
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
ThrottleStop — CVE-2025-7771 Exploit di elevazione dei privilegi di ThrottleStop.sys - accesso IOCTL illimitato alla memoria fisica tramite MmMapIoSpace | Kitploit
Strumenti/GitHubGitHub/demoo1337/throttlestop
Escalation di PrivilegiFramework di ExploitAnalisi delle VulnerabilitàExploitSviluppo PayloadBinary Exploitation
GitHubdemoo1337/throttlestop

ThrottleStop

CVE-2025-7771 Exploit di elevazione dei privilegi di ThrottleStop.sys - accesso IOCTL illimitato alla memoria fisica tramite MmMapIoSpace

Vedi Repository
101751 anno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2025-7771 – ThrottleStop.sys Escalation dei privilegi

CVE-2025-7771 | CVSS 8.7 | Escalation dei privilegi locale

Panoramica

ThrottleStop.sys espone interfacce IOCTL non limitate che consentono l'accesso arbitrario alla memoria fisica tramite MmMapIoSpace. Ciò consente l'escalation dei privilegi locale applicando patch alla memoria del kernel ed eseguendo codice arbitrario nel contesto ring-0.

Componente interessato: ThrottleStop.sys (TechPowerUp)
Tipo di vulnerabilità: IOCTL esposto con controllo degli accessi insufficiente (CWE-782)
Impatto: Escalation dei privilegi locale
Stato del driver: Firmato digitalmente, compatibile con Core Isolation

Dettagli tecnici

IOCTL vulnerabili

IOCTLFunzione
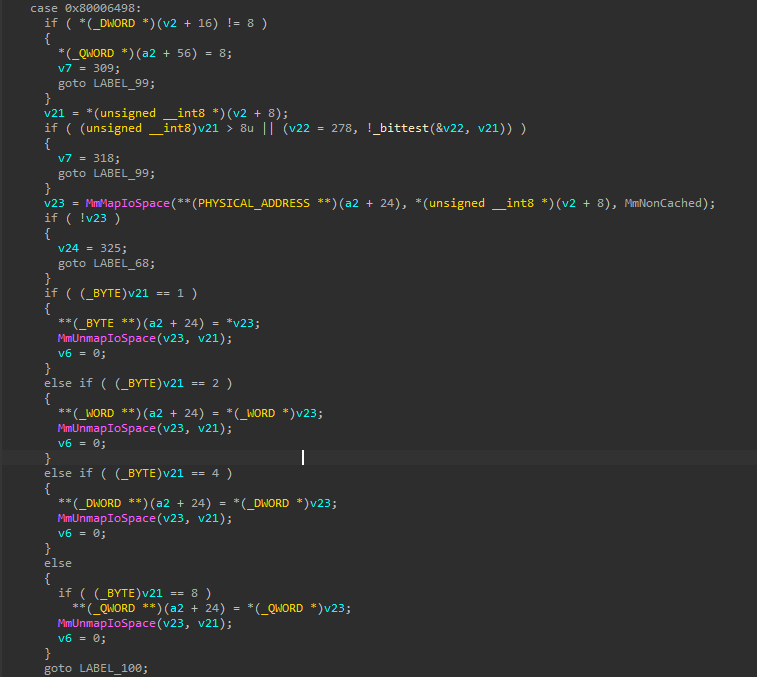
0x80006498Lettura della memoria fisica
0x8000649CScrittura della memoria fisica

Metodo di sfruttamento

  1. Aprire un handle a \\Device\\ThrottleStop
  2. Usare DeviceIoControl con gli IOCTL vulnerabili
  3. Mappare memoria fisica arbitraria tramite MmMapIoSpace
  4. Applicare patch a strutture del kernel o puntatori a funzione
  5. Eseguire codice arbitrario nel contesto del kernel

Prova di concetto

Questa implementazione dimostra lo sfruttamento della vulnerabilità ThrottleStop.sys tramite:

  • Acquisizione dell'handle del driver tramite CreateFileW
  • Enumerazione e selezione dei processi
  • Operazioni di lettura/scrittura della memoria fisica utilizzando gli IOCTL vulnerabili
  • Operazioni di memoria basate su template per diversi tipi di dati
  • Operazioni su buffer per regioni di memoria più grandi

Compilazione e utilizzo

Compilazione

msbuild throttlestop.sln /p:Configuration=Release /p:Platform=x64

Configurazione del servizio driver

# Create service
sc create ThrottleStop binPath= "C:\path\to\ThrottleStop.sys" type= kernel

# Start service
sc start ThrottleStop

Esecuzione

.\usermode\usermode.exe

Requisiti: privilegi di amministratore, Visual Studio 2019/2022, servizio driver ThrottleStop.sys

Struttura del codice

throttlestop/
├── usermode/
│   ├── Entry.cpp              # Main application entry point
│   ├── Driver/
│   │   └── Driver.h           # MemoryDriver class implementation
│   └── usermode.vcxproj       # Visual Studio project file
├── ThrottleStop.sys           # Vulnerable driver binary
└── throttlestop.sln           # Solution file

Dettagli di implementazione

  • Classe MemoryDriver: comunicazione con il driver e operazioni di memoria
  • Gestori IOCTL: 0x80006498 (lettura), 0x8000649C (scrittura)
  • Selezione del processo: enumerazione e selezione automatica dei processi
  • Operazioni di memoria: lettura/scrittura basate su template con supporto per buffer

Certificati del driver

Firme digitali:

  • TechPowerUp LLC (SHA1)
  • Microsoft Windows Hardware Compatibility Publisher (SHA256)
  • TechPowerUp LLC (SHA1)

Implicazioni di sicurezza:

  • Il driver bypassa l'applicazione della firma dei driver (DSE)
  • Compatibile con sistemi con Core Isolation abilitato
  • Considerato da Windows come driver hardware legittimo
  • Nessun avviso o blocco per driver non firmati

Mitigazione

  • Rimuovere ThrottleStop.sys se non necessario
  • Bloccare i driver non firmati/non verificati
  • Abilitare l'integrità del codice in modalità kernel (KMCI)
  • Monitorare l'accesso a \\Device\\ThrottleStop
  • Rilevare chiamate DeviceIoControl con i codici IOCTL 0x80006498 e 0x8000649C

Riferimenti

  • Avviso INCIBE-CERT su CVE-2025-7771
  • Analisi di Kaspersky sullo sfruttamento di ThrottleStop.sys
  • Best practice per la sicurezza dei driver Microsoft

Immagini di analisi

Analisi dei gestori IOCTL

Lettura della memoria fisica (0x80006498) Analisi IDA - Lettura IOCTL
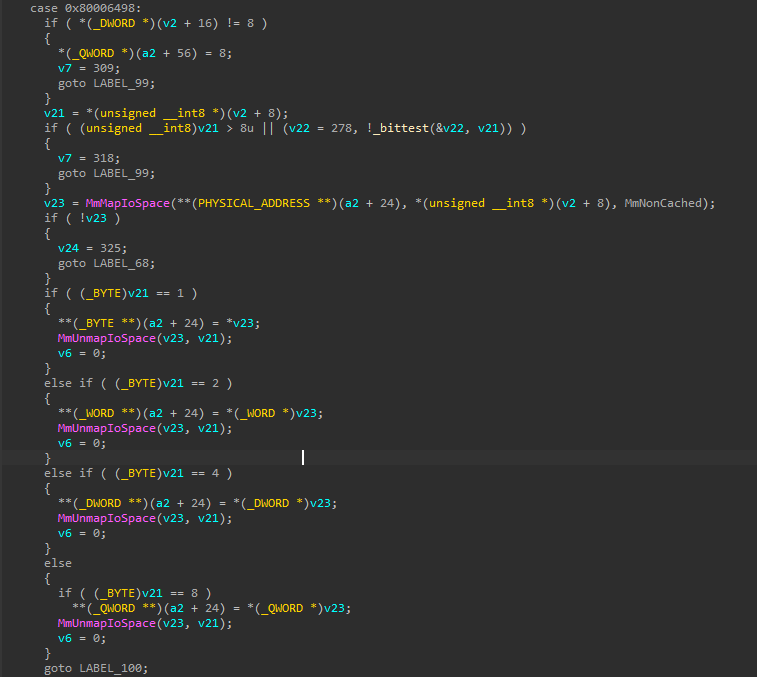
Scrittura della memoria fisica (0x8000649C) Analisi IDA - Scrittura IOCTL
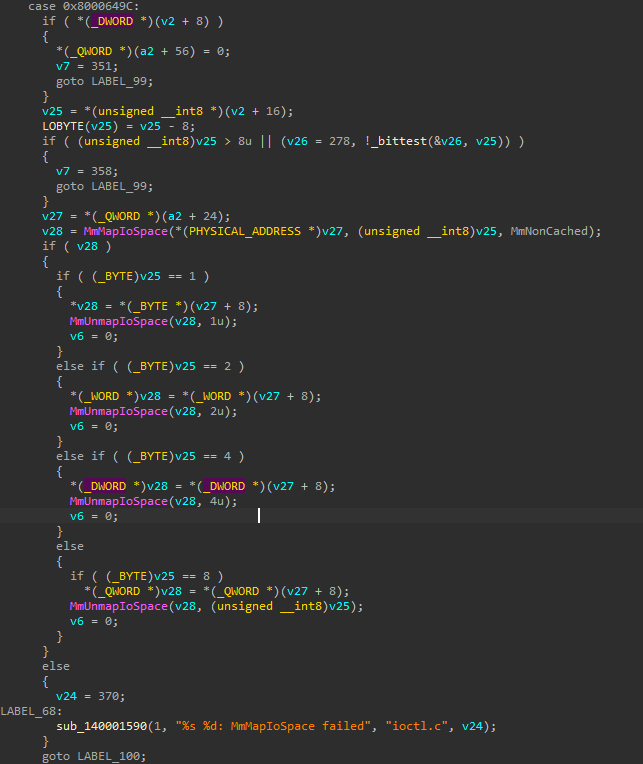
Queste schermate mostrano i gestori IOCTL vulnerabili in ThrottleStop.sys che consentono l'accesso arbitrario alla memoria fisica tramite MmMapIoSpace.

Disclaimer

Questo repository è fornito esclusivamente a scopo educativo e di ricerca difensiva. Qualsiasi uso non autorizzato per compromettere sistemi è illegale e proibito. Usalo a tuo rischio esclusivamente in ambienti controllati.

Scarica lo strumento