Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
NovaLdr — Threadless Module Stomping in Rust con alcune funzionalità (In memoria di coloro che furono assassinati nel massacro della festa Nova) | Kitploit
Strumenti/GitHubGitHub/blacksnufkin/novaldr
Escalation di PrivilegiMemory ForensicsAnalisi del CodiceExploitShellcodePost-ExploitAnalisi MalwareApprendimento e FormazioneRed TeamingSviluppo Payload
GitHubblacksnufkin/novaldr
26742862 anni faRevisionato da Kitploit
Condividi

NovaLdr

Threadless Module Stomping in Rust con alcune funzionalità (In memoria di coloro che furono assassinati nel massacro della festa Nova)

Vedi Repository

NovaLdr ⚜️

NovaLdr è un Module Stomping senza thread scritto in Rust, progettato come progetto di apprendimento durante l'esplorazione del mondo dello sviluppo di malware. Utilizza tecniche avanzate come syscall indiretti e crittografia delle stringhe per raggiungere le sue funzionalità. Questo progetto non intende essere un prodotto completo o rifinito, ma piuttosto un viaggio negli aspetti tecnici del malware, mostrando varie tecniche e caratteristiche.

Panoramica delle Funzionalità 💡

  • Syscall Indiretti
  • Cifratura delle stringhe
  • Cifratura dello shellcode: semplice XOR e conversione dei byte dello shellcode in indirizzi MAC
  • Esecuzione senza thread
    • Inject senza thread: Scrive un trampolino in una funzione specificata all'interno di una data DLL e la reindirizza per caricare un'altra DLL.
    • JMPThreadHijack: Dirotta un thread senza chiamare SetThreadContext. Necessita ancora di miglioramenti perché sono pigro e non ho implementato bene il tutto per mantenere la funzionalità originale del thread. Solo un PoC veloce e sporco (Attenzione al controllo dell'esecuzione del payload. I browser tendono ad eseguire il payload più volte)
  • Unlink del modulo
    • Sovrascrive i byte magici dell'header DOS.
    • Cancella gli indirizzi base delle DLL dal processo target.
    • Elimina le stringhe dei nomi delle DLL dal processo target.
    • Scollega un modulo dalla lista dei moduli
  • Avvio di un processo: avvio di un processo sospeso con NtCreateUserProcess e spoofing del PPID e impostazione del processo per bloccare le DLL
  • Unhooking di Ntdll: Unhooking remoto e locale di Ntdll utilizzando la tecnica Fart di Parun
  • Nessun GetModuleHandleA e GetProcAddress: Funzione personalizzata che utilizza funzioni NT
  • Sleep Encrypt: funzione di sleep personalizzata che crittografa lo stack durante la durata del sonno utilizzando un thread separato.
  • HWBP: Bypass Patchless di AMSI + ETW nel processo con HWBP su tutti i thread.

Utilizzo 🛠️

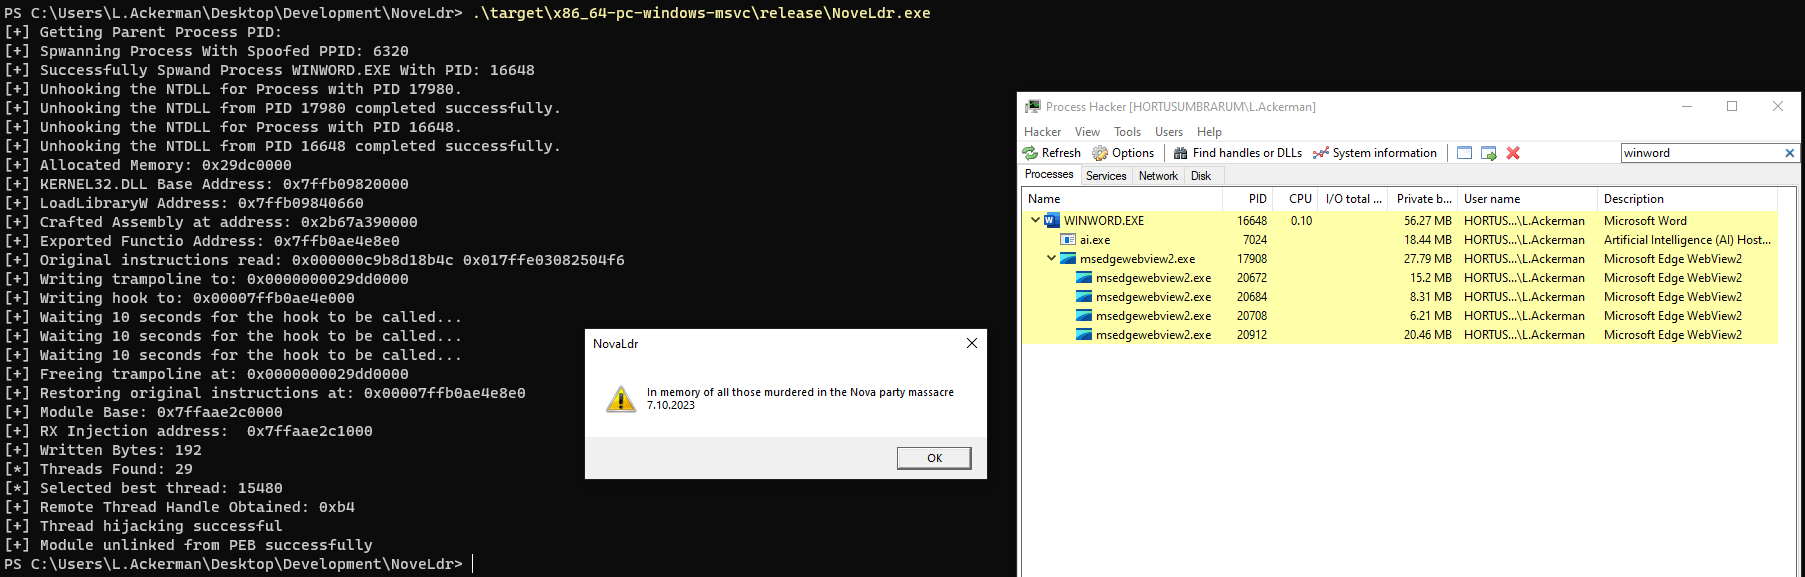
  • Genera file Shellcode: msfvenom -p windows/x64/messagebox TITLE=NovaLdr TEXT='In memory of all those murdered in the Nova party massacre 7.10.2023' ICON=WARNING EXITFUNC=thread -b '\xff\x00\x0b' -f raw -e none -o Nova_MSG.bin
  • Crittografa il file shellcode e convertilo in formato indirizzo MAC python bin2mac.py Nova_MSG.bin > nova_msg.txt
  • Copia il contenuto del file di output e incollalo nel file main.rs
  • Compila il programma eseguendo il file compile.bat

Dichiarazione di non responsabilità 📢

NovaLdr è destinato solo a scopi educativi e di ricerca. L'autore non è responsabile per qualsiasi uso improprio o danno causato da questo programma. Richiedi sempre il permesso prima di testarlo contro qualsiasi target.

Contribuire 📈

Poiché questo progetto è un percorso di apprendimento, contributi, suggerimenti e miglioramenti sono benvenuti per rendere NovaLdr una risorsa preziosa per l'apprendimento dello sviluppo di malware in Rust.

Risorse e Crediti 📍

  • Mascherare gli artefatti di memoria dannosi - Parte II: Approfondimenti da Moneta
  • Mascherare gli artefatti di memoria dannosi - Parte III: Bypassare gli scanner difensivi
  • Iniezione di processo alternativa
  • custom_getmodulehandle_getprocaddress
  • nim-noload-dll-hollowing
  • Malwear-Sweet
  • Unlinking delle DLL
  • Operare nel punto cieco degli EDR
  • Nascondere il modulo dalla tabella hash
  • module-pebldr-hiding-all-4-methods
  • NtCreateUserProcess
  • Defcon31
  • Iniezione di processo per eludere gli EDR nel 2023
  • StackMask
  • Bypass Patchless di Amsi
  • PatchlessHook
  • import_dll_injection 📌 (sarà aggiunto in seguito)

POC

Screenshot 2023-10-19 142856

PE-SIEVE

Screenshot 2023-10-19 142029

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    259
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →