
 #1
Strumenti per creazione payload personalizzati, offuscamento, evasione AV e meccanismi di consegna.
Raccomandato da Kitploit
 programa-stic/barf-project
BARF : Un framework open source multipiattaforma per l'Analisi Binaria e il Reverse engineering
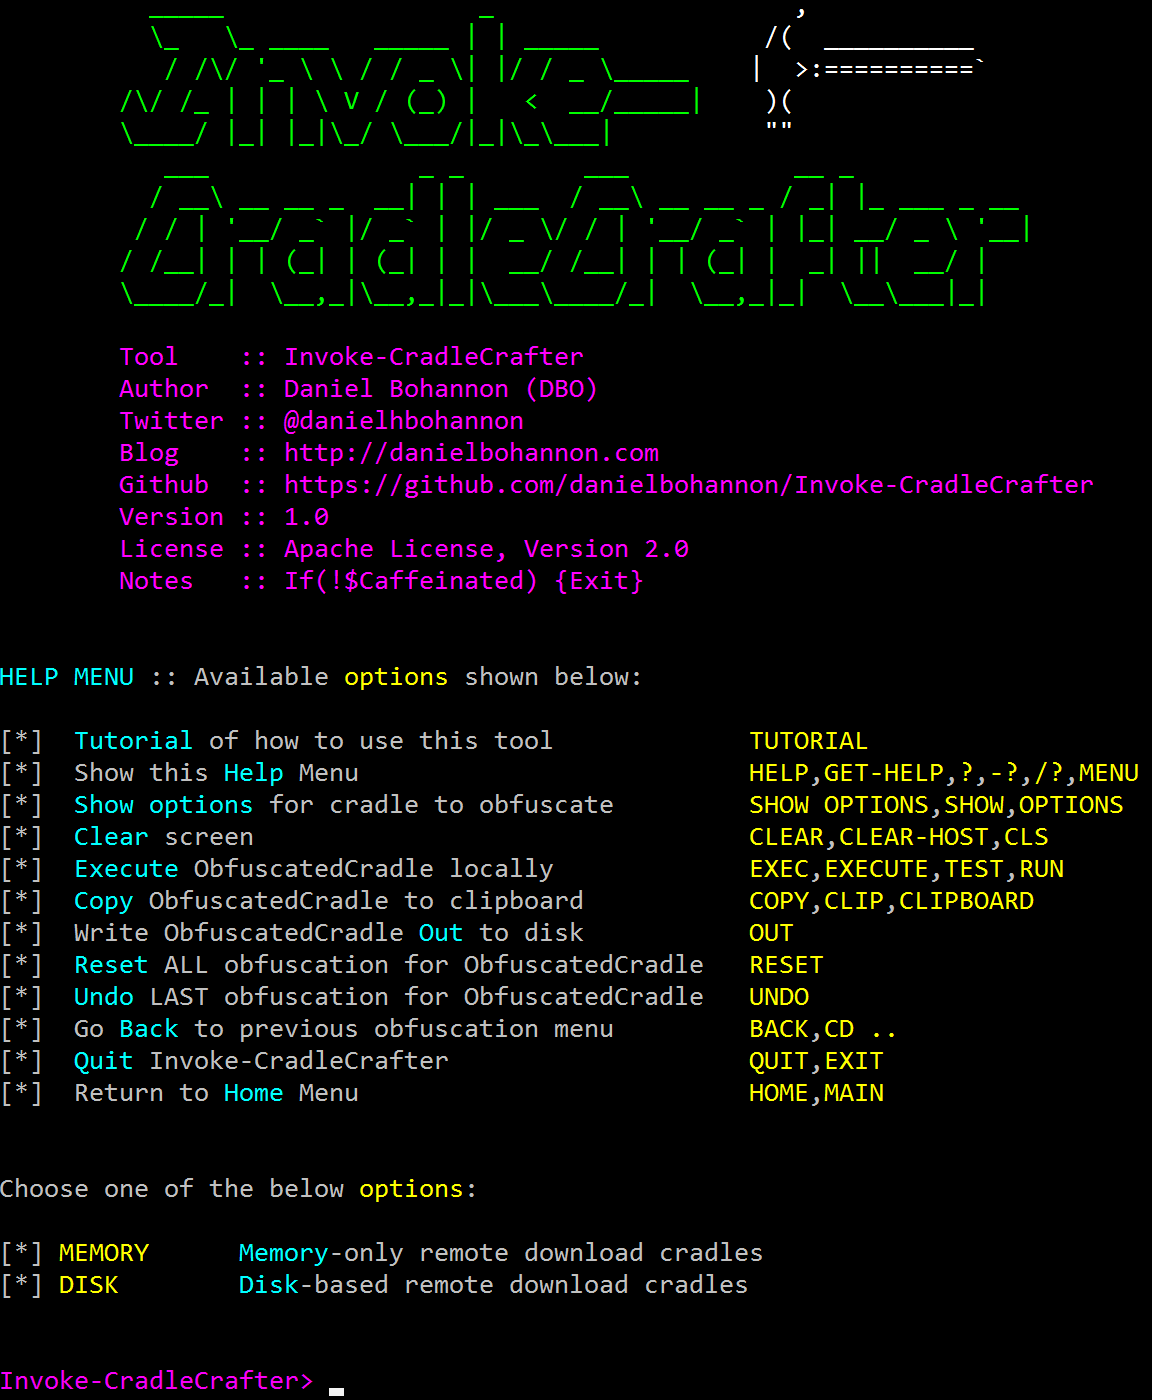 danielbohannon/invoke-cradlecrafter
Generatore e Offuscatore di PowerShell Remote Download Cradle
 al1ex/pentest-tools
Strumenti di penetrazione intranet

 sighook/pixload
Strumenti per la creazione/iniezione di payload nelle immagini
 matthieu-hackwitharts/win32_offensive_cheatsheet
Tecniche di abuso di Win32 e Kernel per pentester
 worawit/cve-2021-3156
Sudo Baron Samedit Exploit
 tanc7/exocet-av-evasion
EXOCET - strumento di consegna del payload che elude l'antivirus, non rilevabile
 boku7/loki
🧙♂️ Comando e Controllo Node.js per Script-Jacking di Applicazioni Electron Vulnerabili
 hackerhouse-opensource/iscsicpl_bypassuac
Bypass UAC per Windows 7 - 11 x64
 sia-iotechnology/kittysploit-framework
Framework di sfruttamento in Python, Debugger del Motore V8, Intercettore Proxy, marketplace, post-sfruttamento, generatore di backdoor,....
 smgorelik/windows-rce-exploits
Il database dei campioni di exploit è un repository per exploit **RCE** (remote code execution) e Proof-of-Concepts per **WINDOWS**; i campioni sono…
 xx0hcd/malleable-c2-profiles
Cobalt Strike - Profili C2 malleabili. Una raccolta di profili utilizzati in diversi progetti che utilizzano Cobalt Strike…
 ejpir/cve-2025-55182-research
Analisi tecnica proof-of-concept e approfondimento di CVE-2025-55182, una vulnerabilità RCE critica nel Flight Protocol di React tramite path…
 icyguider/nimcrypt2
.NET, PE e Shellcode Grezzo Packer/Loader scritto in Nim
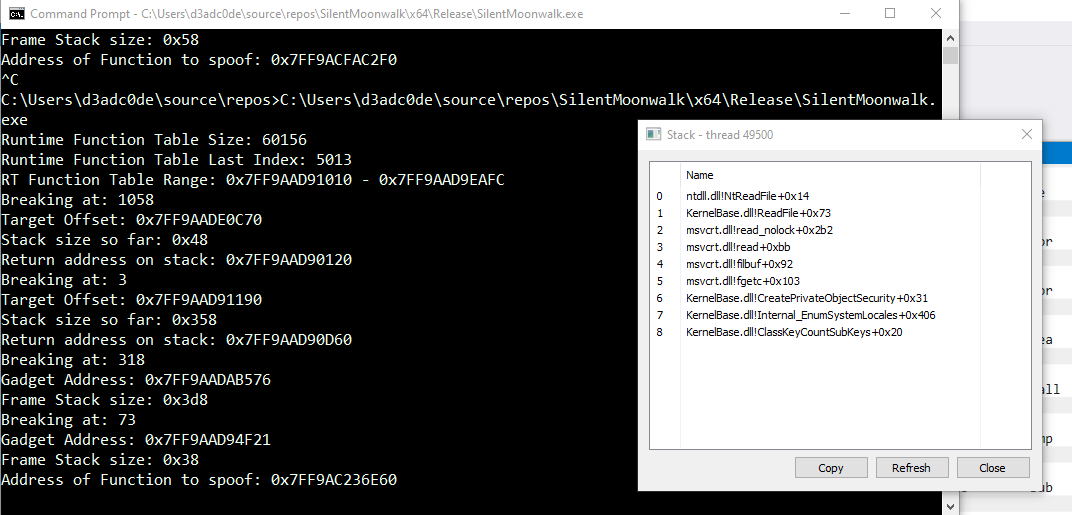 klezvirus/silentmoonwalk
Implementazione di un PoC di uno spoofer dello stack di chiamate completamente dinamico.
 lsposed/lspromise
Catena di exploit completa per Android che consente l'escalation di privilegi da un'app locale non attendibile a root/kernel, combinazione di…
 ahxr/ghost
RAT leggero che fornisce accesso remoto silenzioso alla riga di comando, download/esecuzione nascosta di file e meccanismi di persistenza per sistemi…








