
 #1
Strumenti per il cracking di password, forza bruta, wordlist e test delle credenziali.
Raccomandato da Kitploit

 nathunandwani/cve-2020-24227
Playground Sessions - Memorizzazione delle Credenziali Utente in Chiaro
 njmbb8/cve-2024-42849
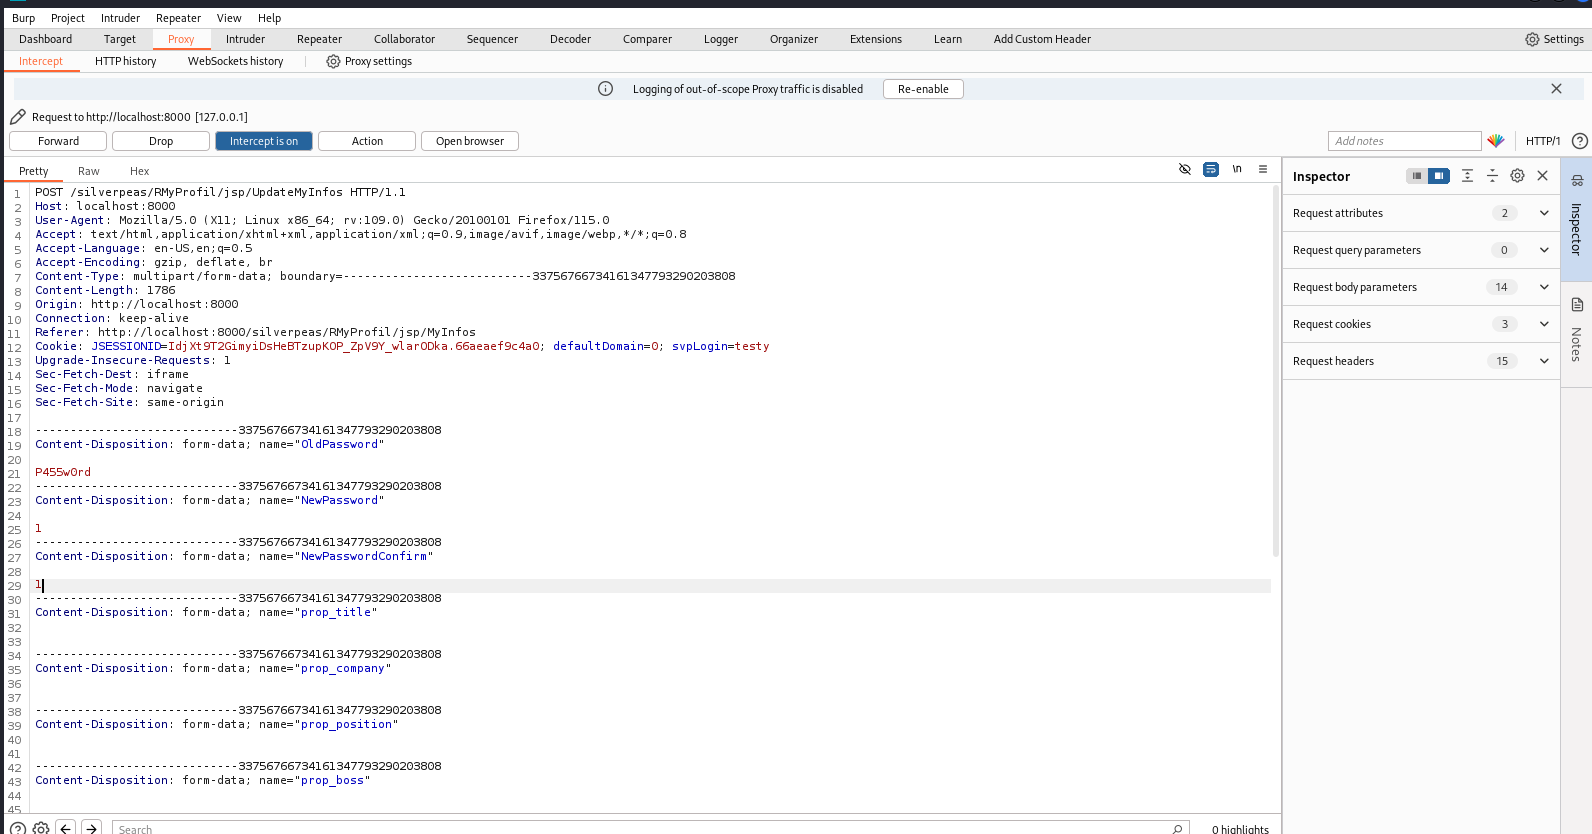
Un problema in Silverpeas v.6.4.2 e versioni precedenti consente a un attaccante remoto di causare un denial of service tramite la funzione di cambio…
 njmbb8/cve-2024-42850
Un problema in Silverpeas v6.4.2 e versioni precedenti consente di aggirare i requisiti di complessità della password.
 shanfenglan/cve-2020-1472
Exploit per CVE-2020-1472 (Zerologon) che reimposta la password dell'account macchina del controller di dominio, consentendo il dump delle…
 orangmuda/cve-2021-27651
bypassa tutte le fasi del flusso di reimpostazione della password
 ruthvikvegunta/opencrx-cve-2020-7378
Sfrutta la vulnerabilità di reset della password in OpenCRX, CVE-2020-7378. Mantiene inoltre la stealth eliminando tutte le email di reset della…
 sho-luv/zerologon
Zerologon Controllo e Exploit - Scoperto da Tom Tervoort di Secura e ampliato sull'esempio di codice cve-2020-1472 di @Dirkjanm. Questo strumento…
 soy-oreocato/cve-2022-42176
Proof-of-concept per CVE-2022-42176: credenziali hard-coded nel file di configurazione di PCSecure permettono l'escalation locale dei privilegi al…
 tpt11fb/attacktomcat
Strumento GUI per lo sfruttamento delle vulnerabilità comuni di Tomcat. Vulnerabilità di upload di file PUT CVE-2017-12615, distribuzione di…
 ubaydev/cve-2024-10508
Exploit proof-of-concept per CVE-2024-10508: escalation di privilegi non autenticata tramite bypass del recupero password nel plugin…
 vdohney/keepass-password-dumper
PoC originale per CVE-2023-32784
 voidsshadows/hikvision-city-hunter
Questo strumento è un'evoluzione moderna di vecchi PoC come quelli per CVE-2017-7921 e ICSA-17-124-01, aggiornato per il 2025 con output live della…
 win3zz/cve-2023-43261
CVE-2023-43261 - Fuga di credenziali attraverso log di sistema non protetti e crittografia debole delle password
 xaitax/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Vulnerabilità di esecuzione remota di codice in Microsoft Outlook
 yosef0x01/cve-2023-24055
CVE-2023-24055 POC scritto in PowerShell.
 zgsnj123/cve-2025-45466
Sono i dettagli di CVE-2025-45466
 coldfusionx/cve-2019-17240_bludit-bf-bypass
Bludit <= 3.9.2 - Exploit/PoC per il bypass della mitigazione del brute force dell'autenticazione
 devisions/cve-2024-29868
Prova di concetto di CVE-2024-29868 che colpisce Apache StreamPipes da 0.69.0 a 0.93.0








