#1
Strumenti per il cracking di password, forza bruta, wordlist e test delle credenziali.
Raccomandato da Kitploit

 aramosf/cve-2026-61500
PoC Python e laboratorio Docker per CVE-2026-61500: recupera lo stato del PRNG di Rejetto HFS V8 per falsificare un cookie di sessione admin e…
 mrhenrike/embedxpl-forge
Framework di valutazione della sicurezza dei dispositivi embedded — 700 moduli, 350 CVE, 55 vendor, motore APT Group. Copre router, telecamere IP,…
 rix4uni/wordlist
Raccolta curata di wordlist personalizzate per fuzzing, enumerazione DNS, scoperta di parametri e credenziali predefinite, più un generatore Go per…
 hac01/azure-pentesting-suite
Toolkit Go per valutazioni di sicurezza Azure autorizzate: enumera sottoscrizioni e risorse, verifica configurazioni errate e attacca l'archiviazione…
 polosss/by-poloss..-..cve-2026-19125
Proof-of-concept verificato che sfrutta il bypass di autenticazione non autenticato di EthPress <= 2.3.5, concedendo una sessione di amministratore…
 fl0ydsec/cve-2026-63030
Exploit di massa e rilevatore in Python per la catena RCE pre-auth di WordPress Core CVE-2026-63030 e CVE-2026-60137, che concatena SQL injection…
 mandiant/gopacket
Un port Go completo di Impacket - 63 strumenti CLI e 24 librerie per attacchi ai protocolli Windows e Active Directory, compilati in un unico binario…
 0ord/magnohost-vulnerabilities-pentest
Test di penetrazione manuale black-box dell'infrastruttura MagnoHost e MeteorCloud, con documentazione di MariaDB esposto, credenziali predefinite,…
 boydhacks/ntlmscout
Strumento di ricognizione per endpoint NTLM non autenticato che decodifica le challenge Type-2 su HTTP, SMB, MSSQL, SMTP, IMAP, POP3, NNTP, LDAP e…
 faceless0x7/cve-2026-93453
PoC Python per CVE-2026-93453, una vulnerabilità di avvelenamento del link di reset della password di SOGo tramite header Origin controllato…
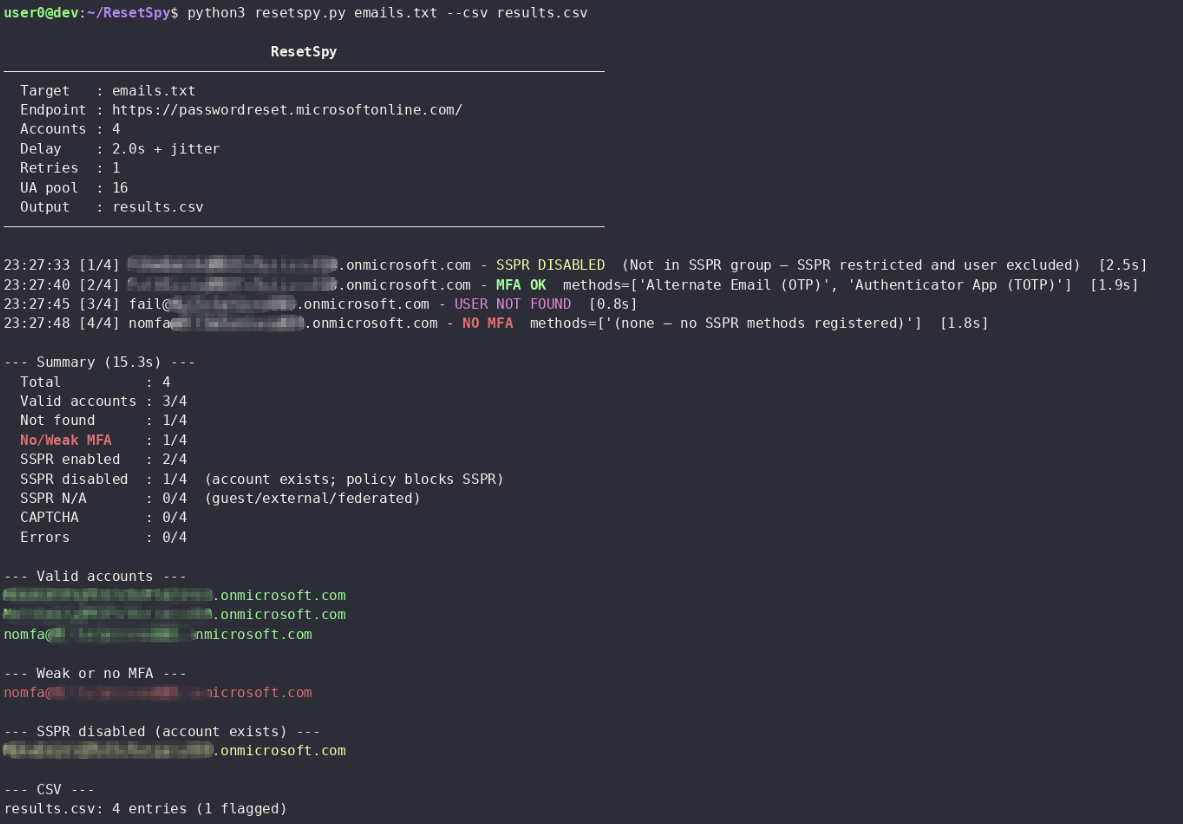 mlcsec/resetspy
Enumera gli account utente e i metodi di autenticazione registrati tramite il portale Microsoft Self-Service Password Reset (SSPR)
 bardlaudian/cve-2025-24071
Generatore PoC Python senza dipendenze per CVE-2025-24071 che crea un file .library-ms malevolo in un ZIP per attivare la divulgazione dell'hash NTLM…
 runzeroinc/sshamble
Strumento di ricerca che analizza i servizi SSH alla ricerca di bypass di autenticazione, leak temporali, chiavi deboli ed esposizioni post-sessione,…
 adfortunato/metasploitable3-pentest-writeup
Report di penetration test in home-lab di Metasploitable3 che copre la ricognizione Nmap, RCE Drupalgeddon, SQL injection, riutilizzo delle…
 ivancabrera02/hashsiphon
Estrae l'hash NetNTLMv2 dell'utente corrente tramite proxy di autenticazione HTTP, evitando chiamate dirette a SSPI; la v2 delega l'autenticazione al…
 sakispat/simple-pentesting
Un toolkit Python educativo per il penetration testing autorizzato: port scanner threaded, enumerazione di sottodomini e directory, banner grabber e…
 pr0x13/idict
Strumento di attacco a dizionario per Apple ID iCloud basato su PHP che aggira il blocco dell'account e l'autenticazione secondaria per forzare le…
 wayang1337/cve-2026-80099
Plugin Newfold (wp-module-data <= 2.9.7) non autenticato