
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-10508 — Exploit proof-of-concept per CVE-2024-10508: escalation di privilegi non autenticata tramite bypass del recupero password nel plugin RegistrationMagic per WordPress fino alla versione 6.0.2.6. | Kitploit
Strumenti/GitHubGitHub/ubaydev/cve-2024-10508
Autenticazione e AutorizzazioneEscalation di PrivilegiAttacchi alle PasswordAnalisi delle VulnerabilitàSfruttamento di Applicazioni WebApprendimento e Formazione
GitHububaydev/cve-2024-10508

CVE-2024-10508

Exploit proof-of-concept per CVE-2024-10508: escalation di privilegi non autenticata tramite bypass del recupero password nel plugin RegistrationMagic per WordPress fino alla versione 6.0.2.6.

Vedi Repository
1201 anno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Escalatazione dei privilegi non autenticata tramite recupero password su RegistrationMagic <= 6.0.2.6

Disclaimer: queste informazioni sono fornite solo a scopo educativo. Questo documento mira a sensibilizzare sulle vulnerabilità di sicurezza e non dovrebbe essere utilizzato per attività non autorizzate o malevole. Impegnarsi in azioni che sfruttano queste vulnerabilità senza autorizzazione è illegale e non etico.

Il plugin RegistrationMagic – User Registration Plugin with Custom Registration Forms per WordPress è vulnerabile all'escalatazione dei privilegi tramite furto di account in tutte le versioni fino alla 6.0.2.6 inclusa. Ciò è dovuto al fatto che il plugin non convalida correttamente il token di reimpostazione della password prima di aggiornare la password di un utente. Ciò consente a utenti non autenticati di reimpostare la password di utenti arbitrari, inclusi gli amministratori, e di ottenere l'accesso a tali account.

Dopo aver ricercato da diverse fonti relative a questa CVE, ho capito che l'attacco su questa CVE è piuttosto semplice e non richiede applicazioni aggiuntive come Burpsuite o Postman, questa CVE richiede solo un'email da un account che ha livello di amministratore e la reimposta tramite la pagina /password-recovery o un'altra pagina di reimpostazione password personalizzata.
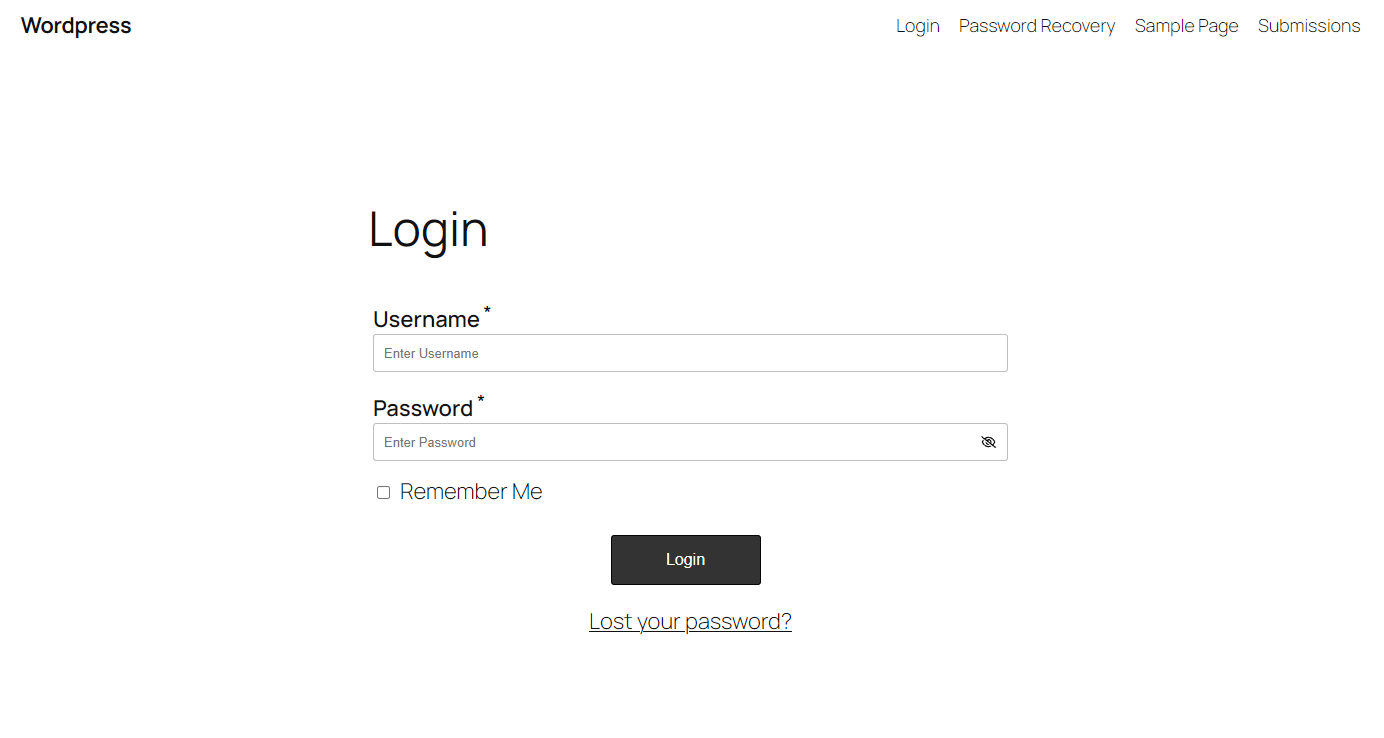
Dipendenze

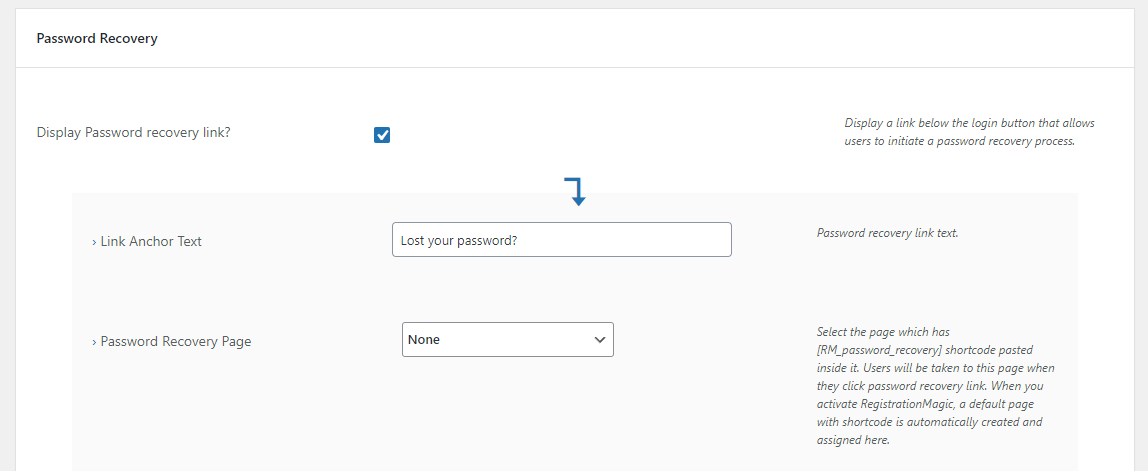
  • Pagina di reimpostazione password impostata dall'amministratore (per impostazione predefinita no) Screenshot 2
  • Conoscere gli account email che hanno livello di amministratore

PoC

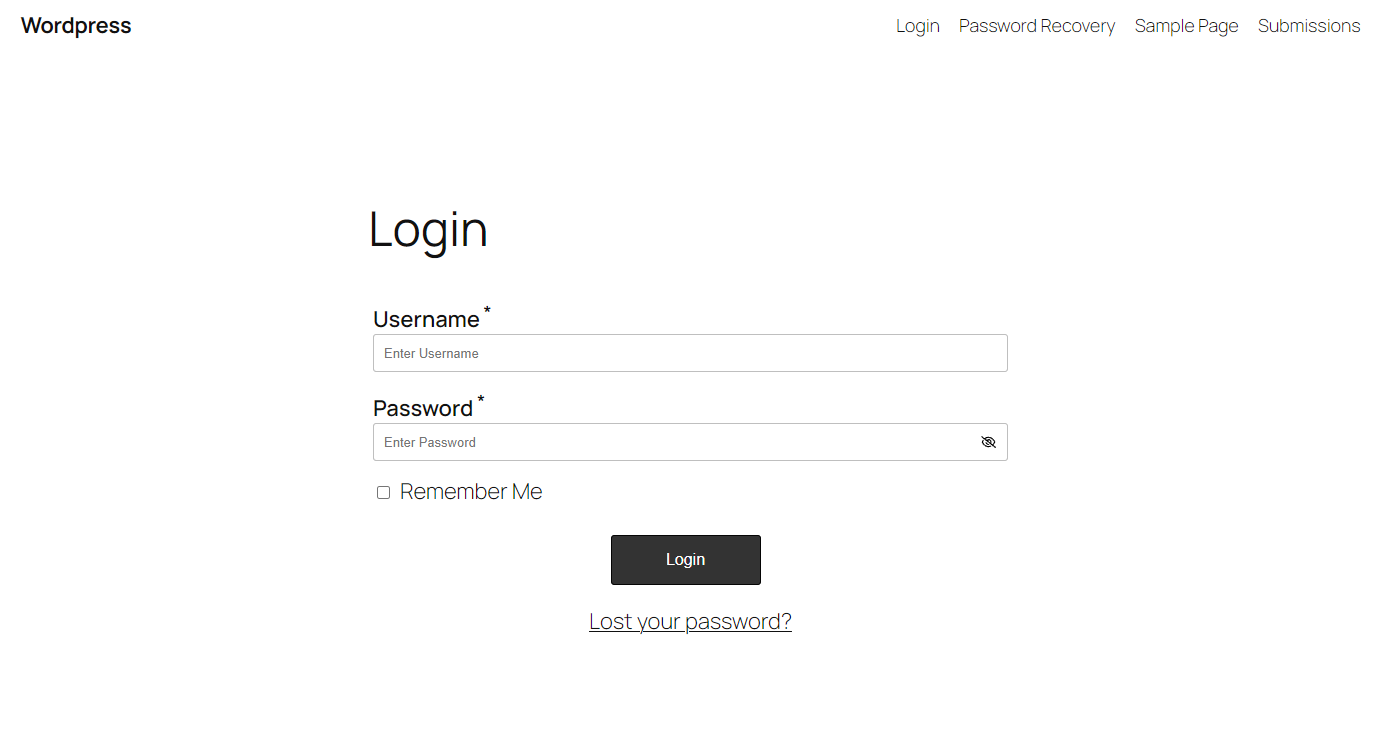
  1. Vai alla pagina di login del target che ha questo plugin (RegistrationMagic) Screenshot 2
  2. Clicca "Lost your password", se la pagina porta alla pagina di reimpostazione password, significa che la pagina di reimpostazione è stata impostata dall'amministratore. In caso contrario, non lo è. Screenshot 2
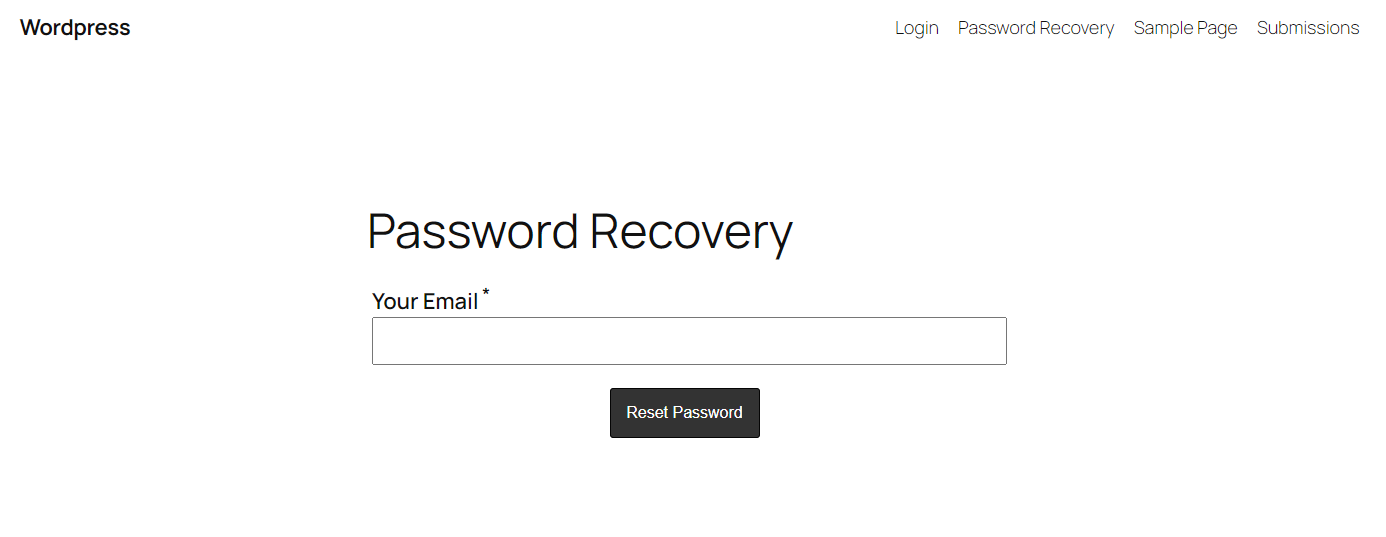
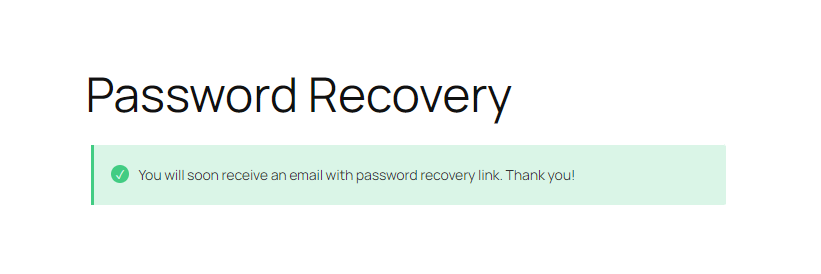
  3. Inserisci un'email che ha livello di amministratore e inviala Screenshot 2
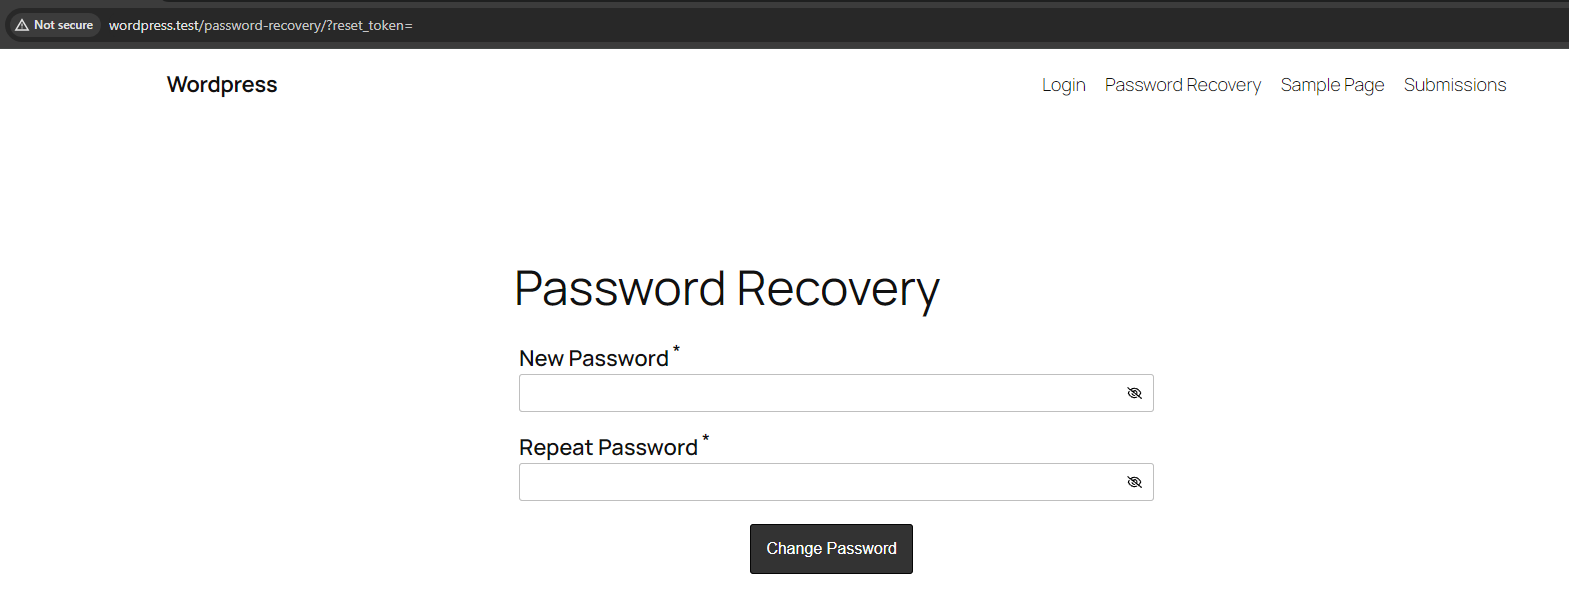
  4. Dopo averlo fatto, aggiungi ?reset_token= alla fine dell'URL e reimposta la password. Screenshot 2 Screenshot 2
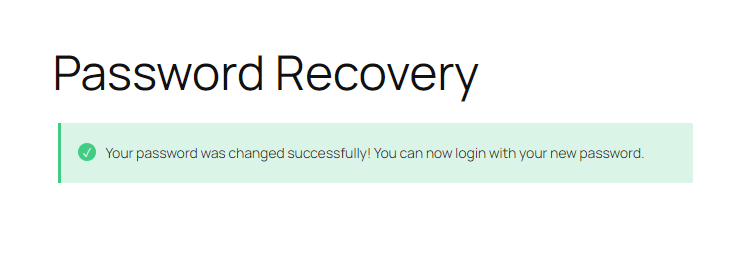
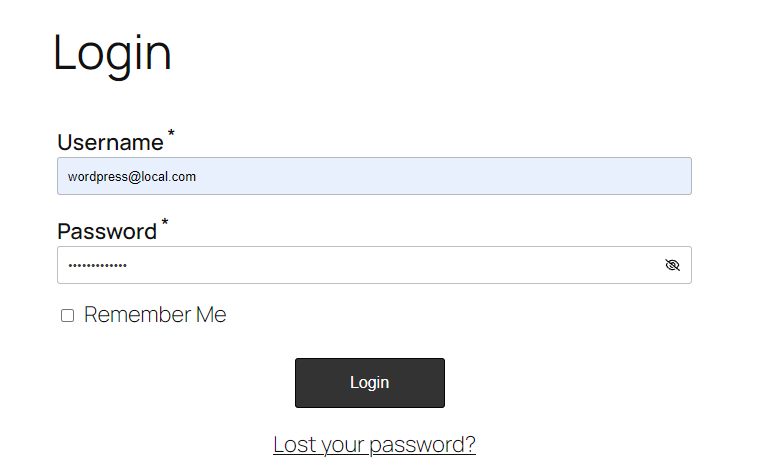
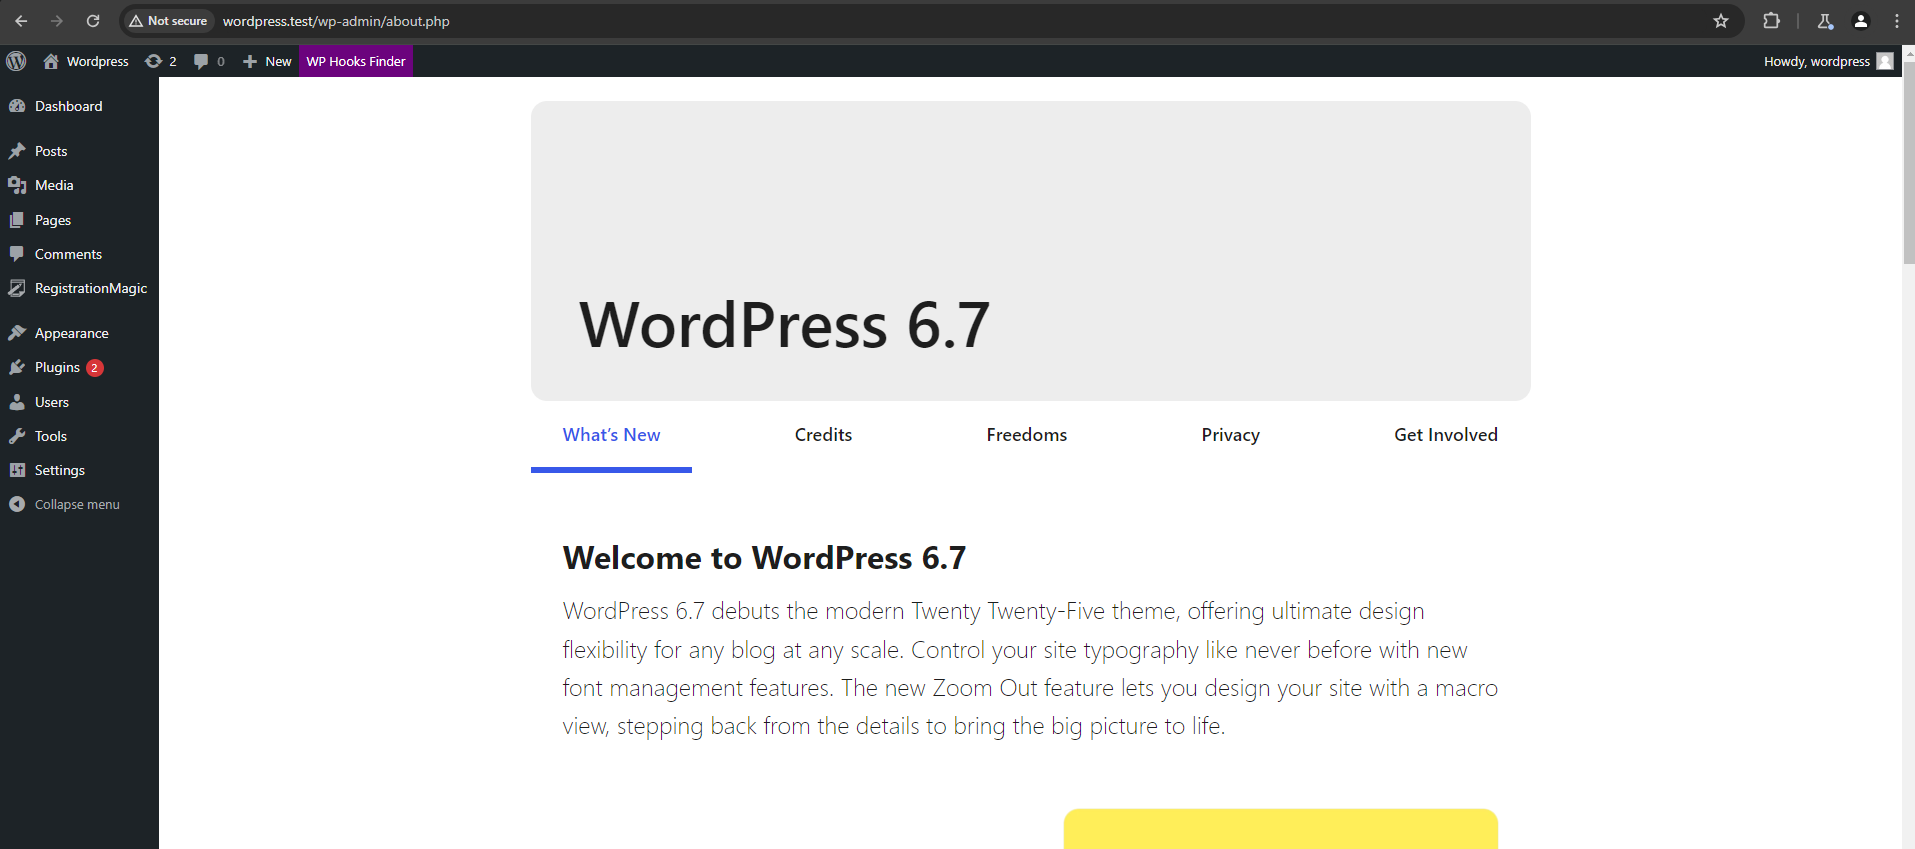
  5. Dopo aver reimpostato la password, ora puoi accedere utilizzando la password che hai inviato in precedenza. Screenshot 2 Screenshot 2
Scarica lo strumento