
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 louay-075/cve-2025-49223-billboardjs-poc
Proof-of-concept per CVE-2025-49223 che dimostra l'inquinamento del prototipo (prototype pollution) in billboard.js tramite la funzione generate,…
 clarasto/cve-2024-1086_ausarbeitung
Analisi tecnica e rapporto sullo sfruttamento di CVE-2024-1086, con dettagli sui meccanismi della vulnerabilità e sull'implementazione del…
 robblackcatchai/porfolio-baron-samedit
questo è uno studio riguardante CVE-2021-3156: Buffer Overflow basato su heap in Sudo (Baron Samedit)
 24owais/threat-intel-cve-2024-3094
Report di threat intelligence che analizza la vulnerabilità backdoor di xz-utils (CVE-2024-3094)
 jihoonjang98/hqc-x86-simd
Implementazioni ottimizzate di HQC post-quantum KEM per AVX2 e AVX-512 con GFNI, più una suite unificata di benchmarking e NIST KAT per gateway IoT…
 josephfelix/cve-2026-42945-nginx-rift
Repository per lo studio della vulnerabilità CVE-2026-42945 in nginx < 1.30
 nidhi77777/linux-4.19.72_cve-2022-29581
Kernel Linux 4.19.72 con un exploit proof-of-concept per CVE-2022-29581, che dimostra una vulnerabilità di escalation dei privilegi locale per…
 timtimxs/cve-2026-39253-advisory
Advisory pubblica per CVE-2026-39253, relativa a una deserializzazione non sicura in Pivotal CRM 6.6.04.08 che consente l'esecuzione remota di codice…
 xyddnljydd/cve-2020-1066
Codice exploit per CVE-2020-1066 con relativa analisi del blog, che dimostra una specifica vulnerabilità di escalation dei privilegi in Windows.
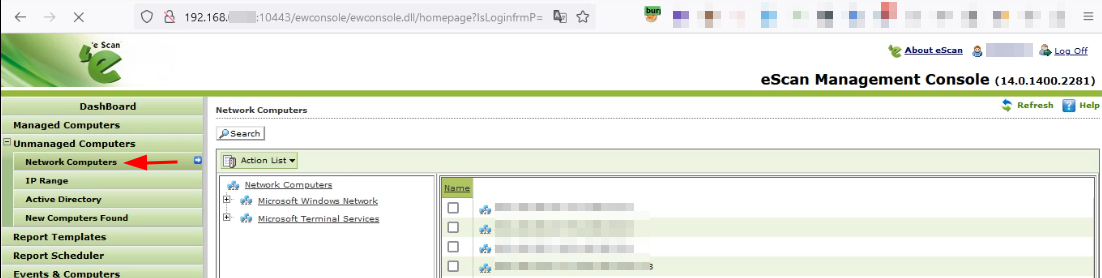 sahiloj/cve-2023-34837
CVE-2023-34837 è una vulnerabilità di Cross-Site Scripting (XSS) riflesso scoperta nella eScan Management Console di Microworld Technologies versione…
 abubakar-shahid/cve-2024-36886
Ricerca accademica sulle vulnerabilità N-Day del kernel Linux, analizzando CVE-2024-36886 nel sottosistema di rete TIPC, ciclo di vita, impatto e…
 sahiloj/cve-2023-34836
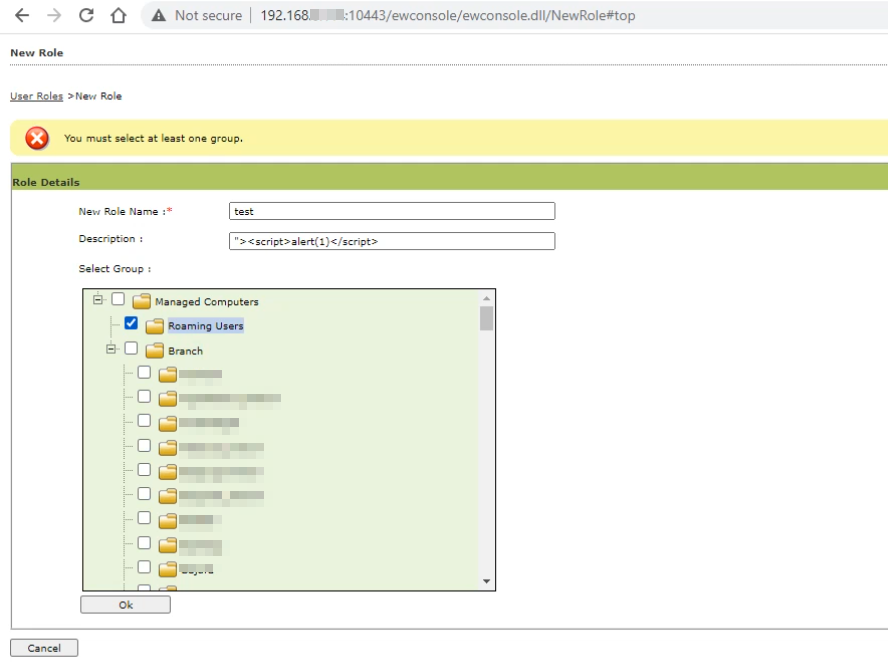
Una vulnerabilità di Cross-Site Scripting (XSS) riflesso è presente in Microworld Technologies eScan Management Console v14.0.1400.2281. I parametri…
 sahiloj/cve-2023-34838
Microworld Technologies eScan Management Console versione 14.0.1400.2281 è vulnerabile a un attacco di Cross-Site Scripting (XSS) persistente.
 kpn-ciso/cve-2019-9745
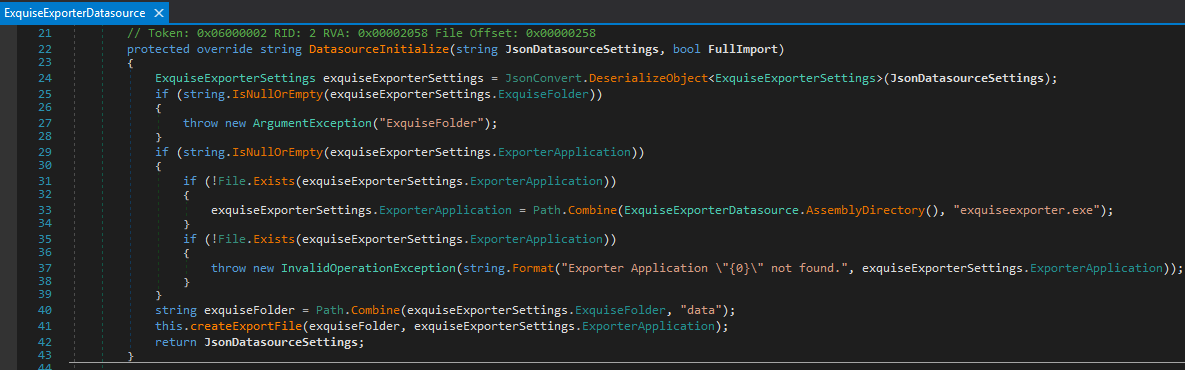
Descrizione sulla vulnerabilità CVE-2019-9745.
 junz-leo/cve
Rapporti pubblici sulle vulnerabilità e analisi CVE di JunZ-Leo, che documentano falle di SQL injection in PHPGurukul COVID19 Testing Management…
 faizan-khanx/cve-2024-38063
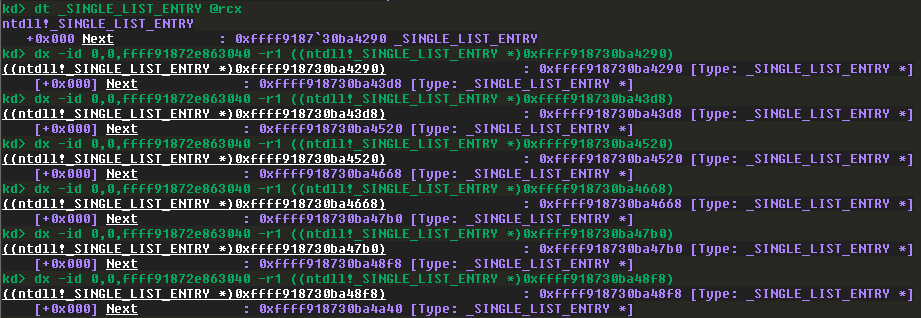
CVE-2024-38063 - Sfruttamento remoto del kernel tramite IPv6
 shijx1024/cve-2024-31666
Documenta CVE-2024-31666, una vulnerabilità di esecuzione di codice in remoto in Flusity-CMS v2.33 tramite il componente edit_addon_post.php, inclusi…
 rianjuniorsf/analysis-and-poc-n8n-cve-2025-68613
Studio tecnico della vulnerabilità CVE-2025-68613 in n8n, che copre le versioni interessate, lo scenario di esplorazione in laboratorio, l'analisi…








