
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 carol-long/cc_watermark
Implementazione di watermarking testuale senza distorsioni basato sull'accoppiamento ottimale per incorporare segnali rilevabili nel testo generato…
 biitts/poc-cve-2026-65971
Prova di concetto e analisi tecnica per CVE-2026-65971 — SQL injection tramite la proprietà Livewire sortDirection in…
 euph00/zoneclaw-code
Benchmark e codice di difesa per attacchi alla memoria persistente su agenti di tipo computer-use in stile OpenClaw, con mitigazione tramite…
 thesisgroup3/secassessment_gapdetect
Strumento CLI basato su regole che valuta le difese organizzative rispetto ai framework MITRE ATT&CK e D3FEND, rileva lacune di sicurezza e propone…
 aliyabuz25/cve-2024-0258
Analisi tecnica, note di reverse engineering e documentazione pubblica per la CVE-2024-0258 di Apple (libxpc).
 sneakynachos/cve-2026-74936-gc-potato
Riproduzione di una vulnerabilità use-after-free in WebAssembly nel motore JavaScript di Mozilla, che dimostra una condizione di gara deterministica…
 9xeb/context-segmentation
Gestione automatizzata del contesto multi-agente per attività a lungo termine negli agenti AI locali
 destawell/gemini-2.5-pro-nf-tables-red-teamin
Un case study tecnico e un dataset cronologico che documentano le politiche di allineamento alla sicurezza, le barriere di protezione e l'evoluzione…
 eliot-code/cve-2026-52924
Analisi tecnica di CVE-2026-52924, una vulnerabilità critica use-after-free nella gestione dei cookie obsoleti SCTP del kernel Linux, inclusi causa…
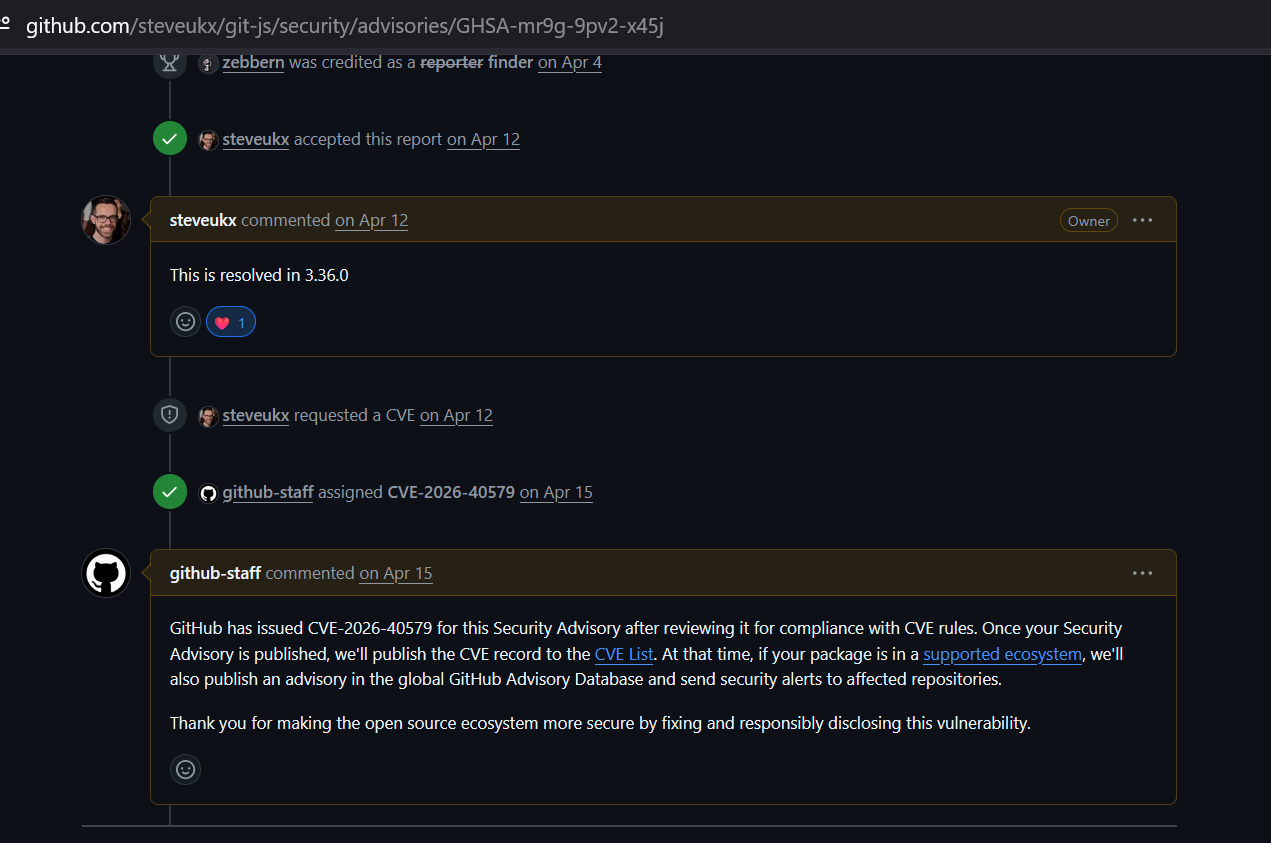 zebberncve/cve-2026-40579
Avviso per git-js ⌯⌲ 11 milioni di download settimanali
 destawell/gemini-2.5-pro-nf-tables-red-teaming
# Caso di Studio Red Teaming su nf_tables con Gemini 2.5 Pro (CVE-2023-32233) — Allineamento della Sicurezza LLM e Divulgazione Responsabile
 bruno-1337/cve-2023-23946-poc
Spiegazione e POC della CVE-2023-23946
 olowostandard1/cve-2023-38831-winrar-vulnerability-analysis
Questo progetto è un progetto di ricerca e analisi sulla sicurezza informatica incentrato su CVE-2023-38831, una vulnerabilità critica di WinRAR che…
 quyt0/cve-2019-18935-exploit-study
Studio approfondito della CVE-2019-18935 che interessa Telerik UI per ASP.NET AJAX. Copre la vulnerabilità di deserializzazione .NET, il gestore…
 gregdurys/security-advisories
Raccolta curata di advisory di sicurezza pubblici che dettagliano CVE e CWE su più prodotti, destinata alla ricerca difensiva e al riferimento…
 valium007/cve-2026-56129
Proof-of-concept che sfrutta il driver Toshiba qiomem.sys per ottenere lettura/scrittura arbitraria della memoria fisica da ring 3, con un writeup di…
 doerrdan/it-sec-toolshell
Presentazione Marp che dettaglia CVE-2025-53770, una vulnerabilità zero-day di SharePoint, con diapositive modulari, temi personalizzati e script di…
 gogooma125732/cve-2016-5195
Harness di analisi e validazione non armato per CVE-2016-5195 (Dirty COW) con ricerca sulle cause profonde, revisione della patch upstream e PoC…








