
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
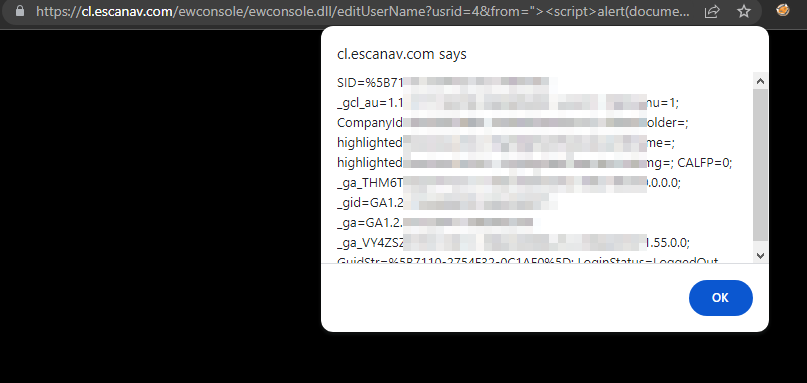
 sahiloj/cve-2023-31703
Esiste una vulnerabilità di Cross-Site Scripting (XSS) riflesso nella funzionalità Edit User della Microworld Technologies eScan Management Console…
 misterdengi/cve-2026-1801c
Analisi statica di reverse-engineering delle euristiche di input di movimento nel motore Source 2, che identifica casi limite strutturali…
 hahaleyile/my-cve-2021-1675
Analisi dettagliata e implementazione dell'exploit per Windows PrintNightmare (CVE-2021-1675/34527) con escalation dei privilegi basata su RPC ed…
 benschlueter/cve-2021-29155
Prova di concetto CVE-2021-29155
 seeyn/anti-tamper-perturbation
[ICCV 2025] Protezione anti-manomissione contro la generazione non autorizzata di immagini individuali
 j4ck3lsyn-gen2/reports
Raccolta curata di report di ricerca sulla sicurezza informatica che coprono analisi CVE, ricerca sugli exploit, threat intelligence e sicurezza…
 woshigenm/cve-2026-89633
PoC e catena di exploit per CVE-2026-89633, una scrittura fuori dai limiti dell'heap nel percorso di coalescenza SMB1 TRANS2 di cifs.ko su Linux, che…
 kiwids0220/cve-2024-26230
Exploit proof-of-concept basato su C per CVE-2024-26230, che dimostra una tecnica di escalation dei privilegi del kernel. Destinato alla ricerca…
 accessmodifier364/cve-2026-43499-firetv-sheldonp-writeup
Analisi di sicurezza sullo sfruttamento di CVE-2026-43499 sull'Amazon Fire TV Stick 3ª Gen (sheldonp), dal root temporaneo allo sblocco del…
 lukr54/edk2-security
Risultati di sicurezza di EDK2 BrotliCustomDecompressLib — divulgazione coordinata
 5ky9uy/glass-cage-i18-2025-24085-and-cve-2025-24201
Glass Cage è una catena RCE zero-click basata su PNG in iOS 18.2.1, che sfrutta WebKit (CVE-2025-24201) e Core Media (CVE-2025-24085) per ottenere…
 noambouillet/cve-2026-3888
Linux LPE tramite snap-confine + systemd-tmpfiles, spiegato in dettaglio
 desertdemons/cve-2025-6018-6019
CVE-2025-6018 CVE-2025-6019 PoC Exploit - Escalation locale dei privilegi in openSUSE/SUSE Linux Enterprise 15 - Bypass PAM + race condition XFS in…
 ahiamaduuche-sys/cve-2026-97859-cyb-analysis
Assegnazione di cybersecurity su CVE-2026-97859, analisi della gravità, patching e Cyber Kill Chain.
 lytnc/cve-2025-59284-poc
Prova di concetto per l'exploit di libarchive CVE-2025-59284
 capivara-research/cve-2026-90932
Analisi bilingue e PoC sicuro in laboratorio per CVE-2026-90932, un path traversal nella gestione dei backup di LaraDashboard che consente…
 spiralbl0ck/poc-for-cve-2020-13519-still-under-construction-
poc per CVE-2020-13519(ancora in costruzione). necessita di raffinamento, test e messa a punto...
 apiratchai/cve-2026-84411-reproduction
Note sulla causa principale di CVE-2026-84411 e una sonda non distruttiva (RouterOS precedente alla 7.24)








