 accessmodifier364/cve-2026-43499-firetv-sheldonp-writeup
Analisi di sicurezza sullo sfruttamento di CVE-2026-43499 sull'Amazon Fire TV Stick 3ª Gen (sheldonp), dal root temporaneo allo sblocco del bootloader.

sheldonp)Concatenare un'escalation di privilegi del kernel Linux con un downgrade del preloader e lo sblocco del bootloader.

Questo repository documenta la mia riproduzione autorizzata della catena di exploit CVE-2026-43499 su un Amazon Fire TV Stick 3ª Gen (sheldonp). La catena ha utilizzato il root temporaneo del kernel per eseguire un downgrade controllato del preloader, quindi ha utilizzato il flusso di lavoro Kamakiri BootROM esistente per raggiungere il fastboot sbloccato e completare lo sblocco del bootloader.
Questa è una riproduzione e un caso di studio specifico per il dispositivo. Non ho scoperto CVE-2026-43499, creato l'exploit originale IonStack/GhostLock, né sviluppato Kamakiri. I ricercatori e gli sviluppatori upstream sono accreditati di seguito.
[!IMPORTANT] Questo write-up è un resoconto tecnico, non una guida universale al rooting. La compatibilità della build è importante, il root temporaneo non è un root persistente e gli errori che coinvolgono Preloader, LK, TEE o partizioni protette da dm-verity possono brickare permanentemente il dispositivo.
La catena end-to-end è stata completata il 12 settembre 2026. Questo repository registra il dispositivo testato e le versioni software, gli archivi esatti utilizzati, i loro hash SHA-256 e le prove originali catturate durante il processo.
| Campo | Obiettivo della riproduzione |
|---|---|
| Dispositivo | Amazon Fire TV Stick 3ª Gen |
| Modello | AFTSSS |
| Nome in codice | sheldonp |
| Sistema operativo | Fire OS 7.7.1.6 / build PS7716.5666N |
| Incrementale | 0036005356164 |
| Base Android | Android 9 |
| Kernel | 4.4.162+ |
| Host utilizzato per la fase BootROM | Ubuntu 26.04.1 LTS, avviato come sessione live USB |
| Android platform tools | 37.0.1 |
| Implementazione del root temporaneo | R0rt1z2/GhostLock 1.1.0, branch 4.4 |
| Implementazione BootROM | kamakiri-sheldon-1.0 |
| Risultato | Root temporaneo, downgrade del preloader, bootloader sbloccato, TWRP e Fire OS preservato |
Fuori ambito: scoperta di vulnerabilità, una nuova implementazione dell'exploit, sfruttamento remoto, root persistente o supporto per dispositivi diversi dall'unità sheldonp testata. Nessuna ROM personalizzata è stata installata durante questa riproduzione.
Di seguito sono riportati gli archivi ZIP esatti utilizzati durante questa riproduzione. Gli archivi non sono ridistribuiti in questo repository; i loro hash SHA-256 sono registrati in modo che copie ottenute in modo indipendente possano essere confrontate con i file utilizzati in questo caso di studio.
| Archivio | Fonte | Versione | SHA-256 |
|---|---|---|---|
ghostlock-sheldon-v1.1.0.zip | Guida al root temporaneo e al downgrade su XDA | GhostLock 1.1.0 | 8D541F7DF58487AF6D6D45D778482D3455A71F62E32651751CFE0B2DDFC6554F |
kamakiri-sheldon-1.0.zip | Guida allo sblocco del bootloader su XDA | Kamakiri Sheldon 1.0 | 1B07161D9F894935E5918A9B8F9A230F67B9487E9863C242E758338E8C6C5784 |
Questi hash identificano le copie utilizzate in questo caso di studio; i lettori dovrebbero comunque confrontare i propri download con le fonti upstream originali e rivedere le licenze di terze parti applicabili.
CVE-2026-43499, noto anche come GhostLock, è una use-after-free nel percorso futex/rtmutex di priority-inheritance del kernel Linux. Durante il rollback del proxy-lock, remove_waiter() operava su current invece che sul task memorizzato in waiter->task. Di conseguenza, il waiter effettivo poteva tornare in userspace con pi_blocked_on che faceva ancora riferimento a un rt_mutex_waiter in un frame dello stack del kernel rilasciato.
La ricerca originale IonStack trasforma quel riferimento pendente allo stack in una primitiva di escalatione locale dei privilegi. R0rt1z2 ha adattato la tecnica al Fire TV Stick 3ª Gen e al Fire TV Stick Lite (sheldonp/sheldon) con Fire OS 7 su un kernel 4.4.
La distinzione chiave in questo caso di studio è che CVE-2026-43499 non sblocca direttamente il bootloader. Fornisce un accesso temporaneo a livello di kernel. Questo accesso di breve durata rende possibile eseguire il downgrade controllato del preloader richiesto prima che la catena più vecchia di Kamakiri BootROM possa essere eseguita.
flowchart LR
    A[Fire OS 7 on sheldonp] --> B[CVE-2026-43499 / GhostLock]
    B --> C[Temporary root shell]
    C --> D[Controlled preloader downgrade]
    D --> E[Expected non-booting transition state]
    E --> F[Kamakiri BootROM stage]
    F --> G[Unlocked fastboot]
    G --> H[Bootloader unlocked]
La catena attraversa due confini di sicurezza distinti:
Prima di modificare il dispositivo, ho identificato il nome in codice dell'hardware e registrato le versioni di Fire OS, build, bootloader e kernel tramite ADB.
adb devices -l
adb shell getprop ro.product.device
adb shell getprop ro.product.model
adb shell getprop ro.build.version.release
adb shell getprop ro.build.version.incremental
adb shell getprop ro.build.fingerprint
adb shell getprop ro.bootloader
adb shell uname -a
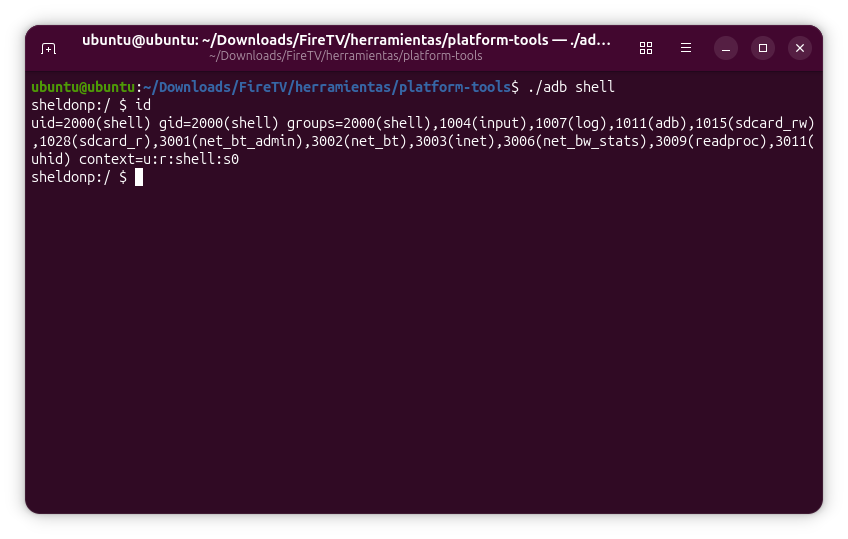
adb shell id
La baseline risultante era sheldonp / AFTSSS, Fire OS PS7716.5666N, incremental 0036005356164, Android 9 e kernel 4.4.162+. Il numero di serie è deliberatamente omesso.
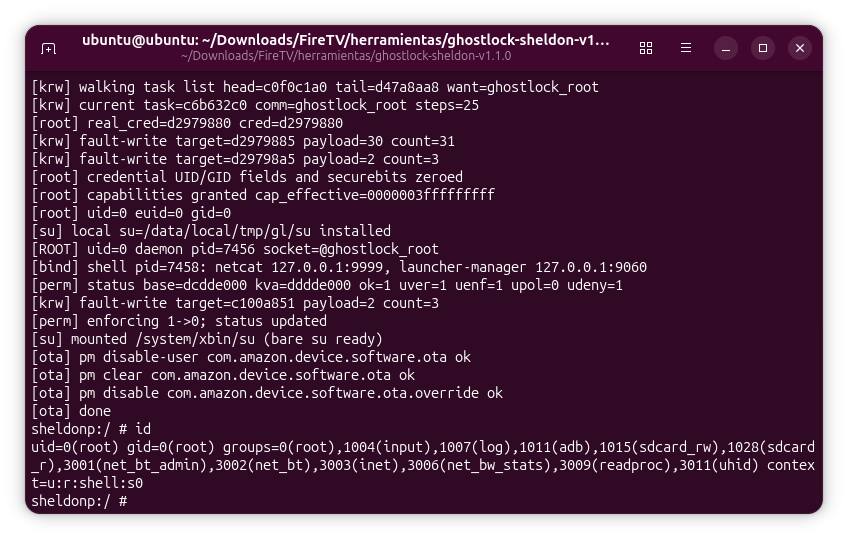
Ho collegato il Fire TV via USB con il debug ADB abilitato e ho utilizzato GhostLock 1.1.0, il pacchetto sheldon/sheldonp pubblicato con la guida XDA di R0rt1z2. Il launcher specifico per il dispositivo riavvia il Fire TV per partire da uno stato pulito, distribuisce l'exploit e riprova quando necessario.
Un'exploit riuscito crea un ambiente root temporaneo. Ho verificato il contesto di sicurezza da una shell ADB anziché considerare il solo completamento dello script come prova:
adb shell
su
id
Il contesto root è effimero e viene perso al riavvio. Questo comportamento è importante: questa fase è una primitiva abilitante per il downgrade, non il meccanismo di persistenza finale né lo sblocco del bootloader stesso.
L'esecuzione riuscita ha mostrato uid=0, ha impostato SELinux in modalità permissiva per l'ambiente temporaneo, ha montato il su temporaneo e ha disabilitato i pacchetti OTA di Fire OS gestiti dallo strumento.
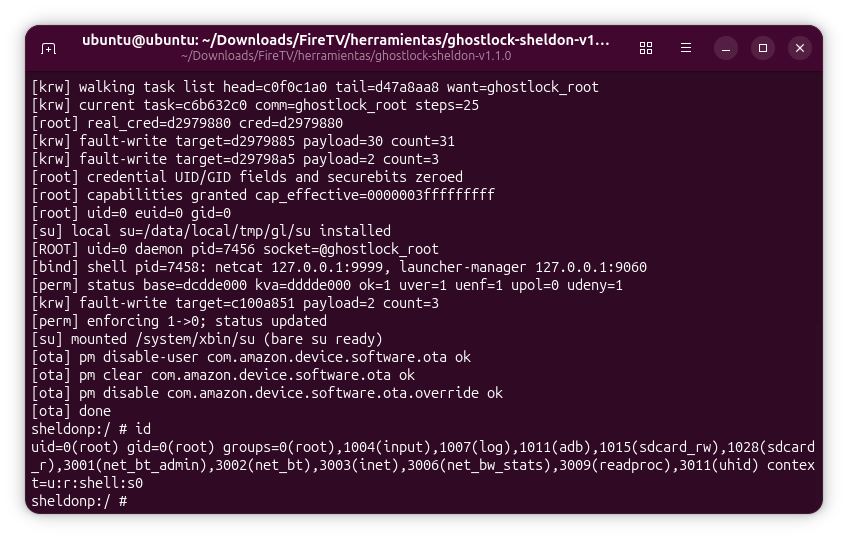
La traccia completa dell'exploit GhostLock è conservata come prova di supporto.
