
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 chewkeanho/research-cve-2025-68971
[MIRROR] Completo Rapporto di Ricerca sulla Vulnerabilità di Sicurezza CVE-2025-68971.
 sw0rd1ight/cve-2026-1207
Django framework, quando si utilizzano query PostGIS su dati raster geografici, se l'input utente non verificato viene passato direttamente come…
 0xblackash/cve-2026-41651
CVE-2026-41651
 sivaadityacoder/cve-2025-68621
PoC didattico e analisi di CVE-2025-68621, un attacco di temporizzazione sul login di sincronizzazione di Trilium Notes. Dimostra il recupero…
 quantusync/alaniz-cipher
Crittografia da Morfismi di Fascio Non Lineari su Grafi
 johnperifanis/cryptpad-cve-2025-51846-advisory
Advisory ripulito per CVE-2025-51846 relativo alla gestione WebSocket di CryptPad.
 devianntsec/cve-2025-55182
Ricerca di tesi magistrale su CVE-2025-55182 (React2Shell). Framework di sfruttamento modulare con 6 scenari di attacco (RCE, esfiltrazione,…
 y3b3l4y3/cve-2025-55182-test
Prova di concetto che dimostra la vulnerabilità React2shell (CVE-2025-66478) in un'applicazione Next.js, fornendo una base per la riproduzione e la…
 kaleth4/cve-2026-33825
Analisi tecnica di CVE-2026-33825 (BlueHammer), una vulnerabilità di escalation dei privilegi locali in Microsoft Defender, inclusi il flusso di…
 john-jung/cve-2026-26903-poc
Una PoC per dimostrare CVE-2026-26903
 kaleth4/cve-2026-20180
Analisi tecnica approfondita delle vulnerabilità RCE di Cisco ISE, incluse tecniche di sfruttamento, metodi di evasione e strategie di remediation…
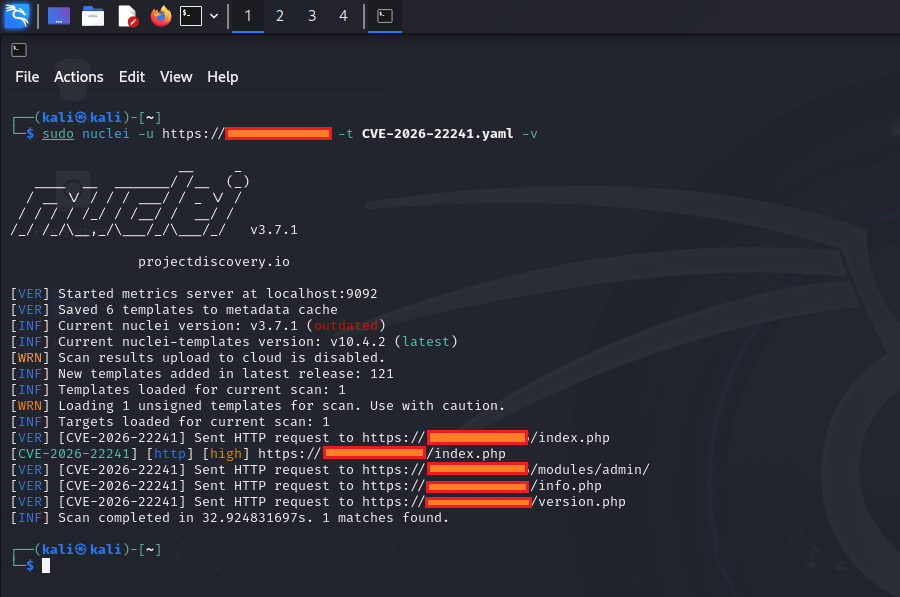 ashrafzaryouh/cve-2026-22241
Analisi tecnica e advisory di CVE-2026-22241, un caricamento ZIP senza restrizioni nell'importazione dei temi di Open eClass (pre-4.2) che consente…
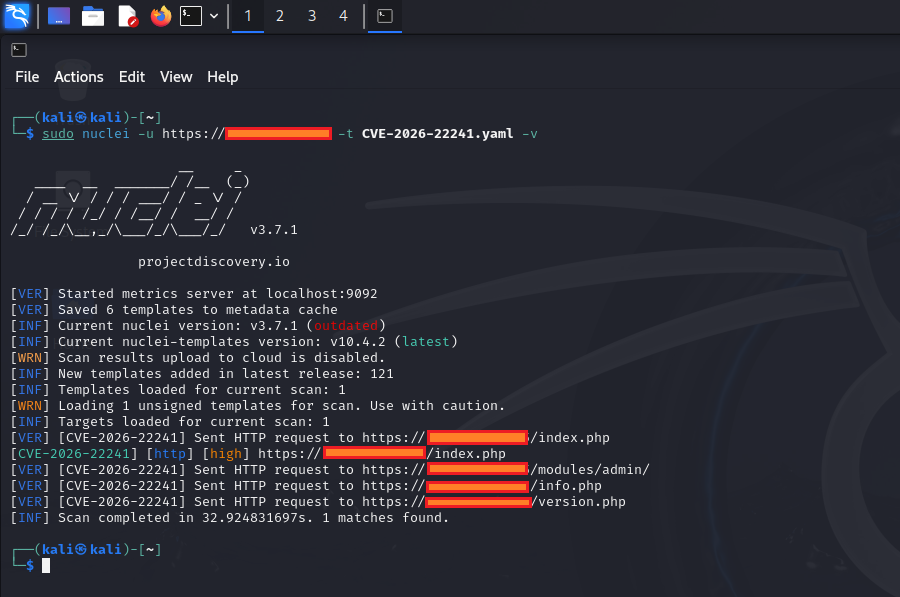 0xblackash/cve-2026-22241
CVE-2026-22241
 pathakabhi24/llm-mcp-security-field-guide
La guida alla sicurezza LLM + MCP più completa, ovvero allineata a OWASP, CVE reali, checklist attuabili
 manjustice/datadome-vm-internals
Analisi della VM offuscata personalizzata di DataDome e del formato bytecode, che rivela crittografia delle stringhe, cifrari S-box e segnali di…
 husnainfareed/awesome-ethical-hacking-resources
😎 🔗 Elenco fantastico di tutti i tipi di risorse per imparare l'Hacking Etico e il Test di Penetrazione.
 rat5ak/cve-2026-31413-bpf-container-escape
CVE-2026-31413: bug di correttezza del verifier BPF - container escape
 d4rkks/cve-2025-7771-vulnerability-exploration
Elevazione dei privilegi nel sistema da driver non firmato usando la vulnerabilità ThrottleStop








