
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-22241 — Analisi tecnica e advisory di CVE-2026-22241, un caricamento ZIP senza restrizioni nell'importazione dei temi di Open eClass (pre-4.2) che consente l'esecuzione remota di codice da parte di un amministratore autenticato, con causa principale e mitigazione. | Kitploit
Strumenti/GitHubGitHub/ashrafzaryouh/
cve-2026-22241
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebPaper e RicercaApprendimento e Formazione
GitHubashrafzaryouh/cve-2026-22241

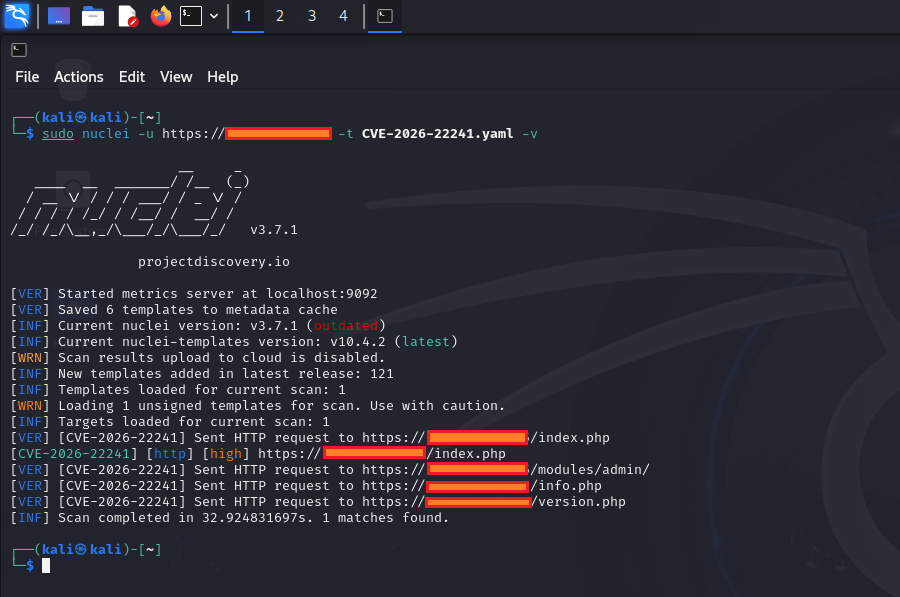
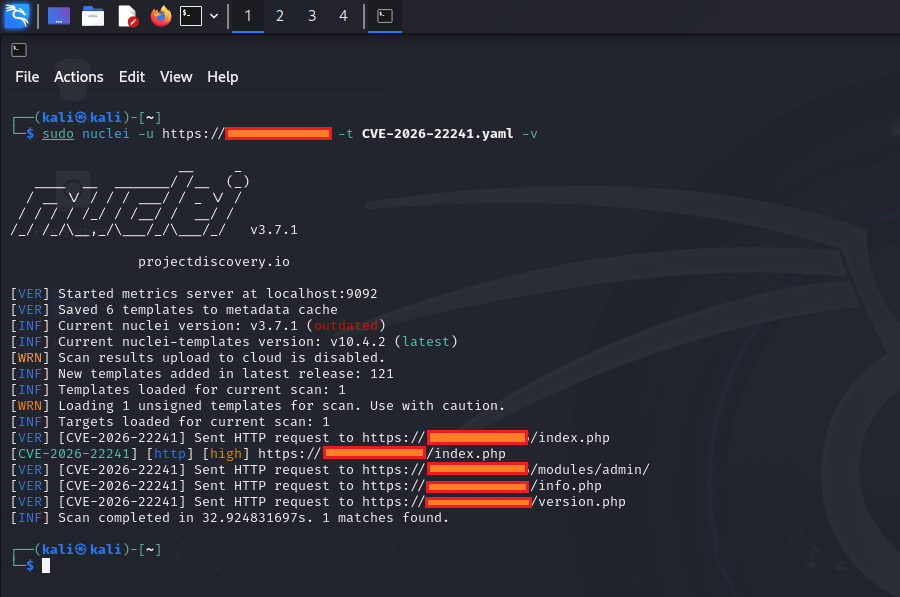
CVE-2026-22241

Analisi tecnica e advisory di CVE-2026-22241, un caricamento ZIP senza restrizioni nell'importazione dei temi di Open eClass (pre-4.2) che consente l'esecuzione remota di codice da parte di un amministratore autenticato, con causa principale e mitigazione.

Vedi Repository
17 mesi faNon ancora revisionato
Condividi

🚨 CVE-2026-22241 - Esecuzione di codice remoto tramite l'importazione di temi in Open eClass

1768551798083
Severity Affected

📌 Riepilogo della vulnerabilità

Open eClass (noto anche come GUnet eClass), un Learning Management System (LMS) open-source ampiamente utilizzato, contiene una vulnerabilità critica di Unrestricted File Upload nella funzionalità di importazione dei temi.

Un amministratore autenticato può caricare un file ZIP malevolo, causando l'esecuzione di codice remoto (RCE) sul server.


⚠️ Versioni interessate

VersioneStato
Open eClass < 4.2Vulnerabile
Open eClass ≥ 4.2Corretta

🛠️ Dettagli della vulnerabilità

  • CVE ID: CVE-2026-22241
  • Gravità: Alta (CVSS 7.3)
  • Tipo: Unrestricted File Upload (CWE-434)
  • Vettore di attacco: Funzionalità di importazione dei temi nel pannello di amministrazione
  • Privilegi richiesti: Account amministratore
  • Impatto: Esecuzione di codice remoto (RCE)
CVE-2026-22241

🔍 Causa principale

La vulnerabilità è dovuta a una validazione e sanificazione insufficienti degli archivi ZIP caricati durante il processo di importazione dei temi. File malevoli (come webshell PHP) possono essere scritti nella directory accessibile dal web.


🛡️ Mitigazione e correzione

  • Aggiornare immediatamente a Open eClass 4.2 o versione successiva.
  • Disabilitare la funzionalità di importazione dei temi se non necessaria.
  • Limitare l'accesso amministrativo e implementare una rigorosa validazione dei file caricati.
  • Monitorare i log del server per attività sospette di caricamento di temi.

📚 Riferimenti

  • Avviso di sicurezza ufficiale
  • Voce NVD
  • Analisi di TwelveSec

⚠️ Esclusione di responsabilità legale

Questo repository è destinato esclusivamente a scopi educativi e di ricerca.
Le informazioni fornite servono ad aiutare i ricercatori di sicurezza e gli amministratori di sistema a comprendere e correggere la vulnerabilità.

Lo sfruttamento non autorizzato contro sistemi di cui non si è proprietari è illegale.


Realizzato per la consapevolezza e la ricerca sulla sicurezza

⭐ Se questo ti è stato utile, aggiungi una stella al repository!

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Nessun dato di popolarità ancora.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →