
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit
 mmionf/copy-fail-cve-2026-31431
Proof-of-concept exploit per CVE-2026-31431, una vulnerabilità del kernel Linux che interessa più distribuzioni, con analisi tecnica e versioni…
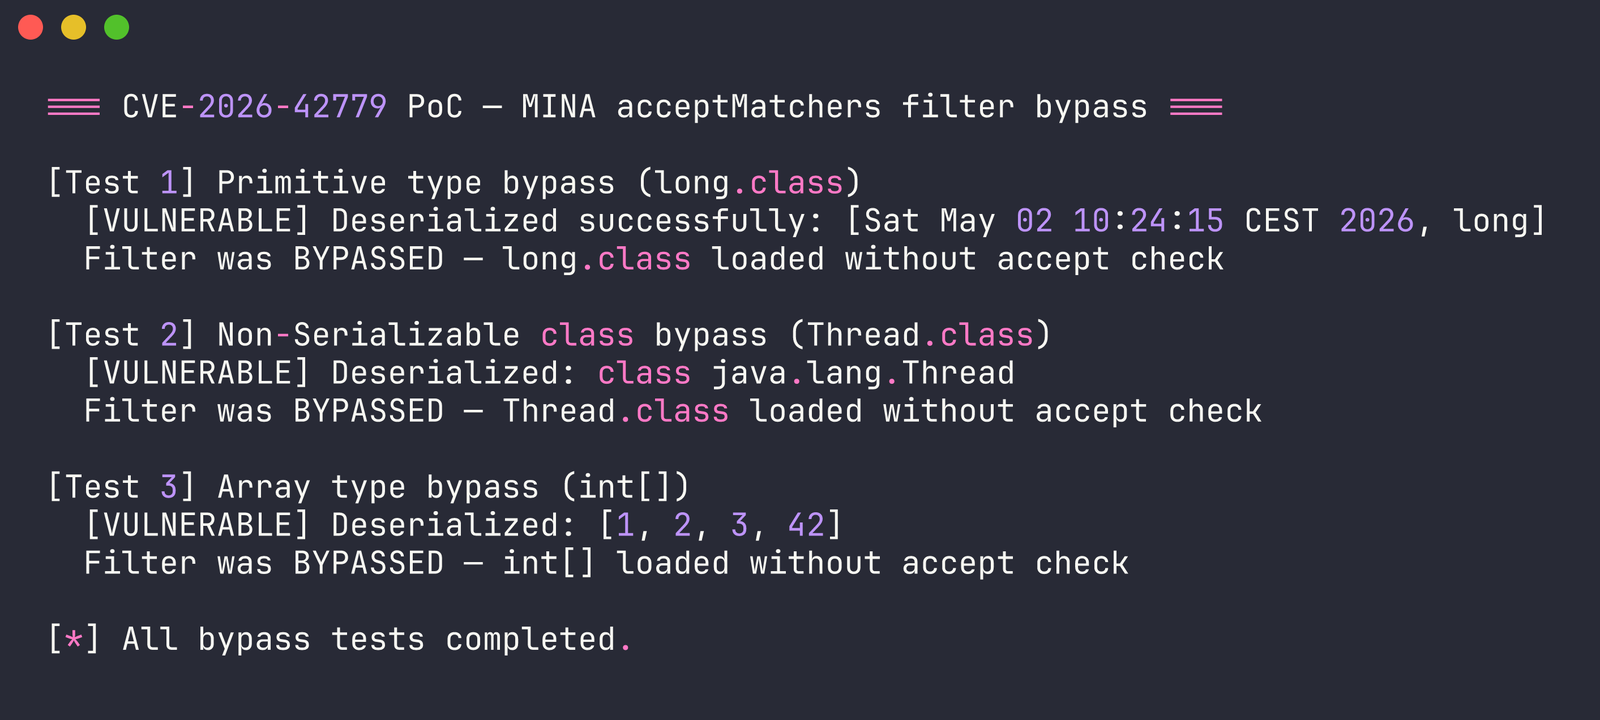 dinosn/cve-2026-42779
Proof-of-concept che dimostra un bypass del filtro di deserializzazione in Apache MINA che porta all'esecuzione remota di codice, con analisi…
 eynaexp/copy-fail-cve-2026-31431-modernized
Proof-of-concept exploit per CVE-2026-31431, modernizzato dall'exploit originale Copy Fail PE. Dimostra la vulnerabilità a scopo educativo.
 adulau/the-art-of-pivoting
L'arte del pivoting - Tecniche per analisti di intelligence per scoprire nuove relazioni in un mondo complesso
 maniakh/cve-2026-31431---copy-fail-poc
Questo repository contiene la vulnerabilità CVE-2026-31431 (Copy Fail) presente nel kernel Linux. La vulnerabilità sfrutta un errore di…
 virus-or-not/cve-2026-32202
Genera file LNK con strutture _IDCONTROLW appositamente create per ricercare le vulnerabilità di spoofing della Shell di Windows CVE-2026-21510 e…
 jodonnel/copyfail-briefing
CVE-2026-31431 (Copy Fail) — Briefing sulla sicurezza e confronto delle misure di rimedio
 frawlaboy/cve-2026-39973-poc
Proof of concept (builder) per CVE-2026-39973 (apktool)
 clarasto/cve-2024-1086_ausarbeitung
Analisi tecnica e rapporto sullo sfruttamento di CVE-2024-1086, con dettagli sui meccanismi della vulnerabilità e sull'implementazione del…
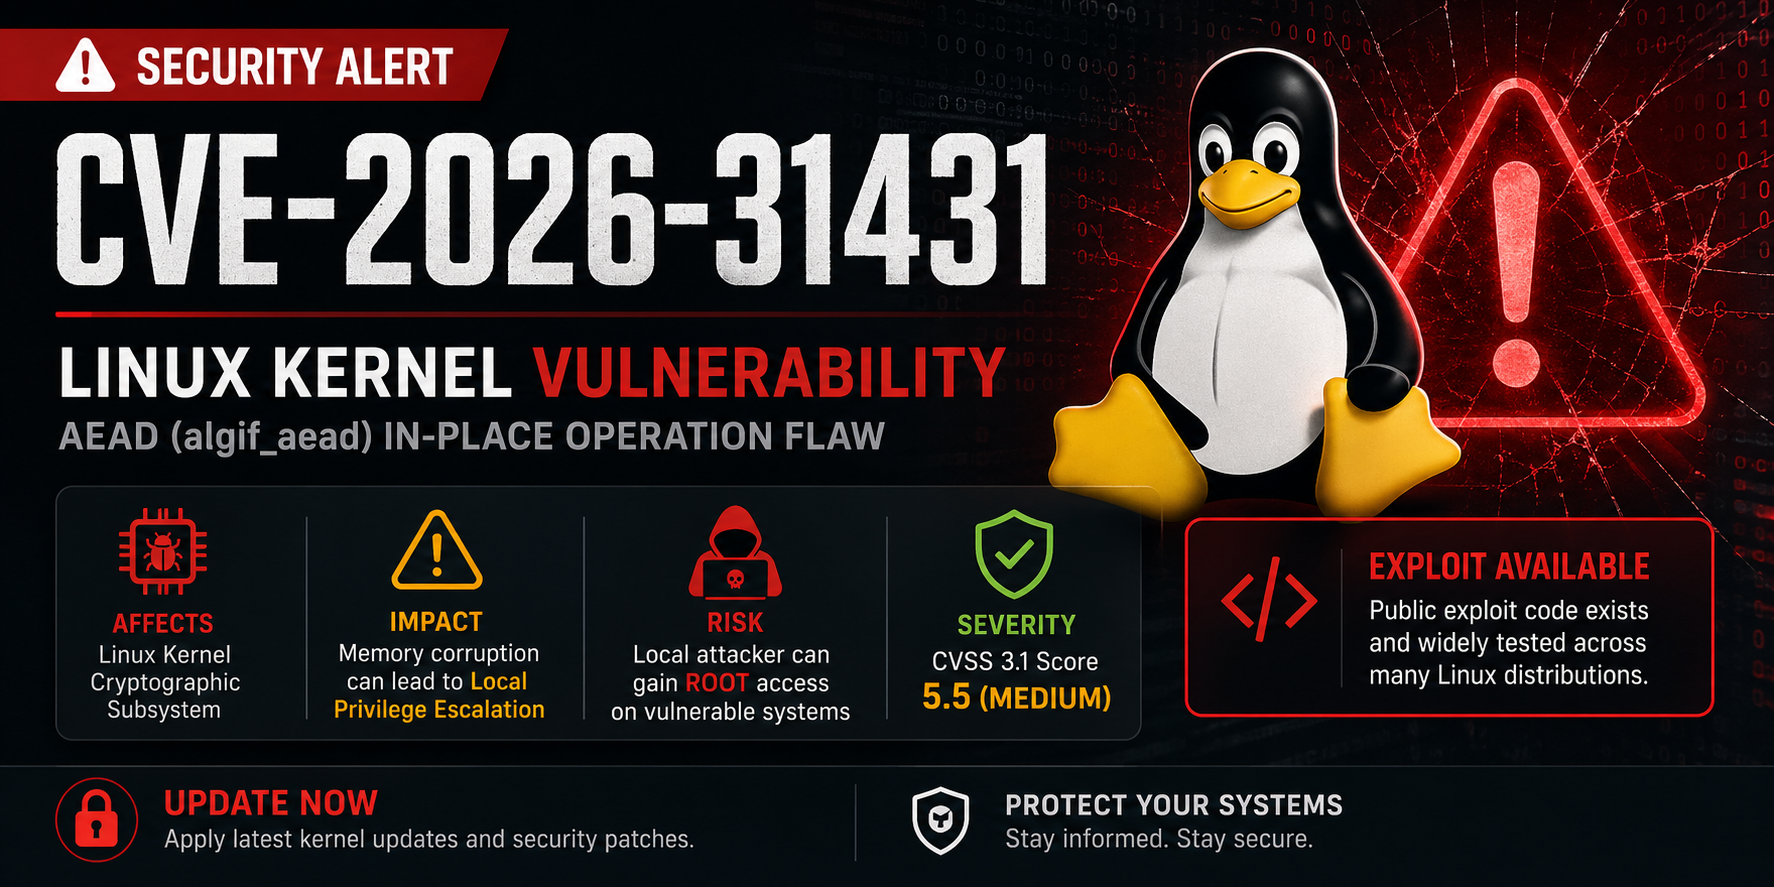 0xblackash/cve-2026-31431
CVE-2026-31431
 vesjolyjd/kaspersky_cve-2024-3094
Revisione della sicurezza di CVE-2024-3094 (backdoor XZ Utils) inclusa modellazione delle minacce, analisi statica/dinamica del codice, fuzzing con…
 jneuhauser/copy-fail-cve-2026-31431
# Analisi tecnica e proof-of-concept per CVE-2026-31431, una vulnerabilità del kernel Linux che interessa diverse distribuzioni, con versioni testate…
 mohabars/cve-2026-21986-virtualbox-dos
CVE-2026-21986: DoS da esaurimento della memoria del kernel nelle cartelle condivise di VirtualBox
 dinosn/proftpd-cve-2026-42167-analysis
Analisi indipendente della riproduzione, analisi della causa principale a livello di codice e report di esposizione realistica per CVE-2026-42167…
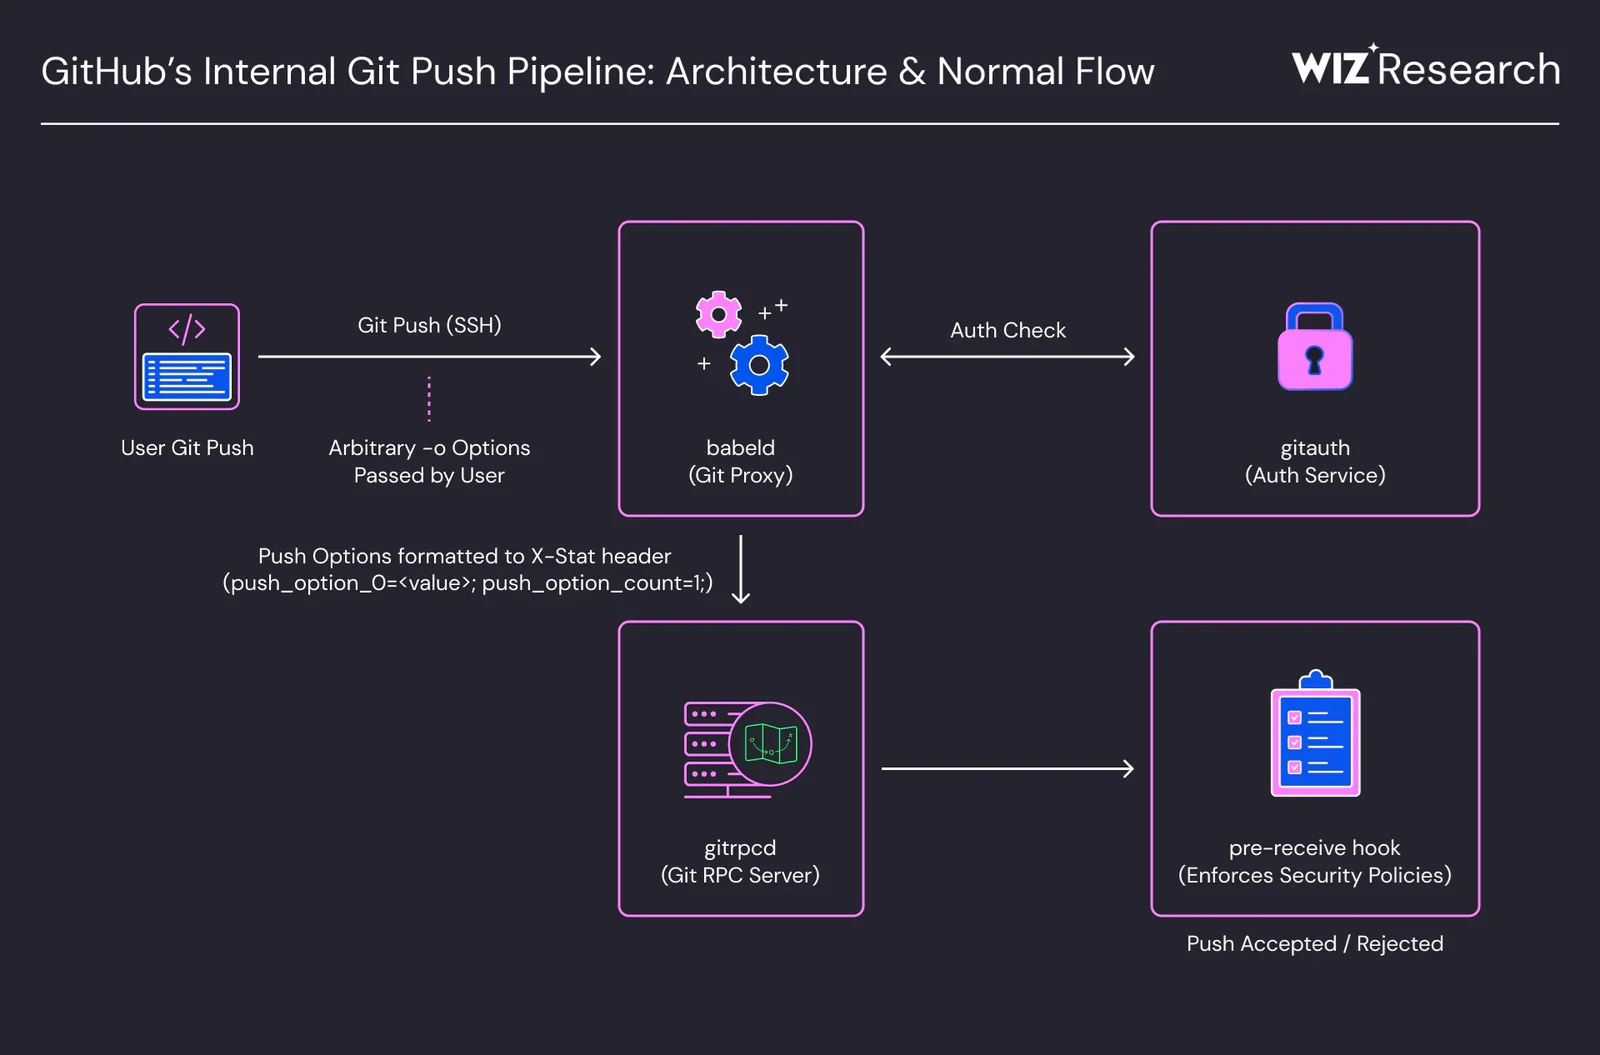 5kr1pt/cve-2026-3854
Analisi tecnica di CVE-2026-3854, una RCE su GitHub tramite header injection in git push, che spiega la vulnerabilità, la tecnica di sfruttamento e…
 devianntsec/cve-2024-51324
Ricerca di tesi magistrale su CVE-2024-51324 (BYOVD). Exploit avanzato con 4 modalità operative (SCANNER, LOADER, KILLER, CLEANUP), verifica del…
 eqstlab/cve-2026-33937
Vulnerabilità di Esecuzione Remota di Codice tramite Iniezione AST in Handlebars.js
 askhatov21/best-practices-cybersecurity-otanata-project
CVE-2024-3273 — Rapporto di test di penetrazione autorizzato D-Link DNS-320L NAS | Cliente: Otonata








