
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-31431 — CVE-2026-31431 | Kitploit
Strumenti/GitHubGitHub/0xblackash/cve-2026-31431
Escalation di PrivilegiAnalisi delle VulnerabilitàExploitPaper e RicercaApprendimento e FormazioneBinary Exploitation
GitHub0xblackash/cve-2026-31431

CVE-2026-31431

CVE-2026-31431

Vedi Repository
22186 mesi faNon ancora revisionato
Condividi

🔥 CVE-2026-31431 - "Copy Fail !!!"

Immagine ChatGPT del 30 aprile 2026, 11_19_10 AM

Un'escalation dei privilegi locali sorprendentemente semplice ma letale nel kernel Linux

Linux Severity CVSS

📌 Panoramica

CVE-2026-31431 (soprannominata "Copy Fail") è una vulnerabilità di escalation dei privilegi locali nel sottosistema crittografico del kernel Linux, che colpisce in particolare l'interfaccia algif_aead.

Un utente locale senza privilegi può sfruttare questa falla per eseguire una scrittura controllata di 4 byte nella cache delle pagine di qualsiasi file leggibile sul sistema — inclusi i binari setuid — consentendo in ultima analisi l'esecuzione arbitraria di codice come root.


🛠️ Causa principale

La vulnerabilità è stata introdotta nel 2017 dal commit 72548b093ee3 ("crypto: algif_aead - support in-place operations").

Il kernel presumeva erroneamente che le richieste AEAD potessero essere eseguite in sicurezza in-place (req->src == req->dst). Tuttavia, quando si utilizzano socket AF_ALG con splice() da file regolari, i buffer di origine e destinazione risiedono spesso in mappature di memoria differenti.

Questa discrepanza ha portato a un errore logico che ha consentito una corruzione controllata della memoria nella cache delle pagine.


🔥 Impatto

  • Vettore d'attacco: Locale
  • Complessità: Bassa (esistono exploit pubblici)
  • Privilegi richiesti: Nessuno (utente senza privilegi)
  • Impatto: Compromissione totale del sistema (accesso root)

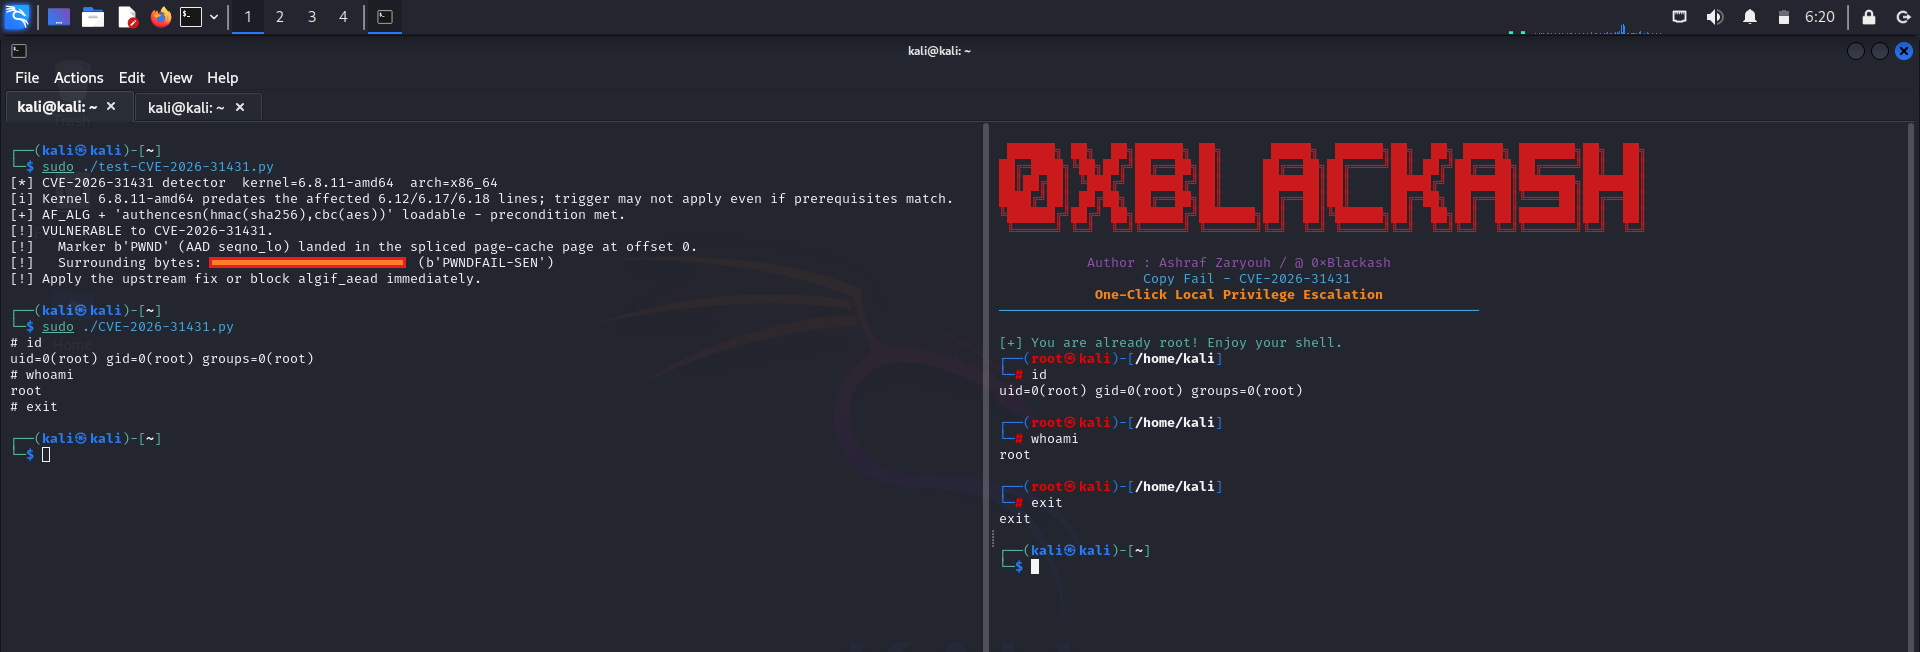
Lo sfruttamento è banale. Una PoC Python di ~10 righe può ottenere in modo affidabile i privilegi di root sui sistemi non patchati.
CVE-2026-31431

📊 Gravità

MetricaValore
Punteggio CVSS v37.8 (Alto)
Valutazione Red HatImportante
Valutazione UbuntuAlta
Tipo di attaccoEscalation dei privilegi locali

✅ Sistemi interessati

  • La maggior parte delle distribuzioni Linux che eseguono kernel dal 2017 all'inizio del 2026
  • Ubuntu, Debian, RHEL, CentOS, Fedora, Amazon Linux, SUSE, Arch, ecc.
  • Qualsiasi kernel precedente al commit di correzione a664bf3 (o backport equivalenti)

🛡️ Mitigazione e correzione

Azione consigliata: aggiornate il kernel immediatamente.

La correzione ufficiale annulla l'ottimizzazione in-place problematica in crypto/algif_aead.c.

Comandi rapidi:

# Ubuntu / Debian
sudo apt update && sudo apt upgrade -y

# RHEL / Fedora / Rocky / Alma
sudo dnf update kernel -y

# Check kernel version
uname -r

Soluzione temporanea (se la patch immediata non è possibile):

  • Disabilitare i namespace utente senza privilegi
  • Limitare l'uso dei socket AF_ALG tramite seccomp o AppArmor/SELinux

📜 Exploit

Sono già disponibili exploit pubblici, inclusa una proof-of-concept Python molto piccola e affidabile.

⚠️ Avvertenza: i sistemi lasciati senza patch dopo la divulgazione sono altamente vulnerabili.


🔗 Riferimenti

  • Patch del kernel Linux
  • Dettagli CVE
  • Scoperta e analisi originali

State al sicuro. Patchate presto. Patchate spesso.


Creato con ❤️ per la comunità Linux

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    256

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →