
 #1
Paper di sicurezza, progetti di ricerca, riferimenti tecnici e materiale riproducibile per analisi difensive o autorizzate.
Raccomandato da Kitploit

 wismansec/sharepoint-2026-poc
PoC, IOC e logica di rilevamento per la catena di deserializzazione BinaryFormatter WS-Federation /_trust di SharePoint. Ricostruzione in laboratorio…
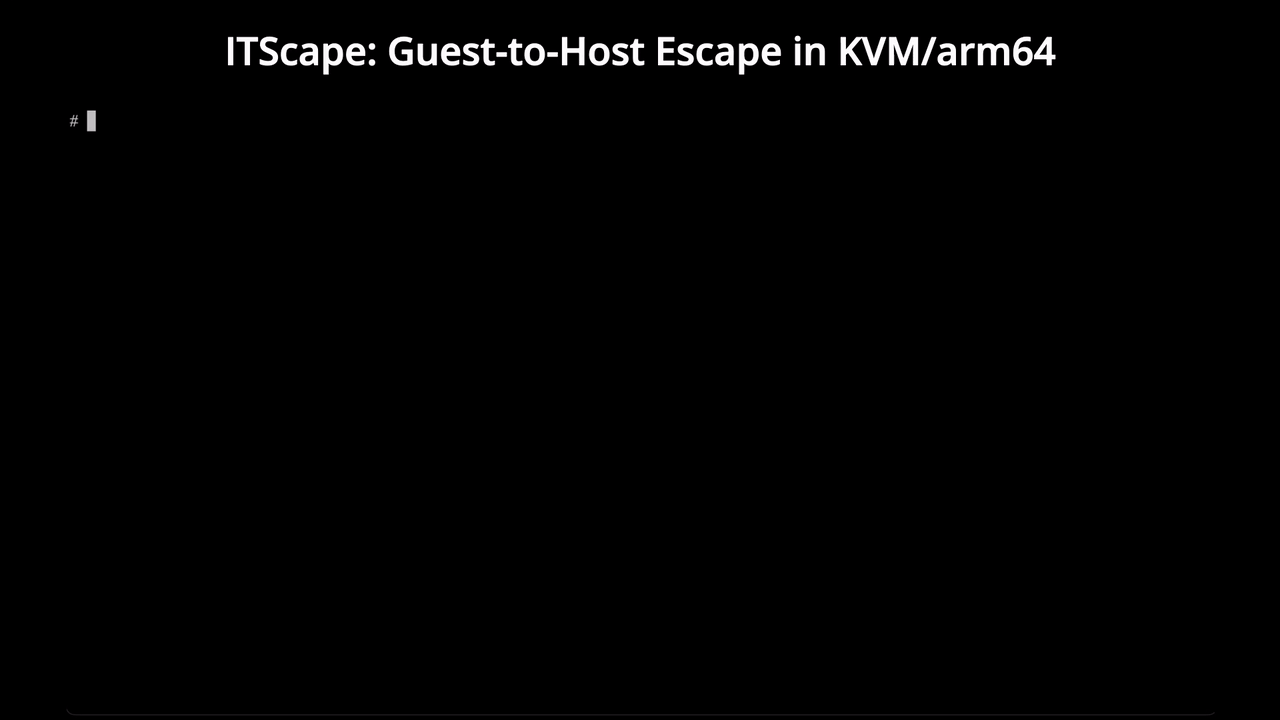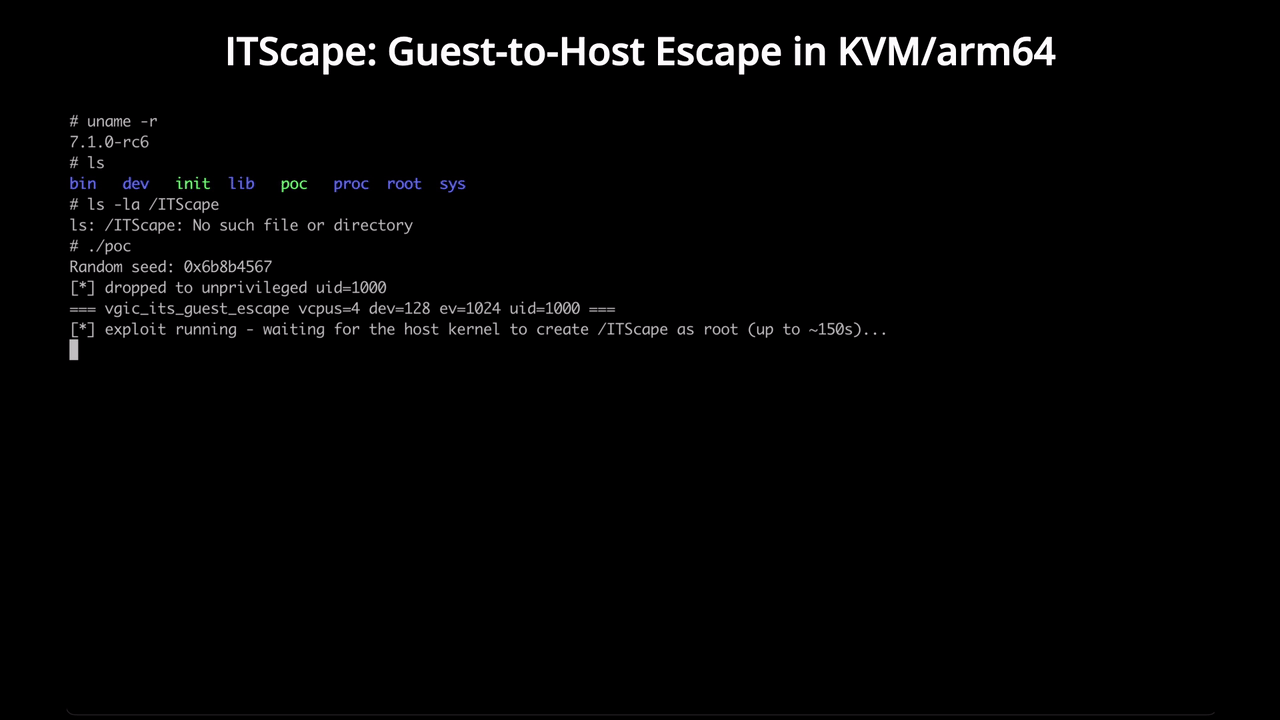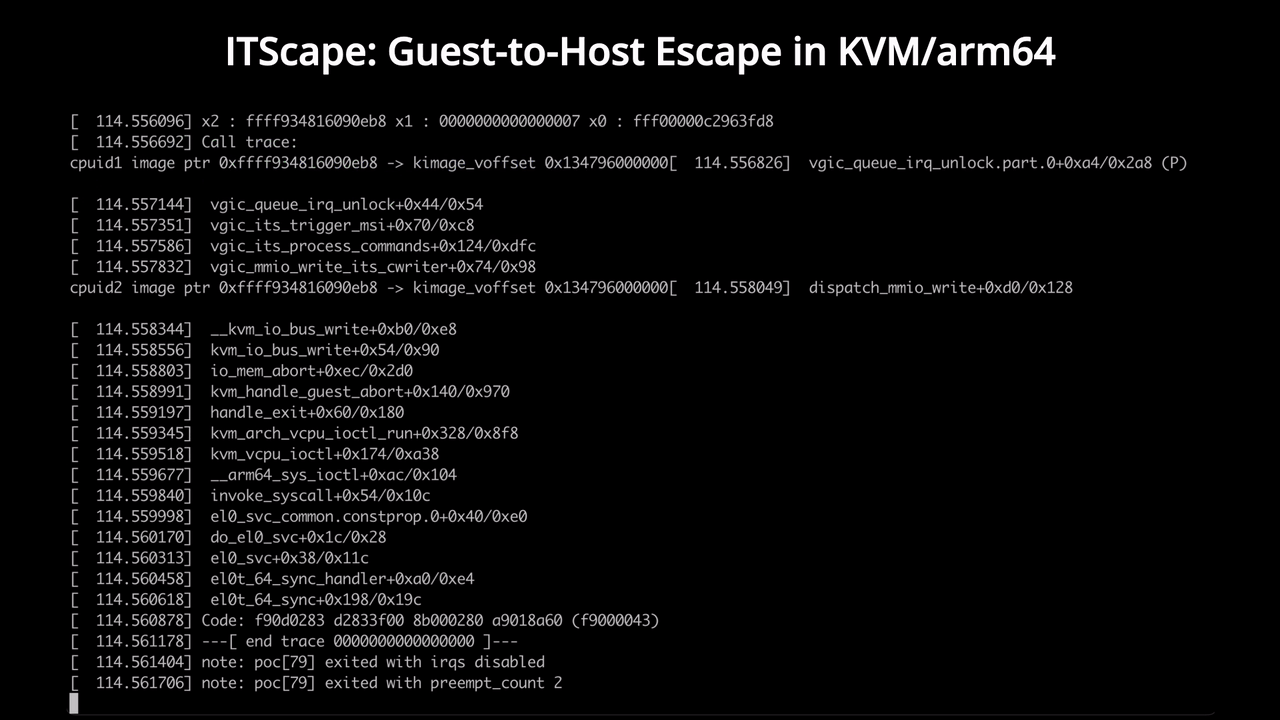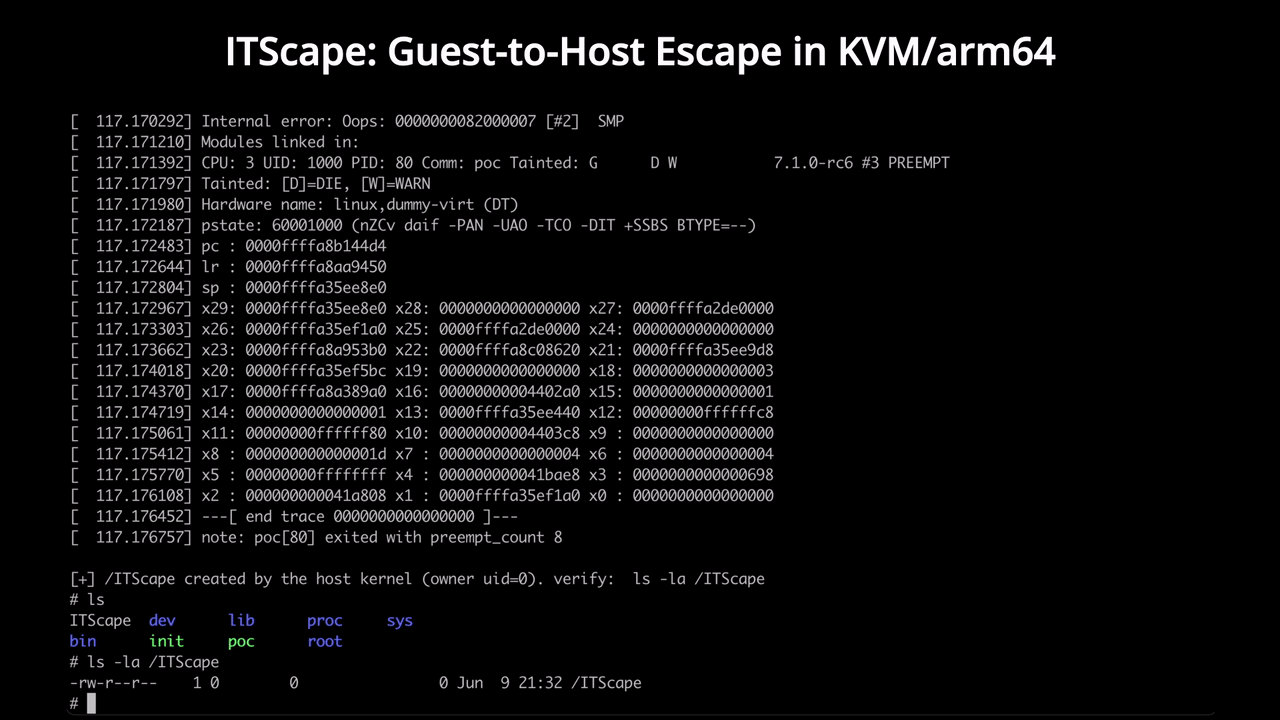 v4bel/itscape
CVE-2026-46316 exploit di fuga guest-to-host KVM/arm64 che sfrutta una condizione di gara nell'emulazione vGIC-ITS per ottenere l'esecuzione di…
 chelof100/acp-framework-en
Agent Control Protocol (ACP) — Specifica ufficiale in inglese. Architettura di autorizzazione crittograficamente verificabile per agenti AI autonomi.
 tfawnies/cve-2026-64633
Payload di analisi generati per CVE-2026-64633 con varianti di documento trattamento/controllo e un manifest che mappa gli ID e le coppie per…
 owasp/owasp-model-card-security-standard
Standard aperto per la documentazione dei metadati rilevanti per la sicurezza dei modelli di IA, inclusi la provenienza dei dati di addestramento, il…
 artwiderobo/cve-2026-13934
Repository di ricerca strutturata su vulnerabilità per un difetto CWE-20 di Chrome Dawn WebGPU: causa principale, diff della patch, verifica statica,…
 jianshuod/ipi-exposure-signal
Pipeline di ricerca per rilevare segnali latenti di esposizione a prompt injection indiretti in LLM agentici tramite sonde sugli stati nascosti,…
 off-by-1-labs/flawed
Artefatti simili a fix con difetti incorporati
 letsr00t/refluxfs_cve-2026-64600
Analisi tecnica di CVE-2026-64600, una escalation di privilegi locale del kernel Linux in RefluxFS tramite corruzione della memoria, con mitigazione…
 fr3akhacks/cve-disclosures
Avvisi di sicurezza / riferimenti CVE per osTicket 1.18.3 (CVE-2026-38444, 38446, 38447)
 maureille/agentic-pcap
Codice di benchmark e risultati interattivi per il rilevamento autonomo di attacchi di rete da parte di agenti LLM che utilizzano strumenti per…
 sanasimran1403-jpg/log4shell
Rapporto di ricerca su Log4Shell (CVE-2021-44228) — analisi tecnica, analisi della causa principale e catena di exploit riprodotta in laboratorio…
 nullpxl/banrays
Occhiali per rilevare smart-glasses che hanno fotocamere. Ray-BANNED.
 nfstream/nfstream
NFStream: un framework flessibile per l'analisi dei dati di rete.
 minhhk68/cve-2026-13156
Avviso di vulnerabilità e PoC per CVE-2026-13156 — Scoperta da Huynh Kien Minh (MinhHK).
 vulncheck-oss/jupyter-notebooks
Esempi di notebook Jupyter che interrogano le API di VulnCheck per tracciare le timeline di sfruttamento, le vulnerabilità sfruttate note e i dati…
 0xblackash/cve-2026-66066
CVE-2026-66066
 runtimeverification/kernel-c-to-rust-spike
Indurimento dei parser C del kernel tramite riscrittura in Rust, fuzzing differenziale e verifica formale. Primo obiettivo: UVC (CVE-2024-53104).








