
 #1
Strumenti per l'analisi, il monitoraggio e la protezione dell'infrastruttura di rete e dei protocolli.
Raccomandato da Kitploit

 pbssubhash/h0neytr4p
Honeypot facile da configurare per il Blue Team
 cognis-digital/c2detect
Fingerprinter per server C2 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
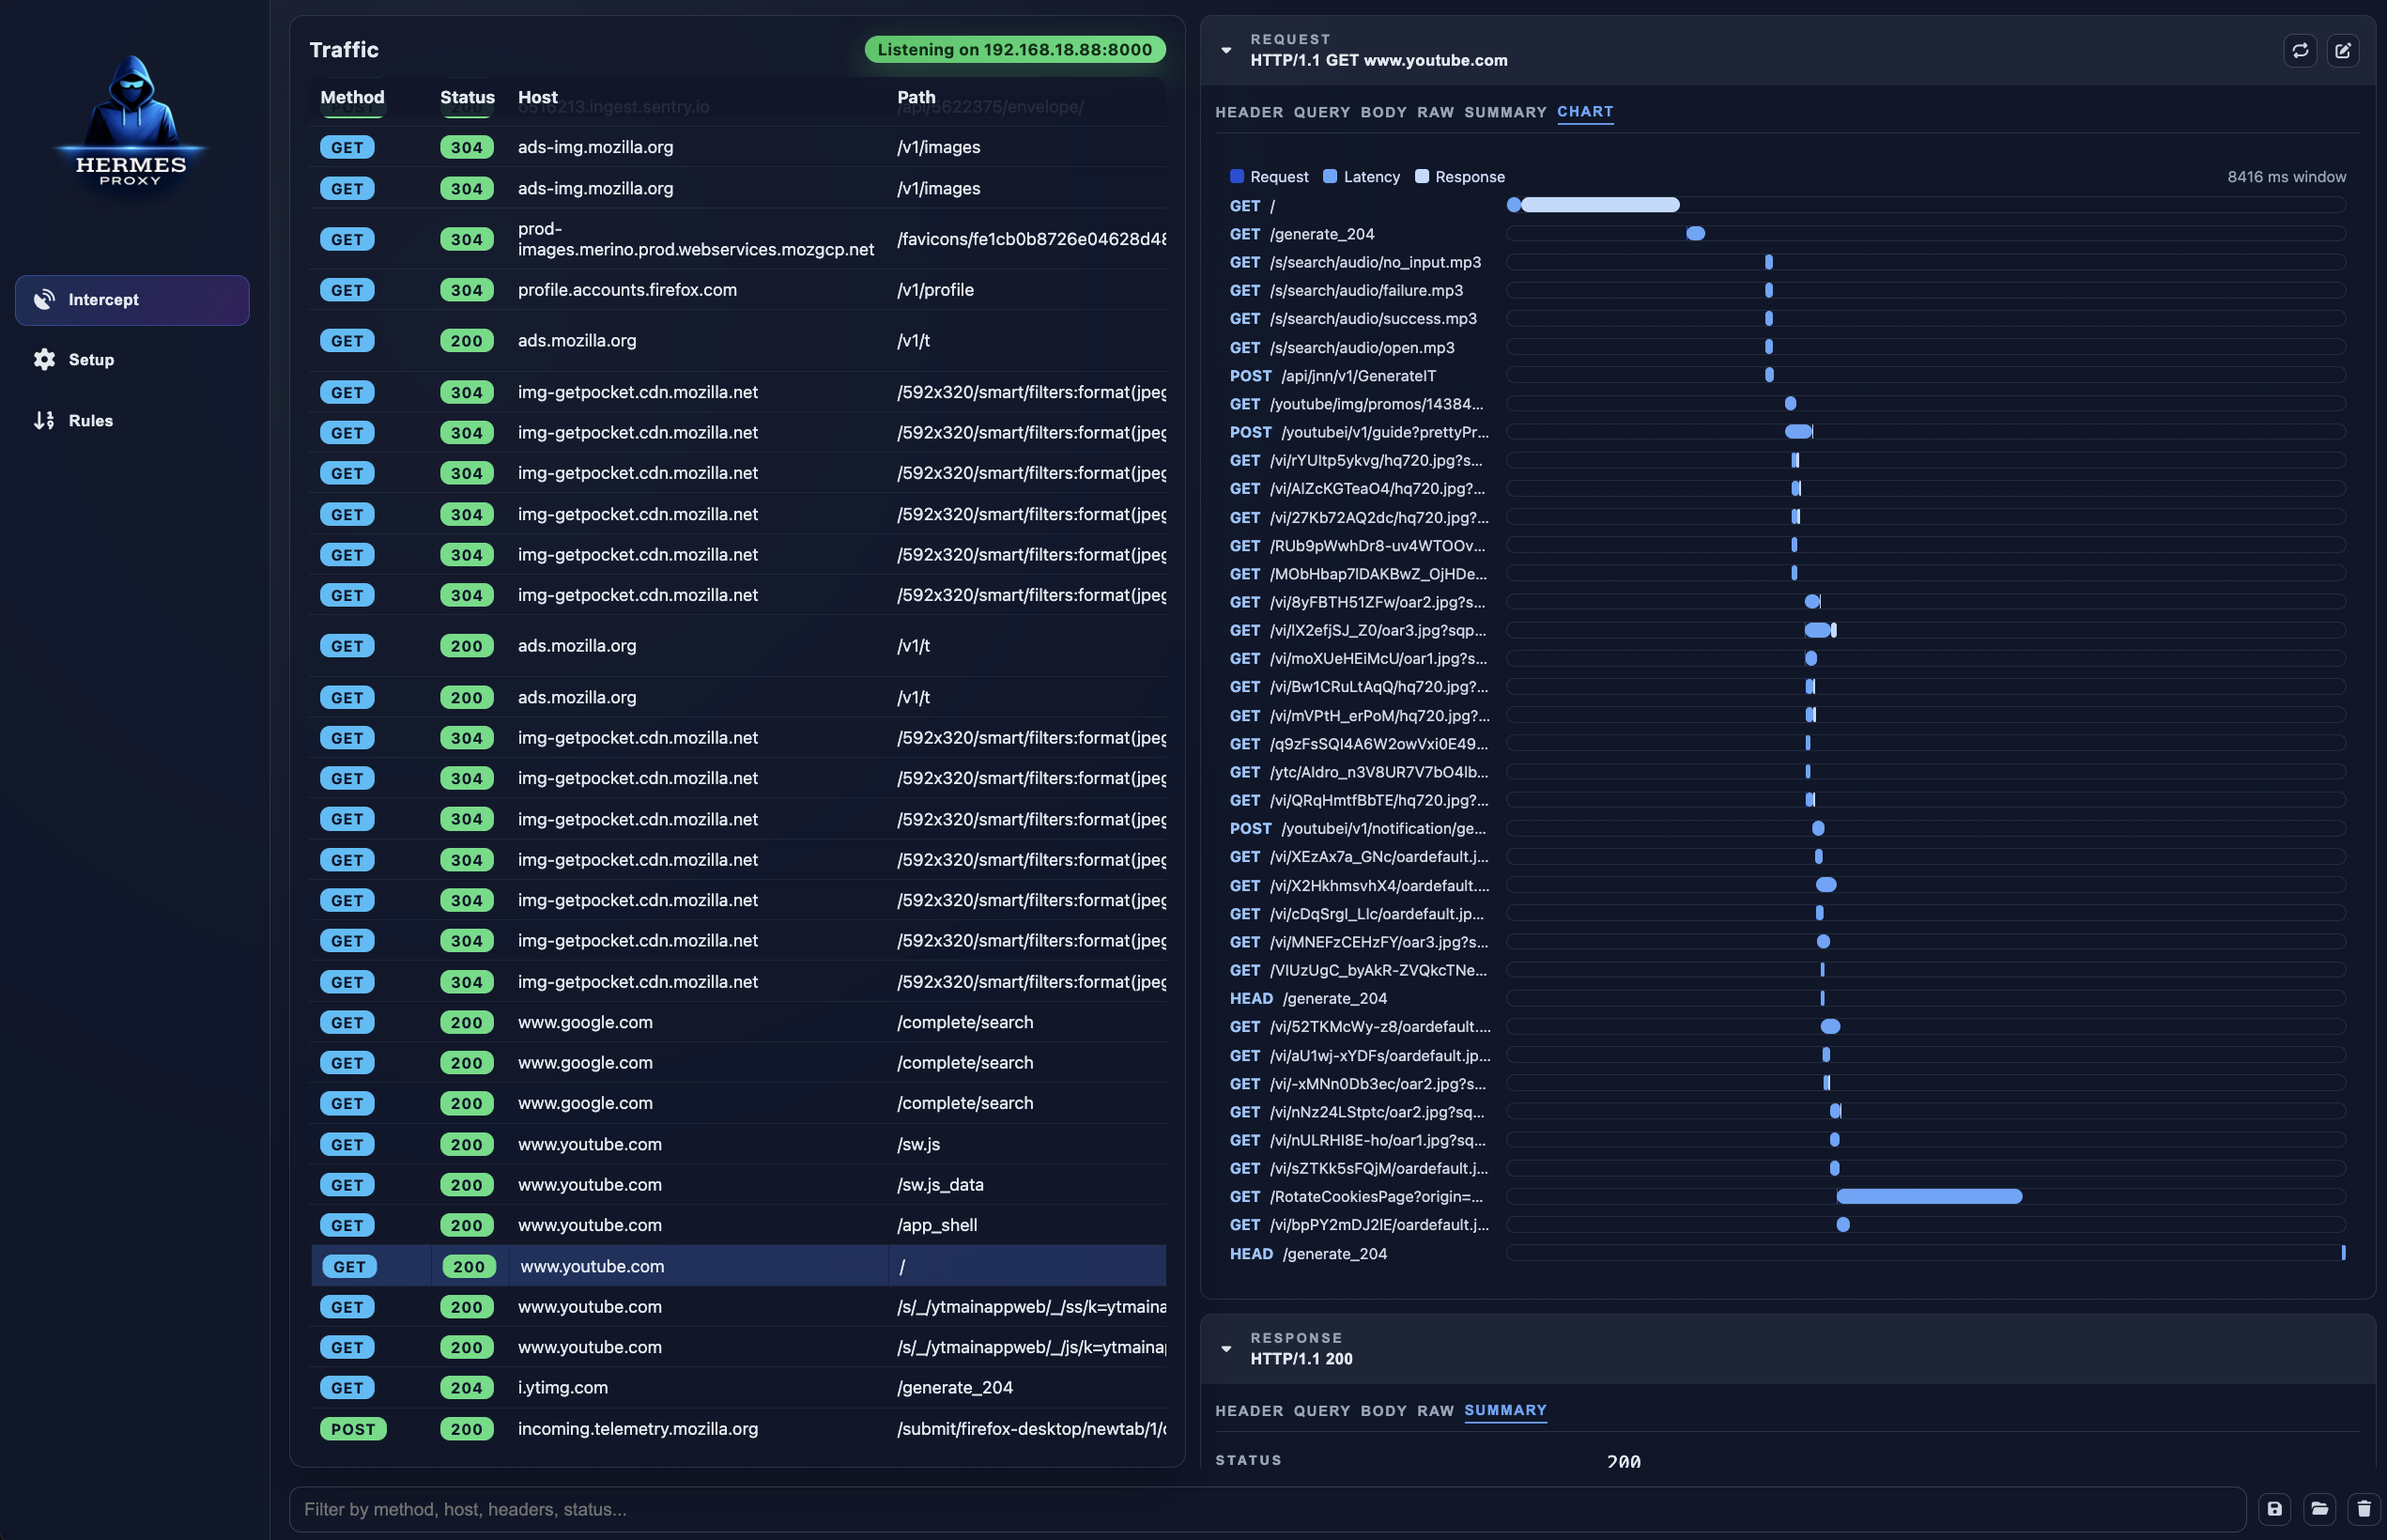 jp/hermes-proxy
Hermes Proxy - Analizzatore di traffico HTTP
 hynekpetrak/cve-2019-5544_cve-2020-3992
Modulo Python / scapy che implementa il protocollo SRVLOC/SLP e scansiona i servizi OpenSLP abilitati.
 knqyf263/cve-2021-40346
CVE-2021-40346 PoC (Contrabbando HTTP di HAProxy)
 mindcrypt/stegowiper
Uno strumento potente e flessibile per applicare attacchi attivi per interrompere lo stegomalware
 weirdmachine64/sharkmcp
Un server MCP multiuso per analizzare file PCAP
 phikshun/ufuzz
Universal Plug and Fuzz
 k8gege/pyladon
Ladon Scanner For Python, Scanner di Penetrazione per Grandi Reti & Cobalt Strike, vulnerabilità / exploit / rilevazione /…
 knqyf263/cve-2020-10749
Exploit proof-of-concept per CVE-2020-10749 che dimostra attacchi MitM su Kubernetes tramite annunci di router IPv6 rogue tra i pod.
 emrekybs/bryobio
È stato sviluppato per accelerare i processi degli Analisti SOC durante l'analisi.
 telekom-security/cve-2023-3519-citrix-scanner
Scanner Citrix per CVE-2023-3519
 corelight/cve-2022-26809
Pacchetto Zeek che rileva i tentativi di esecuzione di codice remoto CVE-2022-26809 e lo sfruttamento riuscito tramite DCE/RPC, generando notifiche…
 sbousseaden/gluegate
Proxy delle API di memoria tramite mozglue.dll firmata
 icsec/airpwn-ng
Iniezione di pacchetti per wifi; semplificato.
 robomotic/invoke-antivm
strumento PowerShell per l'evasione VM
 jhaddix/lazyrecon
Questo script è progettato per automatizzare il processo di ricognizione in modo organizzato.
 yakushstanislav/ultraviolet
Self-hosted motore di ricerca e scoperta di rete con scansione continua delle porte, sonda approfondita dei protocolli su ~100 servizi,…








