Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
gluegate — Proxy delle API di memoria tramite mozglue.dll firmata | Kitploit

Strumenti/GitHubGitHub/sbousseaden/gluegate
Strumenti DifensiviEscalation di PrivilegiMemory ForensicsEvasione IDS/IPSRed Teaming
GitHubsbousseaden/gluegate

gluegate

Proxy delle API di memoria tramite mozglue.dll firmata

Vedi Repository
397394 mesi faRevisionato da Kitploit
Condividi

gluegate

PoC di ricerca per rilevamento: operazioni di memoria proxy (mappatura della memoria, allocazione di memoria locale) tramite mozglue.dll firmato da Mozilla in modo che le callback del kernel attribuiscano il modulo utente finale a una DLL di un vendor fidato (firmato Mozilla) invece che a un modulo non fidato o non firmato.

API proxy

Entrambi sono esportazioni MFBT_API da mozglue.dll (richiede installazione di Firefox):

ModalitàEsportazioneSorgente Mozilla
injectmozilla::MapRemoteViewOfFileWindowsMapRemoteView.cpp · header
allocMozVirtualAllocmozjemalloc.cpp · mozmemory_wrap.h

Nomi mangled MSVC x64:

?MapRemoteViewOfFile@mozilla@@YAPEAXPEAX0_K01KK@Z
MozVirtualAlloc

Compilazione

MSYS2 mingw-w64:

./build.sh
./build.sh shellcode   # facoltativo: ricostruisci shellcode/msgbox.bin

Utilizzo

Un mozglue_gate.exe precompilato è incluso nel repository per test rapidi di detection-engineering (64-bit, richiede Firefox installato).

# Mappatura cross-process + APC (MapRemoteViewOfFile)
.\mozglue_gate.exe inject <pid> shellcode\msgbox.bin

# Allocazione RWX locale (MozVirtualAlloc)
.\mozglue_gate.exe alloc --size 10240

shellcode/msgbox.bin mostra "Hello from Mozglue" / didascalia gluegate (nessun processo figlio).

Richiede Firefox classico: C:\Program Files\Mozilla Firefox\mozglue.dll (o --mozglue / MOZGLUE_DLL).

immagine

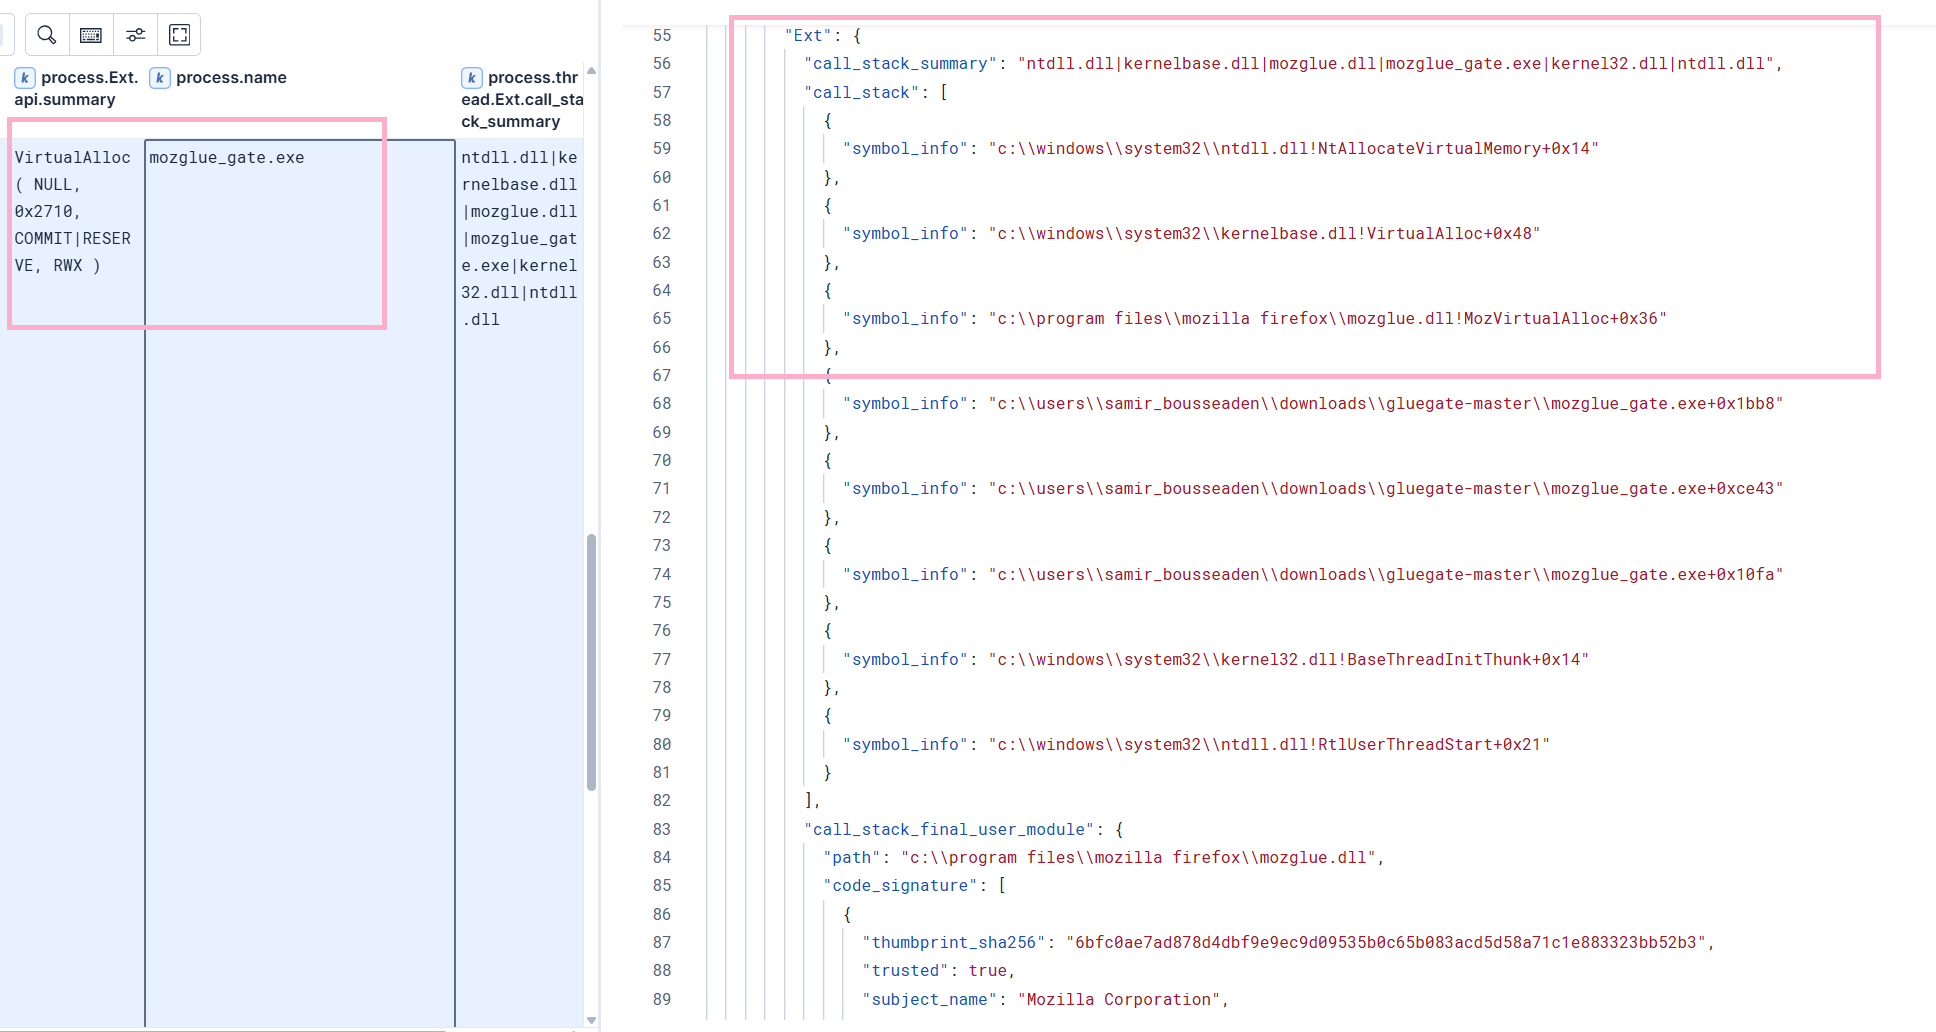
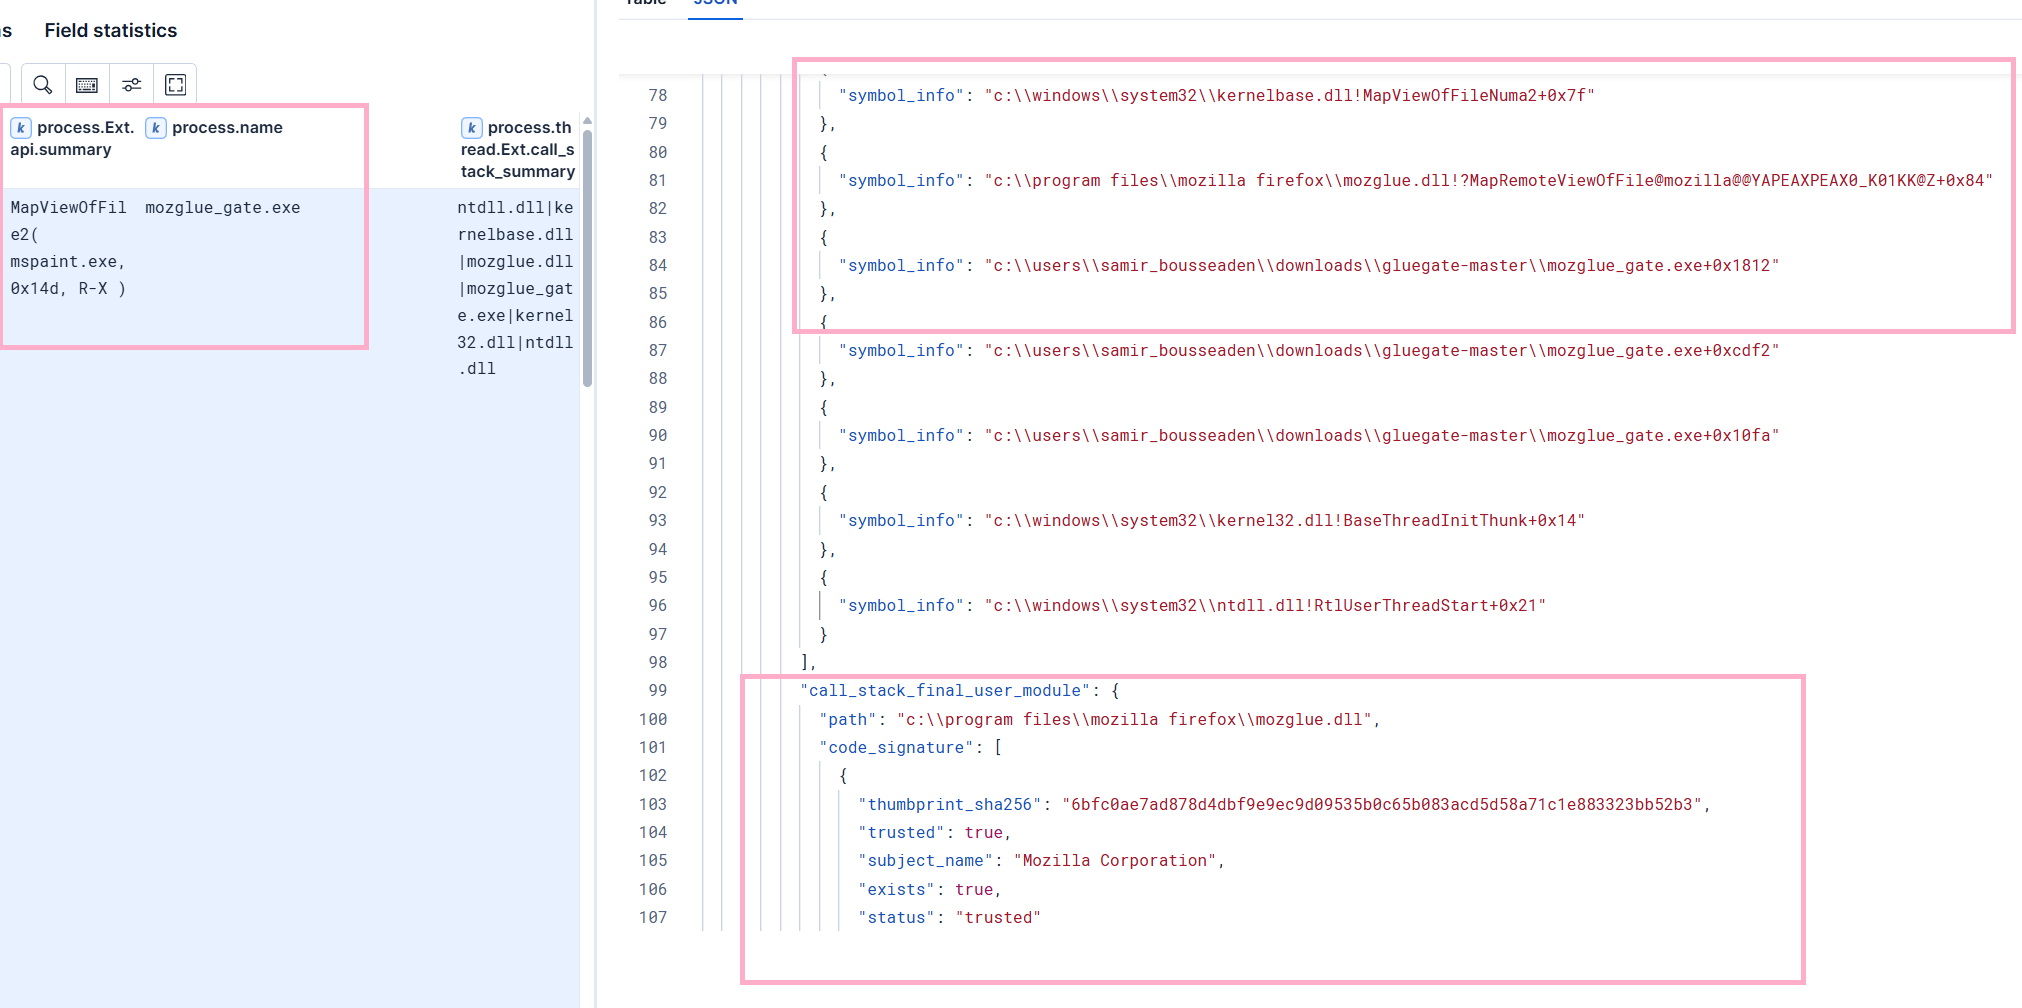
Telemetria prevista

Il modulo utente finale è firmato e considerato fidato da Mozilla Corporation

MapViewOfFile
immagine

VirtualAlloc

immagine

Rilevamento

  • mozglue.dll!MozVirtualAlloc o mozglue.dll!?MapRemoteViewOfFile nello stack di chiamate da un processo non firmato o non firmato da Mozilla.
  • Processo insolito che carica mozilla.dll (soprattutto quello già installato in Program Files).

Disclaimer

Solo per ricerca di sicurezza autorizzata e test di rilevamento.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →