
 #1
Strumenti per l'analisi, il monitoraggio e la protezione dell'infrastruttura di rete e dei protocolli.
Raccomandato da Kitploit
 synacktiv/pcapan
Un assistente per l'analisi di catture pcap
 mziqudhd92/honeypot-auditor
Questo sembra un honeypot? (DTLLAH) CLI multi-protocollo che identifica se un IP di destinazione si comporta come un honeypot — utilizzando…
 gagaltotal/cve-2026-mikrotik-poc
Raccolta di PoC per MikroTik RouterOS - CVE-2026-86060 - CVE-2026-67279 - CVE-2026-67276 RouterOS SSH
 ssllabs/openssl-ccs-cve-2014-0224
Strumento basato su Go per testare i server contro la vulnerabilità di iniezione CCS di OpenSSL (CVE-2014-0224), utilizzando una libreria TLS…
 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 alectrocute/honeyprompt
Framework di inganno basato su LLM: "La honeypot che risponde!™"
 0p5cur/cve-2026-24061-poc
poc di CVE-2026-24061 : un bypass critico dell'autenticazione in telnetd che porta a RCE come root. Colpisce i sistemi con versioni di telnetd…
 mufeedvh/log4jail
Un firewall reverse proxy per prevenire gli attacchi Log4J (Log4Shell, noto anche come CVE-2021-44228).
 kaal22/darkgrid
Dashboard di threat intelligence 3D che visualizza le infrastrutture dannose da fonti OSINT come AbuseIPDB e OpenPhish, con un feed di minacce in…
 wiis0n/zerologon_cve-2020-1472
POC per verificare più host per la vulnerabilità Zerologon
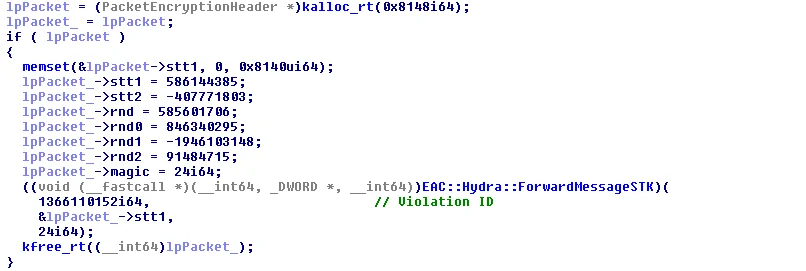 gmh5225/eac-kernel-packet-fucker
Bypass reverse-engineered del driver kernel di Easy Anti-Cheat che intercetta l'allocazione di memoria per sopprimere i pacchetti di violazione, con…
 muhammad-ali007/outlookntlm_cve-2023-23397
Exploit per CVE-2023-23397 Outlook NTLM hash leak tramite inviti di calendario dannosi. Include weaponization PowerShell, integrazione Responder e…
 c2dc/anomaly-flow
Framework per l'implementazione di Sistemi di Rilevamento delle Intrusioni di Rete (NIDS) finalizzato all'identificazione di anomalie nei flussi di…
 kvesel/zipbrk
Fuzzer del formato di file Zip e multi-strumento.
 nccgroup/impossibletravelloganalysis
Strumento di analisi dei log di base per rilevare viaggi impossibili tramite informazioni geografiche degli indirizzi IP.
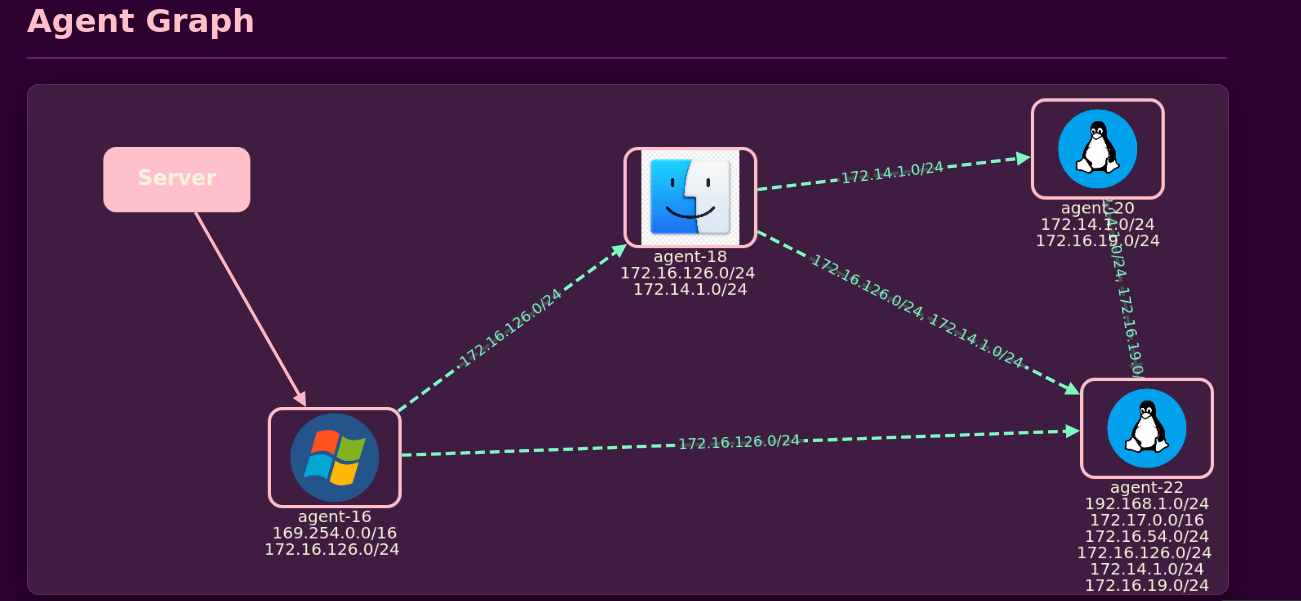 blue0x1/rosemary
Rosemary: Pivoting a livello di kernel cross-platform tramite QUIC. Nessun TUN/TAP. Nessun proxychains. Nessuna impostazione proxy.








