
 #1
Strumenti per l'analisi, il monitoraggio e la protezione dell'infrastruttura di rete e dei protocolli.
Raccomandato da Kitploit
 knqyf263/cve-2023-50387
Proof-of-concept didattico per la vulnerabilità KeyTrap di DNSSEC (CVE-2023-50387) con un ambiente di laboratorio basato su Docker per dimostrare…
 yslxotwod/imsisting
GTK4 and CLI cellular security toolkit with 57 modules for 2G GSM, 3G UMTS, 4G LTE and 5G NR air interface, core network, SIM identity, RF tracking,…
 joda32/got-responded
Un semplice strumento per rilevare lo spoofing NBT-NS e LLMNR (e giocherellare un po' con essi)
 adhikara13/cve-2023-25136
OpenSSH Double Free in Pre-autenticazione CVE-2023-25136 POC
 fox-it/cisco-ios-xe-implant-detection
Cisco IOS XE scansione & rilevamento di implant (CVE-2023-20198, CVE-2023-20273)
 corelight/raspi-corelight
Corelight@Home script
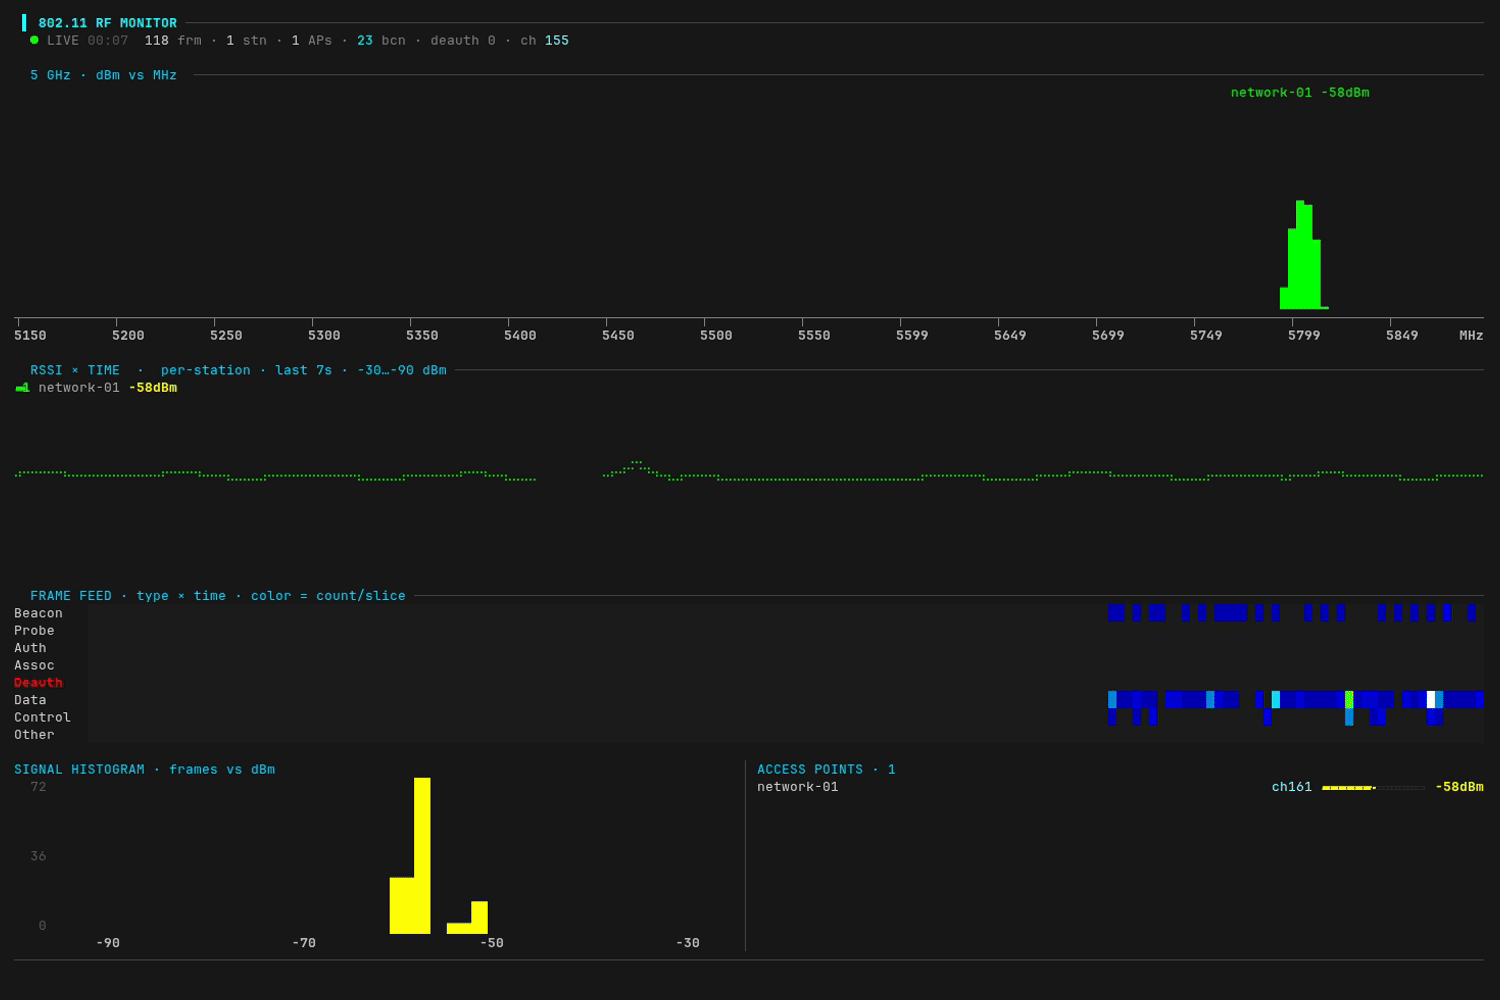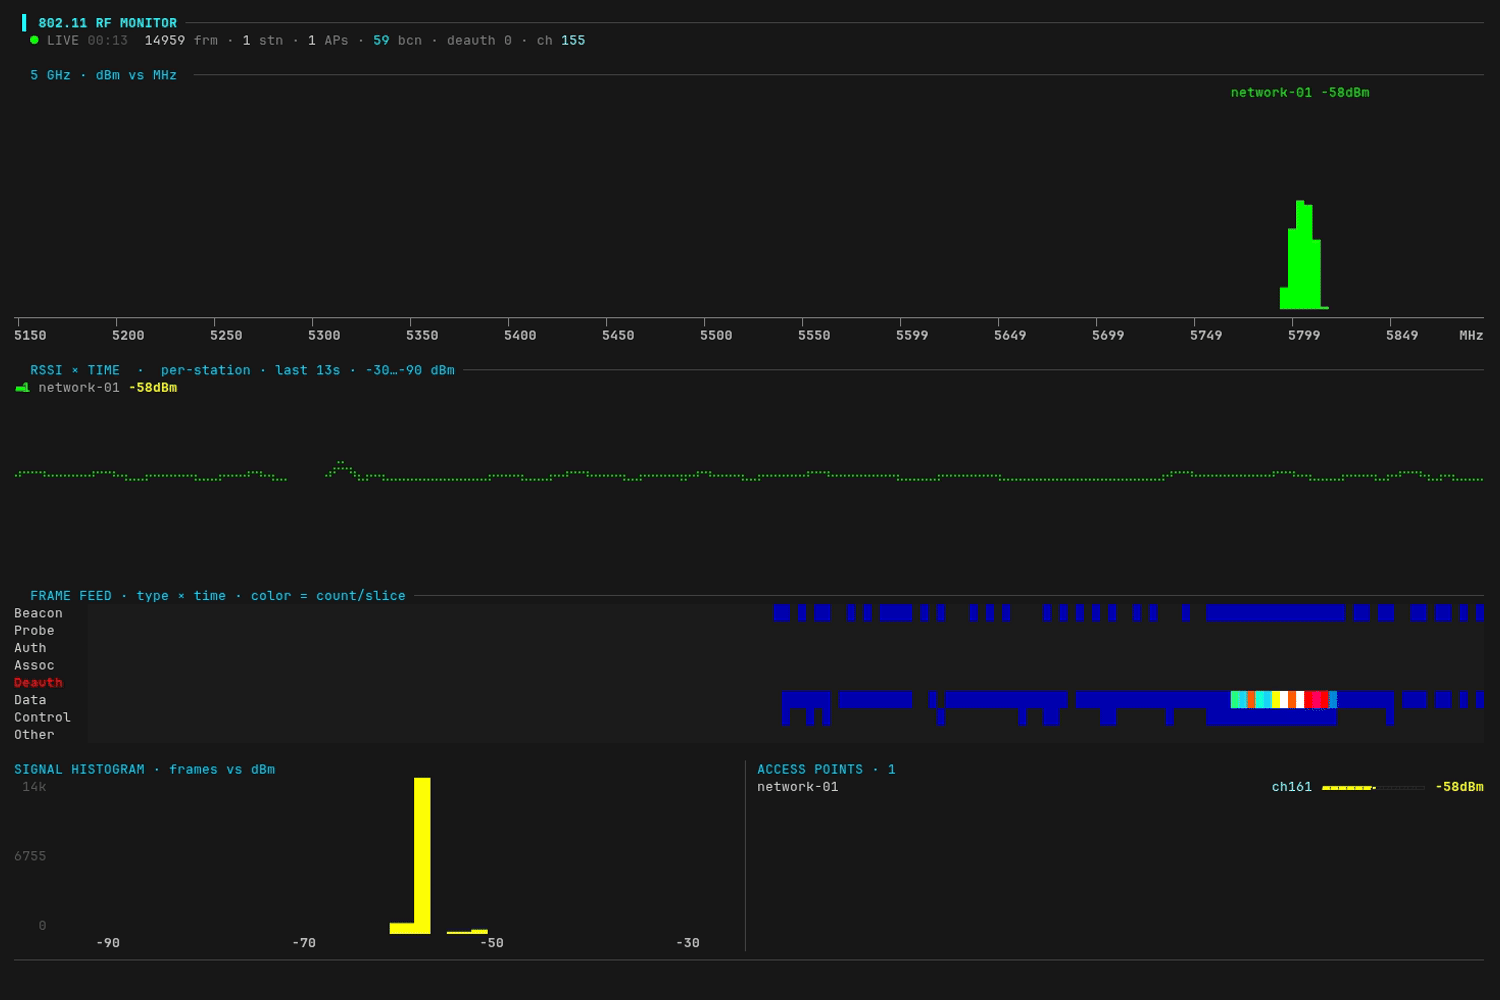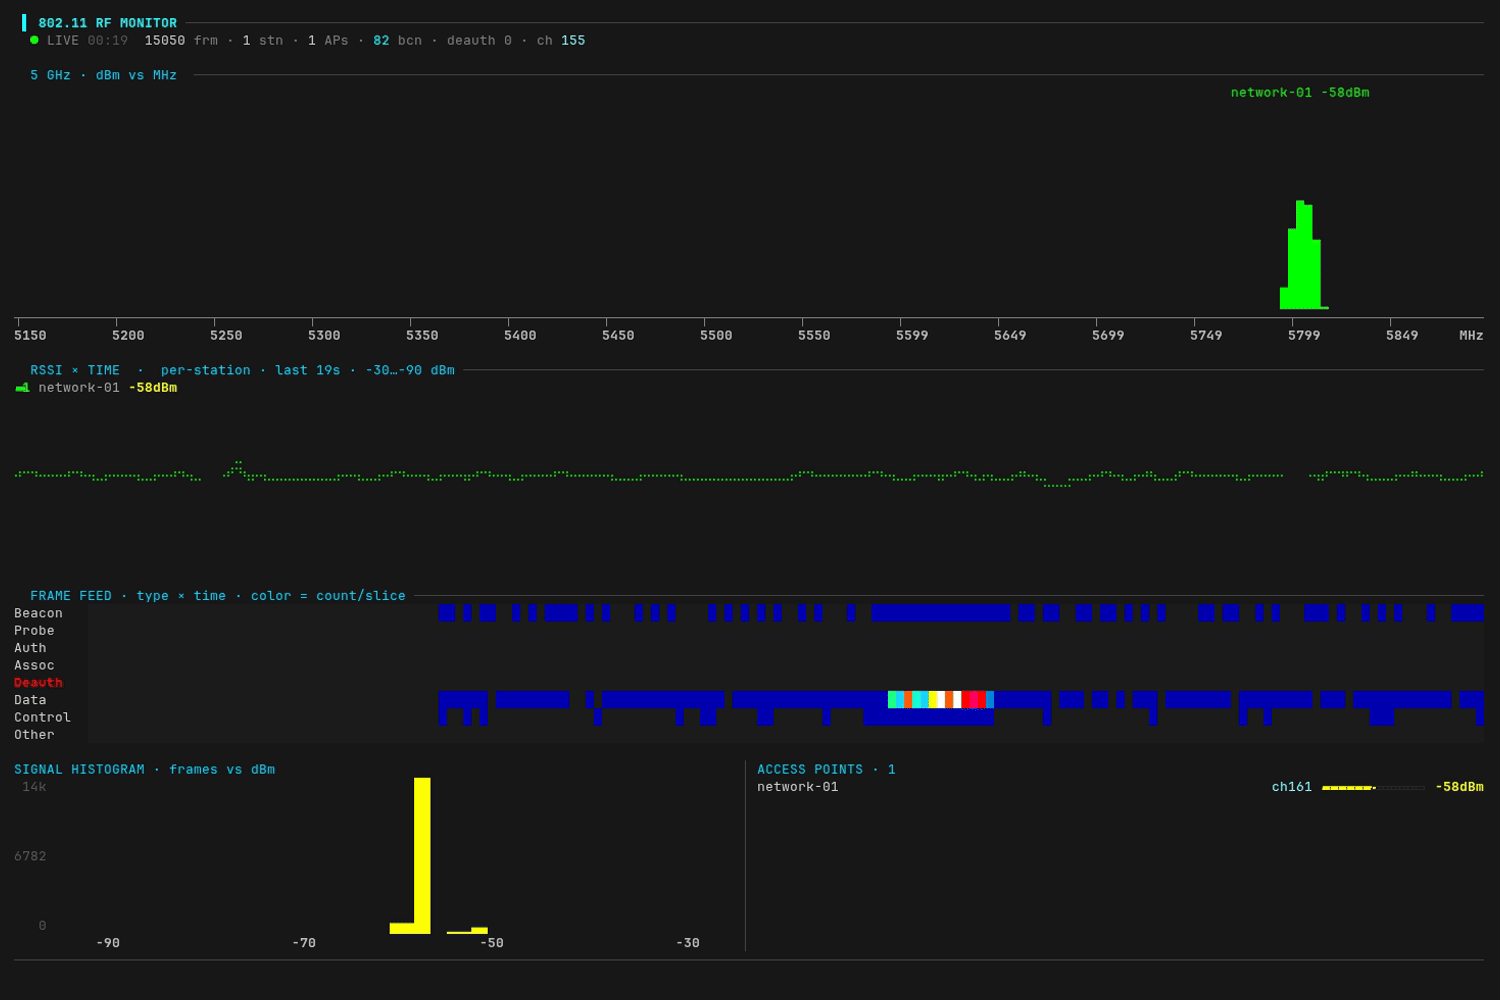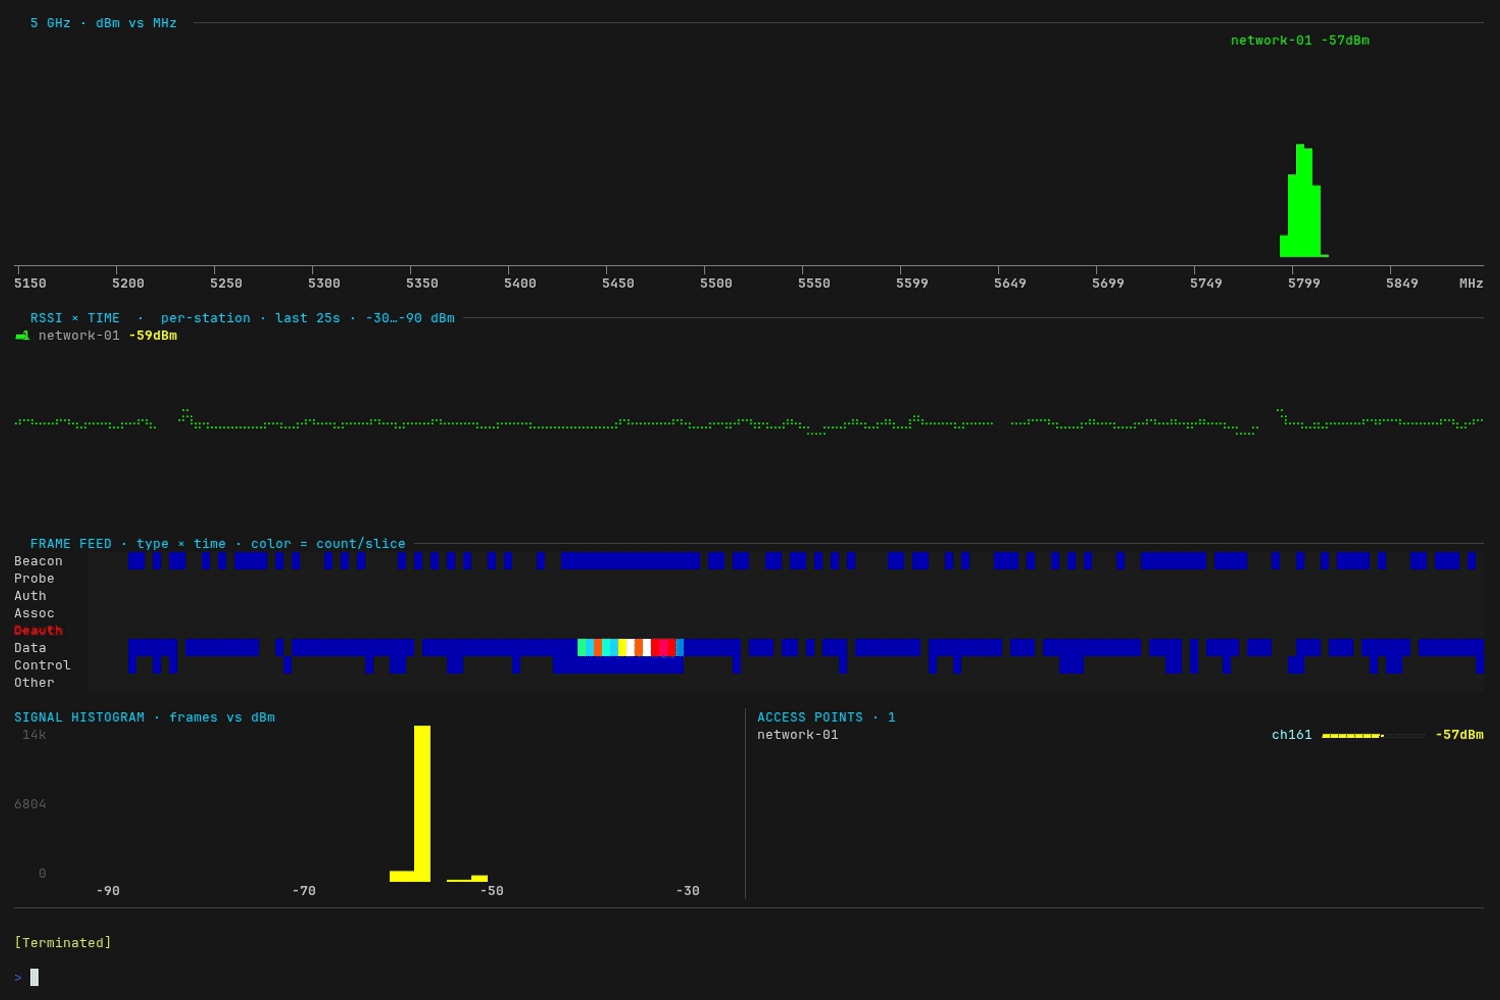 yeet-src/airtop
htop per le onde radio — un dashboard RF live per 802.11 (Wi-Fi) nel tuo terminale
 mike01/pypacker
:package: La libreria di manipolazione dei pacchetti più veloce e semplice per Python
 gosuda/ssh-chatter
ssh-chat in modern c
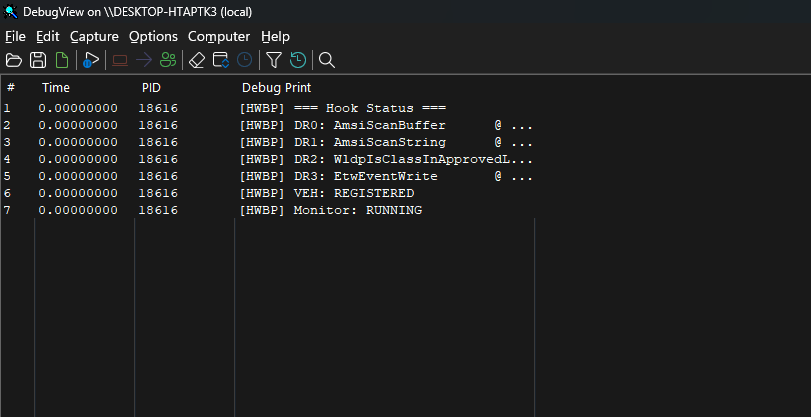 dovughs/mora-hwbp
Motore di hooking in modalità utente senza patch e di strumentazione di telemetria basato su hardware breakpoint (DR0-DR7) (AMSI, WLDP e ETW PoC).
 corelight/suricata_exporter
Un exporter Prometheus per Suricata
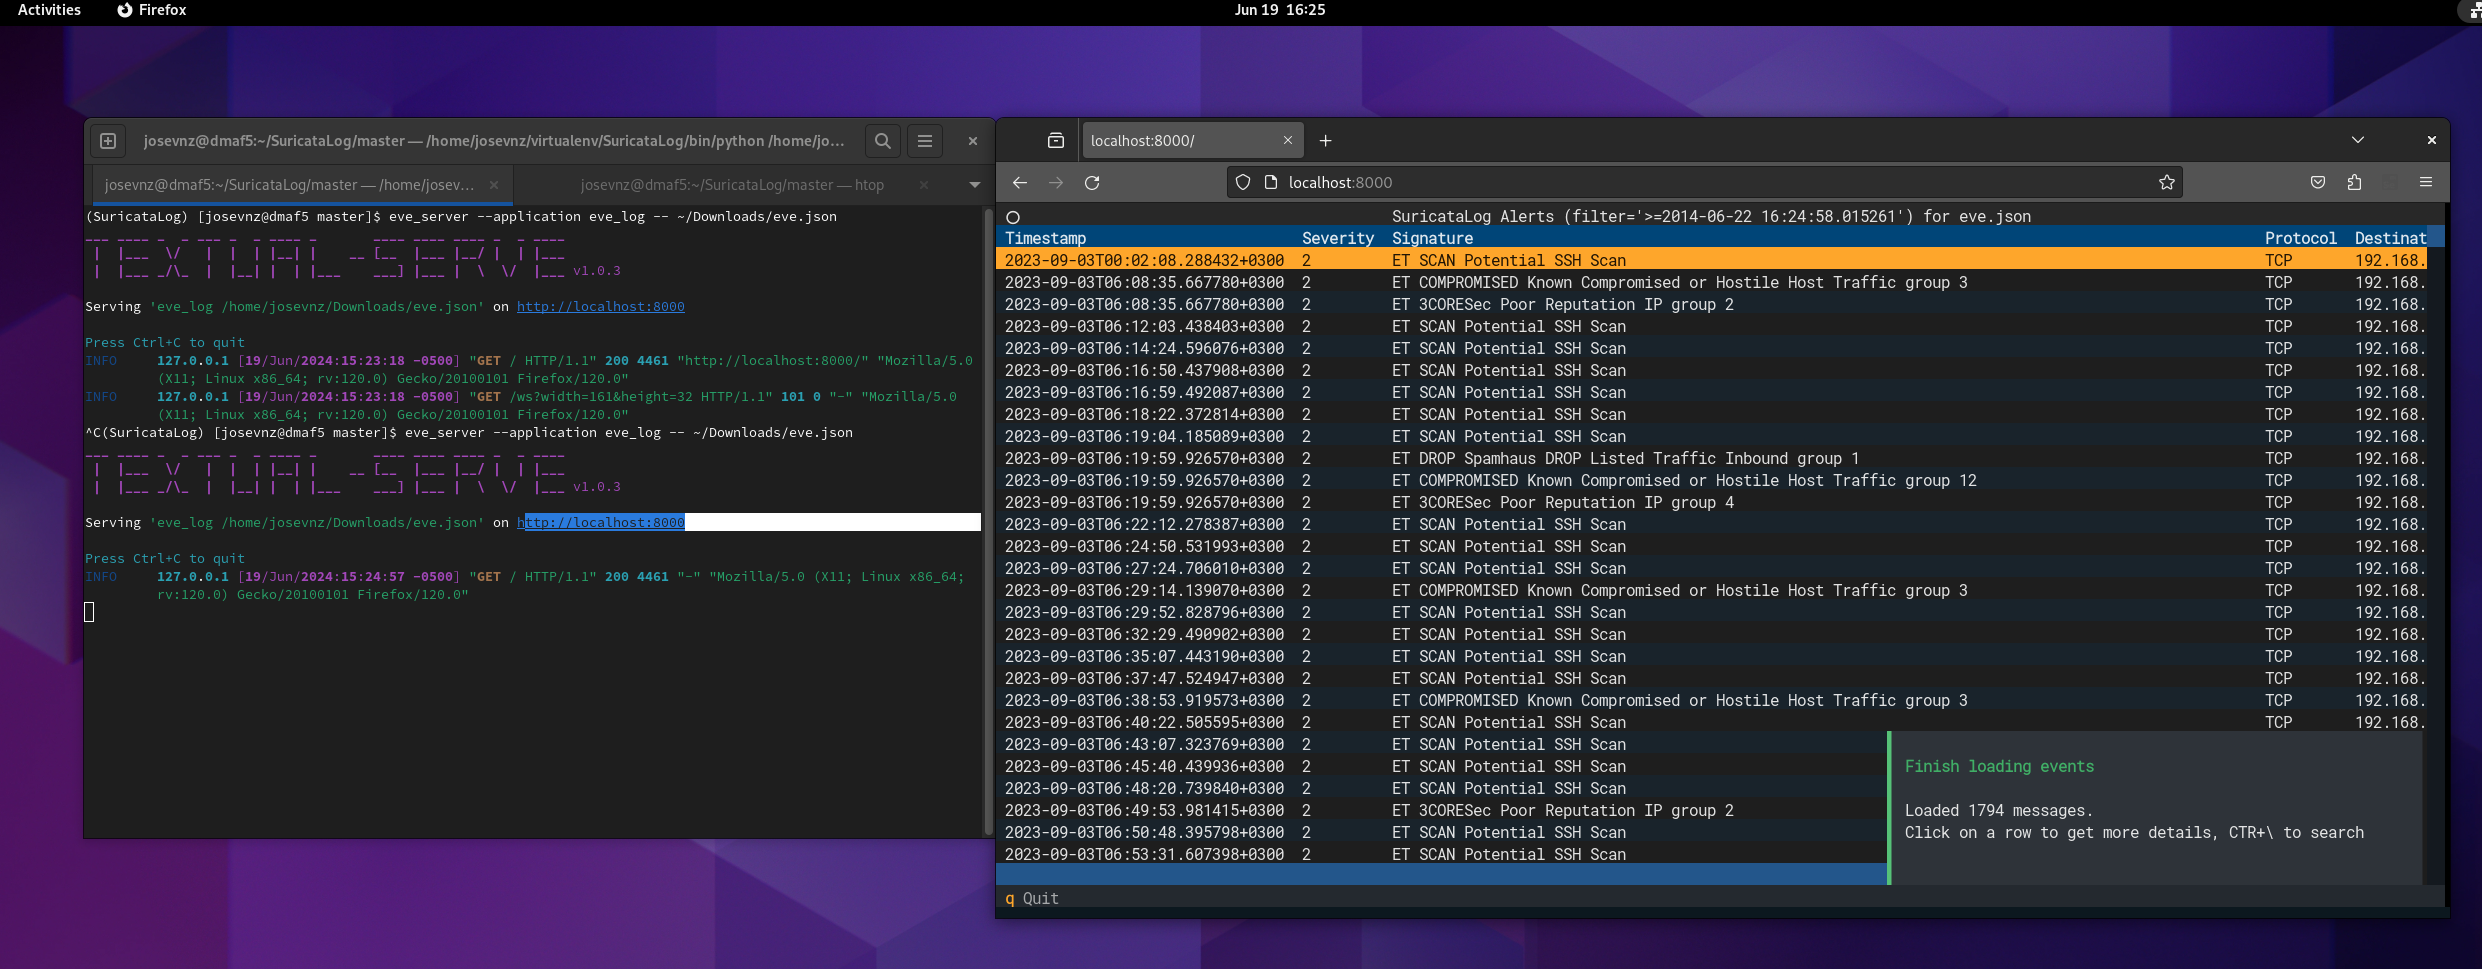 josevnz/suricatalog
Analizza, filtra e visualizza i log Suricata eve.json con strumenti CLI per alert, flussi, DNS e payload. Include un tutorial per imparare Suricata e…
 tabbysable/poc-2020-8558
Informazioni su Kubernetes CVE-2020-8558, incluso un exploit di prova di concetto.
 jev-sec/jev-ids
Sistema di Rilevamento delle Intrusioni (IDS) ultra-veloce ed efficiente in termini di token basato su Jev di TypeSafe.
 jheeree/cve-2022-1388-checker
Script semplice realizzato in bash, per la revisione di più host per CVE-2022-1388 (F5)
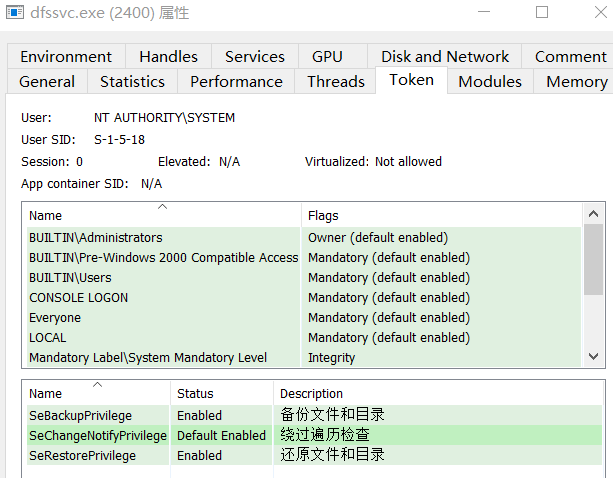 crisprss/magicnetdefs
Simile a Petitpotam, il servizio netdfs è abilitato negli ambienti Windows Server e AD, e il metodo RPC abusato consente a processi privilegiati di…
 an00brektn/gopher47
Un Gopher Assassin di terze parti per il Havoc Framework.
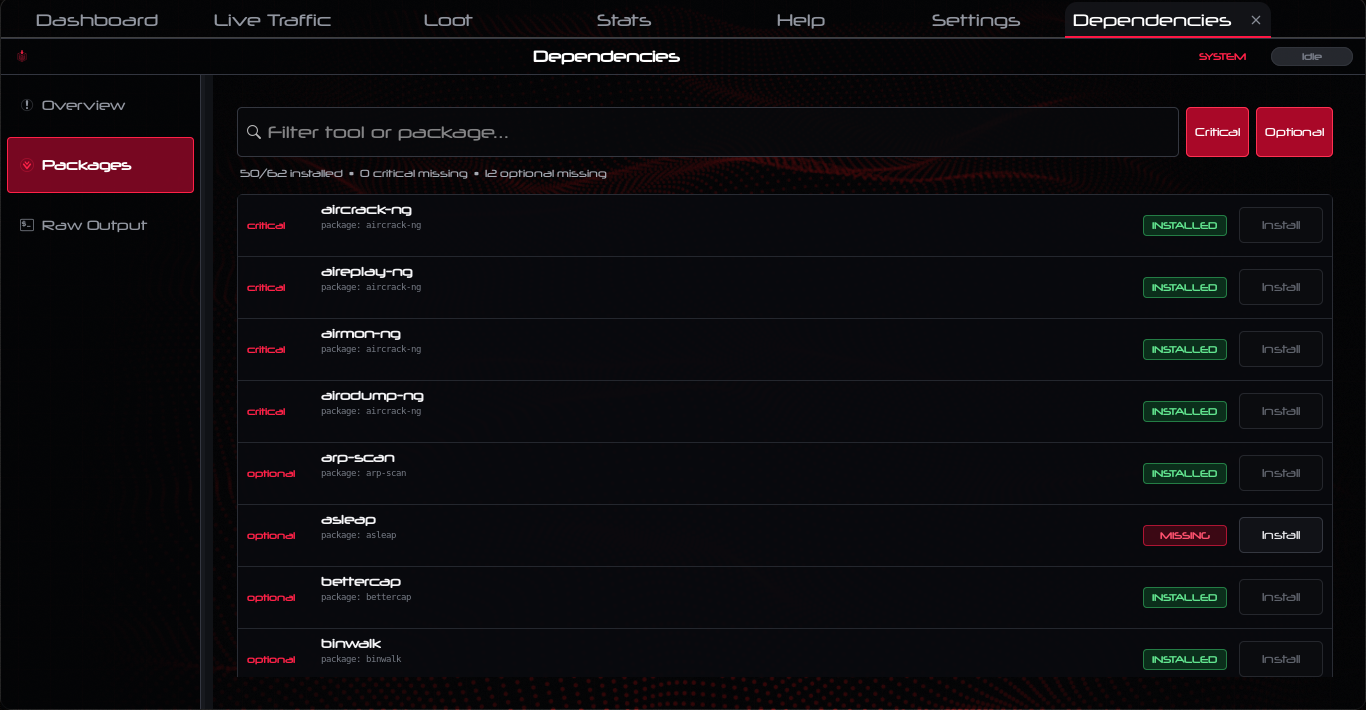 yslxotwod/wifisting
Toolkit GTK4 per la sicurezza wireless con 57 moduli shell standalone per Wi-Fi, Bluetooth, RF, Zigbee, NFC e attacchi lato router, oltre a MITM,…








