Perché Hermes Proxy?
- Avvio con un clic. Apri Chrome, Edge, Brave, Firefox e simili già instradati attraverso Hermes e con il suo certificato considerato attendibile, senza toccare le impostazioni proxy di sistema o gli archivi dei certificati.
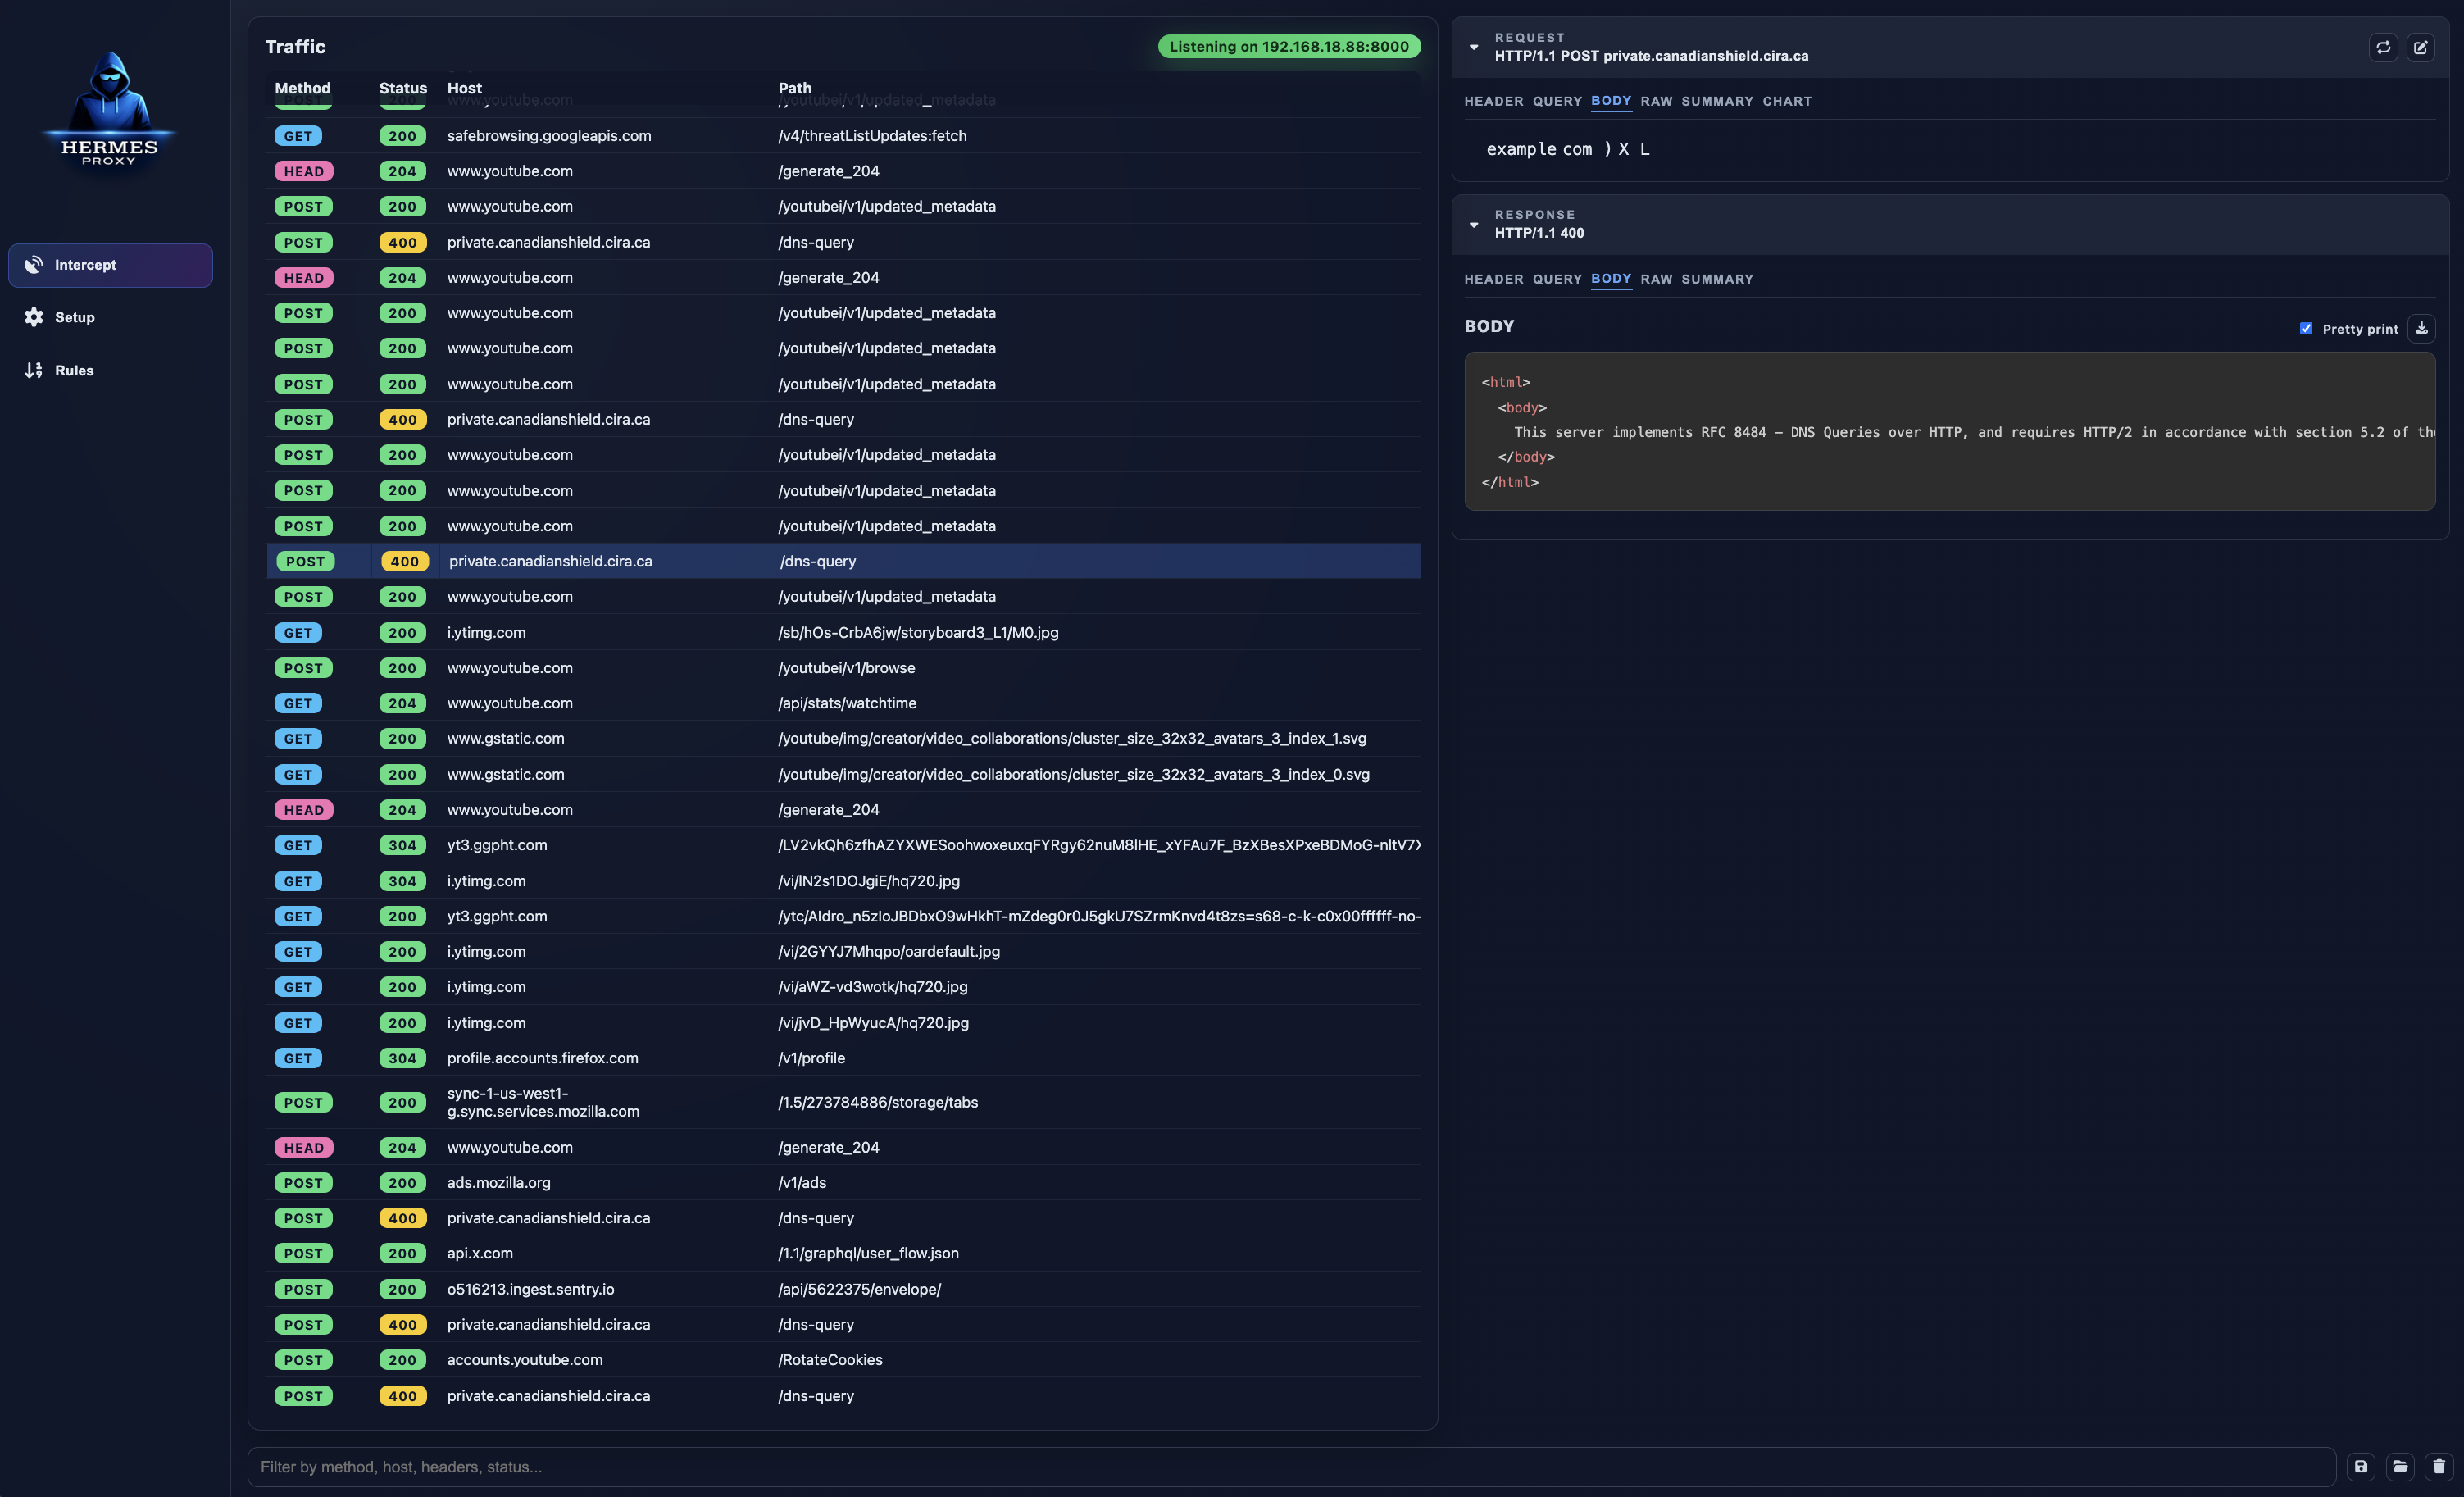
- Tutto in un unico posto. HTTP/1.1, HTTP/2, HTTPS (tramite una CA locale) e WebSocket in un'unica lista live.
- Trova l'ago nel pagliaio in fretta. Filtri strutturati come
status:>=400 host:api.example.com -path:/health, colonne ordinabili e un clic per nascondere immagini, font e script.
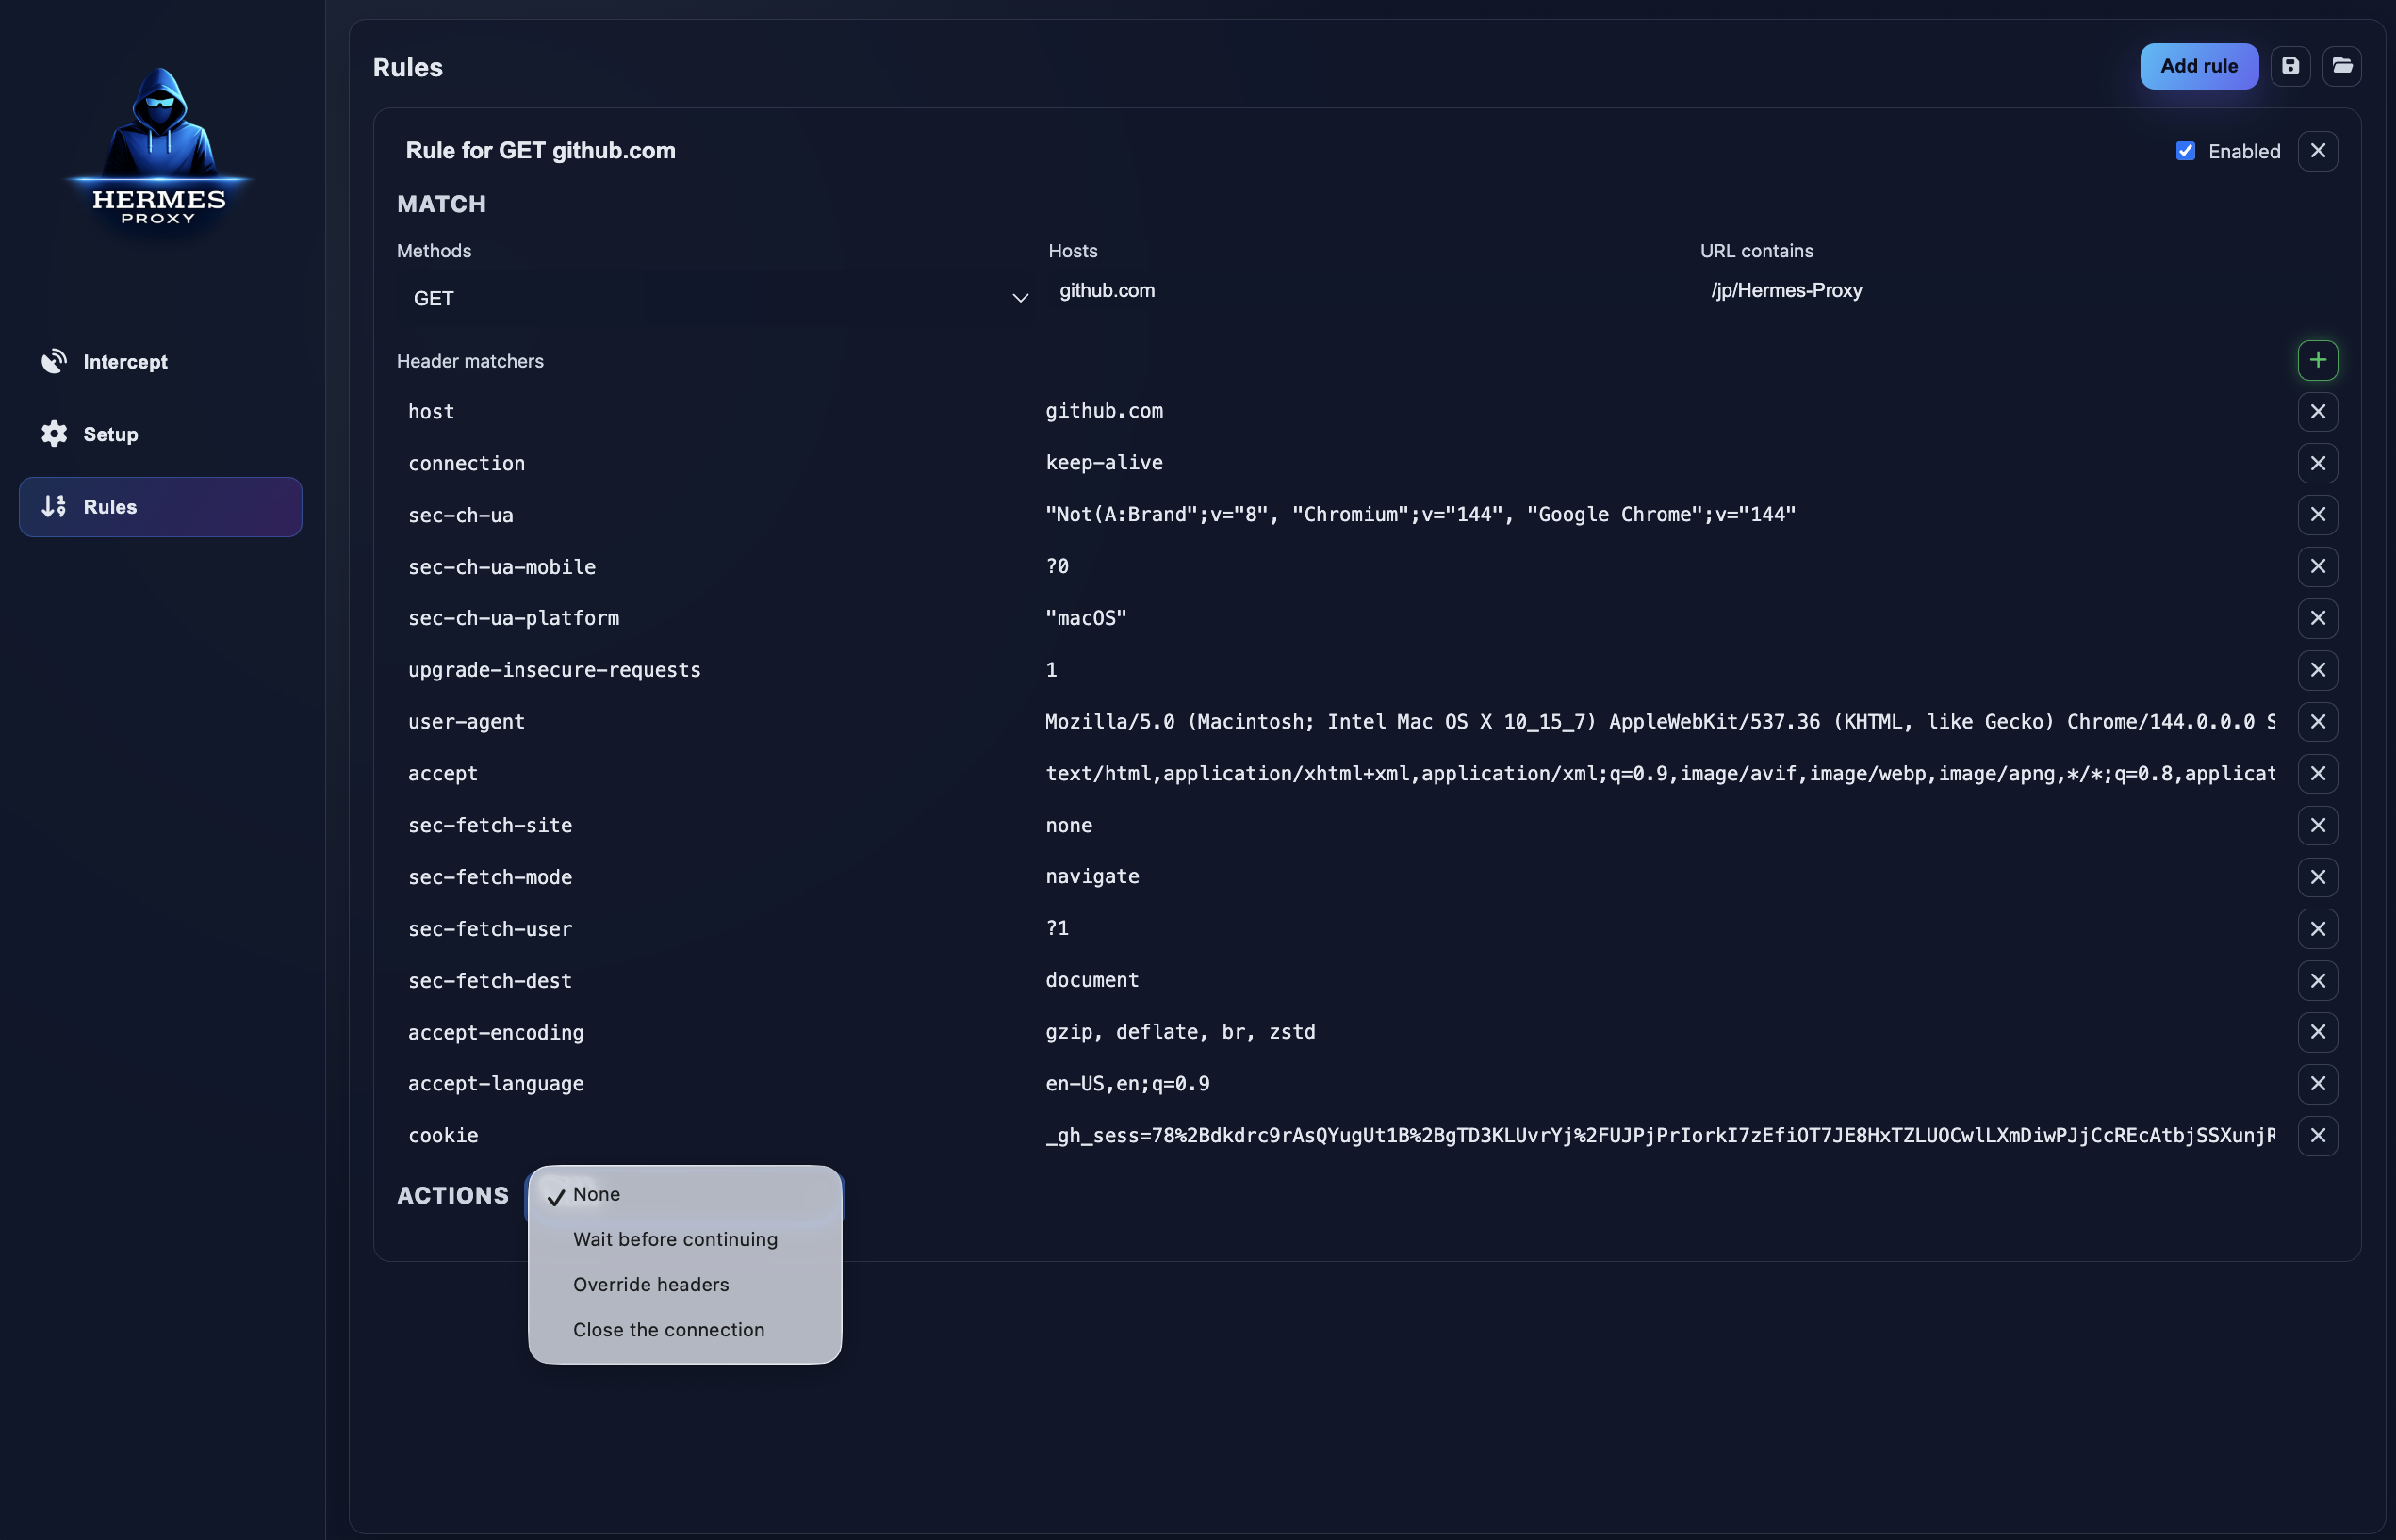
- Cambia ciò che vede l'app. Le regole possono ritardare le richieste, riscrivere gli header, restituire una risposta fittizia o interrompere la connessione, senza modifiche al codice dell'app in fase di test.
- Riproduci e modifica. Reinvia qualsiasi richiesta, oppure aprila in un editor e modifica prima URL, header o body.
- Condividi ciò che hai trovato. Esporta tutto (o solo una selezione) come HAR, copia come cURL / fetch / PowerShell, oppure importa l'HAR di qualcun altro.
- Locale e privato. Nessun account, nessun cloud. Il traffico non lascia mai la tua macchina.
Panoramica
| |
|---|
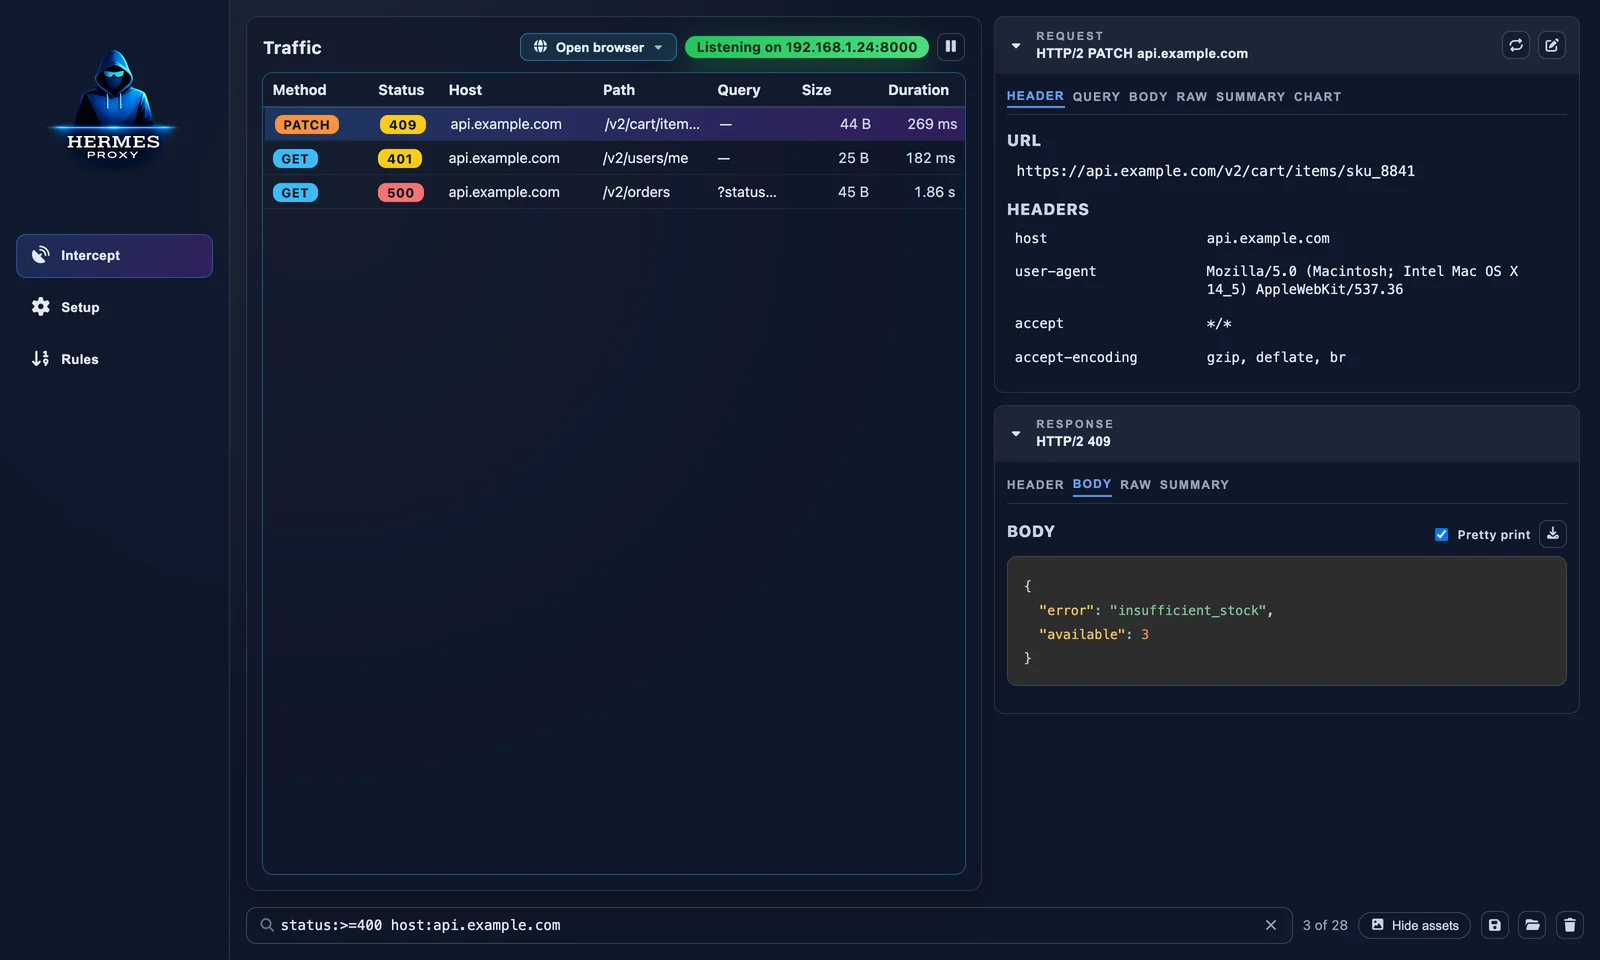 | 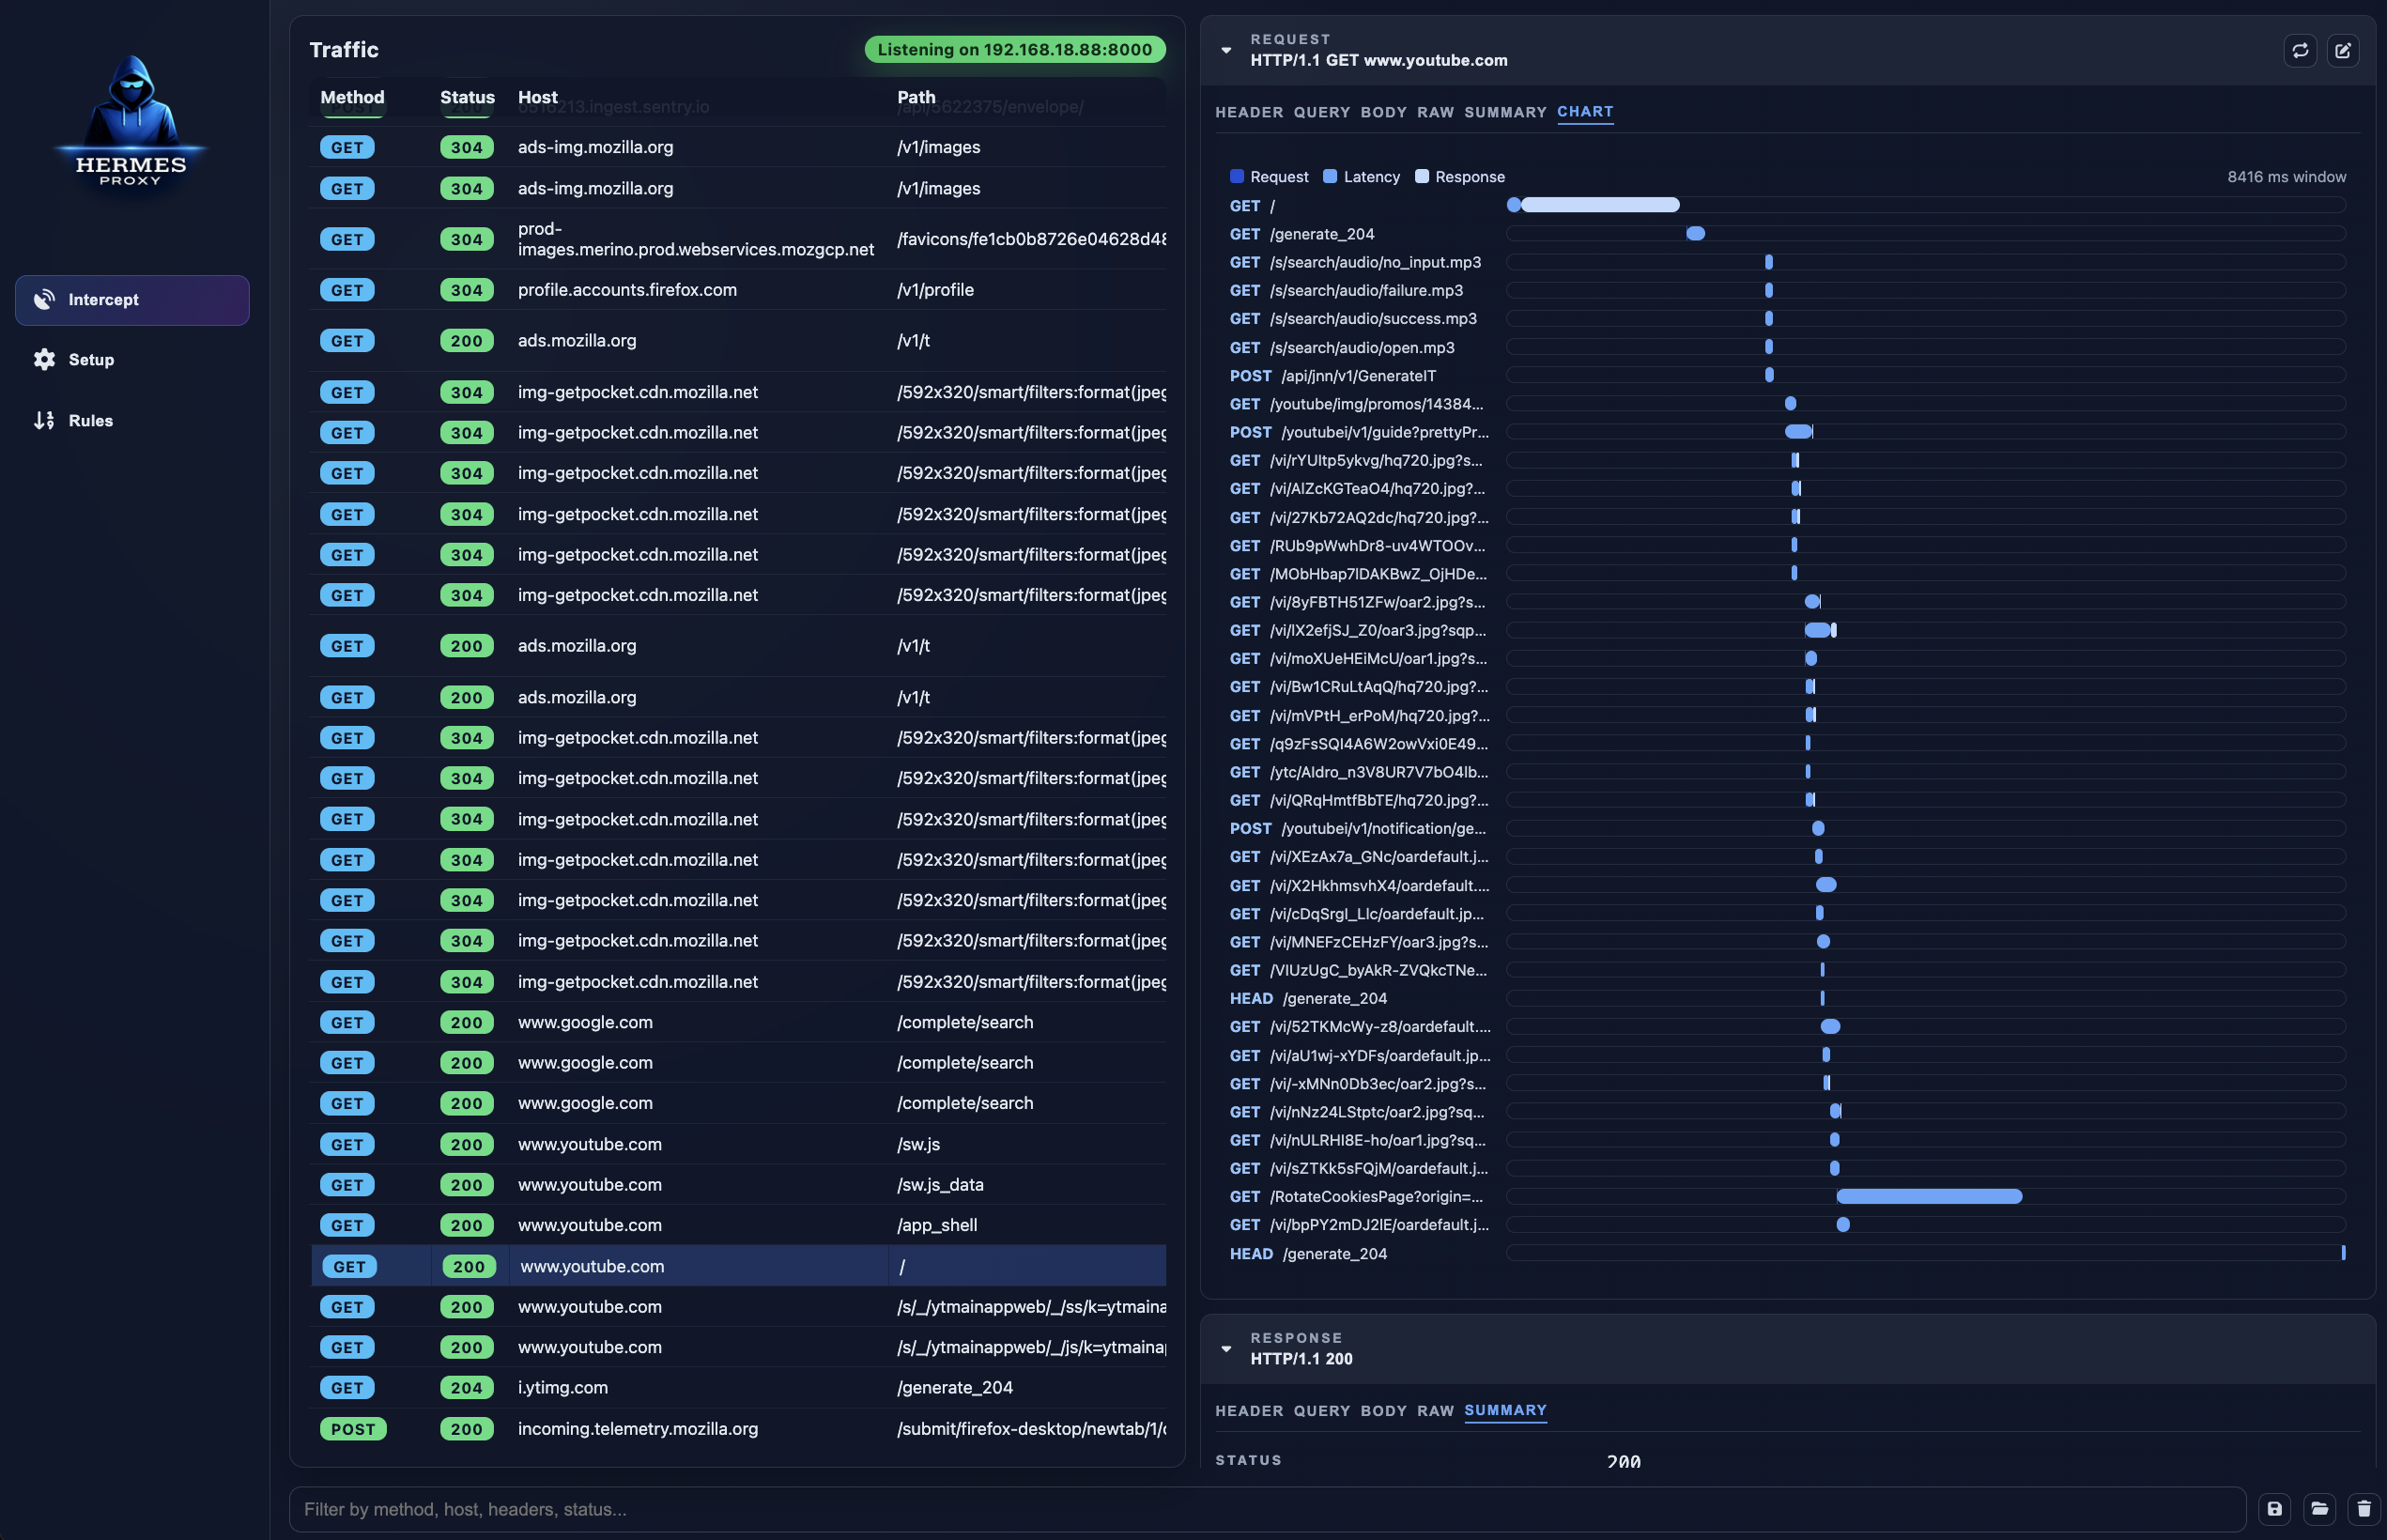 |
| Filtra come un linguaggio di query. Combina metodo, intervalli di stato, wildcard sull'host, tipo di contenuto e negazione. | Grafico a cascata. Visualizza ogni richiesta attivata da una pagina, con i tempi di invio / attesa / ricezione. |
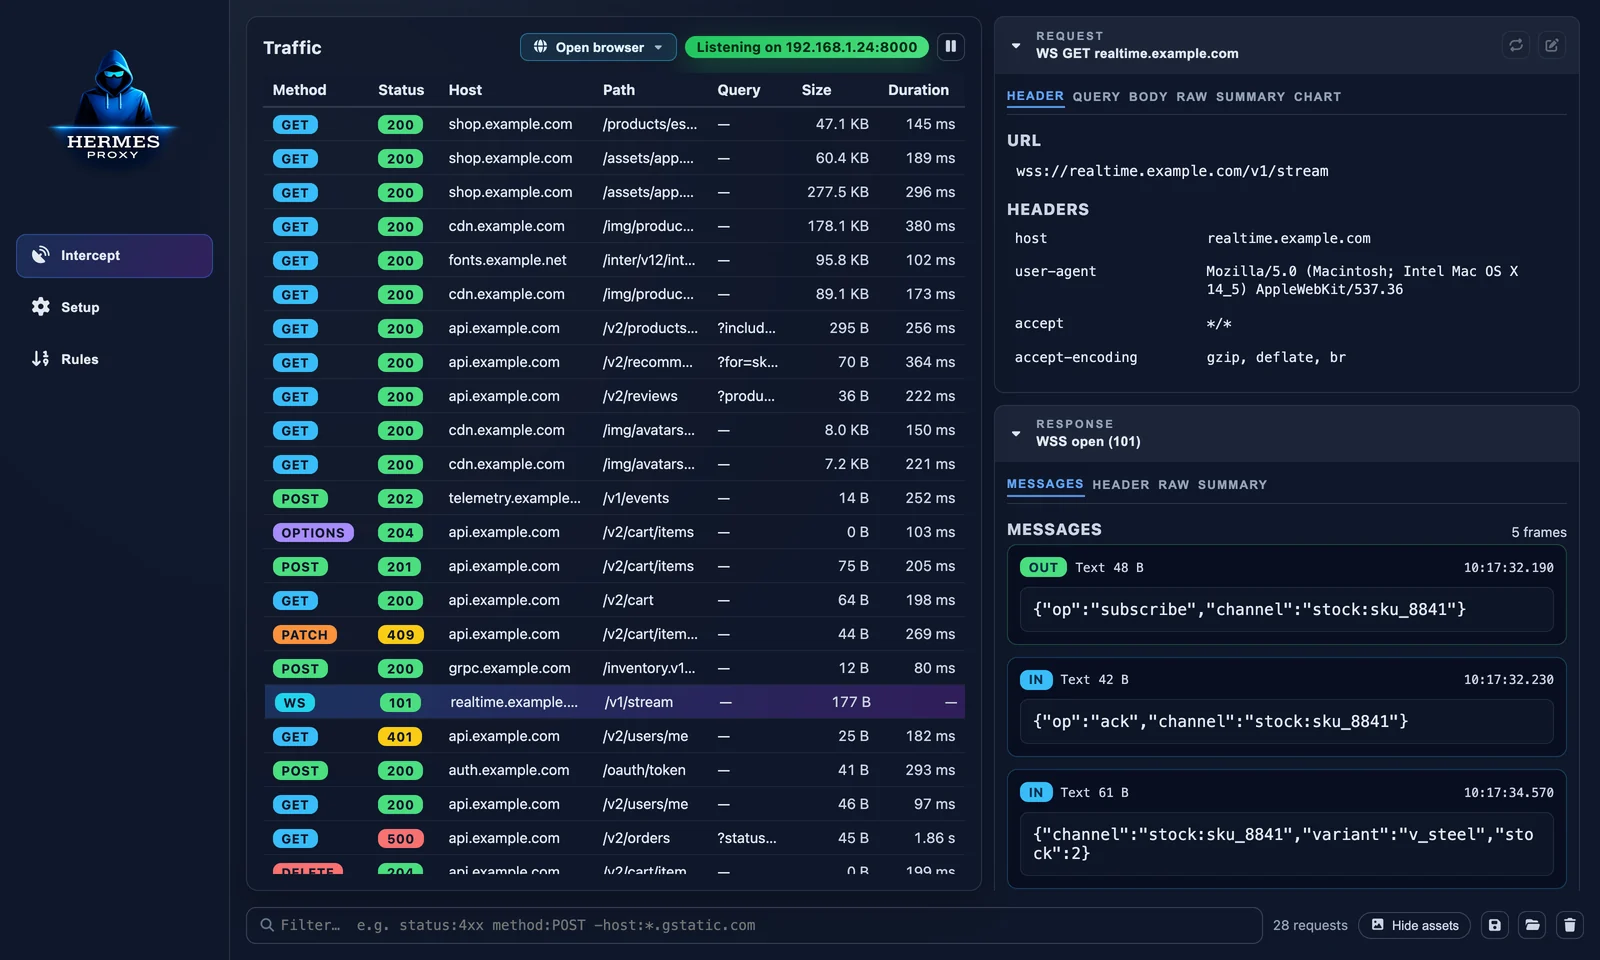 | 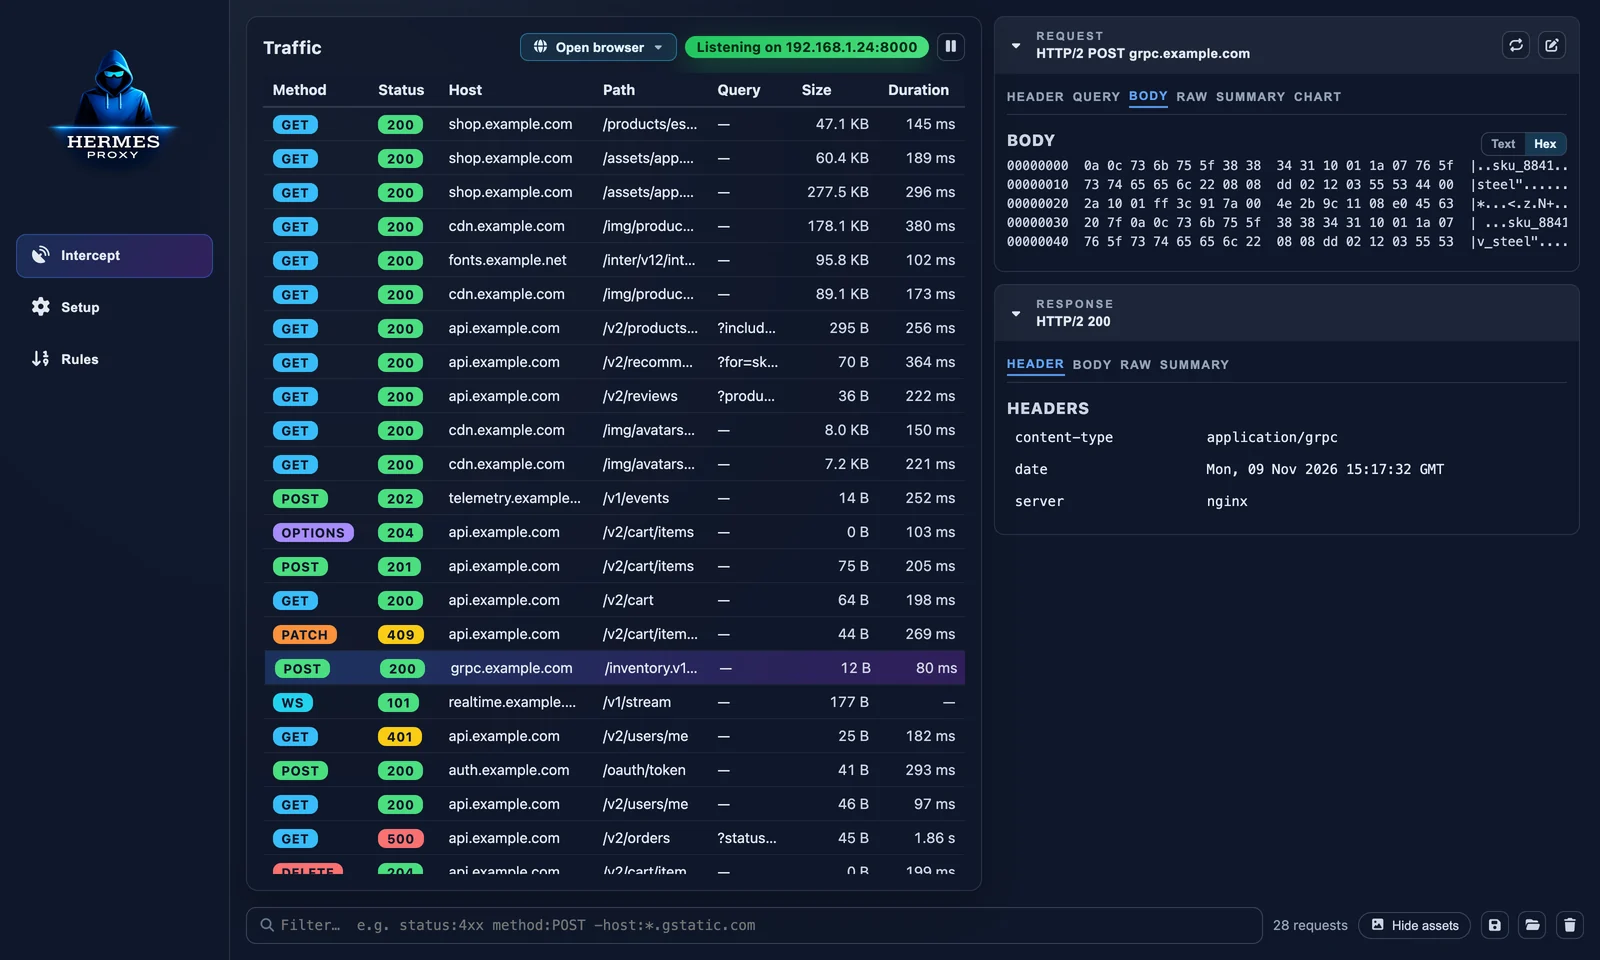 |
| Frame WebSocket. Ogni messaggio in entrata e in uscita, con direzione, dimensione e timestamp. | Body binari. gRPC, protobuf, immagini e altri payload non testuali si aprono in una vista esadecimale. |
Funzionalità
Cattura
- Apri un browser preconfigurato (Chrome, Chrome Canary, Chromium, Edge, Brave, Vivaldi, Opera, Firefox) nel suo profilo dedicato, senza modifiche al sistema
- Intercettazione HTTP, HTTPS e WebSocket tramite un proxy basato su mockttp
- Autorità di certificazione locale generata automaticamente, esportabile dalla scheda Setup
- Ascolto su tutte le interfacce per catturare telefoni, tablet, VM e altri dispositivi sulla tua rete
- Metti in pausa / riprendi la registrazione senza fermare il proxy
- Dimensione massima configurabile dei body catturati
Ispeziona
- Tabella del traffico live e virtualizzata che resta veloce con migliaia di richieste
- Colonne per ora, metodo, stato, host, path, query, tipo di contenuto, dimensione e durata. Clic per ordinare, clic destro per mostrare o nascondere; il tuo layout viene memorizzato.
- Header di richiesta e risposta, parametri di query, vista raw, riepilogo (caching, compressione, dimensioni)
- JSON e HTML formattati e con evidenziazione della sintassi, hex dump per i body binari
- Grafico a cascata di una richiesta e di tutto ciò che ha attivato
Agire
- Ripeti una richiesta così com'è, oppure modifica URL/header/body in una finestra di editor dedicata
- Regole: abbina per metodo, host, URL e header; poi ritarda, sovrascrivi gli header, sovrascrivi l'intera risposta o chiudi la connessione
- Crea una regola direttamente da una richiesta catturata (clic destro → Aggiungi regola corrispondente)
- Copia come URL, cURL, fetch o PowerShell; copia il body della risposta; salva il body su file
- Esporta tutte le richieste o quelle selezionate come HAR, importa file HAR
- Elimina singole richieste o cancella l'intera sessione
Per iniziare
Installazione
I binari precompilati per macOS, Windows e Linux sono allegati a ogni release GitHub.
[!NOTE]
Le build di release non sono ancora firmate digitalmente, quindi Gatekeeper di macOS e SmartScreen di Windows potrebbero rifiutarsi di aprirle. Fino ad allora, l'esecuzione dal codice sorgente (di seguito) è l'opzione più affidabile.
Esecuzione dal codice sorgente
Richiede Node.js 20.19+ (consigliato 22 LTS).
git clone https://github.com/jp/Hermes-Proxy.git
cd Hermes-Proxy
npm install
npm run dev
Aprire un browser tramite Hermes
Il modo più rapido per iniziare: fai clic su Apri browser sopra l'elenco del traffico (oppure usa la scheda Setup) e scegli uno dei browser che Hermes ha trovato sulla tua macchina.
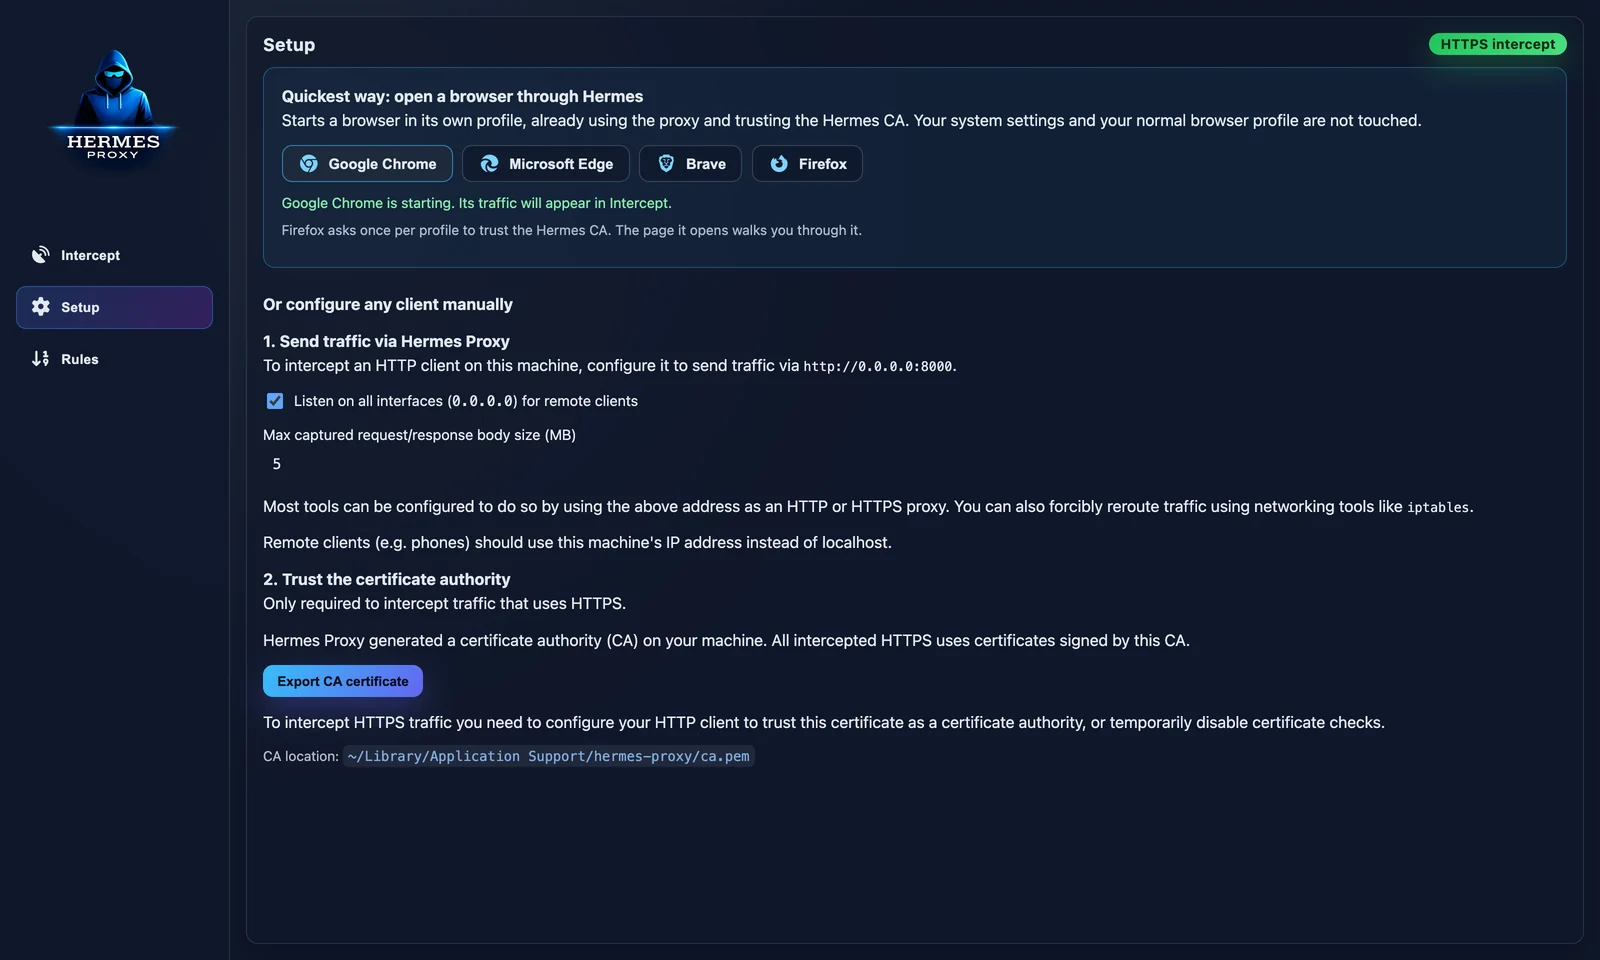
Il browser si apre in un profilo dedicato che utilizza già il proxy, così il tuo profilo quotidiano e le impostazioni di sistema restano intatti. Al primo avvio si apre http://hermes.proxy, una pagina servita da Hermes che conferma che l'intercettazione HTTP e HTTPS funziona.
- Chrome, Edge, Brave, Chromium, Vivaldi, Opera: HTTPS funziona immediatamente. Hermes indica al browser di considerare attendibile la propria CA solo per quel profilo (
--ignore-certificate-errors-spki-list), quindi non viene installato nulla.
- Firefox: la pagina di destinazione ha un pulsante Considera attendibile la CA di Hermes in questo profilo. Firefox lo chiede una volta per profilo.
I profili vengono conservati tra un avvio e l'altro (compresi login e cookie) nella cartella dati di Hermes, sotto browser-profiles/. I browser avviati da Hermes vengono chiusi quando Hermes termina.
Inviare il traffico manualmente
Hermes è in ascolto sulla porta 8000 per impostazione predefinita. L'indirizzo esatto è mostrato in cima all'elenco del traffico e nella scheda Setup.
# A single command
curl -x http://localhost:8000 https://httpbin.org/get

 jp/hermes-proxy