
 #1
Strumenti per la scoperta della topologia di rete, dei dispositivi e dei servizi.
Raccomandato da Kitploit
 gmh5225/ollama-hunter
Esegue la scansione di Shodan alla ricerca di server Ollama e llama.cpp esposti pubblicamente, enumerando host, posizioni e modelli disponibili per…
 joasasantos/php2shell-scanner
Scanner non distruttivo per CVE-2026-109618 / CVE-2026-109619 (RCE del core PHP). Ricognizione dei sottodomini tramite crt.sh + subfinder, banner…
 pybluez/pybluez
Modulo di estensione Python che fornisce accesso Bluetooth: interrogazione dei dispositivi, navigazione dei servizi SDP, socket RFCOMM/L2CAP e…
 qkaiser/broadcom-wps
Tools to fingerprint WiFi Access Points running the Broadcom SDK and a list of known affected devices.
 1n3/sn1per-mcp
MCP server that lets AI assistants drive a self-hosted Sn1per install, running scoped, audited scans and returning findings, ports, subdomains and…
 yv1ing/secbox
Conduzione di test di cybersecurity utilizzando l'agente pi in un ambiente sandbox preconfigurato.
 affolter-engineering/snmpen
Strumento di enumerazione SNMP che interroga host SNMPv1/v2c per estrarre informazioni di sistema, connessioni TCP e accesso in scrittura per…
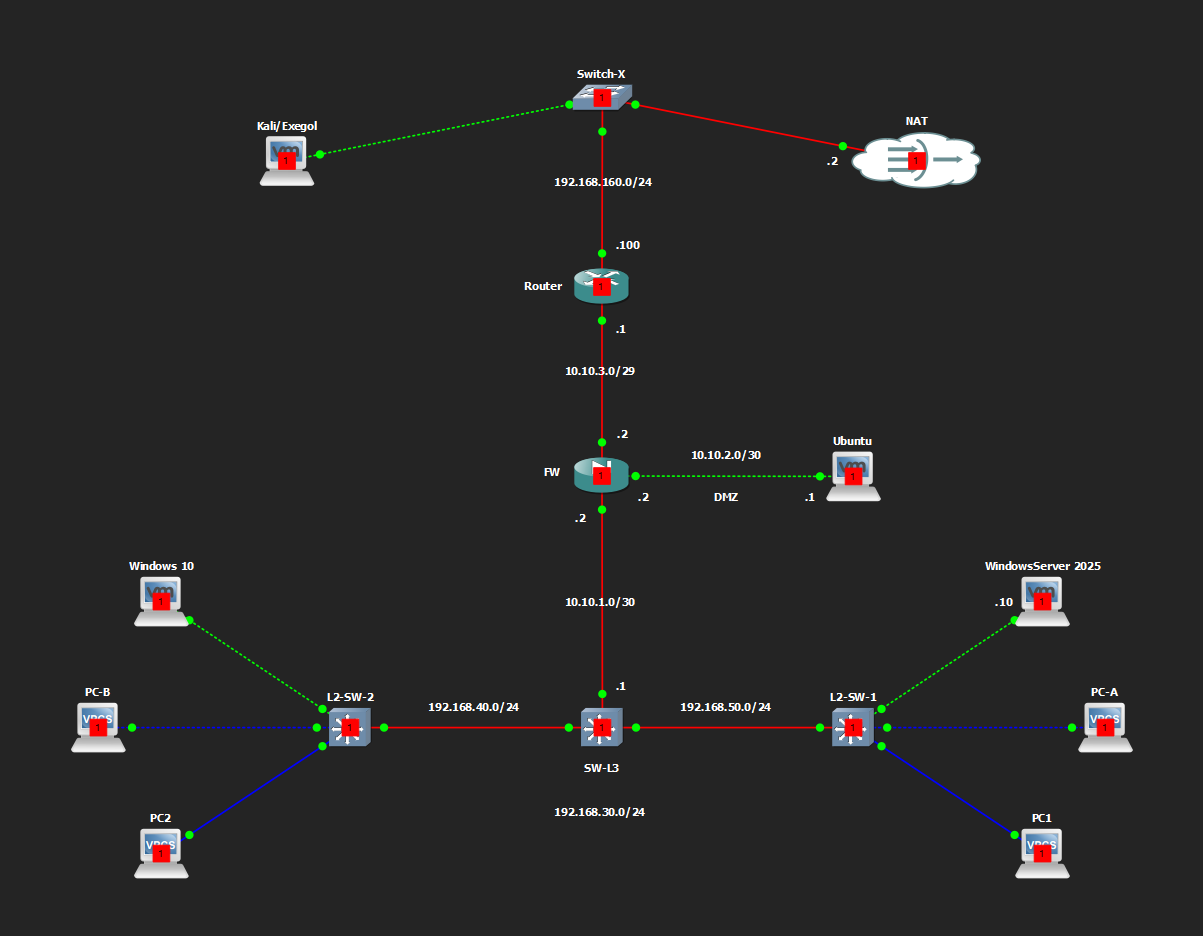 ko0ler/homelab
GNS3 home lab documenting a segmented network with Cisco ASAv firewall, L3 core, DMZ, and an Active Directory domain for practicing networking,…
 joda32/yowie
Finds the SaaS services an organisation subscribes to, using only externally observable data. Built for shadow IT discovery.
 hilmiazizi/oorecon
Terminal UI per la scoperta della superficie di attacco: DNS recon, enumerazione di sottodomini, port scanning, reverse IP, URL di login trapelati e…
 constantinefedorov/review.cve-2023-5612
Proof-of-concept e analisi per CVE-2023-5612, un SSRF tramite webhook in GitLab CE/EE. Include passaggi PoC con curl e script NSE personalizzati per…
 sleepingbag945/dddd
Strumento di raccolta asset e scansione delle vulnerabilità in batch per red team. Estrae i target da Hunter, Fofa e Quake, esegue fingerprinting,…
 cartography-cncf/cartography
Estrae asset infrastrutturali e le loro relazioni da oltre 30 piattaforme cloud, di identità e SaaS in un grafo Neo4j per query di sicurezza e…
 darkrx1/rxscan
CLI Rust per la ricognizione di rete limitata: scoperta di porte TCP/UDP, identificazione dei servizi, raccolta di evidenze DNS/TLS/HTTP e ricerca di…
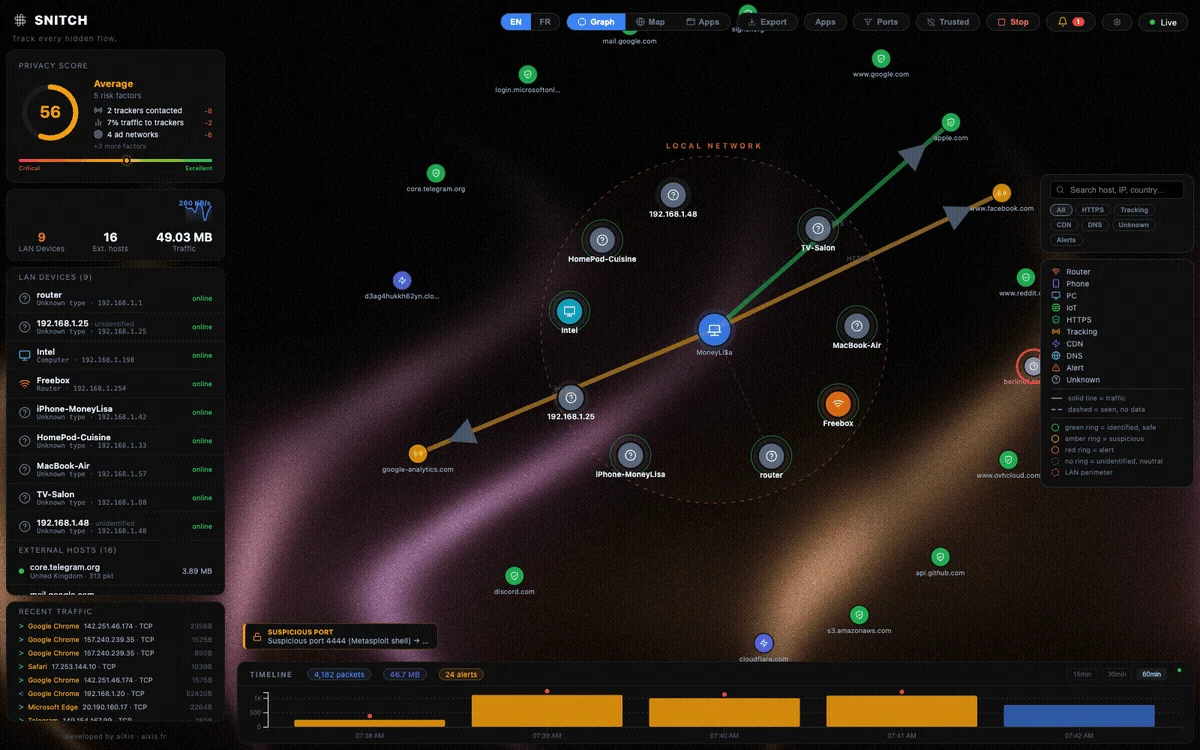 aixisstudio/snitch
Monitor di rete in tempo reale + firewall in uscita — visualizza e blocca ogni connessione. Privacy-first, local-first, agente di flotta Rust,…

 vqkro/ultrasploiter
Un singolo binario che unisce un port scanner, l'indice completo di Exploit-DB (47k voci) e moduli exploit eseguibili in un unico strumento. Scritto…
 qyvora/qyvora-anansi
Motore di intelligence per la superficie di attacco, pensato per il terminale. Costruito per velocità, portabilità e segnale tecnico grezzo.
 trustedsec/spoonmap
Wrapper Python attorno a masscan e nmap per il port discovery su larga scala, l'host discovery, il banner grabbing e la scansione delle vulnerabilità…








