#1
Strumenti per audit configurazione, scansione conformità, benchmark hardening e rilevamento drift.
Raccomandato da Kitploit
 kubernetes/ingress-nginx
Ingress NGINX Controller per Kubernetes
 tenable/terrascan
Rileva violazioni di conformità e sicurezza in Infrastructure as Code per mitigare il rischio prima del provisioning di infrastruttura cloud native.
 netflix/security_monkey
Security Monkey monitora AWS, GCP, OpenStack e le organizzazioni GitHub per rilevare le risorse e le loro modifiche nel tempo.
 feeicn/cobra
Source Code Security Audit (Audit di sicurezza del codice sorgente)
 spiderlabs/owasp-modsecurity-crs
Progetto OWASP ModSecurity Core Rule Set (CRS) (Repository Ufficiale)
 praetorian-inc/gokart
Uno strumento di analisi statica per proteggere il codice Go
 shopify/kubeaudit
kubeaudit ti aiuta a verificare i tuoi cluster Kubernetes rispetto ai comuni controlli di sicurezza.
 nccgroup/scout2
Strumento di audit di sicurezza per ambienti AWS
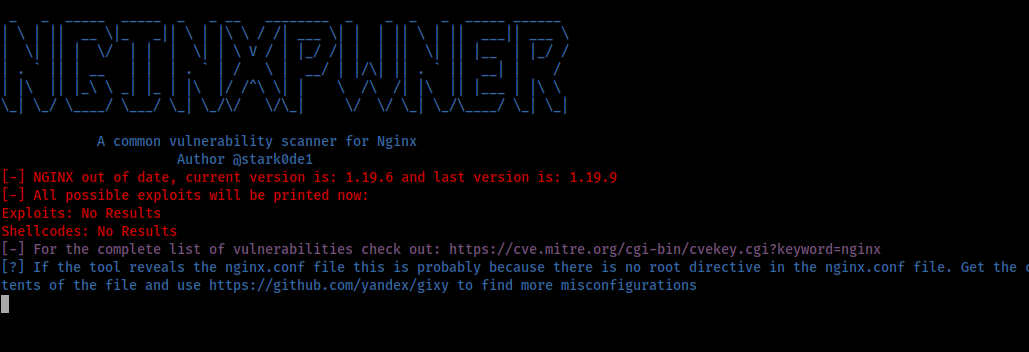 stark0de/nginxpwner
Nginxpwner è un semplice strumento per individuare comuni errori di configurazione e vulnerabilità di Nginx.
 openclarity/openclarity
OpenClarity è una piattaforma open source progettata per migliorare la sicurezza e l'osservabilità delle applicazioni e infrastrutture cloud native.
 woj-ciech/leaklooker
Trova database aperti - Offerto da Binaryedge.io
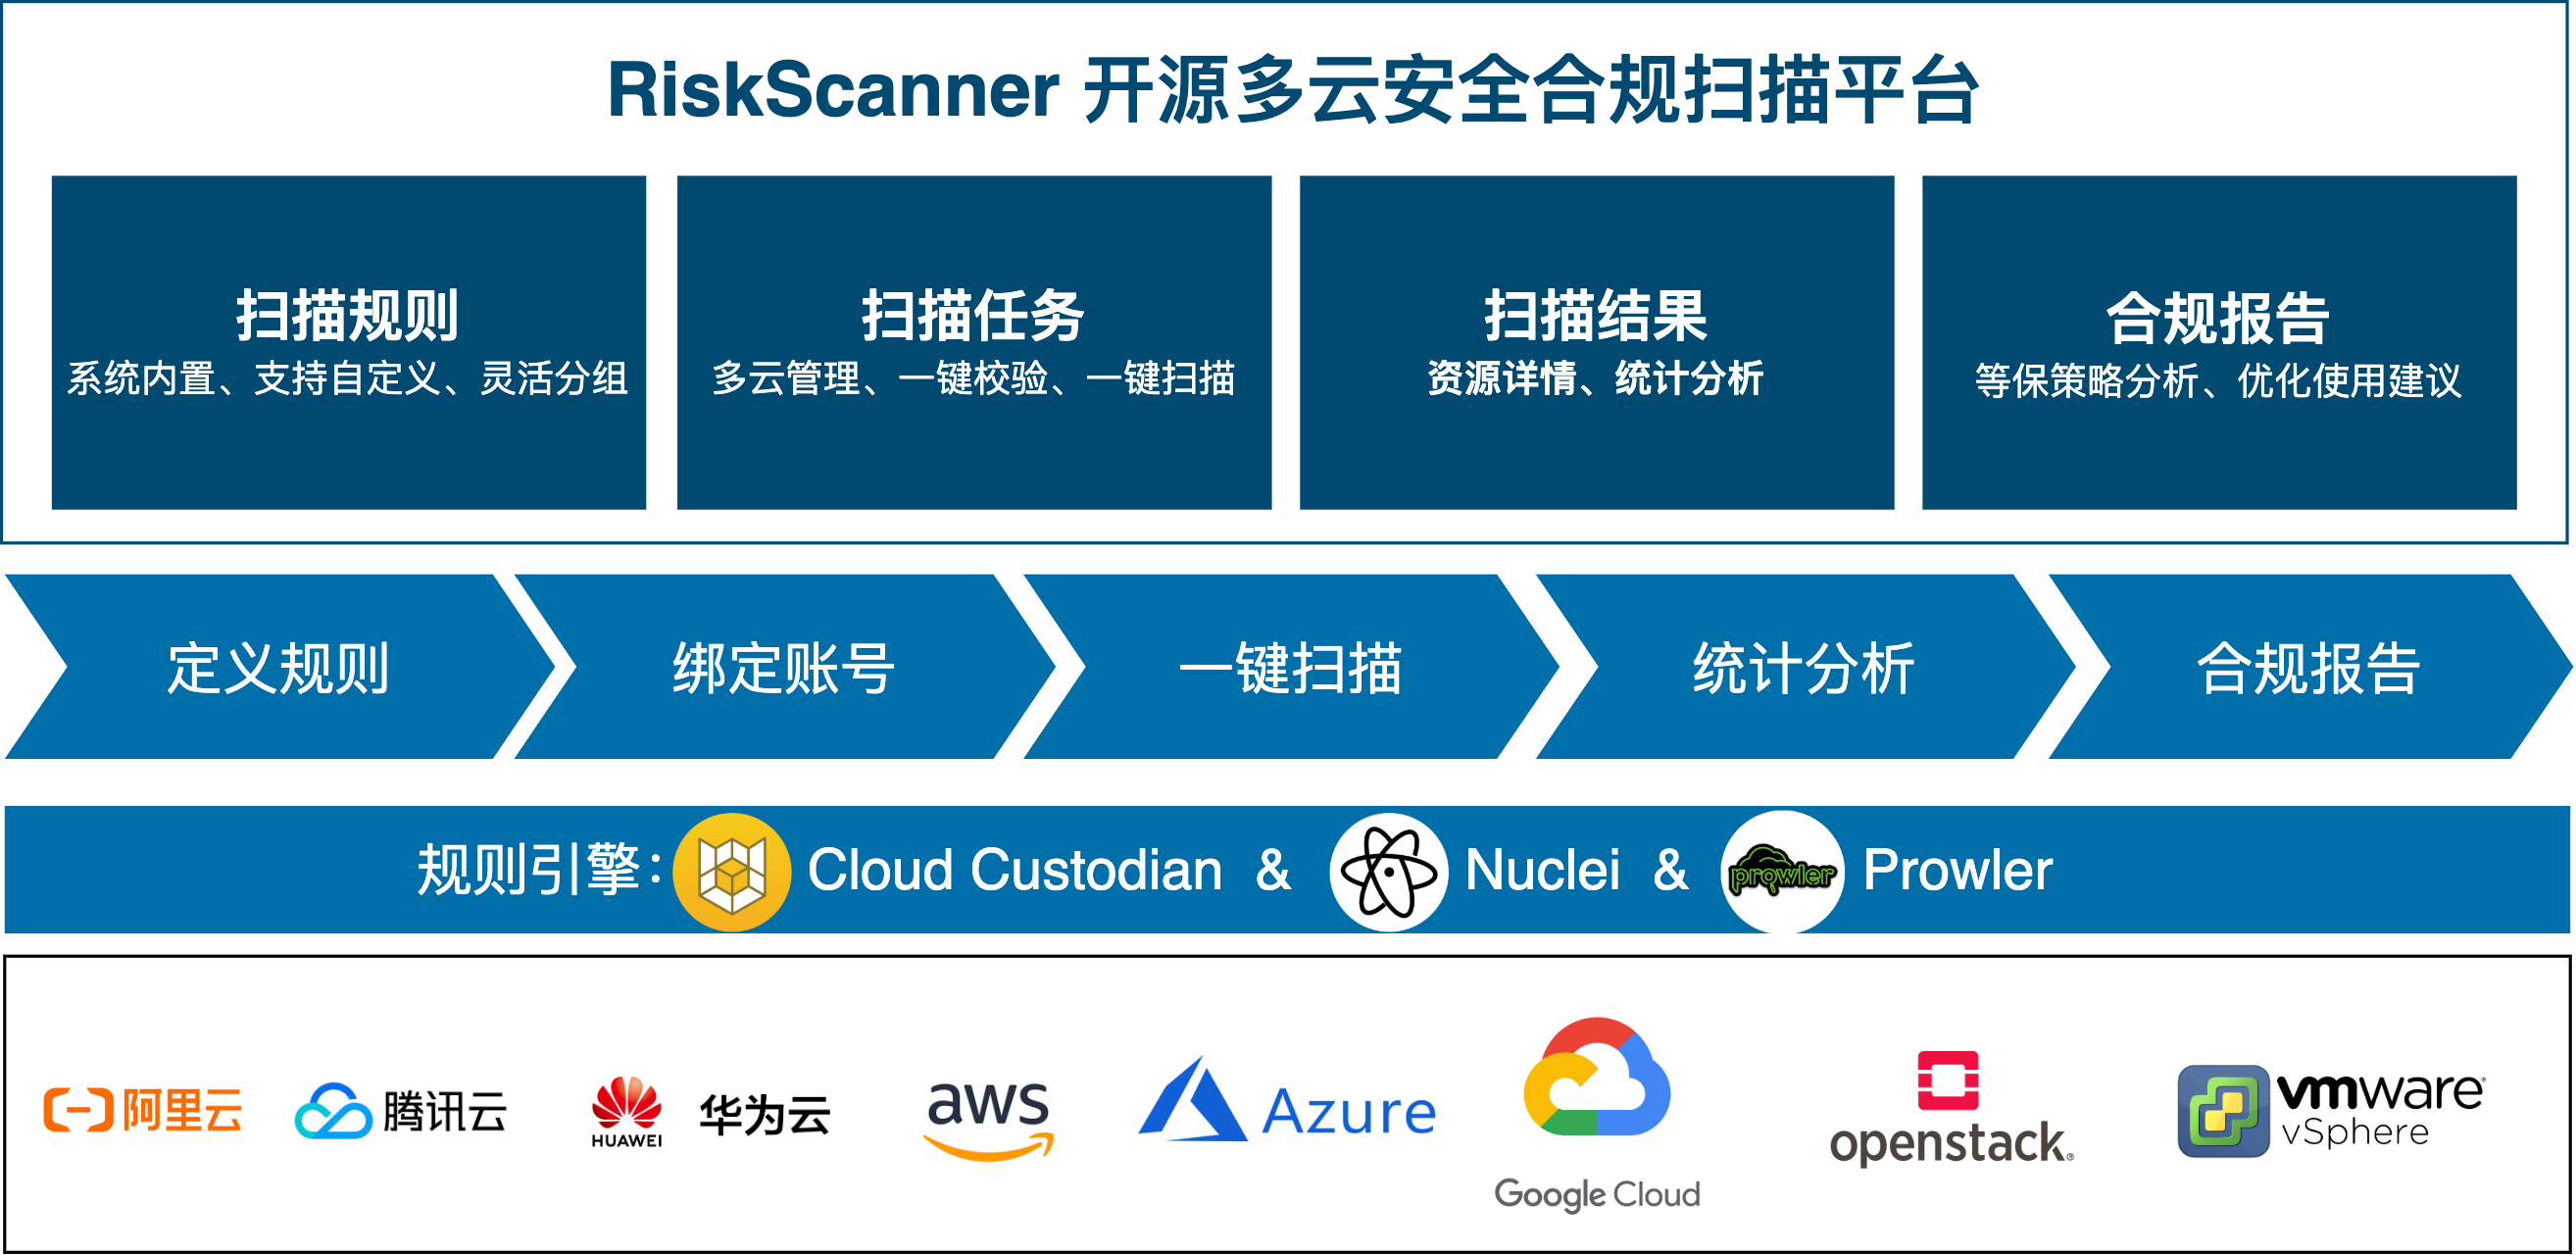 fit2cloud/riskscanner
RiskScanner è una piattaforma open-source di scansione della conformità e sicurezza multi-cloud, basata su Cloud Custodian e motore Nuclei, per…
 octarinesec/kube-scan
kube-scan: strumento Octarine per la valutazione del rischio dei cluster k8s
 mandiant/mandiant-azure-ad-investigator
Modulo PowerShell di sola lettura per rilevare UNC2452 e altri artefatti di attori minacciosi in Azure AD, controllare domini federati, service…
 mandiant/azure_workshop
Laboratorio Azure vulnerabile by design distribuibile con Terraform, con percorsi di attacco realistici e misconfigurazioni comuni per esercitarsi…
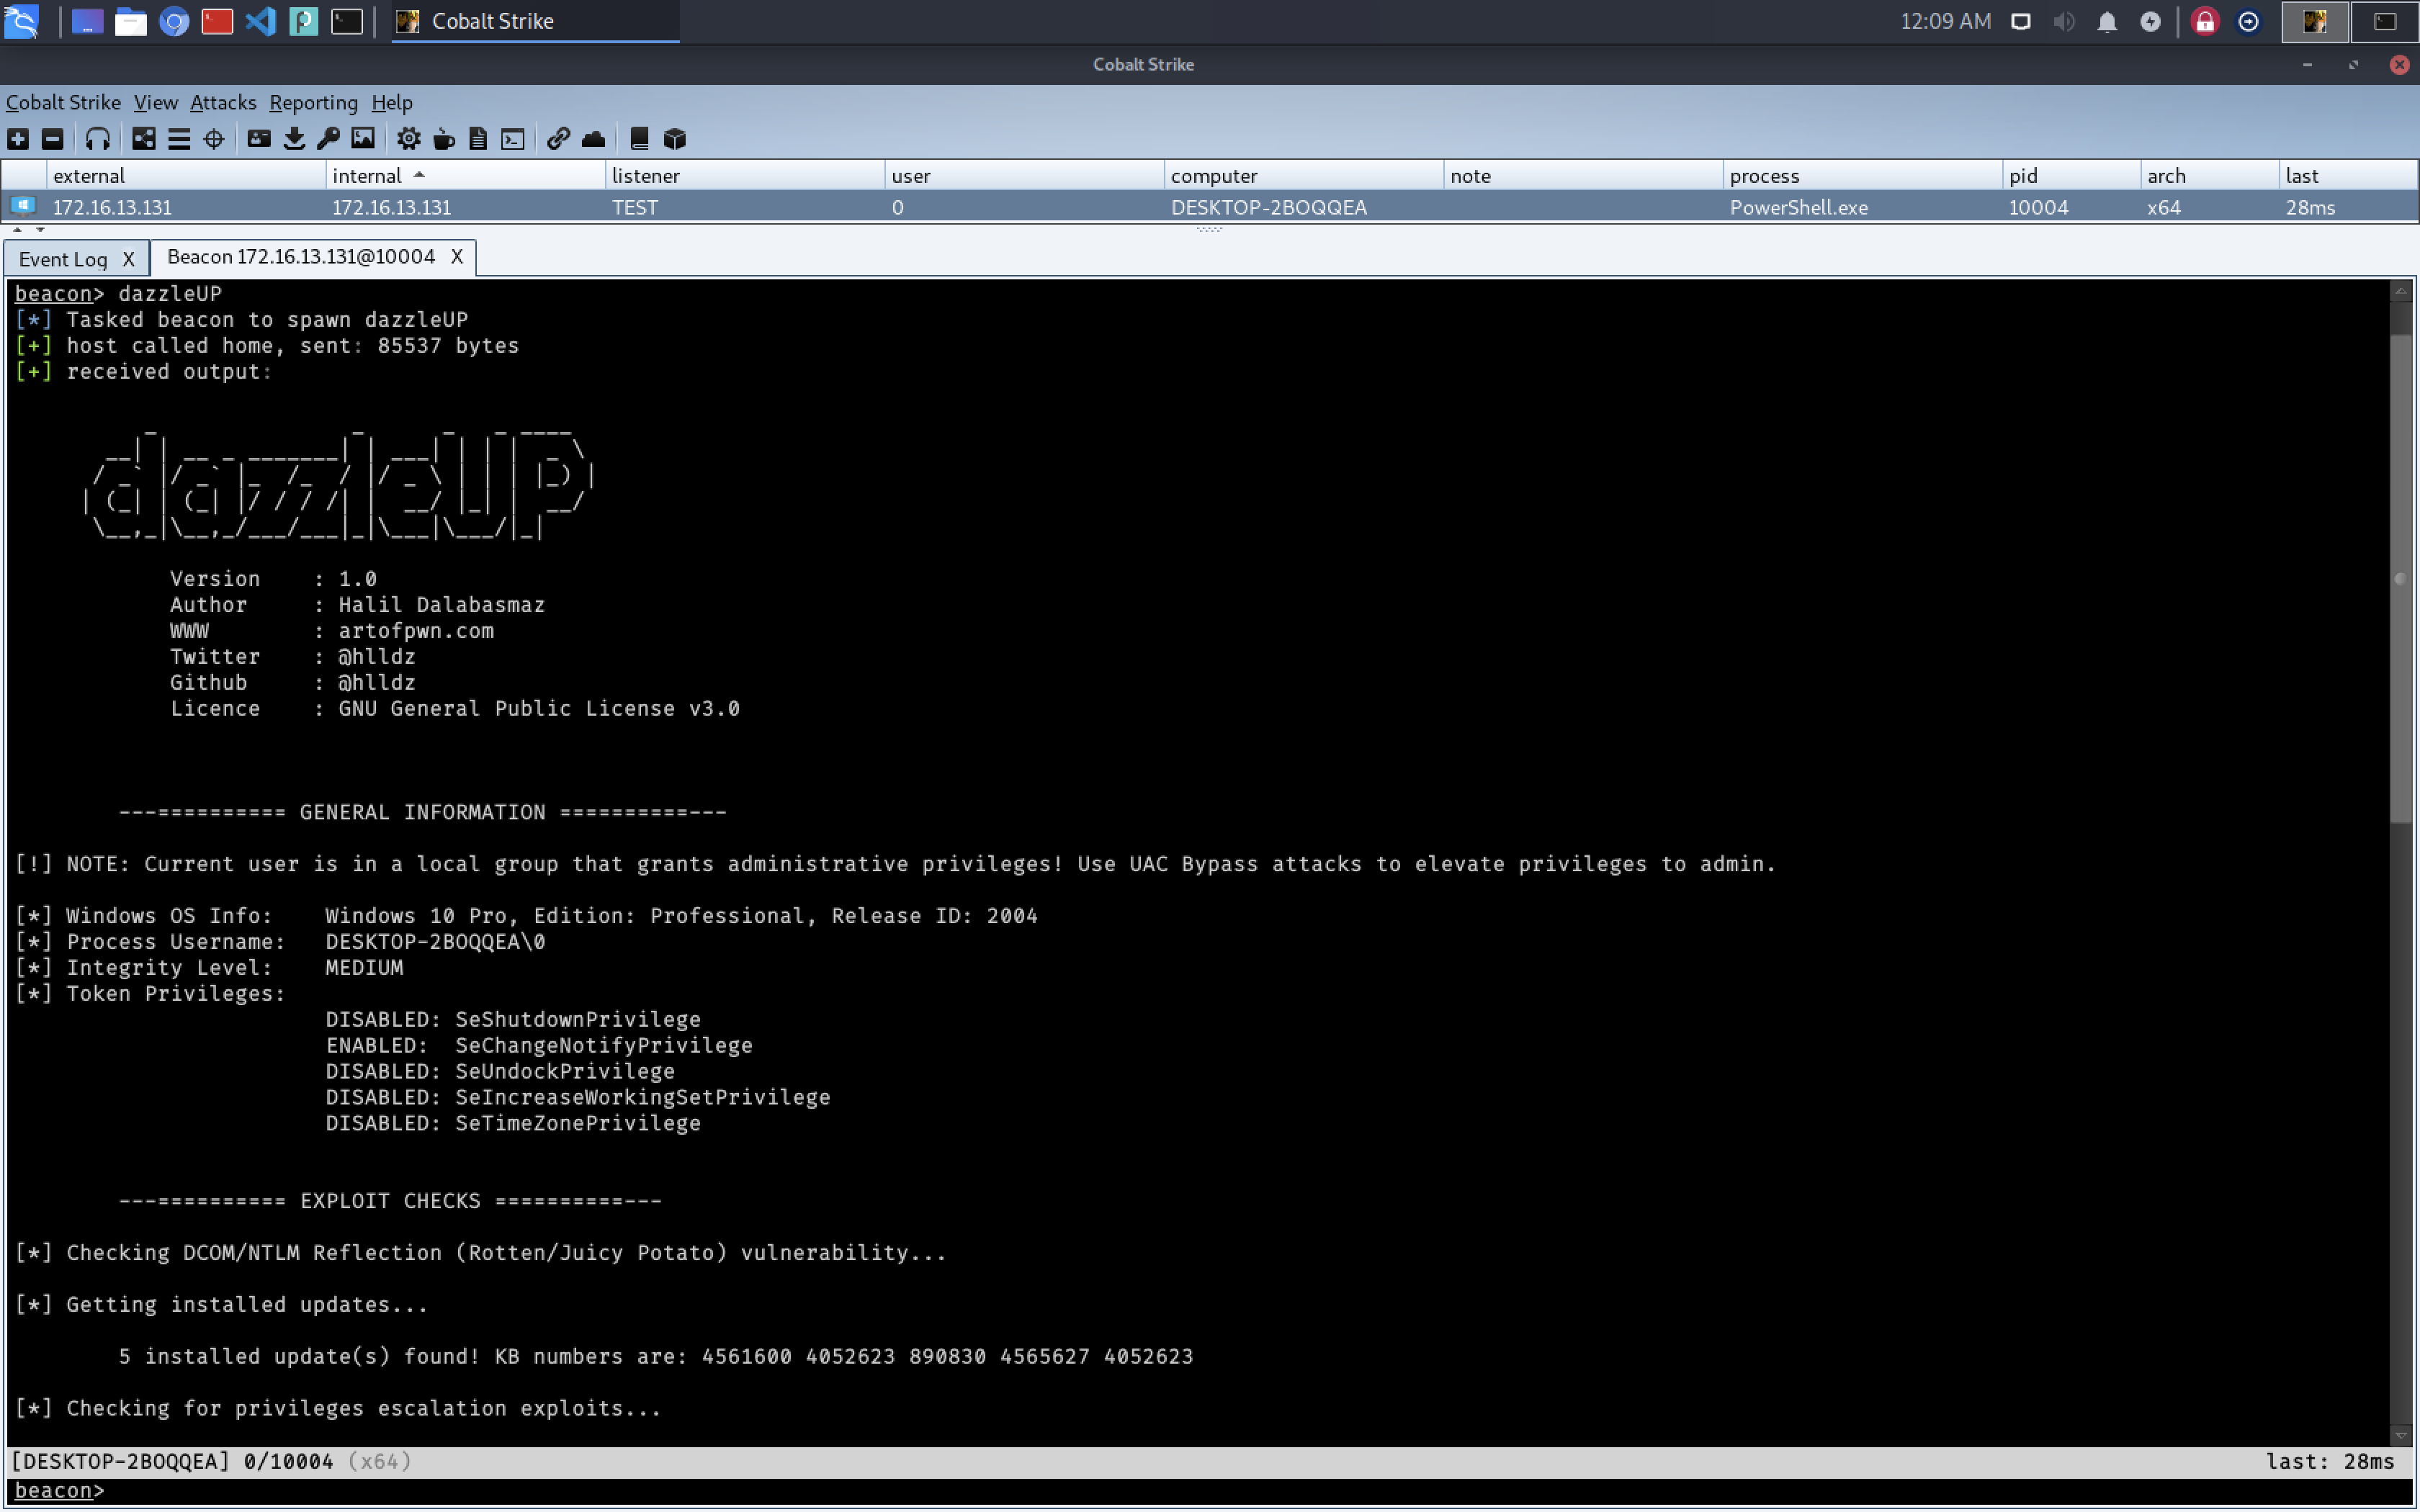 hlldz/dazzleup
Uno strumento che rileva le vulnerabilità di escalation dei privilegi causate da configurazioni errate e aggiornamenti mancanti nei sistemi operativi…
 domain-protect/domain-protect
OWASP Domain Protect - previeni il takeover dei sottodomini