
Memoria agentica per CTI in Python — grafi di conoscenza STIX, risoluzione alias di attori minacciosi, RAG offline-first, server MCP per Claude Code e agenti LangChain
L'unico sistema di memoria agentica costruito per la cyber threat intelligence.
Quando un analista senior se ne va, due o tre anni di contesto se ne vanno con lui — ambienti dei clienti, indagini precedenti, TTP degli attori, pattern di falsi positivi, ogni faticosamente conquistato "aspetta, l'abbiamo già visto questo." ZettelForge è un sistema di memoria agentica costruito affinché quel contesto rimanga al team.
Estrae CVE, threat actor, IOC e tecniche ATT&CK dalle note degli analisti e dai threat report, risolve gli alias (APT28 = Fancy Bear = STRONTIUM = Sofacy), costruisce un knowledge graph STIX 2.1 e restituisce ogni indagine passata ai tuoi analisti — e a Claude Code tramite MCP — in linguaggio naturale. Funziona interamente in-process. Nessuna API key. Nessun cloud. Nessun dato lascia l'host.


Star · pip install zettelforge · Docs · ThreatRecall (hosted) · Changelog
v2.6.2 (2026-04-27): l'editor web della configurazione viene distribuito con menu a tendina funzionanti per tutti i campi enum (provider LLM/embedding, livello di log, azione PII, formato di sintesi) e un pulsante Apply funzionante. Il nuovo extra
[crewai]espone ZettelForge come strumenti CrewAI --pip install zettelforge[crewai]. Changelog completo
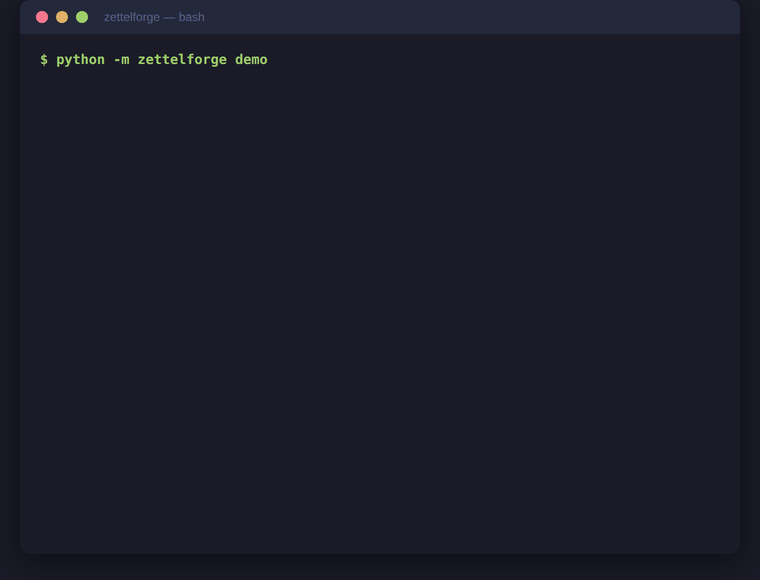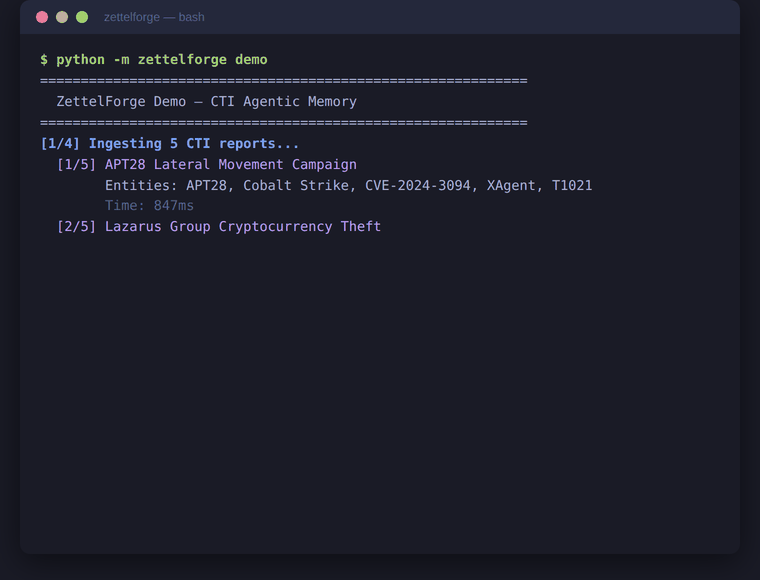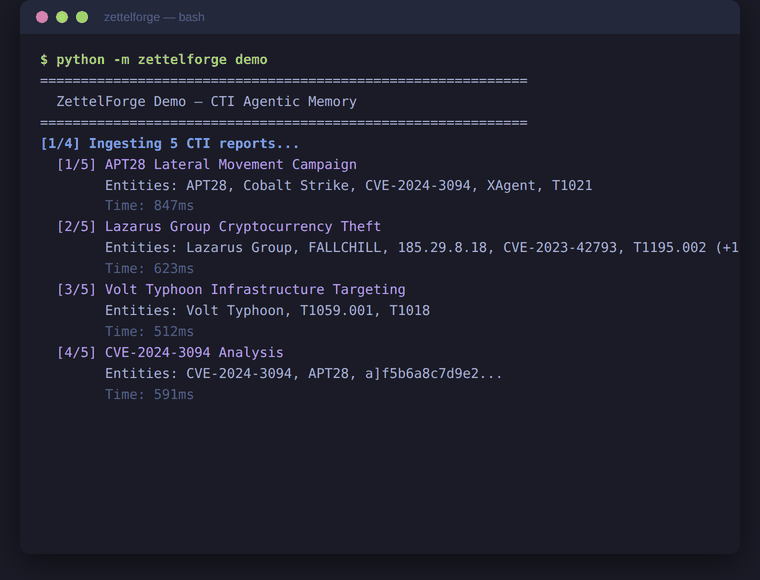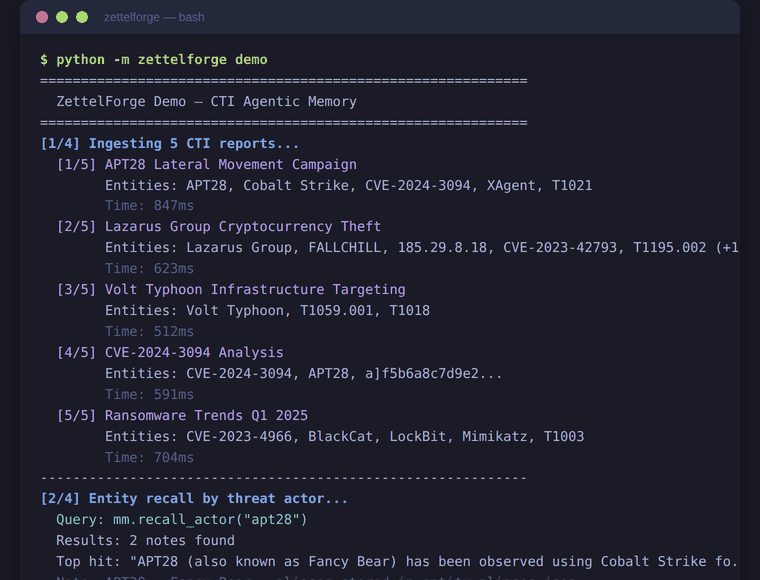
Se ZettelForge si adatta a un flusso di lavoro CTI che gestisci, una star è il segnale più rapido che questa categoria merita di continuare a essere sviluppata.
Usa Python 3.11 o superiore e un ambiente virtuale nuovo. Questo aggiornamento di sicurezza disabilita temporaneamente la scoperta degli username di Maigret finché le dipendenze upstream non supporteranno quelle corrette; gli altri collector OSINT restano disponibili. Vedi le note di sicurezza e aggiornamento.
Ogni SOC perde analisti. Quando se ne vanno, il contesto delle indagini, l'attribuzione degli attori e i pattern di falsi positivi specifici dell'ambiente se ne vanno con loro. I loro sostituti riaprono gli stessi ticket, rileggono gli stessi report e ricostruiscono da zero gli stessi modelli mentali.
I sistemi di memoria AI general-purpose non risolvono questo problema per i team di sicurezza. Non sanno distinguere APT28 da Fancy Bear, non sanno che CVE-2024-3094 è il backdoor di XZ Utils, non sanno analizzare Sigma o YARA e non hanno alcun concetto di ID delle tecniche MITRE ATT&CK. Quando un analista CTI fornisce loro un anno di report di intelligence, ottiene in cambio una vaga ricerca semantica sulla cronologia delle chat.
ZettelForge è stato costruito per analisti che ragionano in termini di threat graph. Estrae automaticamente CVE, threat actor, IOC e tecniche ATT&CK, risolve gli alias tra le diverse convenzioni di denominazione, costruisce un knowledge graph con relazioni causali e recupera i ricordi tramite una ricerca ibrida consapevole dell'intento -- tutto in-process, senza alcuna dipendenza da API esterne.
L'augmentation della memoria colma il 33% del divario tra modelli piccoli e grandi nei task CTI (CTI-REALM, Microsoft 2026, utilizzando GPT-4 come baseline per i modelli di grandi dimensioni). Consulta il report completo dei benchmark per la metodologia e i confronti.
| Capacità | ZettelForge | Mem0 | Graphiti | Cognee |
|---|---|---|---|---|
| Estrazione di entità CTI (CVE, attori, IOC) | Sì | No | No | No |
| Ontologia STIX 2.1 | Sì | No | No | No |
| Risoluzione degli alias degli attori malevoli | Sì (APT28 = Fancy Bear) | No | No | No |
| Knowledge graph con triple causali | Sì | No | Sì | Sì |
| Retrieval classificato per intento (5 tipi) | Sì | No | No | No |
| In-process / nessuna API esterna richiesta | Sì | No | No | No |
| Log di audit nello schema OCSF | Sì | No | No | No |
| Server MCP (Claude Code) | Sì | No | No | No |

Estrazione di entità -- Identifica automaticamente CVE, attori malevoli, IOC (IP, domini, hash, URL, email), tecniche MITRE ATT&CK, campagne, intrusion set, strumenti, persone, luoghi e organizzazioni. Regex + NER basato su LLM con tipi STIX 2.1 in tutto il sistema.
Knowledge Graph -- Le entità diventano nodi, le co-occorrenze diventano archi. L'LLM inferisce triple causali ("APT28 usa Cobalt Strike"). Gli archi temporali e la supersessione tracciano l'evoluzione dell'intelligence.
Risoluzione degli alias -- APT28, Fancy Bear, Sofacy, STRONTIUM vengono tutti risolti nello stesso nodo attore. Funziona automaticamente in fase di memorizzazione e di richiamo.
Retrieval ibrido -- Similarità vettoriale (fastembed a 768 dimensioni, ONNX) + attraversamento del grafo (BFS sugli archi del knowledge graph), ponderati in base alla classificazione dell'intento. Cinque tipi di intento: fattuale, temporale, relazionale, esplorativo, causale.
Evoluzione della memoria -- Con evolve=True, la nuova intelligence viene confrontata con la memoria esistente. L'LLM decide ADD, UPDATE, DELETE o NOOP. L'intelligence obsoleta viene superata. Le contraddizioni vengono risolte. I duplicati vengono saltati.
Sintesi RAG -- Sintetizza risposte su tutte le memorie archiviate con il formato direct_answer.








