
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Analisi Malware — Pagina 70 | Kitploit
Categorie

Analisi Malware

Strumenti per la dissezione, la comprensione e l'ingegneria inversa del comportamento del software dannoso.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
yara-x preview#1

yara-x

GitHubvirustotal/yara-x
1.2k13h 5m fa
capa preview#3

capa

GitHubmandiant/capa
6.1k1 giorno fa
flare-floss preview#4

flare-floss

GitHubmandiant/flare-floss
4.1k13 giorni fa
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1k7 giorni fa
radare2 preview#6

radare2

GitHubradareorg/radare2
24.5k4h 41m fa
ghidra preview#7

ghidra

GitHubnationalsecurityagency/ghidra
71.1k1 giorno fa
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3k10h 14m fa
theZoo preview#9

theZoo

GitHubytisf/thezoo
13.3k1 mese fa
flare-vm preview#10

flare-vm

GitHubmandiant/flare-vm
8.9k28 giorni fa
IntelOwl preview#11

IntelOwl

GitHubintelowlproject/intelowl
4.7k2 mesi fa
Più recentiRilevanzaPiù popolariAggiornati di recente
3935 risultati
ThreatKB preview

ThreatKB

GitHubinquest/threatkb

Gestione del flusso di lavoro della knowledge base per regole YARA e artefatti C2 (IP, DNS, SSL) (ATTUALMENTE IN STATO ALPHA)
ioc-managementthreat-feeds-aggregatorsinformation-gathering+2
1047 mesi fa
kernel-research preview

kernel-research

GitHubgoogle/kernel-research

Toolkit per lo sfruttamento del kernel Linux che fornisce una libreria per la creazione di exploit, generatori di catene ROP e stack pivot, esecutori…
exploit-frameworksvulnerability-analysisreverse-engineering+6
977 giorni fa
MalPipe preview

MalPipe

GitHubsilascutler/malpipe

Motore di acquisizione ed elaborazione di Malware/IOC

ioc-managementosintinformation-gathering+2
1107 anni fa
kaiju preview

kaiju

GitHubcmu-sei/kaiju

CERT Kaiju è un'estensione del framework di analisi binaria per la suite di reverse engineering software Ghidra. Questo repository è un "mirror" –…
static-analysisreverse-engineeringmalware-analysis+2
1448 mesi fa
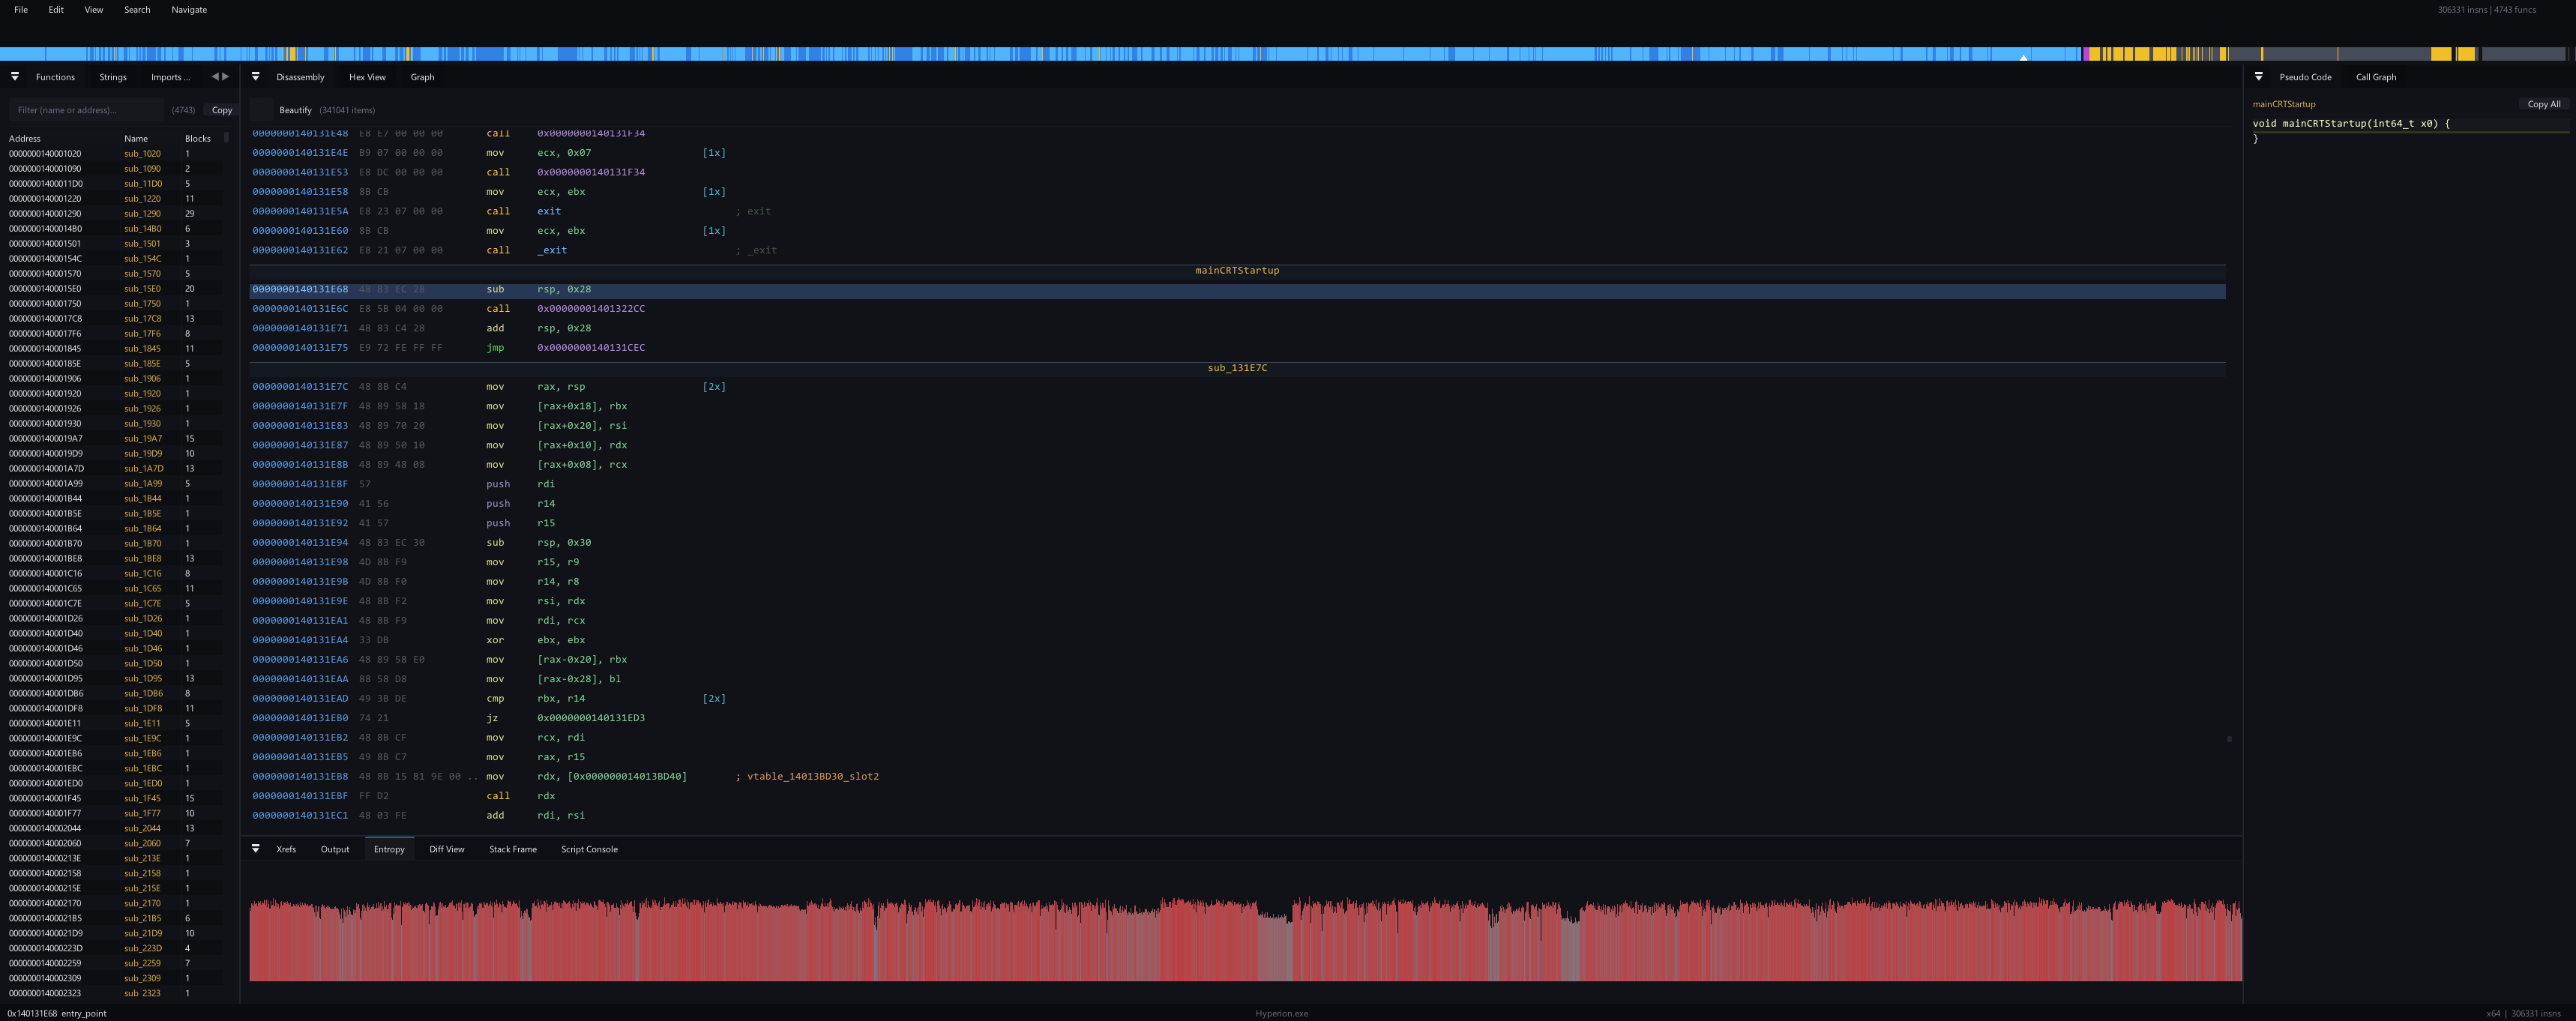
hyperion-disassembler preview

hyperion-disassembler

GitHubsidenai/hyperion-disassembler

Disassemblatore e decompilatore nativo multi-architettura - PE/ELF/Mach-O, x86/x64/ARM64, scripting Lua, recupero RTTI

static-analysisreverse-engineeringscripting-automation+5
2044 mesi fa
GhidraEmu preview

GhidraEmu

GitHubnalen98/ghidraemu

Emulatore Pcode nativo

dynamic-code-analysisreverse-engineeringdebuggers+1
3052 anni fa
hermes-decomp preview

hermes-decomp

GitHubsymbioticsec/hermes-decomp

Un potente decompilatore che consente di eseguire il reverse engineering di app mobili React Native convertendo i loro file bytecode Hermes compilati…
android-securitystatic-analysisios-security+8
1381 mese fa
nili preview

nili

GitHubniloofarkheirkhah/nili

Nili è uno strumento per scansione di rete, Man in the Middle, reverse engineering di protocolli e fuzzing.
packet-sniffing-analysisnetwork-mappingreverse-engineering+1
2188 anni fa
mmiotic preview

mmiotic

GitHubxoreaxeaxeax/mmiotic

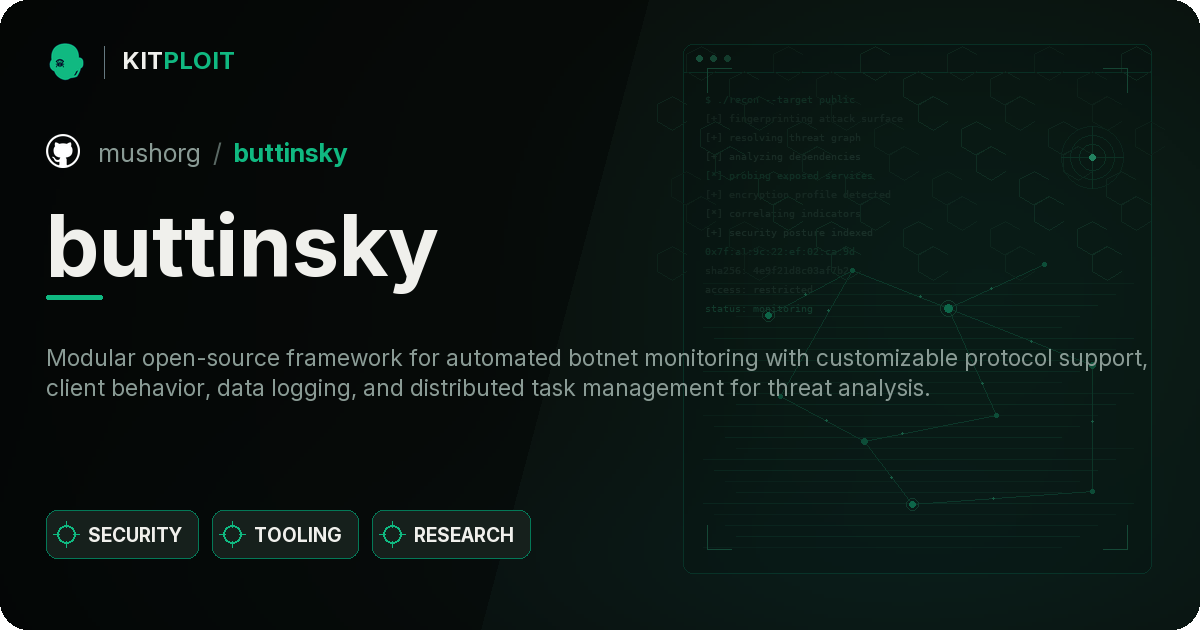
Raggi X della latenza per hardware non documentato
reconnaissancereverse-engineeringinformation-gathering+2
1442 mesi fa
buttinsky preview

buttinsky

GitHubmushorg/buttinsky

Il monitoraggio delle botnet è una parte cruciale dell'analisi delle minacce e spesso viene trascurato a causa della mancanza di adeguati strumenti…
information-gatheringnetwork-securitymalware-analysis+2
8213 anni fa
mzap preview

mzap

GitHubhahwul/mzap

⚡️ Scansione ZAP su più target
vulnerability-scannersdynamic-analysis-sandboxingapi-security-testing+3
11221 giorni fa
llvm-jutsu preview

llvm-jutsu

GitHubthebabush/llvm-jutsu

Offuscamento anti-LLM tramite conteggio delle dita

static-analysiscode-analysisreverse-engineering+3
23910 mesi fa
haruspex preview

haruspex

GitHub0xdea/haruspex

Vulnerability research assistant that extracts pseudocode from the IDA Hex-Rays decompiler.

static-code-analysisvulnerability-analysisreverse-engineering+1
1312 giorni fa
ceasta preview

ceasta

GitHubngwg/ceasta

Disassembler, decompilatore e debugger in stile x64dbg per binari PE/ELF con listing in stile IDA, grafi delle funzioni, plugin Lua, CLI e un server…
static-analysisdynamic-analysis-sandboxingreverse-engineering+6
1811 mese fa
NixImports preview

NixImports

GitHubdr4k0nia/niximports

Un caricatore di malware .NET, che utilizza API-Hashing per eludere l'analisi statica.
malware-analysisbinary-analysispayload-development
2093 anni fa
CVE-2023-28252 preview

CVE-2023-28252

GitHubfortra/cve-2023-28252

Analisi tecnica e exploit proof-of-concept per CVE-2023-28252, una vulnerabilità di escalation dei privilegi nel driver Windows Common Log File…
privilege-escalationmemory-forensicsvulnerability-analysis+4
1843 anni fa
DotDumper preview

DotDumper

GitHubadvanced-threat-research/dotdumper

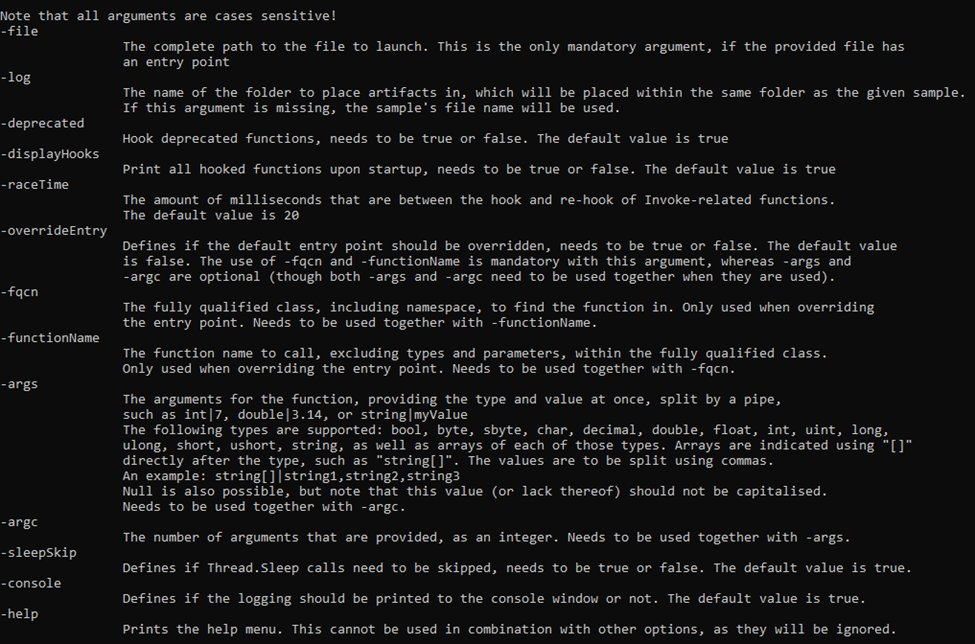
Un unpacker e logger automatico per file destinati a DotNet Framework
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+4
2663 anni fa
SiMBA preview

SiMBA

GitHubdenuvosoftwaresolutions/simba

Deoffuscamento efficiente di espressioni lineari miste Booleane-Aritmetiche

static-analysisreverse-engineeringcryptography+3
1893 anni fa
Precedente1…697071…100Successivo








