
 #1
Sistemi IDS/IPS, monitoraggio rete, rilevamento basato su anomalie e strumenti di allerta minacce.
Raccomandato da Kitploit
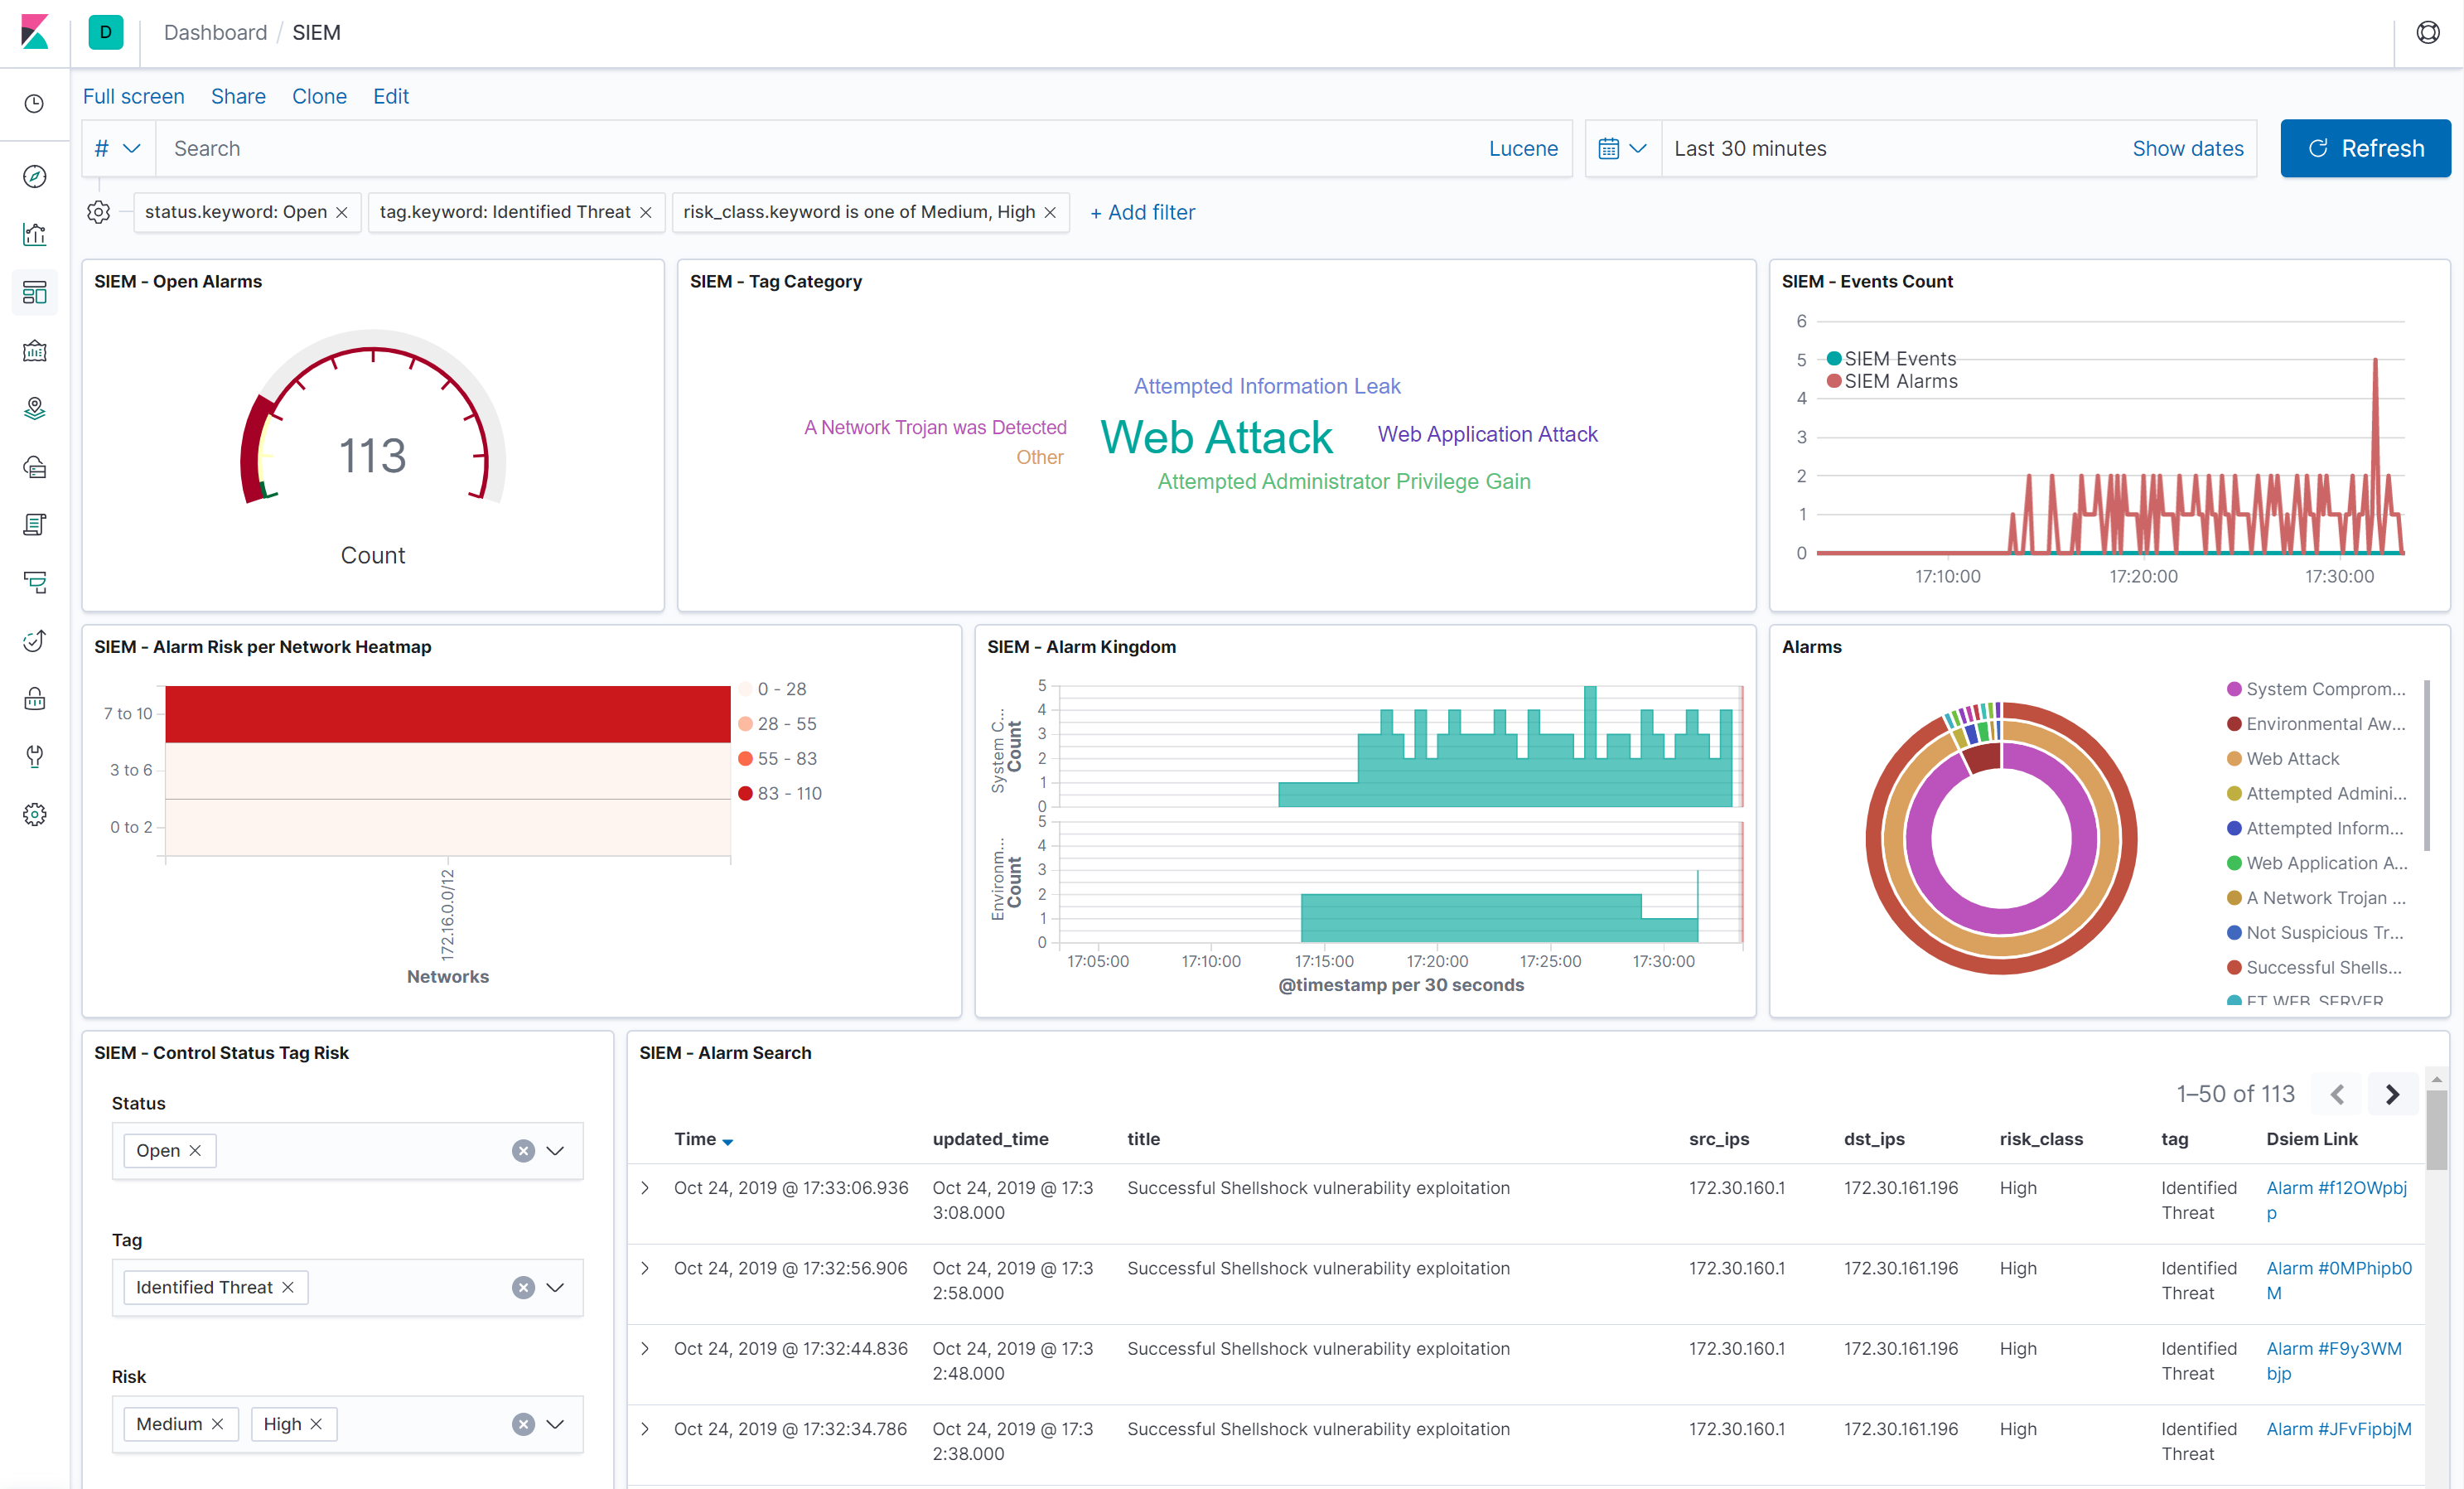
 defenxor/dsiem
Motore di correlazione degli eventi di sicurezza per stack ELK
 0x4d31/galah
Galah: Un web honeypot basato su LLM.
 syworks/wireless-ids
Capacità di rilevare attività sospette, come attacchi (WEP/WPA/WPS), sniffando i pacchetti wireless nell'aria.
 an0nud4y/av-edr-lab-environment-setup
Riferimenti per la configurazione di ambienti di laboratorio AV/EDR per aiutare nello sviluppo di Malware
 mrash/psad
psad: Rilevamento delle intrusioni e analisi dei log con iptables
 v1d1an/s1em
Questo progetto è un SIEM con SIRP e Threat Intel, tutto in uno.
 linux-audit/audit-kernel
Mirror GitHub del repository audit del kernel Linux.
 cybereason-public/owlsm
Motore di regole Sigma all'interno del kernel Linux utilizzando eBPF. Concentrato sulle capacità di prevenzione
 cr0nx/awesome-linux-attack-forensics-purplelabs
Questa pagina è il risultato della ricerca pratica in corso su tecniche e strumenti avanzati per attacchi, rilevamento e analisi forense in ambienti…
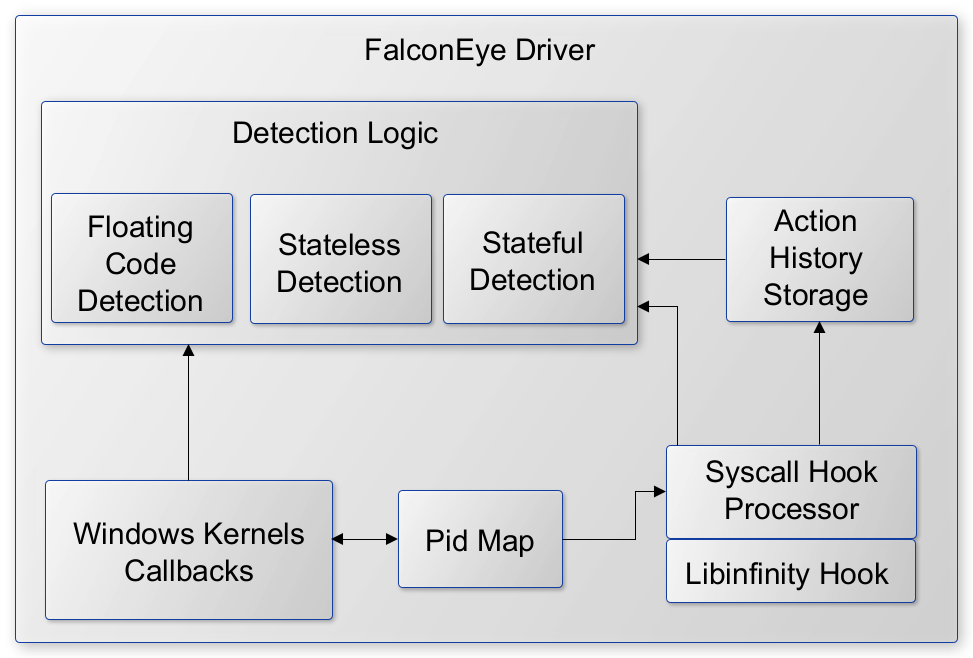 rajiv2790/falconeye
Driver in modalità kernel per Windows per il rilevamento in tempo reale di tecniche di iniezione di processi, inclusi shellcode, DLL e iniezione…
 barghest-ngo/mesh
VPN mesh peer-to-peer crittografata per la forensic mobile remota, che abilita l'acquisizione wireless tramite ADB e libimobiledevice, il…
 corelight/zeek-cheatsheets
Cheatsheet dei log Zeek
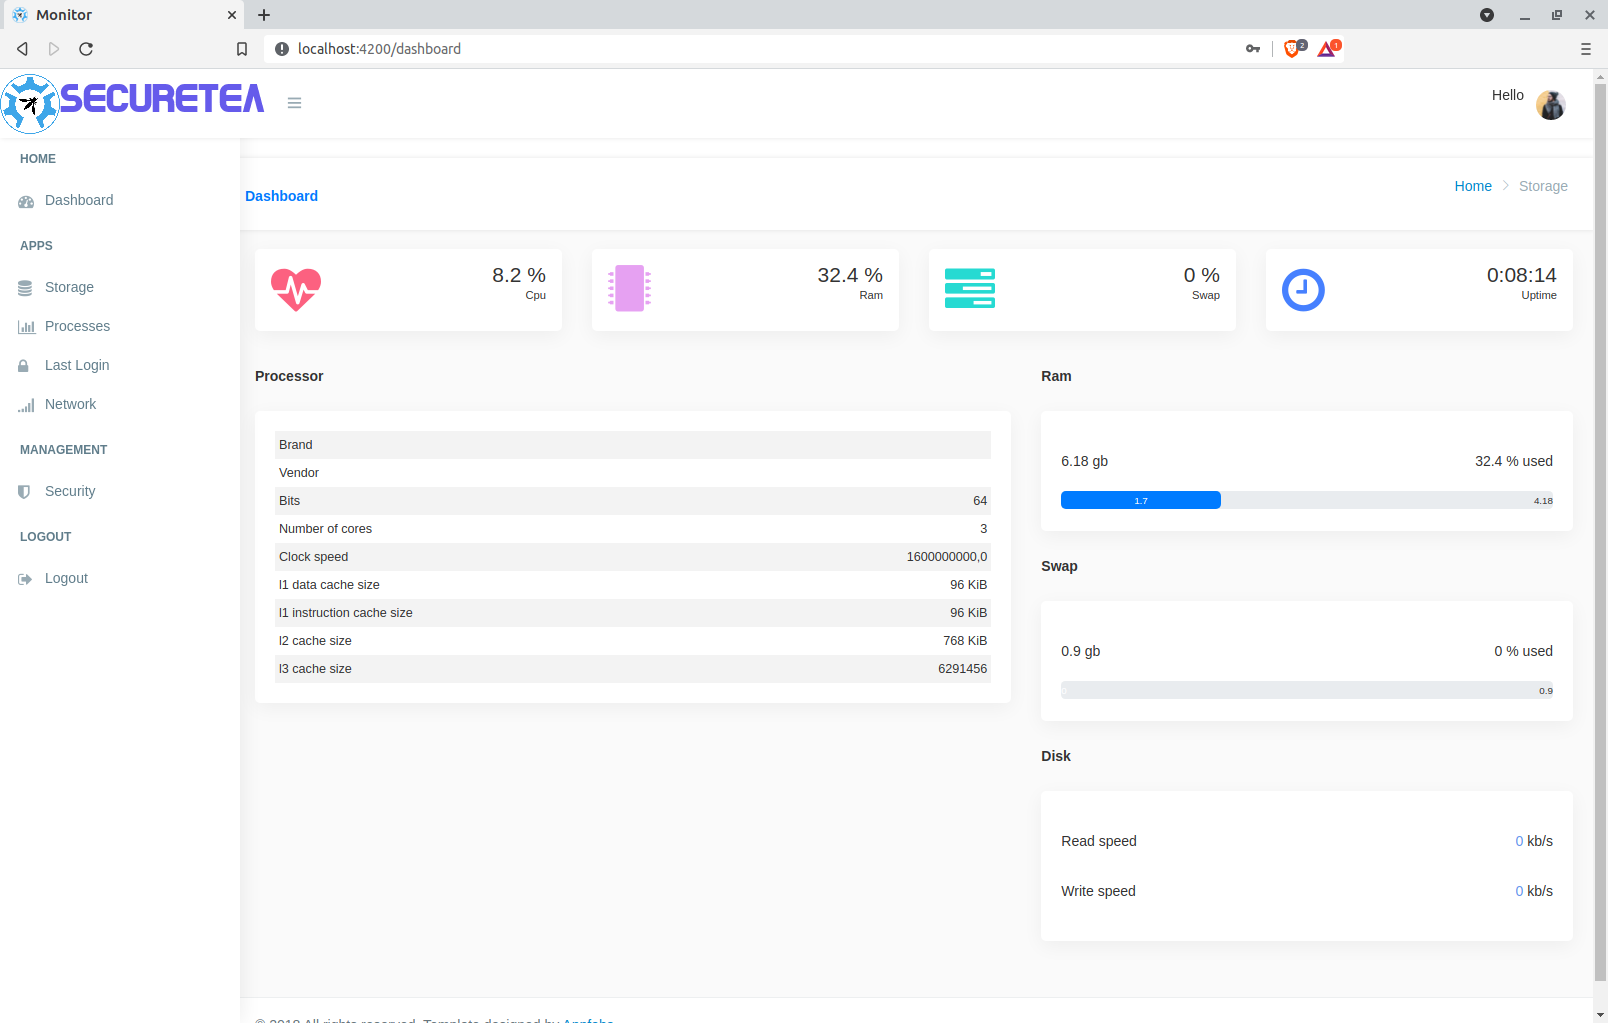 owasp/securetea-project
Il progetto OWASP SecureTea fornisce una soluzione di sicurezza completa per vari dispositivi (computer personali / server / dispositivi IoT)
 a3sal0n/falcongate
Un gateway intelligente per fermare i criminali informatici - Sponsored by Falcon Guard
 mgreen27/detectraptor
Un repository per condividere contenuti di rilevamento Velociraptor disponibili pubblicamente.
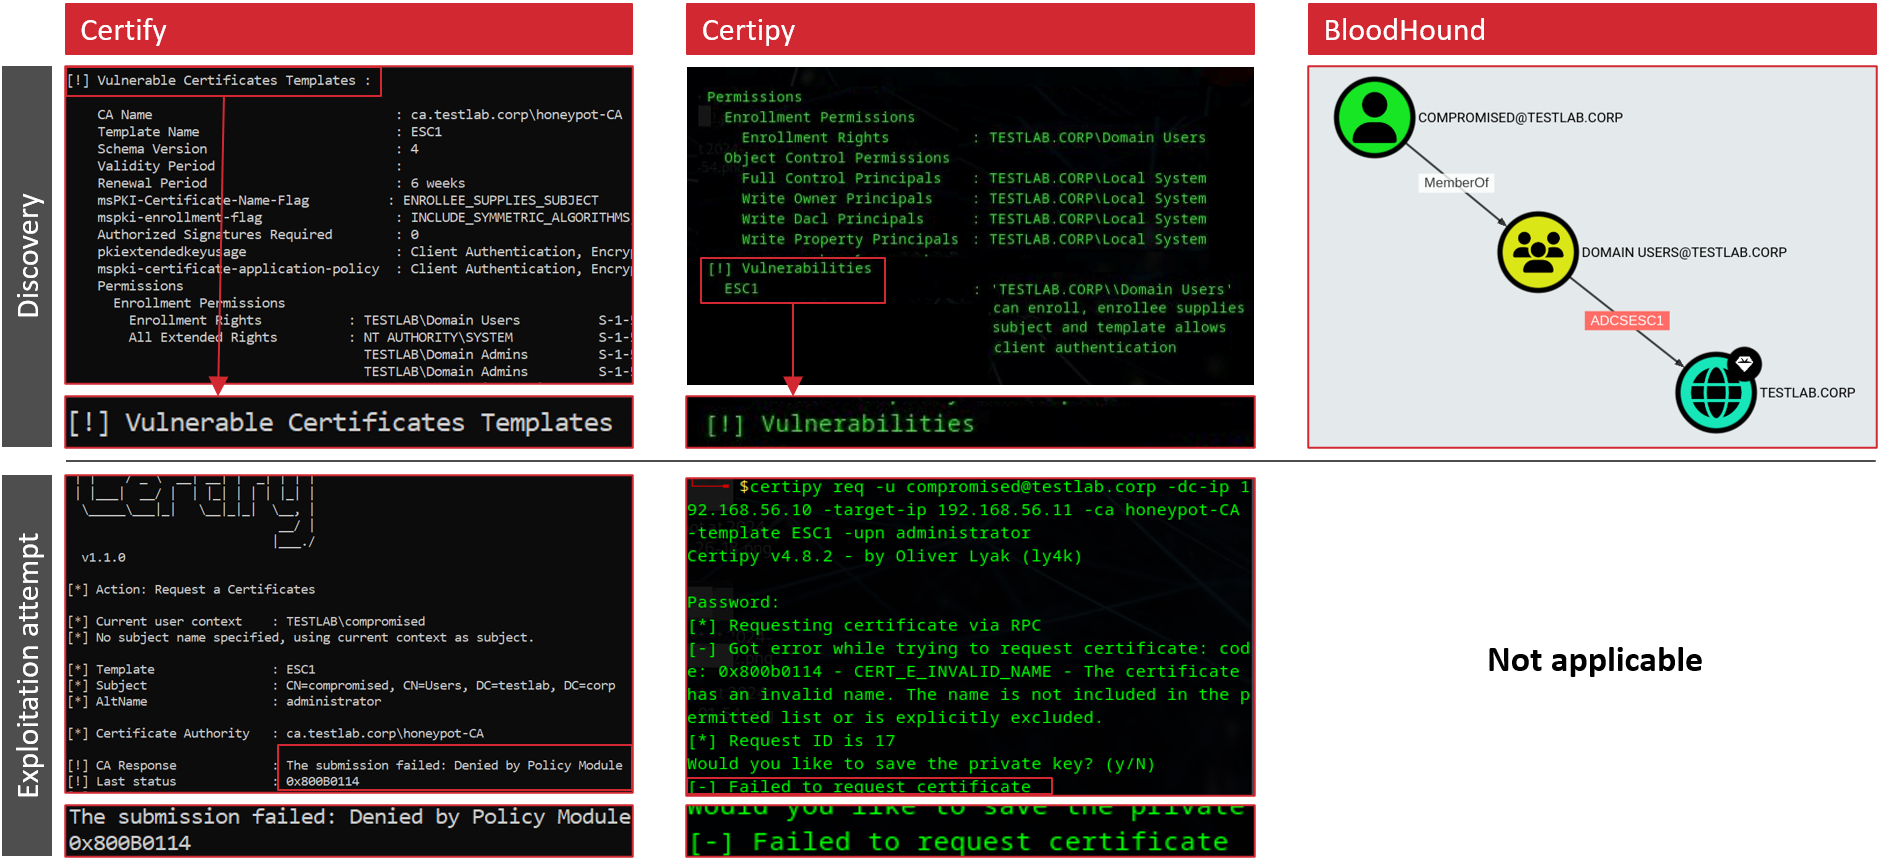 srlabs/certiception
Un honeypot ADCS per catturare gli attaccanti nella tua rete interna.
 gojue/ehids-agent
Un sistema di rilevamento delle intrusioni basato su host per Linux basato su eBPF.








