
 #1
Sistemi IDS/IPS, monitoraggio rete, rilevamento basato su anomalie e strumenti di allerta minacce.
Raccomandato da Kitploit

 dougburks/so-crates
SO-CRATES: Security Onion Containerizzato — Analisi Rapida di Minacce, Malware e Sospetti!
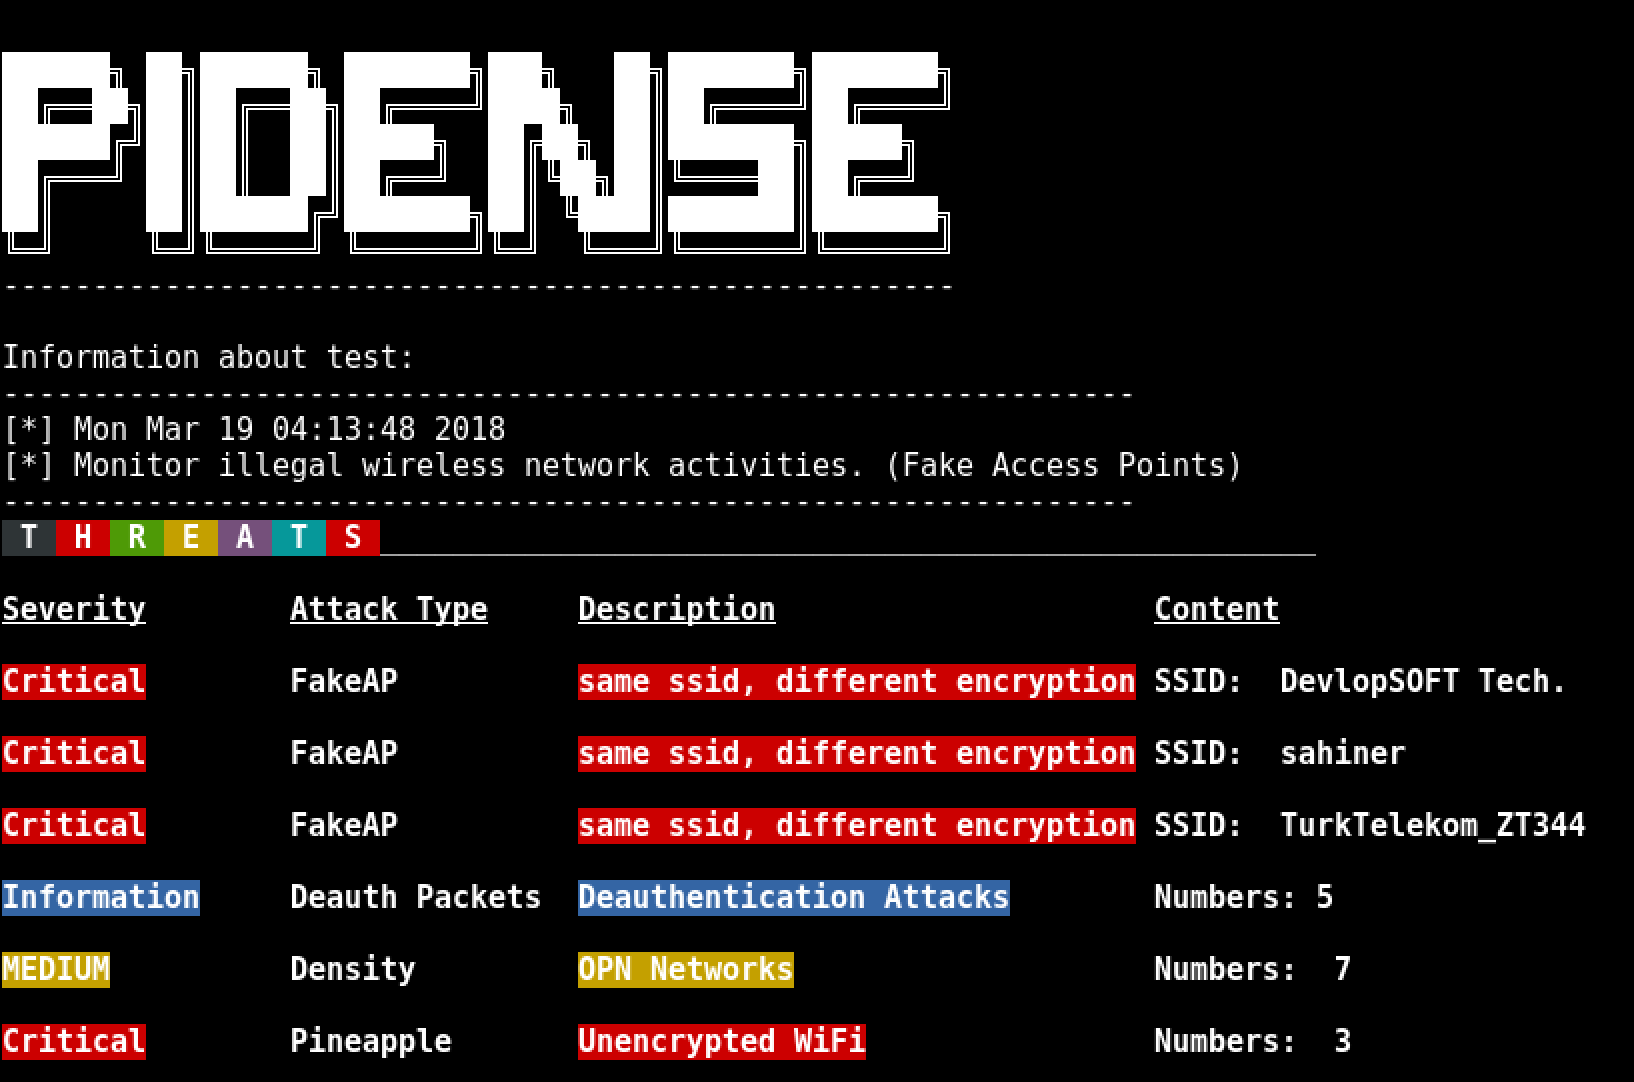 wipi-hunter/pidense
🍓📡🍍Monitora attività di rete wireless illegali. (Fake Access Points), (WiFi Threats: KARMA Attacks, WiFi Pineapple, Similar SSID, OPN Network…
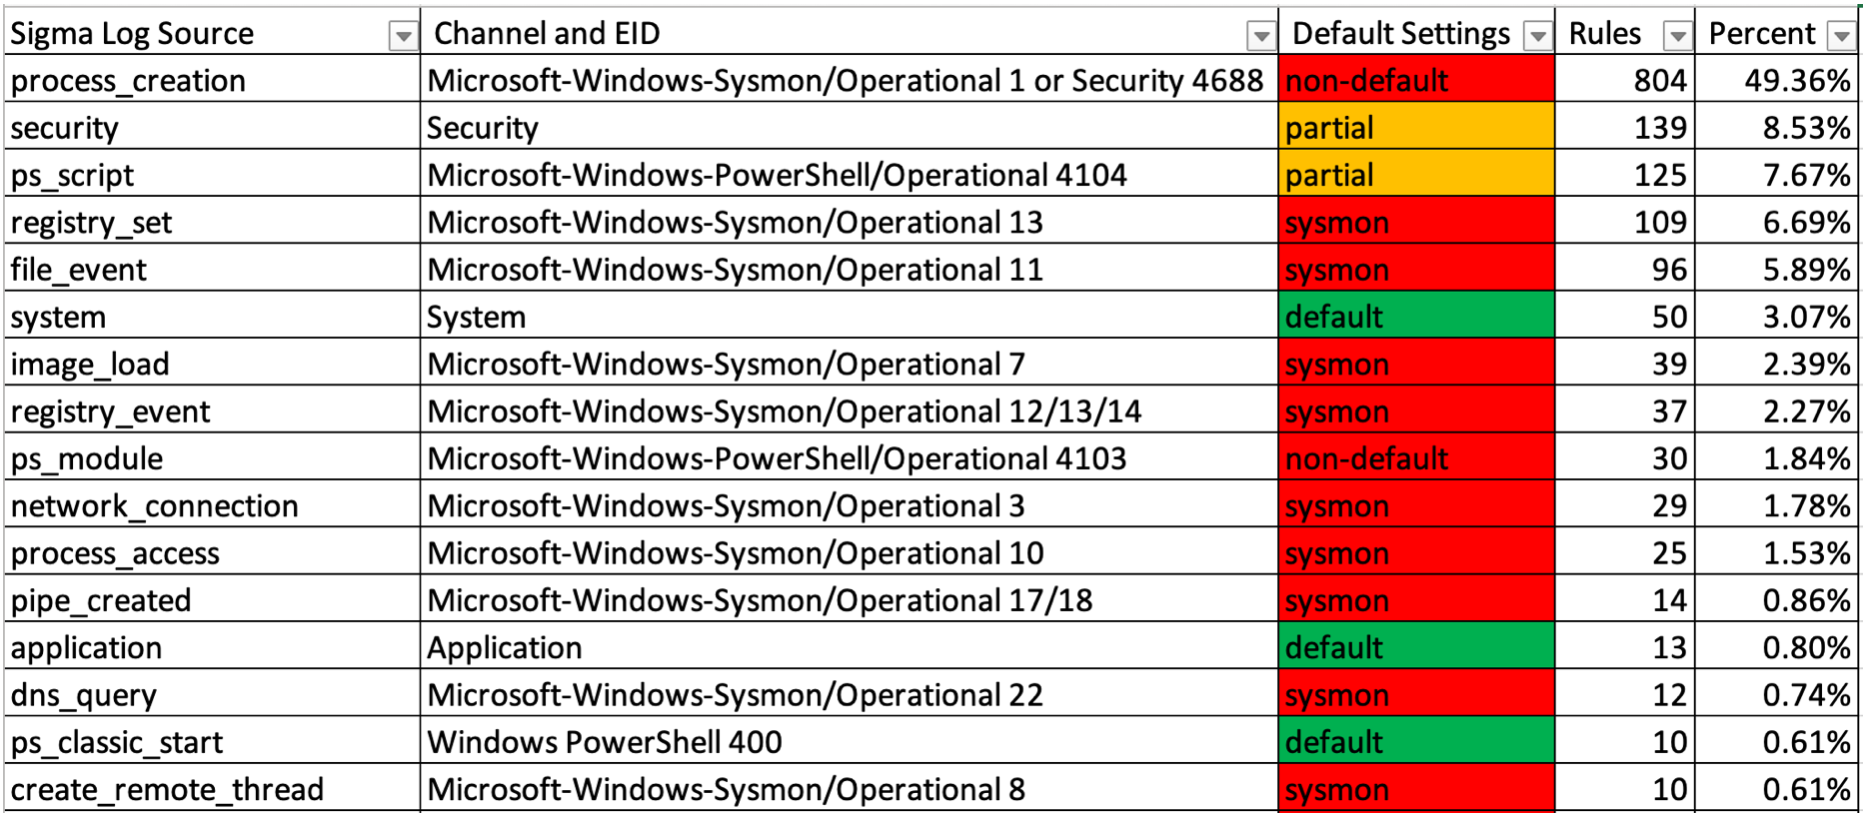 yamato-security/enablewindowslogsettings
Documentazione e script per abilitare correttamente i log degli eventi di Windows.
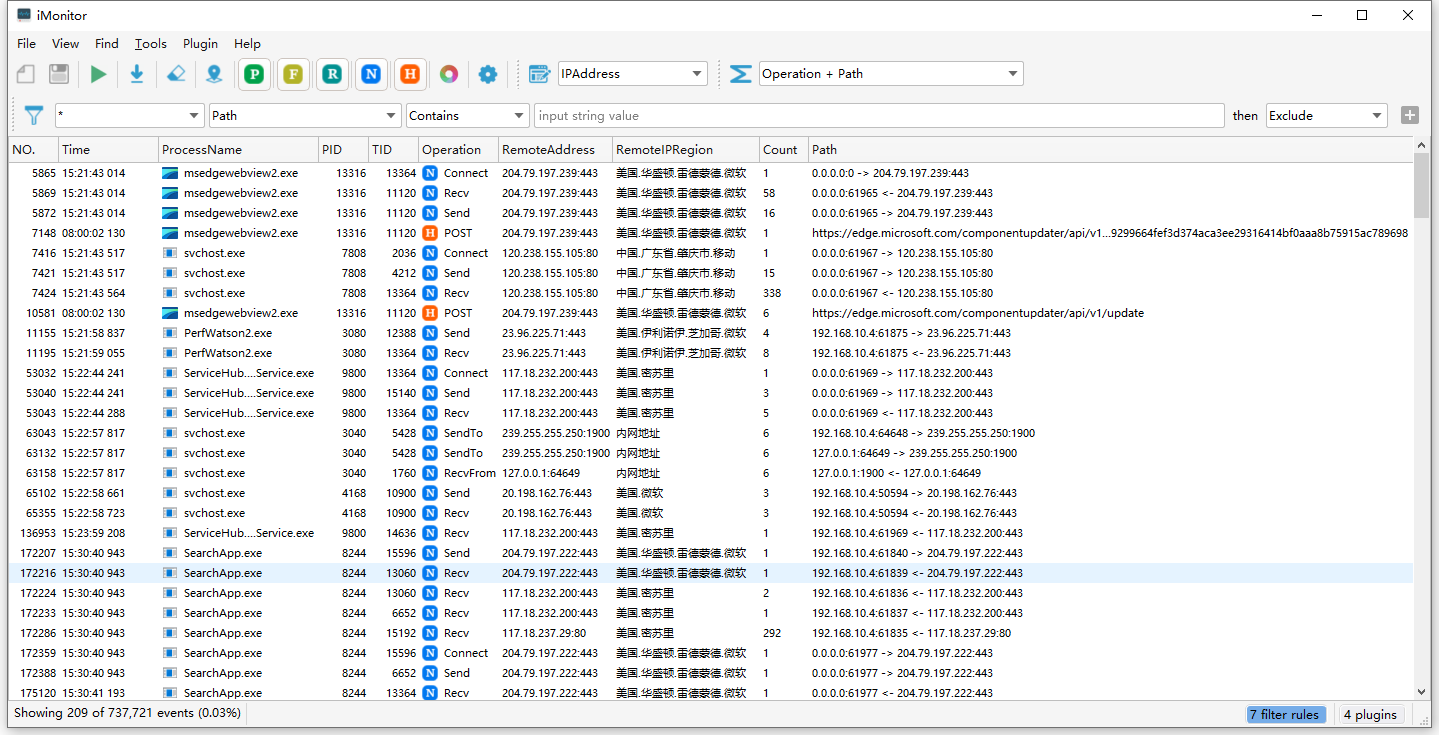 wecooperate/imonitor
Sistema di monitoraggio e analisi del comportamento degli endpoint per processi, file, registro e rete. Supporta script, estensioni e plugin per…
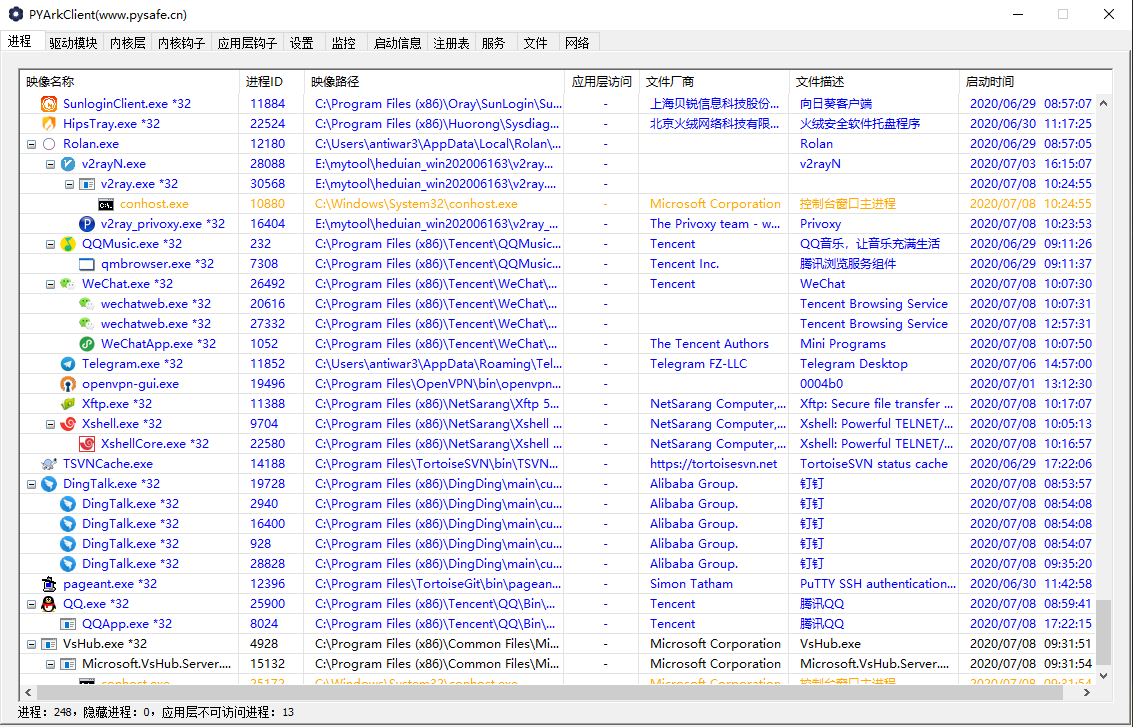
 activecm/rita
Real Intelligence Threat Analytics (RITA) è un framework per rilevare la comunicazione di comando e controllo attraverso l'analisi del traffico di…
 objective-see/donotdisturb
Rileva attacchi Evil Maid
 duggytuxy/syswarden
Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
 neo23x0/loki-rs
🐍 Scanner YARA e IOC multi-thread ad alte prestazioni
 mrt4ntr4/ntwarden
Kit di analisi e ricerca per Windows
 chainguard-dev/osquery-defense-kit
Query di detection & response pronte per la produzione per osquery
 nextronsystems/sysmon-config
Sysmon modello di file di configurazione con tracciamento degli eventi di alta qualità predefinito
 back2root/log4shell-rex
Corrispondenza RegEx PCRE per Log4Shell CVE-2021-44228 IOC nei tuoi log
 bartblaze/yara-rules
Collezione di regole Yara private.
 shirkdog/pulledpork
Pulled Pork per la gestione delle regole di Snort e Suricata (da Google Code)
 securityclaw/securityclaw
Un agente autonomo modulare e basato su competenze per un Security Operations Center (SOC) che monitora i dati di OpenSearch/Elasticsearch,…
 sigmahq/sigma-cli
L'interfaccia a riga di comando di Sigma basata su pySigma
 trustedsec/artillery
Strumento open-source per il blue team che protegge i sistemi Linux e Windows utilizzando molteplici metodi di difesa e rilevamento a livello di host…








