
 a3sal0n/falcongate
Firewall gateway di rete open-source che rileva e blocca malware, ransomware e intrusioni utilizzando Zeek, VirusTotal e feed di threat intelligence, con crittografia DNS e protezione dei dispositivi IoT.

Un gateway di sicurezza self-hosted che monitora i dispositivi sulla tua rete domestica o di piccolo ufficio e ti avvisa quando uno di essi è in difficoltà.
Falcongate trasforma una macchina Linux con due interfacce di rete in un gateway che ispeziona il traffico di rete, filtra il DNS, verifica i tuoi dispositivi alla ricerca di punti deboli e genera avvisi in una console web e via email. È gratuito, open source e funziona interamente su hardware che controlli tu.
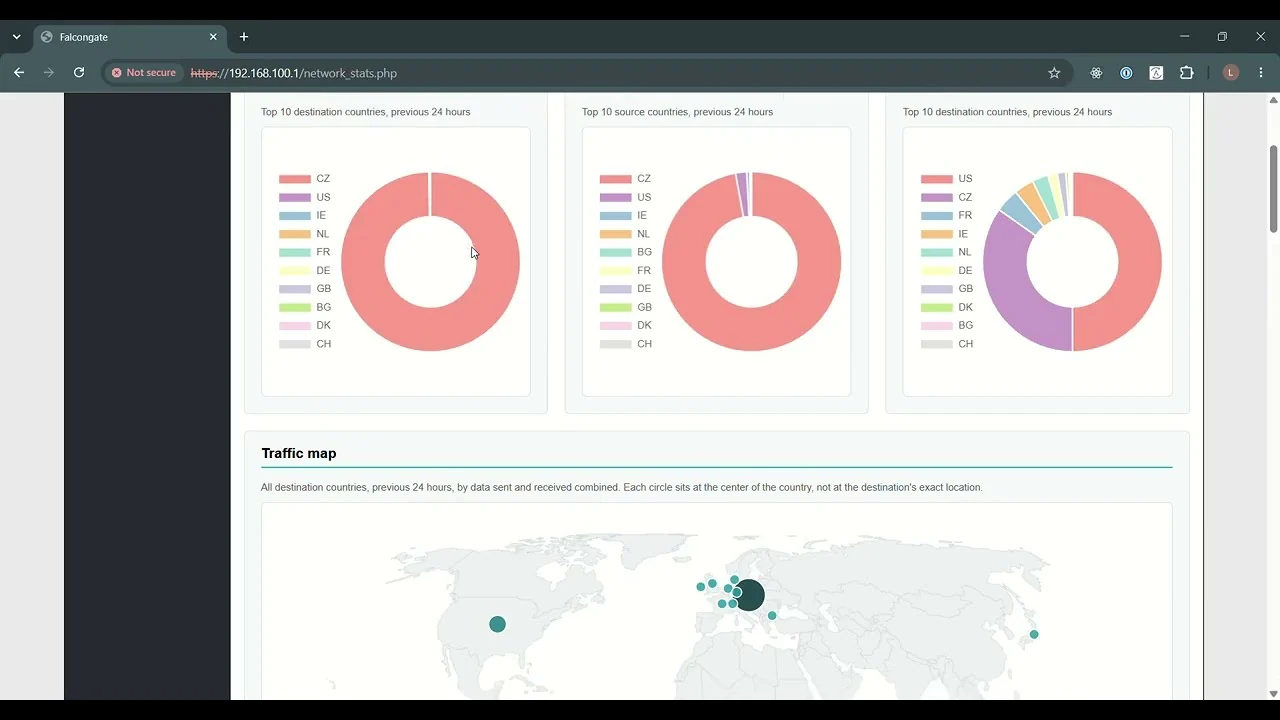
▶ Guarda la demo della console web
La maggior parte dei dispositivi su una tipica rete domestica o di piccola impresa non è in grado di proteggersi da sola. Telecamere, TV, stampanti, router e altri dispositivi Internet of Things non possono eseguire software antivirus, raramente ricevono aggiornamenti e spesso vengono forniti con password predefinite. Una volta che uno di essi viene compromesso, può essere usato per spiare il suo proprietario, attaccare altri dispositivi sulla stessa rete o unirsi a una botnet. Il ransomware ha reso lo stesso problema costoso per le persone e le piccole imprese che meno possono permettersi la perdita.
La rete è l'unico luogo in cui tutti questi dispositivi possono essere osservati insieme. Un dispositivo compromesso deve comunque risolvere domini, contattare i suoi operatori e sondare i suoi vicini, qualunque software esegua. Le aziende sfruttano da tempo questo fatto, con team di monitoraggio della rete e di sicurezza che agiscono su ciò che viene rilevato, ma questi strumenti hanno prezzi e sono progettati per organizzazioni con un budget per la sicurezza.
Falcongate esiste per portare quel tipo di visibilità a tutti gli altri: persone, famiglie e piccole imprese che necessitano di protezione ma non hanno un team di sicurezza. È costruito con componenti open source collaudati e configurato da un singolo installer, e i tuoi dati di traffico restano sulla tua macchina.
| Minaccia o attività | Come viene rilevata | Richiede |
|---|---|---|
| Ricerche di domini dannosi noti (malware, ransomware, phishing, frodi, truffe e altro) | Log DNS confrontati con The Block List Project, aggiornati settimanalmente | Nulla di aggiuntivo |
| Malware con Domain Generation Algorithm (DGA) | Pattern nelle ricerche DNS di un dispositivo | Nulla di aggiuntivo |
| Malware che invia spam | Pattern nelle ricerche DNS di un dispositivo | Nulla di aggiuntivo |
| Port scan e traceroute sulla tua rete | Notifiche di Zeek | Nulla di aggiuntivo |
| Domini sospetti | Report dei domini di VirusTotal | Chiave API di VirusTotal |
| File malware scaricati dai tuoi dispositivi | File estratti da Zeek, confrontati con VirusTotal | Chiave API di VirusTotal |
[!WARNING] Il controllo degli account predefiniti tenta davvero di effettuare l'accesso, usando Hydra e le liste di credenziali SecLists. Esegui Falcongate solo su reti di tua proprietà o che sei autorizzato a testare. I dispositivi con politiche di blocco potrebbero reagire a questi tentativi.
Internet ── modem/router ── [WAN Falcongate LAN] ── switch/Wi-Fi ── your devices
| Componente | Ruolo |
|---|---|
| Zeek | Ispeziona il traffico sull'interfaccia LAN e scrive i log che Falcongate analizza |
| dnsmasq | Filtro DHCP e DNS per la LAN |
| dnscrypt-proxy | DNS upstream cifrato |
| iptables e ipset | Firewall, NAT e blocco IP |
| Nmap e Hydra | Rilevamento delle porte aperte e verifica degli account predefiniti |
| Nginx e PHP | Console web |
| Motore Falcongate (Python) | Correla quanto sopra, genera avvisi e invia report |
Falcongate può essere distribuito in due modalità:
L'installer aggiunge il software da cui dipende Falcongate, incluso Zeek 8.0. Compila CPython 3.15.0 in /opt/python/3.15.0 per uso esclusivo di Falcongate e lascia invariato il Python di sistema.
L'installer riconfigura la rete e i servizi di sistema, quindi utilizzare una macchina dedicata e rivedere prima lo script. Eseguirlo come root:
git clone https://github.com/A3sal0n/FalconGate.git
cd FalconGate/install/Ubuntu    # or install/Debian
sudo bash easy_install.sh
Viene richiesta la modalità di distribuzione, le due interfacce e l'indirizzo IP della LAN. Al termine, collegare un dispositivo al lato LAN e aprire https://<LAN IP>.
Istruzioni complete, inclusa la modalità di indirizzamento di ciascuna modalità di distribuzione:
Le impostazioni utente come i destinatari delle email, la chiave VirusTotal e le proprie blacklist e whitelist utilizzano i campi di user_config.ini.tpl.
| Per abilitare | Impostare |
|---|---|
| Rilevamenti VirusTotal | vt_api_key, utilizzando una chiave API VirusTotal |
| Avvisi email | mailer_address e mailer_pwd per il mittente Gmail, e dst_emails per i destinatari |
| Le proprie regole di blocco | blacklist, whitelist, domain_blacklist e domain_whitelist |
I feed di blocklist sono disattivati per impostazione predefinita. Per bloccare domini pubblicitari o malevoli, aggiungere gli URL delle liste sotto [blacklists_domain] in config.ini.
Falcongate è in fase di migrazione verso Ubuntu 24.04, Debian 13 e Python 3.15. Limitazioni note:






