

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
DetectRaptor — Un repository per condividere contenuti di rilevamento Velociraptor disponibili pubblicamente. | Kitploit
Strumenti/GitHubGitHub/mgreen27/detectraptor
Analisi delle VulnerabilitàAnalisi MalwareDigital ForensicsThreat IntelligenceRilevamento IntrusioniRisposta agli IncidentiAnalisi dei Log
GitHubmgreen27/detectraptor

DetectRaptor

Un repository per condividere contenuti di rilevamento Velociraptor disponibili pubblicamente.

Vedi Repository
21027713 giorni faRevisionato da Kitploit
Condividi

DetectRaptor

Un repository per condividere contenuti di rilevamento Velociraptor bulk disponibili pubblicamente in un modo facile da consumare.

Basta prendere la VQL zip della release e importarla in Velociraptor.

Questo è reso semplice tramite lo scambio di artifact Velociraptor: Server.Import.DetectRaptor
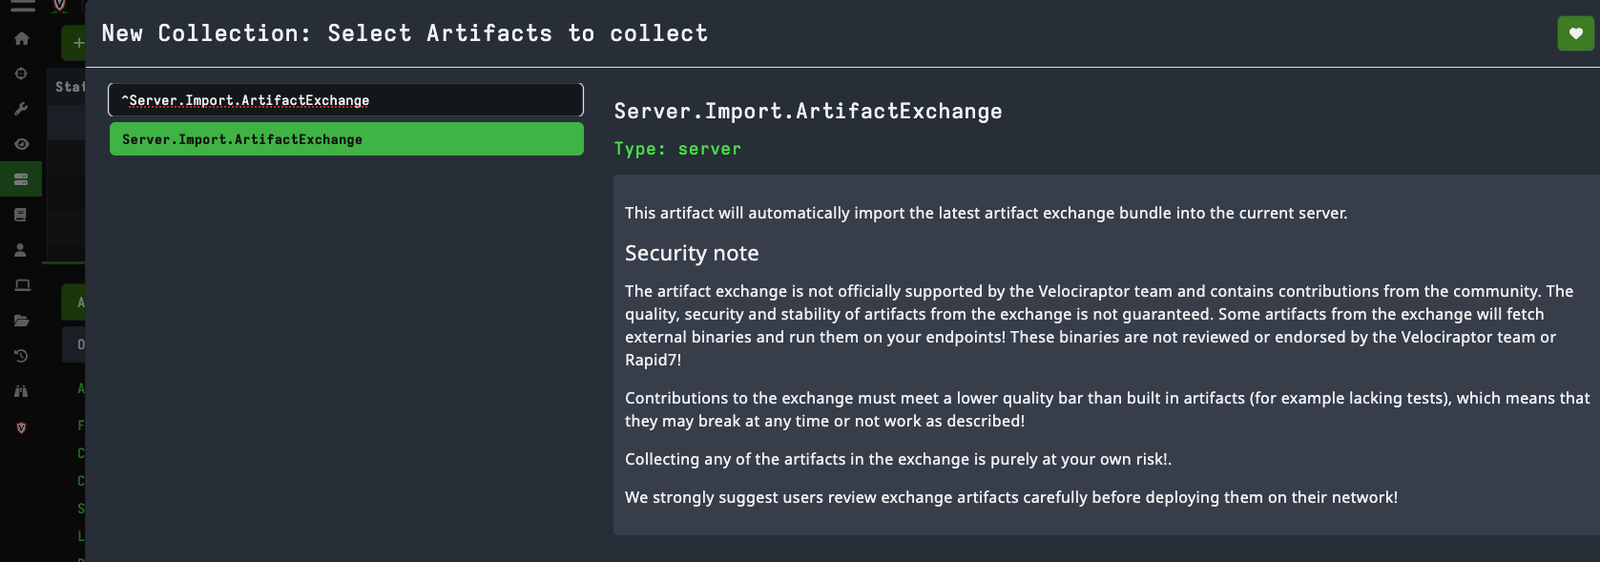
  1. Importa Velociraptor Artifact Exchange Server Artifacts > + Server.Import.ArtifactExchange image

Questo dovrebbe importare l'artifact "Import DetectRaptor".
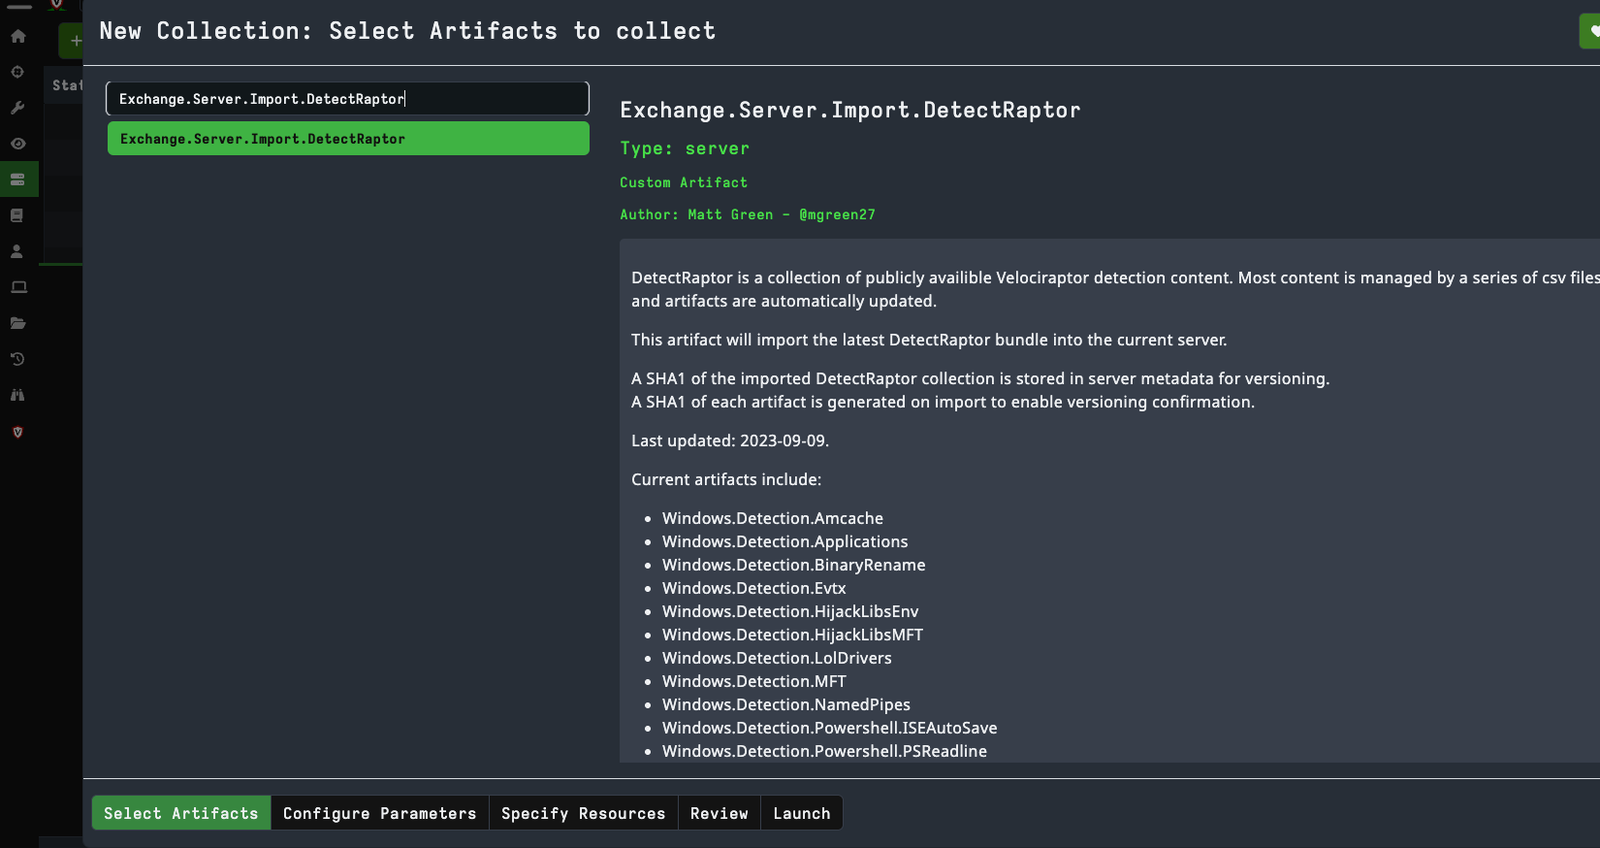
  1. Importa DetectRaptor Server Artifacts > + Exchange.Server.Import.DetectRaptor image

Gli artifact attuali includono:

  • DetectRaptor.Windows.Detection.Amcache
  • DetectRaptor.Windows.Detection.Applications
  • DetectRaptor.Windows.Detection.BinaryRename
  • DetectRaptor.Windows.Detection.Bootloaders
  • DetectRaptor.Windows.Detection.Evtx
  • DetectRaptor.Windows.Detection.HijackLibsEnv
  • DetectRaptor.Windows.Detection.HijackLibsMFT
  • DetectRaptor.Windows.Detection.Powershell.ISEAutoSave
  • DetectRaptor.Windows.Detection.LolDriversMalicious
  • DetectRaptor.Windows.Detection.LolDriversVulnerable
  • DetectRaptor.Windows.Detection.Yara.LolDrivers
  • DetectRaptor.Windows.Detection.LolRMM
  • DetectRaptor.Windows.Detection.MFT
  • DetectRaptor.Windows.Detection.NamedPipes
  • DetectRaptor.Windows.Registry.NetworkProvider
  • DetectRaptor.Windows.Detection.Powershell.PSReadline
  • DetectRaptor.Windows.Detection.Webhistory
  • DetectRaptor.Generic.Detection.YaraFile
  • DetectRaptor.Linux.Detection.YaraProcessLinux
  • DetectRaptor.Macos.Detection.YaraProcessMacos
  • DetectRaptor.Windows.Detection.YaraProcessWin
  • DetectRaptor.Generic.Detection.YaraWebshell
  • DetectRaptor.Windows.Detection.ZoneIdentifier

Artifact del server:

  • DetectRaptor.Server.StartHunts
  • DetectRaptor.Server.ManageContent

Alcuni repository che contribuiscono:

  • https://github.com/svch0stz/velociraptor-detections
  • https://www.bootloaders.io/
  • https://hijacklibs.net/
  • https://www.loldrivers.io/
  • https://www.lolrmm.io/
  • https://github.com/SigmaHQ/sigma
  • https://yarahq.github.io/

Validazione

Esegui i test di regressione Eventlogs, PSReadLine e MFT dalla root del repository:

python -m unittest discover -s tests -v

Valida direttamente il CSV di rilevamento MFT:

python scripts/sync_mft_lolrmm.py
python scripts/normalize_mft_metadata.py
python scripts/assign_mft_metadata.py --check
python scripts/validate_mft.py
python scripts/validate_mft_whitelist.py
python scripts/build_mft_replay_coverage.py
python scripts/replay_mft.py --check
python scripts/benchmark_mft_replay.py --iterations 3

Quando aggiungi una regola MFT, lascia vuoti i campi di metadati generati ed esegui:

python scripts/assign_mft_metadata.py

Questo assegna un RuleID immutabile DR-MFT-<CATEGORY>-NNN e metadati di base per categoria, confidenza, fonte e ATT&CK. I RuleID esistenti vengono preservati.

sync_mft_lolrmm.py rigenera le regole MFT basate su LOLRMM da csv/lolrmm.csv, preservando gli ID tramite csv/MFT_RMM_IDs.csv e applicando csv/MFT_RMM_Overrides.csv. Le fonti intrinsecamente inadatte al rilevamento MFT basato solo sul nome file sono documentate in csv/MFT_RMM_Exclusions.csv. normalize_mft_metadata.py applica quindi la policy rivista di confidenza, severità, ambito e ATT&CK. Gli indicatori DLL generati vengono mantenuti solo quando il loro basename contiene un token di nome LOLRMM specifico del prodotto; le DLL filtrate e le esclusioni esplicite sono registrate in csv/MFT_RMM_Coverage.csv. I basename eseguibili noti come ambigui vengono inoltre filtrati dalla generazione basata sul solo nome file. Gli override di suddivisione curati mantengono i nomi file generici solo sotto i percorsi di prodotto upstream stabili.

build_mft_replay_coverage.py crea un positivo sintetico deterministico per ogni regola MFT e registra le corrispondenze di regole sovrapposte in csv/MFT_Replay_Coverage.csv. replay_mft.py --check valuta i fixture positivi e negativi ripuliti in tests/fixtures/. Può anche confrontare un file di regole candidato con una baseline usando --baseline-rules e scrivere output dettagliati di corrispondenza, confronto e riepilogo in percorsi selezionati esplicitamente.

csv/MFT_Whitelist.csv contiene policy di soppressione integrate basate sul percorso. Le policy richiedono un RuleID e un artifact esatti, oltre a regex corrispondenti per nome file e percorso. SuppressWhitelisted è abilitato per impostazione predefinita in MFT e Amcache; disabilitalo per controllare le righe soppresse e i relativi metadati WhitelistID. Le approvazioni RMM locali o specifiche del cliente restano parametri runtime e non vengono committate nel repository.

benchmark_mft_replay.py combina i fixture ripuliti con un positivo generato per regola. Riporta corrispondenze grezze, mantenute e soppresse; file e stringhe di percorso univoci; espansione multi-corrispondenza; valutazioni stimate delle regole; e tempo di esecuzione. Ulteriori input CSV in formato replay possono essere forniti con --input. Il JSON del benchmark viene scritto solo quando --output viene fornito esplicitamente.

Rigenera gli artifact interessati da scripts/:

cd scripts
python evtx.py
python psreadline.py
python iseautosave.py
python mft.py
python amcache.py

Verifica gli artifact generati con Velociraptor:

./velociraptor artifacts verify \
  vql/Evtx.yaml \
  vql/PSReadline.yaml \
  vql/ISEAutoSave.yaml \
  vql/MFT.yaml

Note sul miglioramento dei rilevamenti

  • docs/eventlogs-detection-review.md
  • docs/mft-detection-uplift.md
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






