 srlabs/certiception
Un honeypot ADCS per catturare gli attaccanti nella tua rete interna.

Certiception è un honeypot per Active Directory Certificate Services (ADCS), progettato per intrappolare gli attaccanti con un'esca realistica e attraente che attiva avvisi altamente rilevanti.
Sviluppato dal Red Team di SRLabs, Certiception crea un template di certificato dall'aspetto vulnerabile nel tuo ambiente ADCS, imposta restrizioni per prevenire lo sfruttamento e supporta la configurazione di un alerting efficace.
Originariamente presentato al Troopers24, Certiception include una guida strategica alla deception efficace: The Red Teamers' guide to deception
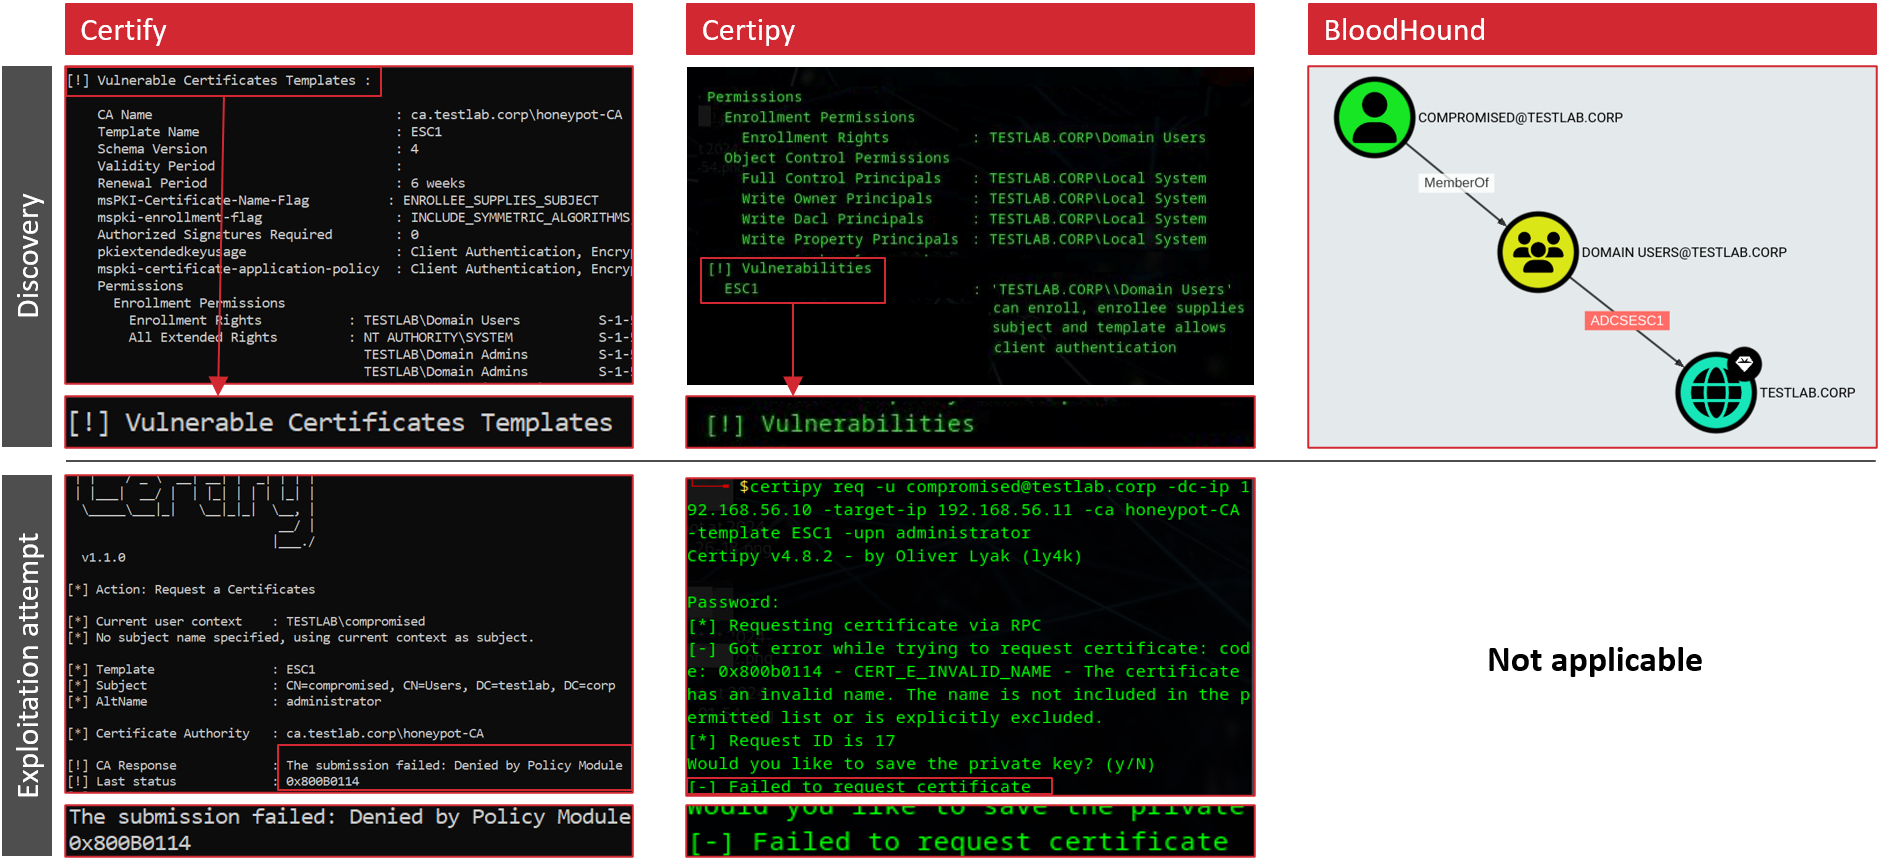
tl;dr: Dal punto di vista dell'attaccante: sembra vulnerabile, lo sfruttamento fallisce.
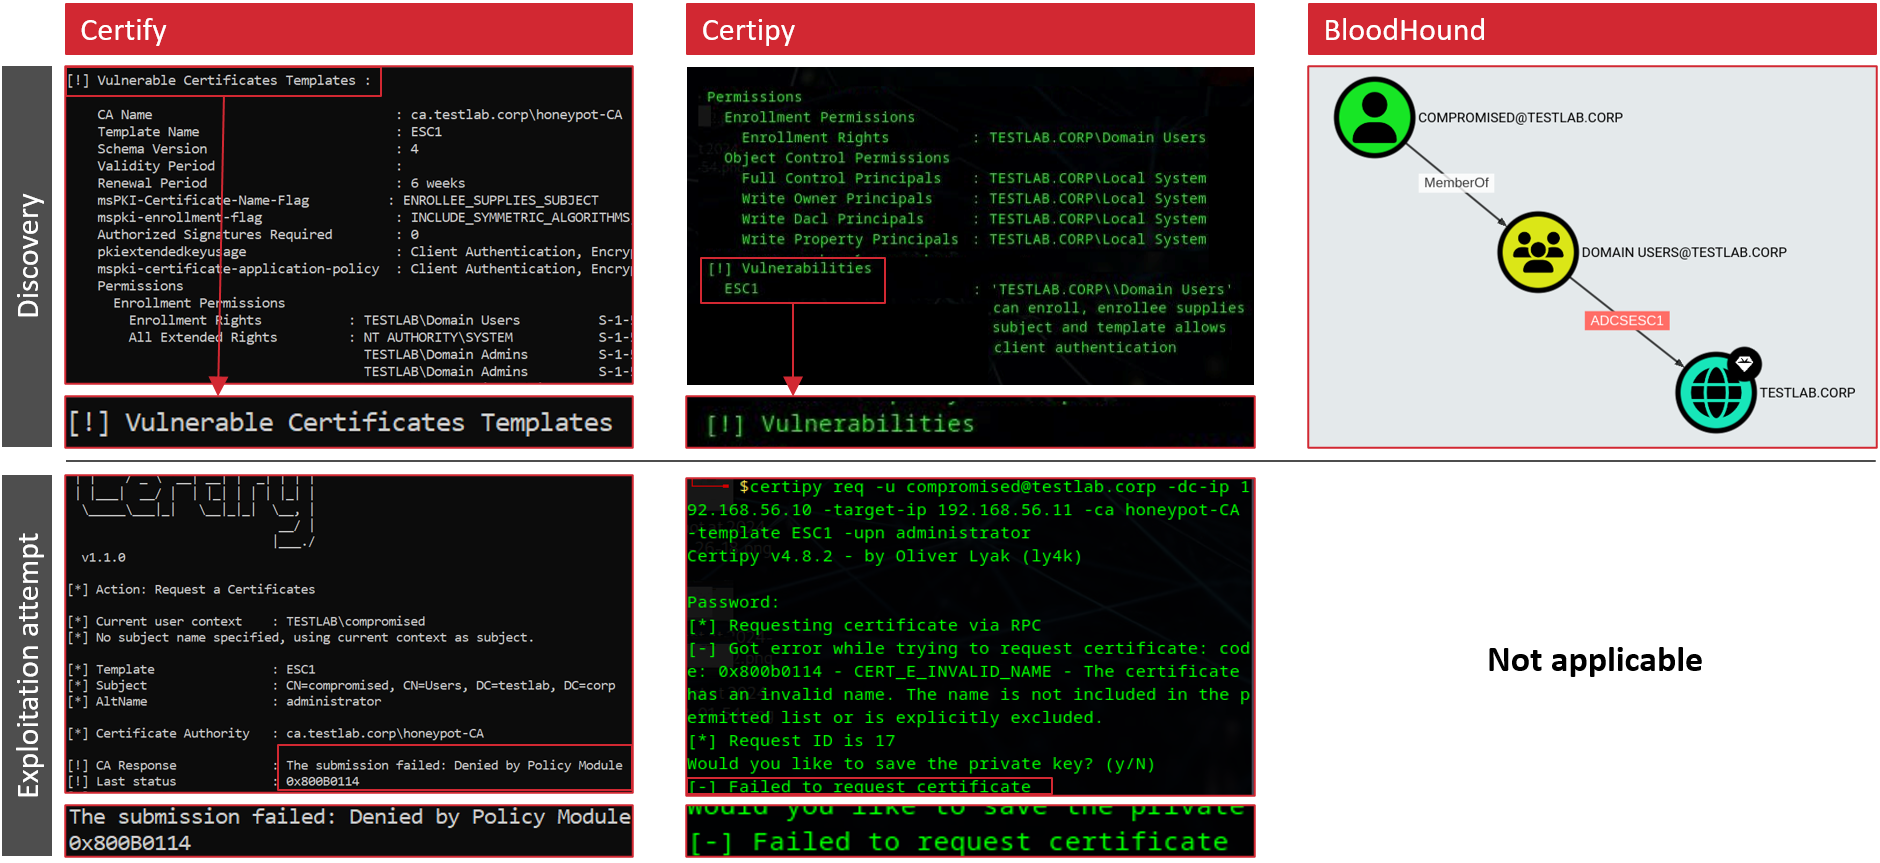
Nei nostri impegni di Red Team e di gestione degli incidenti osserviamo regolarmente che il movimento laterale e l'escalation dei privilegi passano inosservati. Se le rilevazioni scattano, non vengono gestite tempestivamente, perché i falsi positivi sono all'ordine del giorno. Crediamo che gli honeypot interni (anche detti canary o deception tech) siano un modo efficace per i difensori di intercettare le minacce che superano le difese iniziali.
Gli honeypot interni sono trappole intenzionali per gli attaccanti, posizionate nella tua rete. Sembrano vulnerabili ma attivano un avviso al momento dello sfruttamento. Ecco perché pensiamo che la deception abbia un grande potenziale:
Nonostante il loro potenziale, incontriamo spesso configurazioni di deception fondamentalmente inefficaci. Per aiutare i difensori a creare honeypot più efficaci, Certiception include un'ampia guida alla strategia di deception.
Active Directory Certificate Services (ADCS) è una posizione ideale per un honeypot:
È per questo che abbiamo costruito Certiception.
Certiception configura una nuova CA nel tuo ambiente e imposta un honeypot ESC1.
È implementato come playbook Ansible che richiama più ruoli. Nel complesso, vengono eseguiti i seguenti passaggi:
Parametri come il nome della CA o del template possono essere personalizzati per mascherare l'honeypot.
Quindi è così che funziona Certiception:
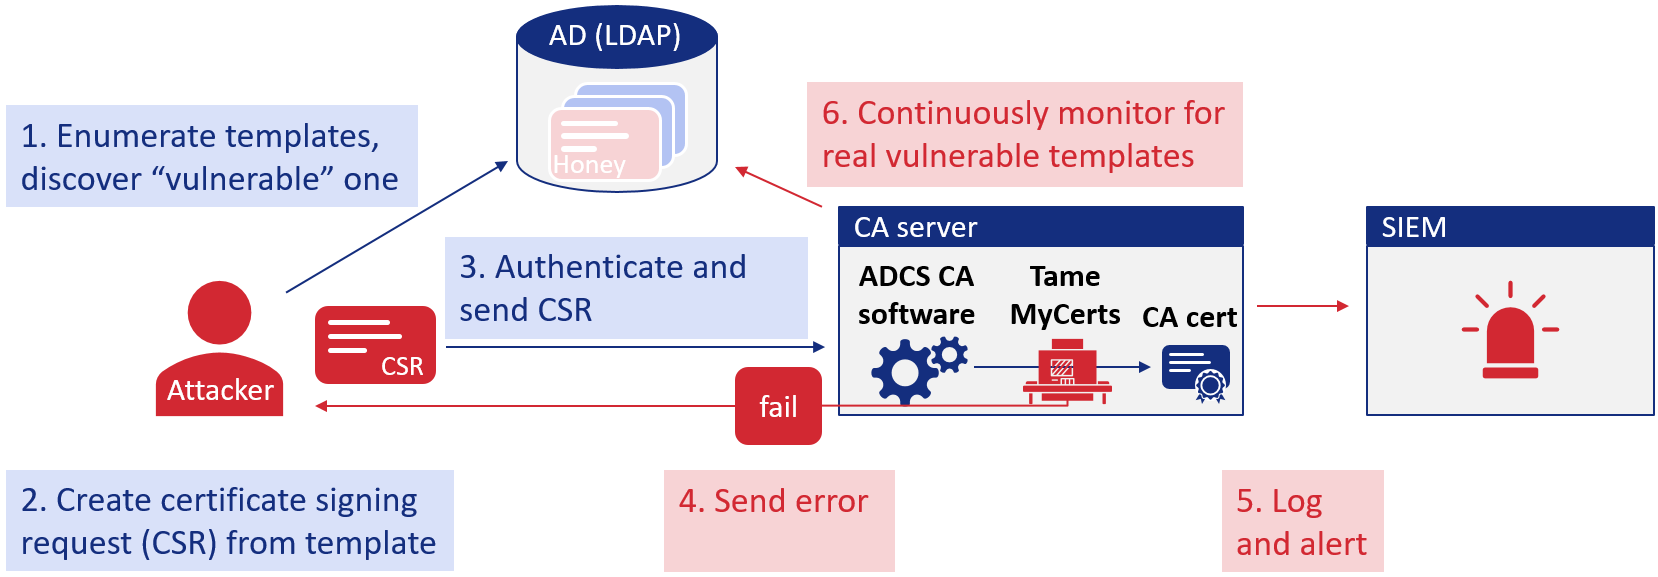
Il supporto per altri tipi di vulnerabilità ESC e la capacità di aggiungere honey template a CA esistenti sono previsti per il futuro.
Certiception utilizza gli eventi Windows integrati della CA e gli eventi generati dal modulo policy TameMyCerts. Per ottenere gli eventi CA integrati con le informazioni richieste, Certiception abilita il log di audit esteso sul server honey CA.
Suggeriamo di creare avvisi per gli eventi critici e medi:
| Sorgente evento | Event ID | Avviso |
|---|---|---|
| TameMyCerts | 6 – CSR negata per violazione della policy | CRITICO - tentativo di sfruttamento tramite SAN |
| Log di sicurezza Windows | 4886 – Richiesta di certificazione inoltrata | MEDIO - È stato utilizzato l'honey template |
| Log di sicurezza Windows | 4887 – Certificato rilasciato | Non utilizzato, 4886 ha una copertura maggiore |
| Log di sicurezza Windows | 4888 – Richiesta di certificato negata | Non utilizzato, TameMyCerts 6 è più preciso quando il rilascio fallisce per motivi non malevoli |
Certiception genera regole SIGMA pronte all'uso per i due diversi avvisi. Devi solo assicurarti che i rispettivi event ID siano integrati nel tuo SIEM e quindi configurare l'alerting con le regole SIGMA.
Le versioni future potrebbero introdurre regole SIGMA nuove o aggiuntive.
Segui questi passaggi per configurare il tuo honeypot ADCS.
Nota: stiamo ancora migliorando la stabilità in diverse configurazioni di test lab per quanto riguarda gli account utilizzati per le attività di configurazione. Se vuoi provarlo, probabilmente è meglio aspettare un'altra settimana :)
inventoryhost_vars/honeypotCA.ymlansible-playbook -i inventory playbooks/certiception.yml
Questo strumento è fornito senza alcuna garanzia. Combina software esistente, automatizzandone installazione e configurazione. Sei responsabile di tutti i passaggi di installazione e configurazione eseguiti da Certiception.
Se utilizzi questo strumento, ti consigliamo vivamente di leggere il codice sorgente per capire cosa configuri e di verificare la tua configurazione dopo l'installazione.
