
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Rilevamento Intrusioni — Pagina 5 | Kitploit
Categorie

Rilevamento Intrusioni

Sistemi IDS/IPS, monitoraggio rete, rilevamento basato su anomalie e strumenti di allerta minacce.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
suricata preview#1

suricata

GitHuboisf/suricata
6.5k5 giorni fa
zeek preview#2

zeek

GitHubzeek/zeek
7.8k10h 21m fa
snort3 preview#3

snort3

GitHubsnort3/snort3
3.4k3 mesi fa
wazuh preview#4

wazuh

GitHubwazuh/wazuh
16.5k2 giorni fa
securityonion preview#5

securityonion

GitHubsecurity-onion-solutions/securityonion
4.9k1 mese fa
falco preview#6

falco

GitHubfalcosecurity/falco
9.5k1 giorno fa
crowdsec preview#7

crowdsec

GitHubcrowdsecurity/crowdsec
14.5k19h 58m fa
maltrail preview#8

maltrail

GitHubstamparm/maltrail
8.6k3h 30m fa
fail2ban preview#9

fail2ban

GitHubfail2ban/fail2ban
18.4k11 giorni fa
osquery preview#10

osquery

GitHubosquery/osquery
23.4k12h 41m fa
Più recentiRilevanzaPiù popolariAggiornati di recente
609 risultati
sysmon-config preview

sysmon-config

GitHubion-storm/sysmon-config

Configurazione avanzata di Sysmon ATT&CK che si concentra sul rilevamento della maggior parte delle tecniche per fonte di dati in MITRE ATT&CK,…
defensive-toolsvulnerability-analysisdigital-forensics+5
8273 anni fa
ThreatHunting preview

ThreatHunting

GitHubgossithedog/threathunting

Strumenti per la caccia alle minacce.

defensive-toolsmalware-analysisintrusion-detection+2
6192 mesi fa
threat-intel preview

threat-intel

GitHubvolexity/threat-intel

Firme e IoC dai post pubblici del blog di Volexity.
defensive-toolsioc-managementthreat-feeds-aggregators+4
3698 giorni fa
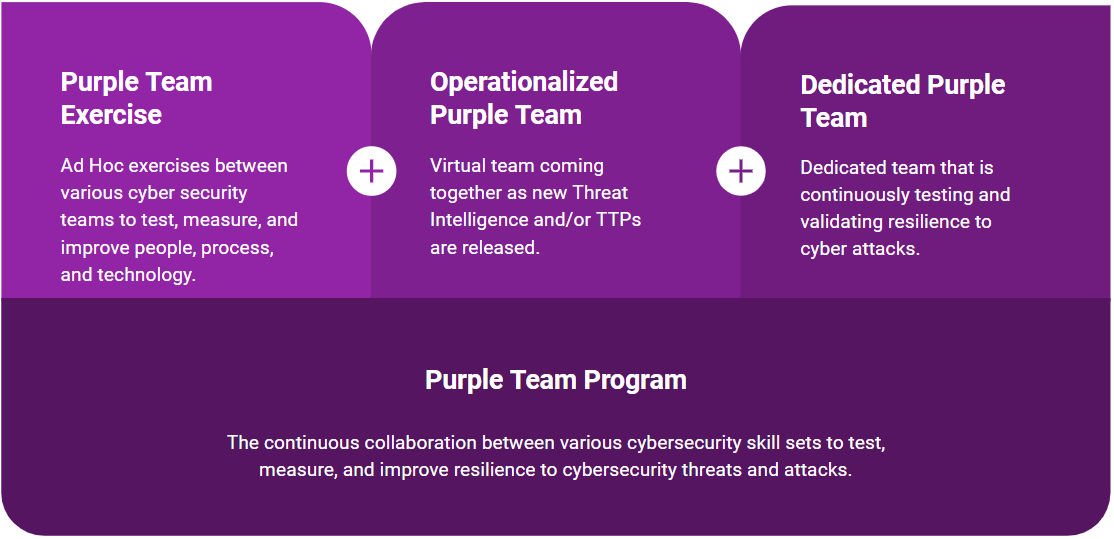
purple-team-exercise-framework preview

purple-team-exercise-framework

GitHubscythe-io/purple-team-exercise-framework

Framework di esercitazione Purple Team

cloud-securitydevsecopsthreat-intelligence+5
8126 mesi fa
auditd-attack preview

auditd-attack

GitHubbfuzzy/auditd-attack

Un insieme di regole Auditd per Linux mappate sul MITRE Attack Framework
defensive-toolsthreat-feeds-aggregatorsconfiguration-auditing+2
8227 anni fa
metlo preview

metlo

GitHubmetlo-labs/metlo

Metlo è una piattaforma di sicurezza API open-source.

defensive-toolsvulnerability-scannersapi-security-testing+4
1.8k1 anno fa
Zeek-Intelligence-Feeds preview

Zeek-Intelligence-Feeds

GitHubcriticalpathsecurity/zeek-intelligence-feeds

Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
threat-feeds-aggregatorsphishingnetwork-security+3
39813h 35m fa
flightsim preview

flightsim

GitHubalphasoc/flightsim

Un'utilità per generare in sicurezza modelli di traffico di rete malevoli e valutare i controlli.
defensive-toolsnetwork-securitycommand-and-control+4
1.4k2 anni fa
snorby preview

snorby

GitHubsnorby/snorby

Applicazione Ruby On Rails per il monitoraggio della sicurezza di rete

defensive-toolsnetwork-securityintrusion-detection+2
1.0k3 anni fa
ThreatIngestor preview

ThreatIngestor

GitHubpedramamini/threatingestor

Strumento automatizzato di aggregazione delle intelligence sulle minacce che estrae e normalizza gli indicatori da molteplici fonti (feed OSINT,…

ioc-managementosintthreat-feeds-aggregators+3
9224 mesi fa
Malcolm preview

Malcolm

GitHubidaholab/malcolm

Malcolm è una potente e facilmente distribuibile suite di strumenti per l'analisi del traffico di rete, progettata per l'acquisizione completa di…
defensive-toolspacket-sniffing-analysisnetwork-forensics+8
47622 giorni fa
dionaea preview

dionaea

GitHubdinotools/dionaea

Honeypot a bassa interazione che emula servizi di rete vulnerabili per catturare malware, shellcode e tentativi di exploit, con supporto IPv6 e TLS.
defensive-toolsnetwork-securitymalware-analysis+2
8185 anni fa
canarytokens-docker preview

canarytokens-docker

GitHubthinkst/canarytokens-docker

Configurazione Docker per configurare rapidamente i tuoi Canarytokens.
defensive-toolsnetwork-securityintrusion-detection+1
6582 mesi fa
waidps preview

waidps

GitHubsyworks/waidps

Audit Wireless, Sistema di Rilevamento e Prevenzione delle Intrusioni

wi-fi-auditingwireless-securityintrusion-detection
51711 anni fa
Raccine preview

Raccine

GitHubneo23x0/raccine

Un semplice vaccino contro il ransomware

defensive-toolsthreat-intelligenceintrusion-detection+3
9822 anni fa
DetectionLabELK preview

DetectionLabELK

GitHubcyberdefenders/detectionlabelk

DetectionLabELK è un fork di DetectionLab che utilizza lo stack ELK al posto di Splunk.

defensive-toolsosintconfiguration-auditing+7
5755 anni fa
Labtainers preview

Labtainers

GitHubmfthomps/labtainers

Labtainers: Un framework per laboratori cyber basato su Docker
vulnerability-analysisforensicsweb-security+9
31026 giorni fa
scirius preview

scirius

GitHubstamusnetworks/scirius

Interfaccia web per la gestione delle regole Suricata, caccia alle minacce e ottimizzazione delle regole con aggregazione di feed da più fonti,…


defensive-toolsthreat-feeds-aggregatorsvulnerability-analysis+3
6801 anno fa
Precedente1…456…34Successivo







