中文
Introduzione
iMonitor (Endpoint Behavior Analysis System) è un software di monitoraggio e analisi del comportamento degli endpoint basato su iMonitorSDK.
Fornisce il monitoraggio dei comportamenti di sistema come processi, file, registro e rete. Supporta estensioni e script, permettendo di personalizzare e aggiungere facilmente più funzioni. Può essere utilizzato per analisi di virus, reverse engineering del software, rilevamento di intrusioni, EDR, ecc.
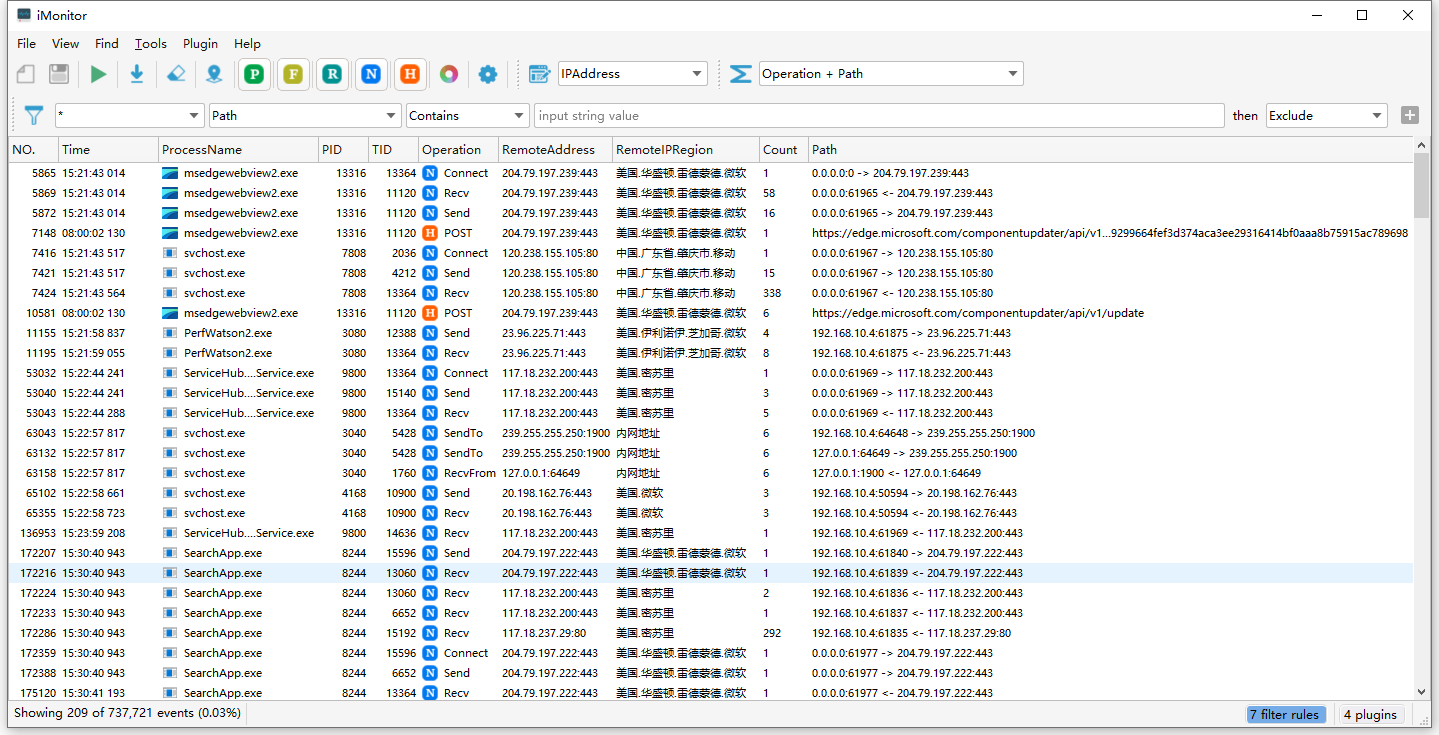
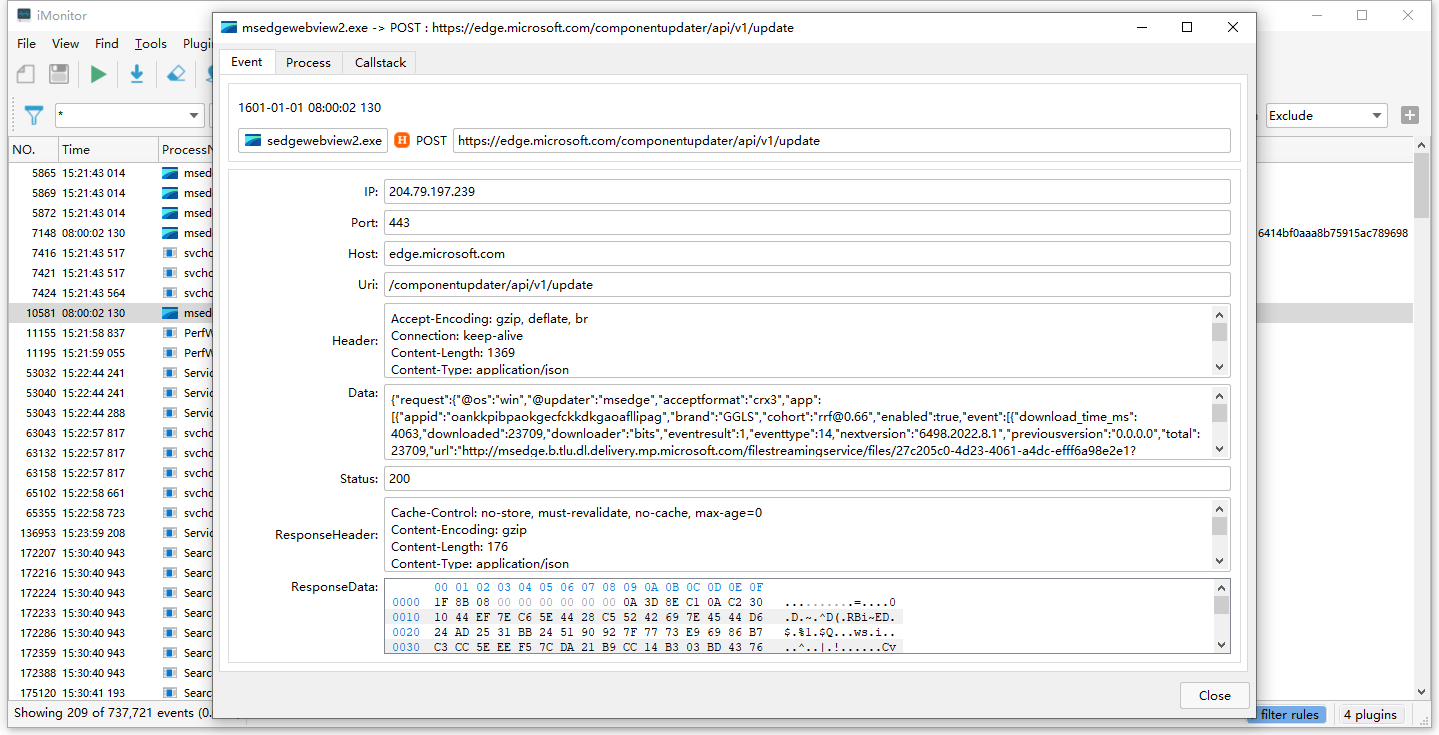
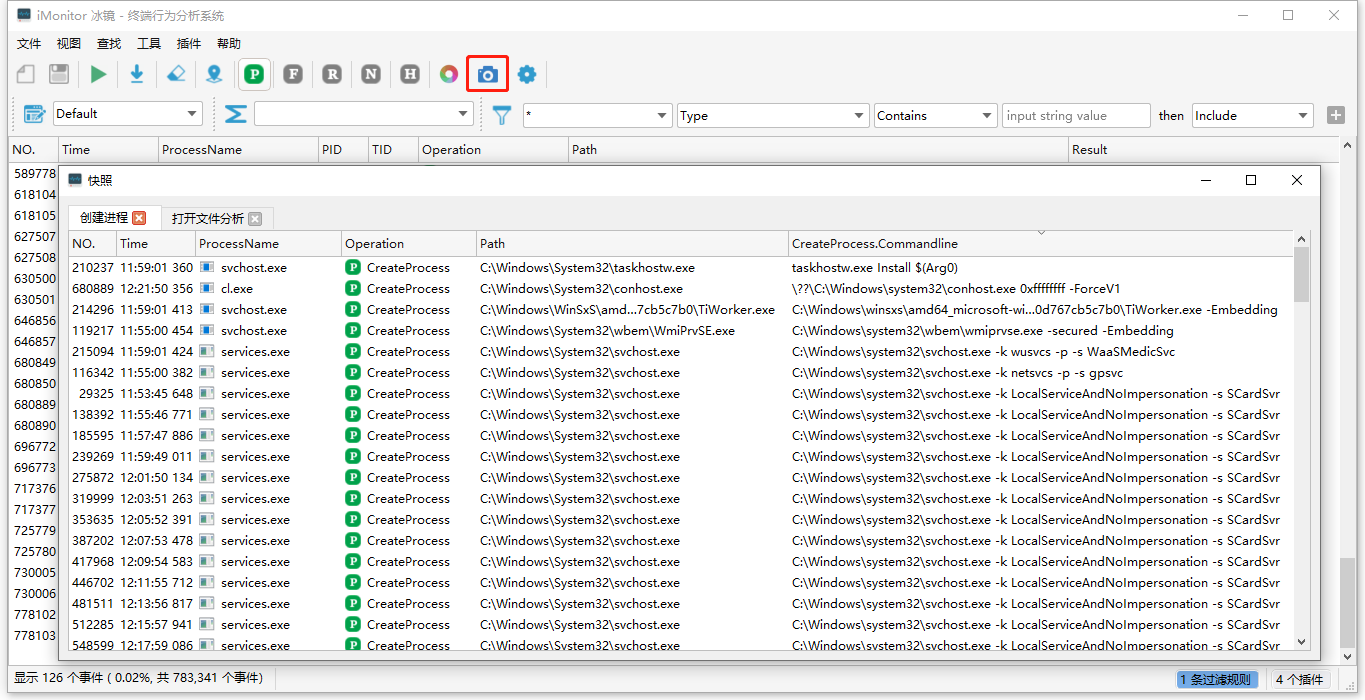
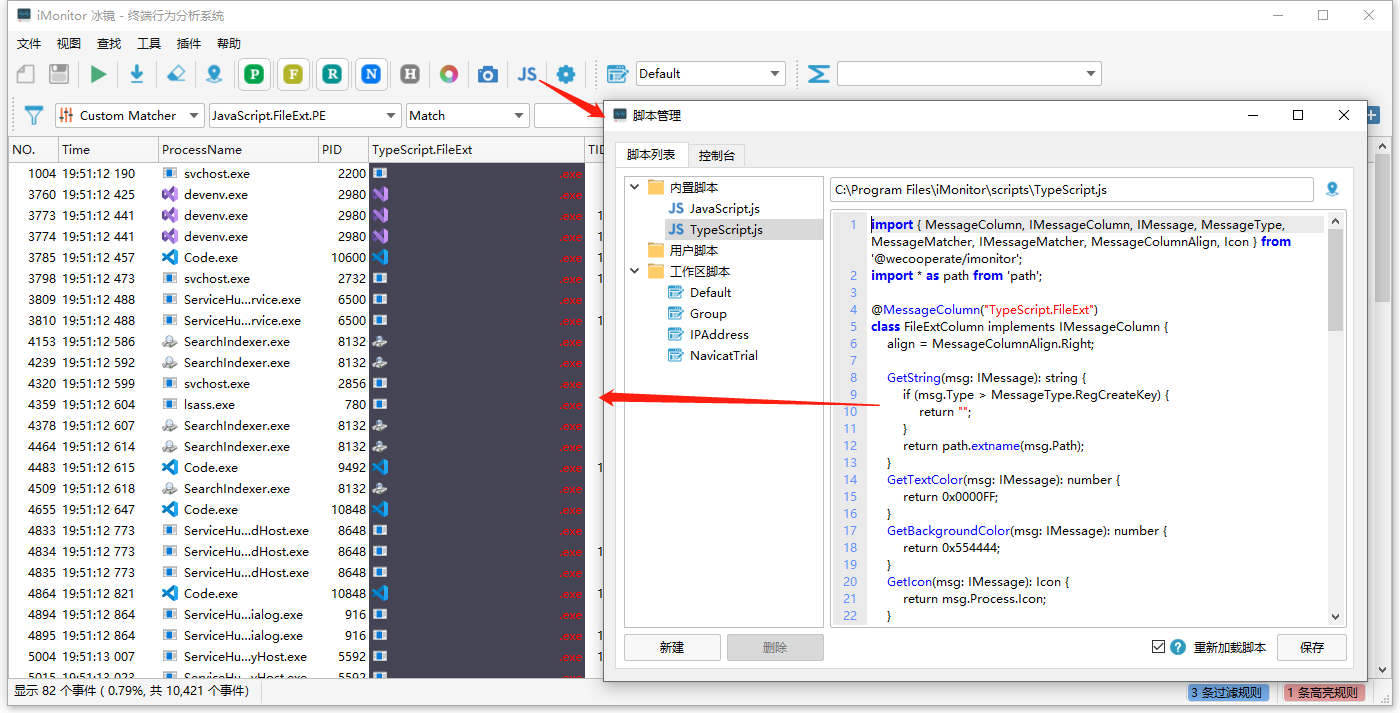
Screenshot



Versione
2.2.0 (30/10/2022)
- Aggiunto supporto per script (è possibile utilizzare script per estendere le colonne, personalizzare i matcher) Riferimento dettagliato alla Guida allo sviluppo di script
- Ottimizzate diverse esperienze utente
- Risolti alcuni piccoli problemi
2.1.1 (07/10/2022)
- Regolata la priorità di raggruppamento e filtraggio (prima raggruppato e poi filtrato, ora filtrato prima del raggruppamento)
- Risolto il problema per cui la selezione delle colonne causava l'arresto anomalo
2.1 (05/10/2022)
- Aggiunto supporto per snapshot degli eventi
- Supporto ordinamento negli snapshot
- Aggiunta analisi del caricamento delle librerie dinamiche (Proprietà - Dipendenze)
- È possibile analizzare se DLL sono mancanti e se DLL sono a rischio di hijacking
- Risolto un arresto anomalo causato dalla ricerca in qualsiasi colonna
Grazie a sagasm per i feedback.
2.0 (14/09/2022)
-
Aggiunta la gestione delle colonne di visualizzazione, è possibile personalizzare i dati da visualizzare
-
Aggiunta funzione di evidenziazione, che può evidenziare dati chiave
-
Supporta raggruppamento e statistiche di merge, migliorando notevolmente la comodità dell'analisi (simile all'effetto GROUP BY in SQL)
-
Aggiunta gestione dell'area di lavoro, diversi scenari di analisi possono essere rapidamente cambiati tramite l'area di lavoro
-
Aggiunta funzione di ricerca
-
Aggiunto supporto multilingua
-
Aggiunto supporto per più eventi
- Aggiunto supporto per named pipes
- Aggiunto supporto HTTP, HTTPS
-
Aggiunto supporto per plugin
- Supporto per colonne personalizzate
- Supporto per regole di matching personalizzate
- Supporto per interazione con interfaccia (richiede dipendenza Qt)
-
Plugin integrati
- Aggiunta colonna di attribuzione indirizzo IP
- Aggiunta colonna di informazioni sul percorso che può essere visualizzata tramite regole personalizzate
- Aggiunta colonna per descrizione del comportamento sensibile del processo
- Aggiunto matching rapido delle regole se è un documento
-
Varie
- Aggiunto supporto per scartare le regole filtrate
- Supporto per passare dalle regole di evidenziazione alle regole di filtraggio
- Metodo di aggiunta di filtraggio incrementale per il matching delle regole, non richiede più il matching completo quando si aggiungono regole
- Aggiunto supporto per espressioni regolari nelle regole di matching
- Colonne e regole supportano la modifica dei valori predefiniti
- Aggiunto pacchetto di installazione
1.0 (14/03/2022)

 wecooperate/imonitor







