
 #1
Sistemi IDS/IPS, monitoraggio rete, rilevamento basato su anomalie e strumenti di allerta minacce.
Raccomandato da Kitploit
 immersive-labs-sec/bruteratel-detectiontools
Una raccolta di strumenti e regole per decodificare i badger di Brute Ratel C4
 backbay-labs/thrunt-god
Sistema di comandi per la caccia alle minacce per IDE agentici
 ostesayed/oste-web-log-analyzer
OSTE WLA automatizza il processo di analisi dei log dei server web con il Python Web Log Analyzer.
 90n45-d3v/pinacolada
Sistema di rilevamento di intrusioni wireless per Hak5's WiFi Coconut
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 corelight/ripple20
Un pacchetto Zeek per il rilevamento passivo delle vulnerabilità "Ripple20" nello stack TCP/IP Treck.
 yardenshafir/conference_talks
Slide da vari interventi a conferenze
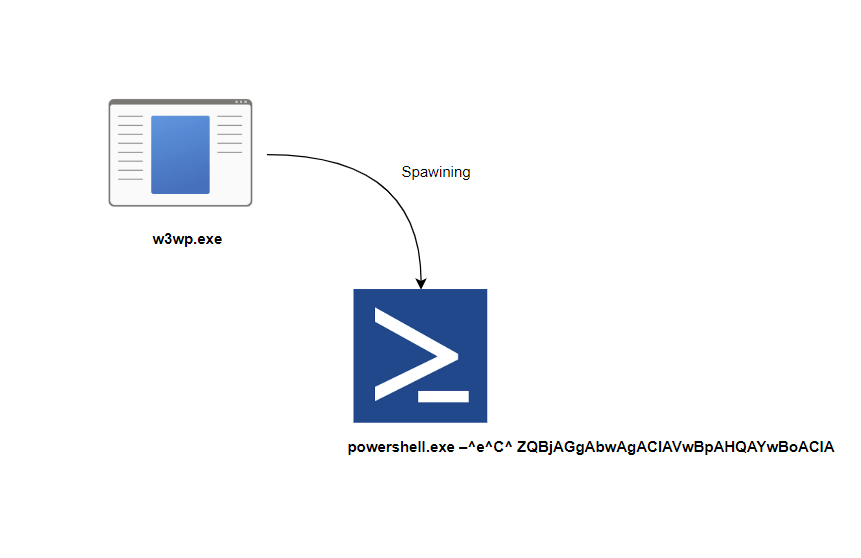 alwashali/detection-validation
Validazione delle regole di rilevamento
 nccgroup/uninstalledappcanary
Una Canary che si attiva quando viene disinstallata
 corelight/ecs-logstash-mappings
Mappatura dei dati Corelight o Zeek nei log Elastic Common Schema
 camp0/aiengine
Motore di ispezione dei pacchetti programmabile con NIDS, classificazione DNS, analisi di frequenza e generazione automatica di regex. Supporta…
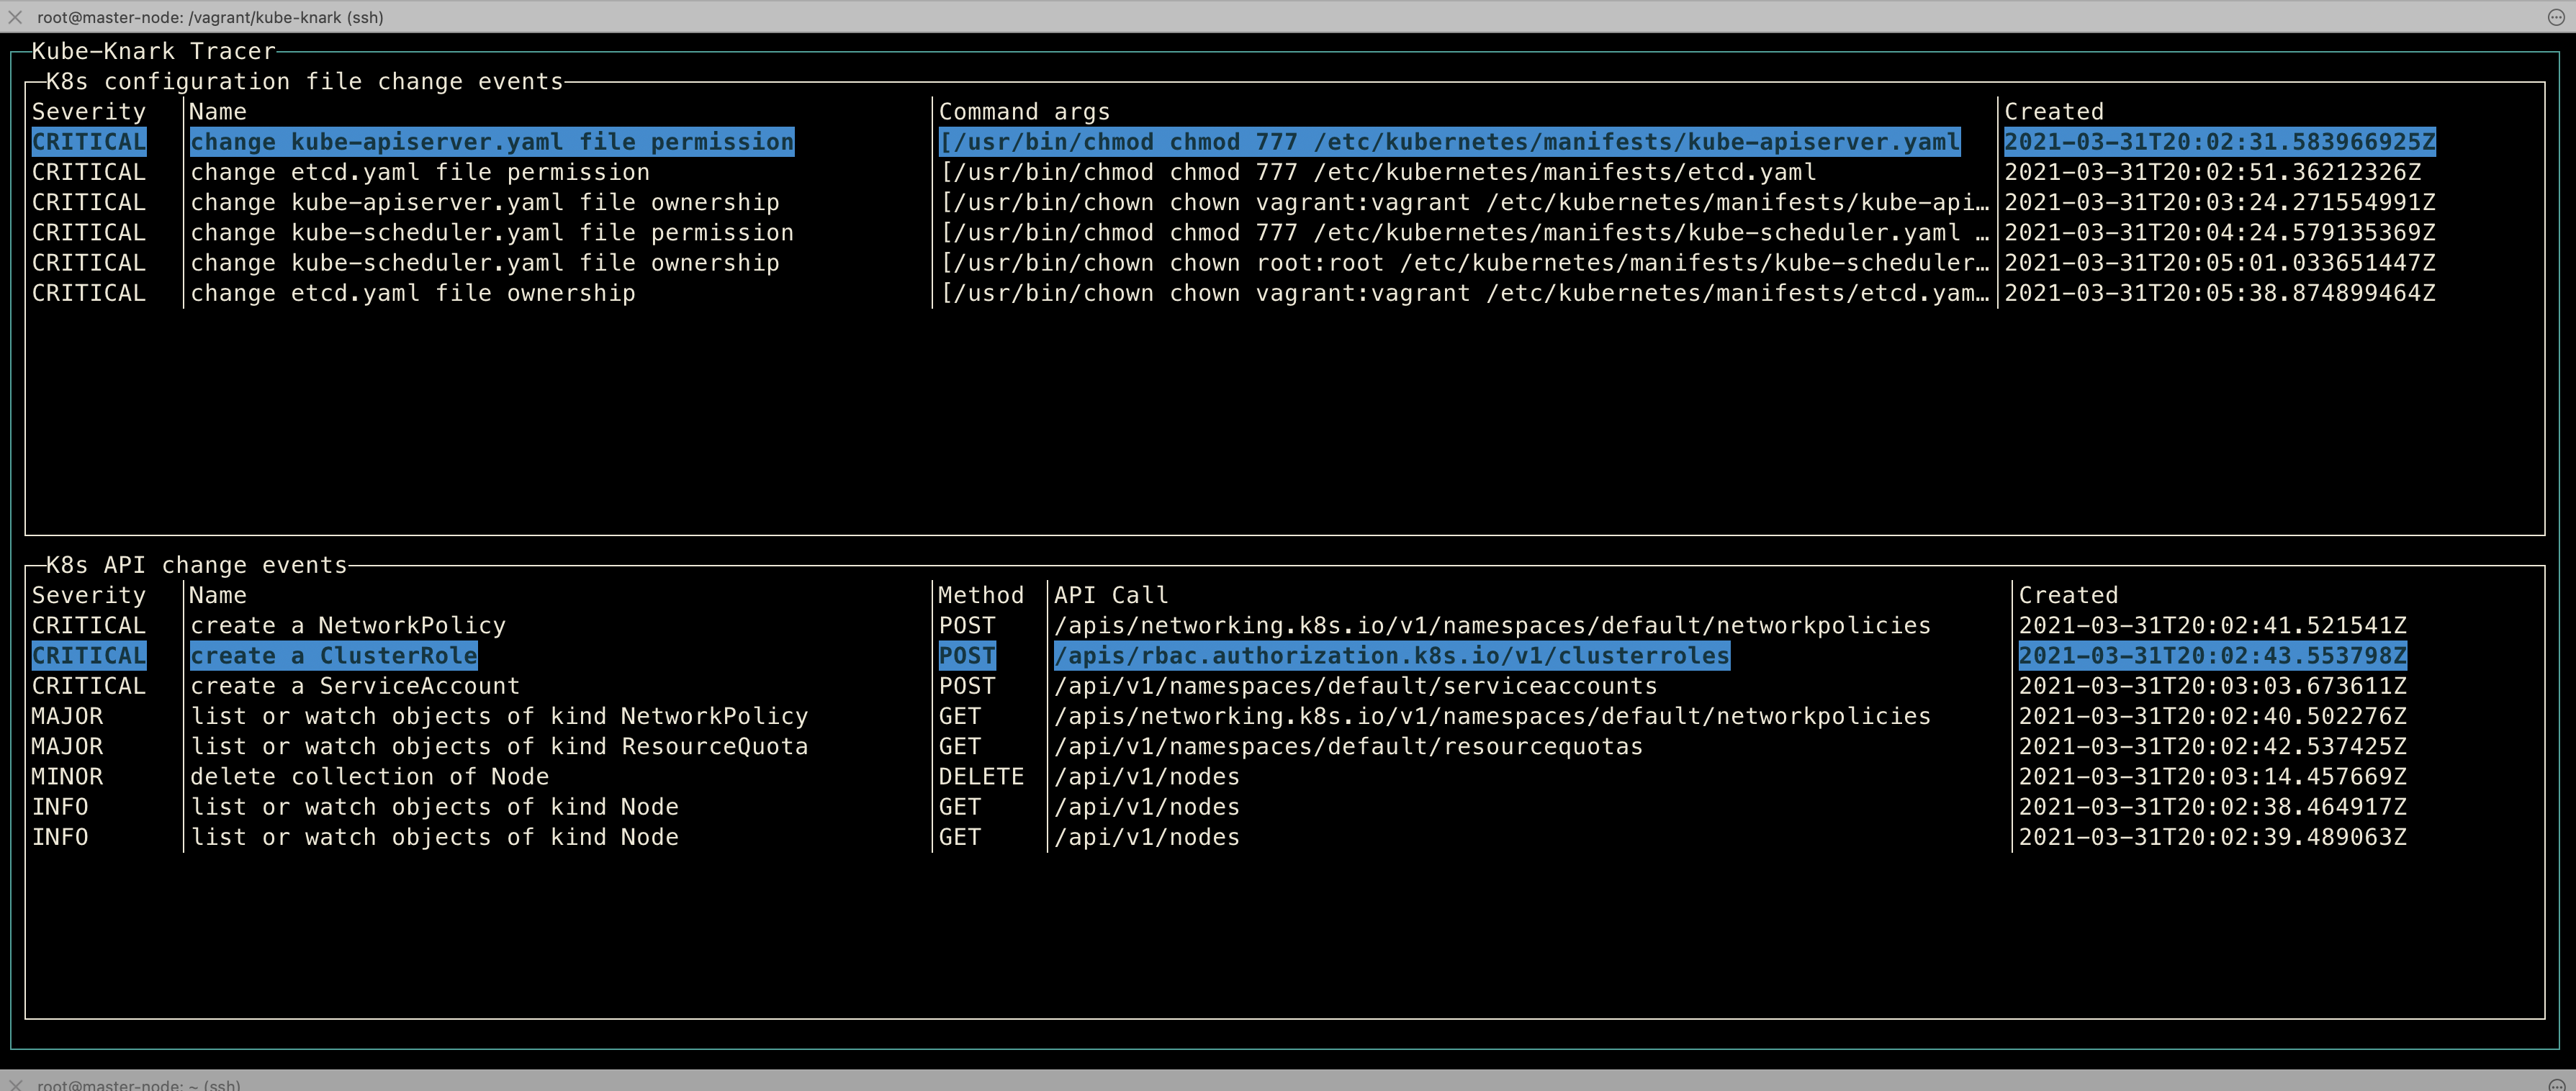 chen-keinan/kube-knark
Strumento open source runtime che aiuta a rilevare l'esecuzione di codice malware e modifiche di configurazione errata in fase di esecuzione su un…
 corelight/cve-2021-44228
Pacchetto Zeek per rilevare tentativi di exploit Log4j CVE-2021-44228 tramite payload negli header HTTP, download di classi Java LDAP e download di…
 hullabrian/eventhorizon
Strumento che raccoglie un insieme personalizzabile di telemetria ETW e genera rilevamenti definiti dall'utente.
 d3sre/intelligentprocesslifecycle
Il ciclo di vita intelligente del processo dei difensori cyber attivi
 wortell/cve-2020-0618
Honeypot CVE-2020-0618
 sinologicnet/sipcheck
Monitora i log di autenticazione di Asterisk e banna automaticamente gli IP con tentativi di accesso falliti ripetuti usando iptables, con soglie…








