

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
detection-validation — Validazione delle regole di rilevamento | Kitploit

Strumenti/GitHubGitHub/alwashali/detection-validation
Strumenti DifensiviRilevamento IntrusioniRed TeamingAttacco Avversario
GitHubalwashali/detection-validation

detection-validation

Validazione delle regole di rilevamento

Vedi Repository
425413 anni faRevisionato da Kitploit
Condividi

Detection-Validation

Scopo

Lo strumento automatizza il processo di simulazione di eventi di processo dannosi senza la necessità di configurare processi reali.

Supponiamo di voler testare w3wp.exe che genera Powershell: sarà necessario passare dalla configurazione di IIS per simulare gli eventi di w3wp.exe, un'operazione dispendiosa se si hanno molte regole da validare. Poiché i motori di rilevamento si basano sul semplice confronto di stringhe provenienti da strumenti di raccolta di telemetria come Sysmon o EDR, qualsiasi binario con lo stesso nome del processo padre, nome del processo figlio, commandline e percorso può essere utilizzato per testare la logica, quindi non è necessario configurare IIS per simulare il comportamento.
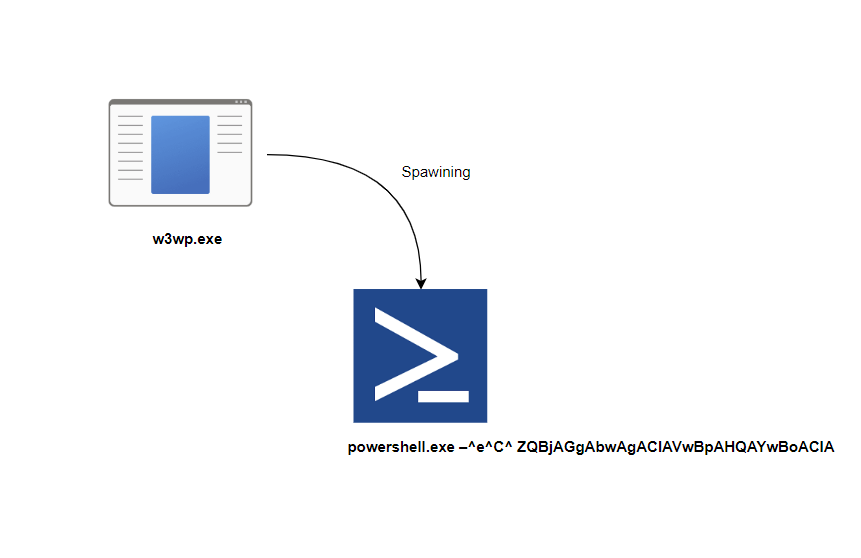
w3wp_powershell.png

Lo strumento consente di creare un processo figlio con un padre, un figlio, una commandline e un percorso personalizzati. In aggiunta, offre un paio di altri eventi come la creazione di file da un processo e un percorso specifici, query DNS, registro e connessioni di processo.

NAME:
   Malware Cli - A new cli application

USAGE:
   main.exe [global options] command [command options] [arguments...]

DESCRIPTION:
   Detection validation tool.
   The objective is to generate event with specific conditions to validate detection rule.
   You can execute commands such as w3wp.exe spawning shell or winword creating file or making DNS queries.

COMMANDS:
   argsfree    Accept any commandline
   connect     Connect to host
   download    Download file
   dnsquery    Resolve DNS
   execute     Execute command with custom commandline and parent process
   encrypt     encrypt all files in a folder that match a pattern
   createfile  Create file at a spcific path
   reg         Add registry key
   help, h     Shows a list of commands or help for one command

GLOBAL OPTIONS:
   --help, -h  show help

Esempi

winword.exe che genera cscript.exe

 mcli.exe execute --parent winword.exe --command cscript.exe

rundll32.exe che effettua una richiesta DNS

mcli.exe dnsquery --binpath c:\temp\rundll32.exe --host malicious.com

w.exe che crea un file dal percorso C:\temp

mcli.exe createfile --path f.dat --binpath c:\temp\w.exe

Installazione

Windows (Powershell)

Esegui l'app per scaricare i prerequisiti e verificarne l'esecuzione

go run .

Compila l'app

go build -o mcli.exe .

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





