Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
cve-2020-0618 — Honeypot CVE-2020-0618 | Kitploit
Strumenti/GitHubGitHub/wortell/cve-2020-0618
Analisi delle VulnerabilitàSicurezza WebThreat IntelligenceRilevamento IntrusioniRisposta agli Incidenti
GitHubwortell/cve-2020-0618

cve-2020-0618

Honeypot CVE-2020-0618

Vedi Repository
305846 anni faRevisionato da Kitploit
Condividi

CVE-2020-0618 Honeypot

  • Rileva e registra i tentativi di sfruttare CVE-020-0618 (RCE in SQL Reporting Services)
  • Serve contenuti e header come farebbe SSRS, per aumentare le probabilità di indicizzazione sui motori di ricerca (es. Google, Shodan, ecc.)
  • Basato sull'ottimo lavoro di MDSec e x1sec

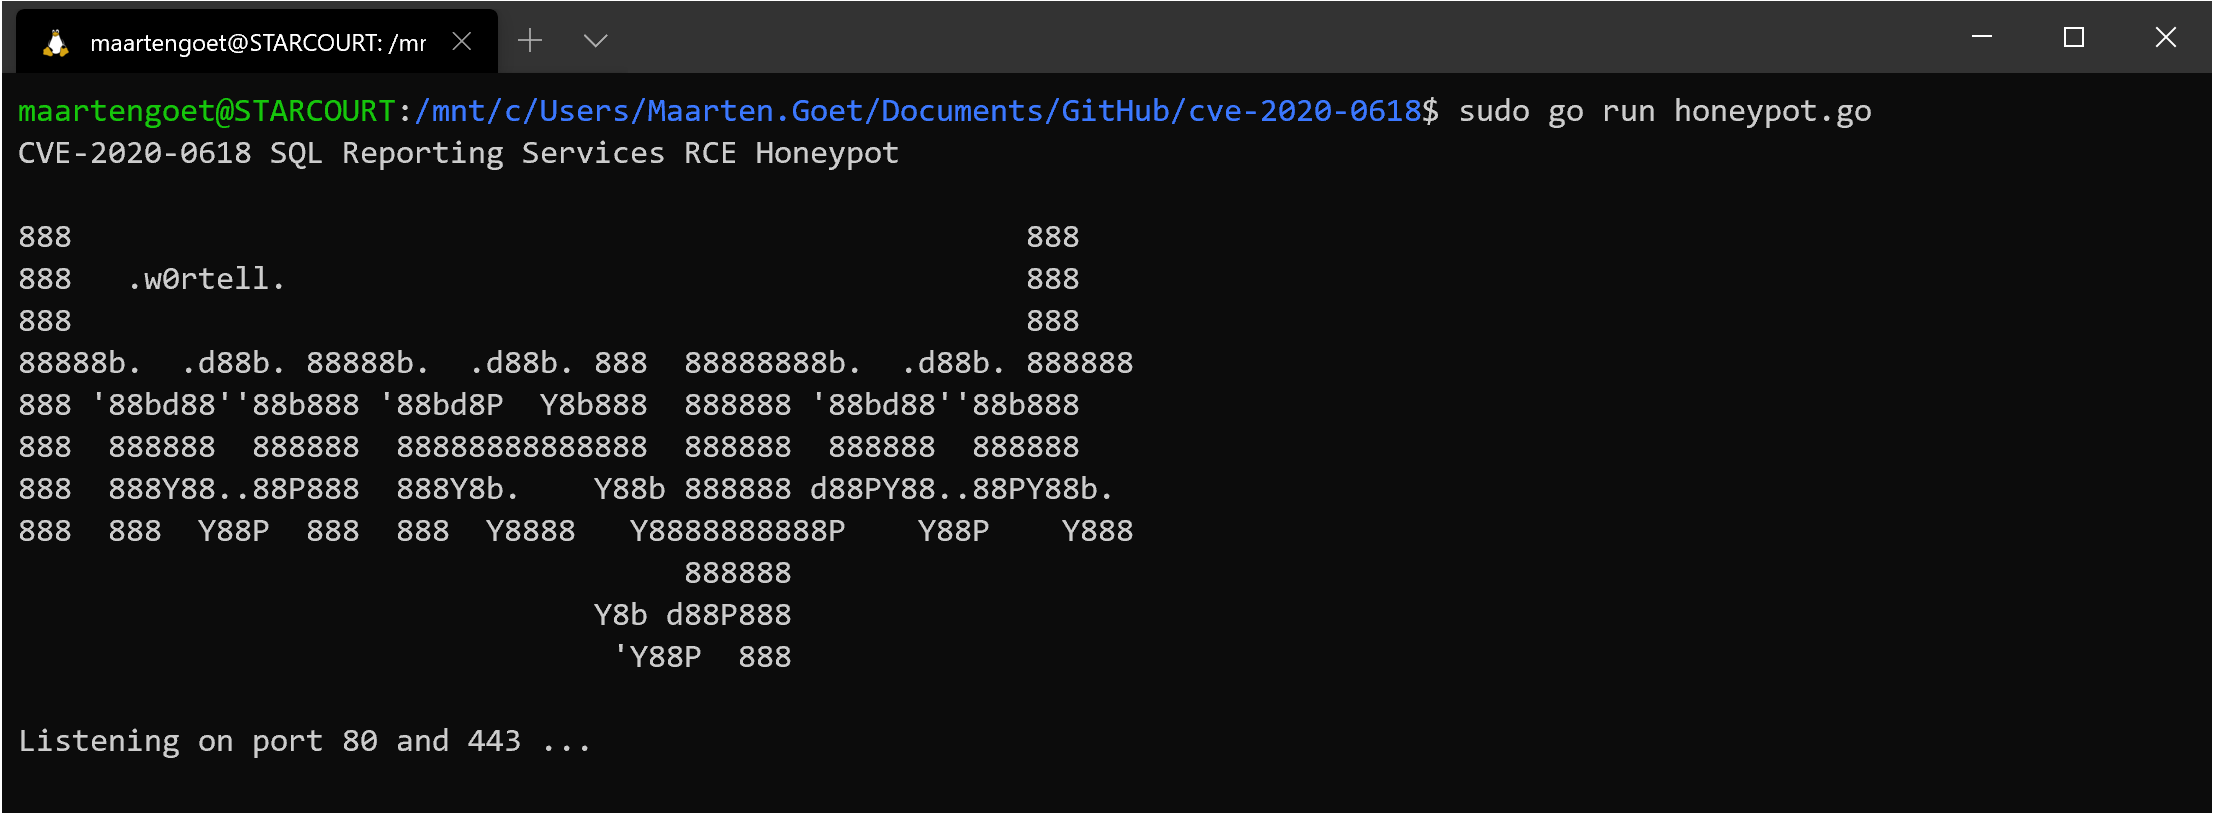
screenshot

Installazione

Ottieni il codice

Assicurati di avere un ambiente Go pronto all'uso.

git clone https://github.com/wortell/cve-2020-0618

Genera i certificati

Genera un certificato auto-firmato:

openssl genrsa -out server.key 2048
openssl ecparam -genkey -name secp384r1 -out server.key
openssl req -new -x509 -sha256 -key server.key -out server.crt -days 3650

Esecuzione

È facilissimo:

go get github.com/gorilla/mux
go run honeypot.go

L'honeypot resterà in ascolto sia sulla porta 80 sia sulla 443 (quindi deve essere eseguito come utente root)

Oppure, per staccarlo ed eseguirlo come processo in background:

nohup go run honeypot.go &

Docker

Oppure eseguilo in un container Docker:

git clone https://github.com/wortell/cve-2020-0618
cd cve-2020-0618
docker image build -t cve-2020-0618:1.0 .
docker container run --publish 80:80 --publish 443:443 --detach --name honeypot cve-2020-0618:1.0

SUGGERIMENTO: monta la directory Logs localmente, così non perderai i file

Log

I risultati / i dati vengono scritti nella directory ./log. Sono:

cve.log - Tentativi di sfruttamento e tentativi di sfruttamento con tutti i dati (es. header, corpo della richiesta POST)

allrequests.log - Tutte le richieste HTTP osservate che raggiungono il server

tls.log - Spesso gli scanner internet inviano dati non validi alla porta 443. Gli errori HTTPS vengono registrati qui.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    275

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →