
 #1
Sistemi IDS/IPS, monitoraggio rete, rilevamento basato su anomalie e strumenti di allerta minacce.
Raccomandato da Kitploit

 jay123anta/laravel-threat-detection
Middleware Laravel passivo che rileva e registra SQL injection, XSS, RCE, scanner bot e oltre 175 pattern di attacco. Include una dashboard…
 rvazarkar/antipwny
Un IDS basato su host scritto in C# mirato a Metasploit
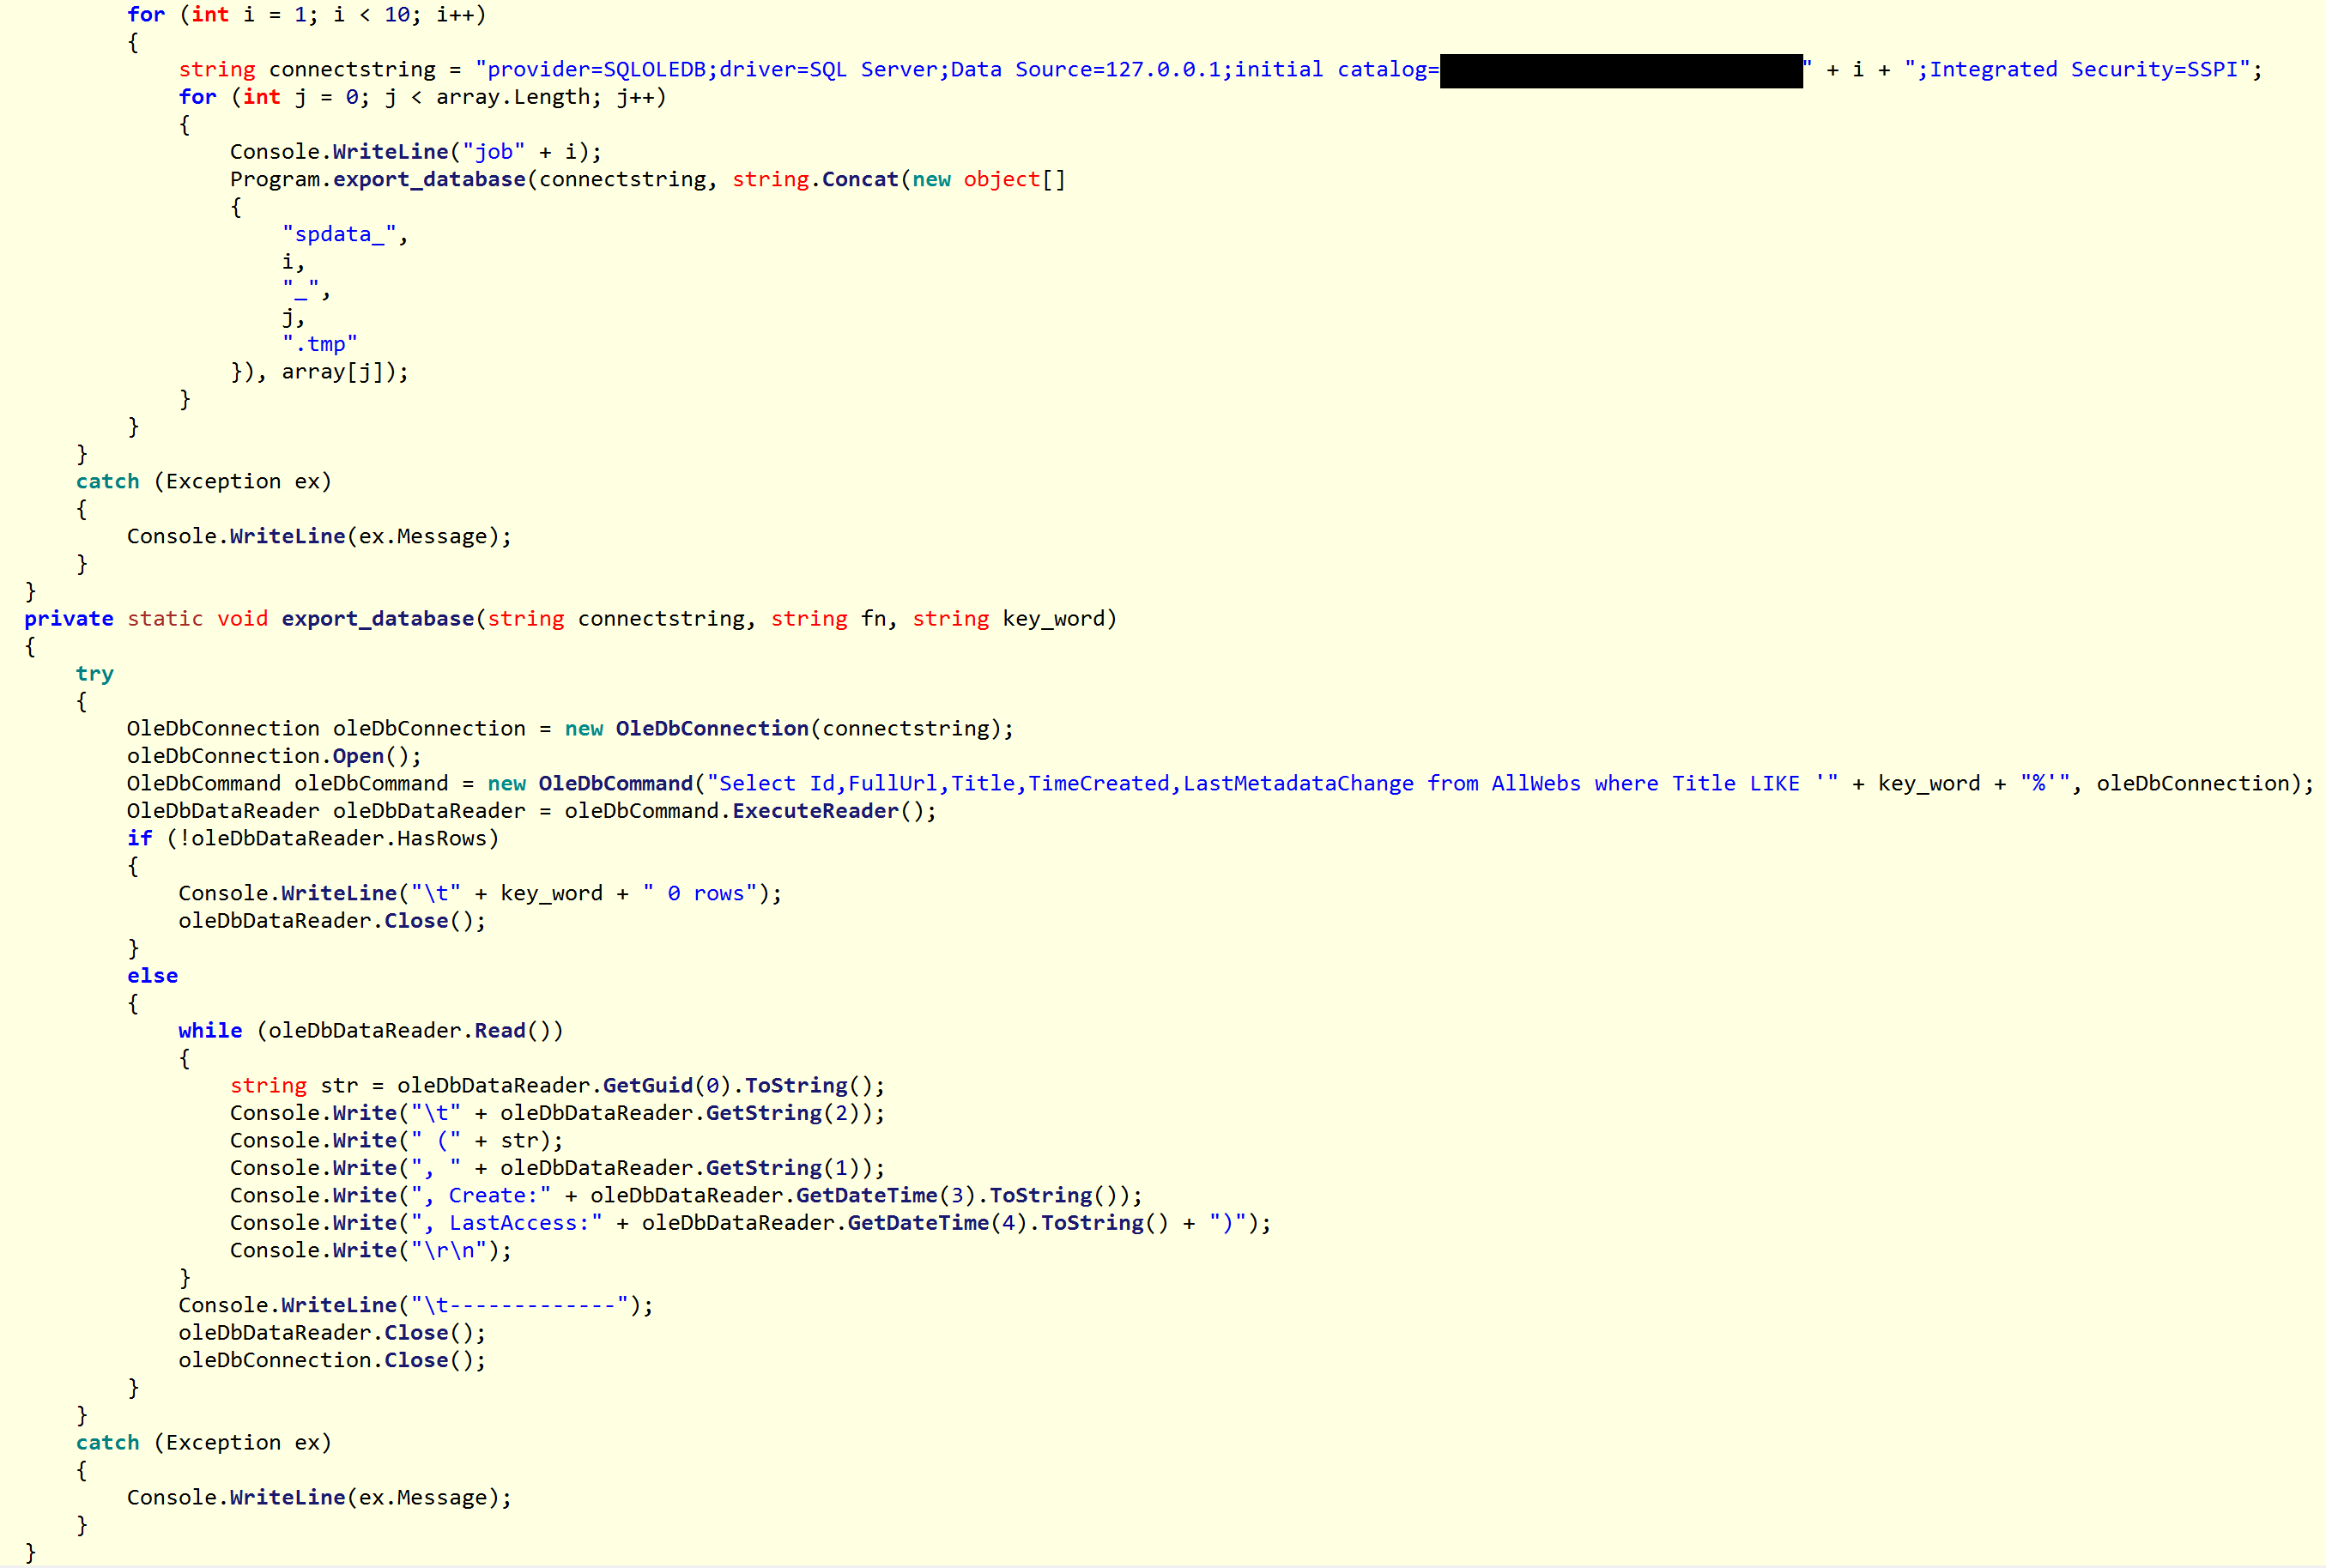 nccgroup/royal_apt
Royal APT - APT15 - Informazioni correlate dalla ricerca di NCC Group Cyber Defense Operations
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 14,000 CVEs
 arpsyndicate/suricata-vedas
Generazione autonoma guidata da VEDAS + contributi della community di regole Suricata e Nuclei per oltre 14.000 CVE
 cognis-digital/c2detect
Fingerprinter per server C2 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 runreveal/sigmalite
Libreria Go per analizzare ed eseguire regole di rilevamento Sigma su voci di log, con supporto per modificatori di campo, corrispondenza CIDR e…
 pbssubhash/h0neytr4p
Honeypot facile da configurare per il Blue Team
 ait-aecid/rootkit-detection-ebpf-time-trace
Rilevamento delle attività di occultamento dei file dei rootkit tramite l'analisi degli spostamenti nei tempi di esecuzione delle funzioni del kernel.
 corelight/cve-2022-26809
Pacchetto Zeek che rileva i tentativi di esecuzione di codice remoto CVE-2022-26809 e lo sfruttamento riuscito tramite DCE/RPC, generando notifiche…
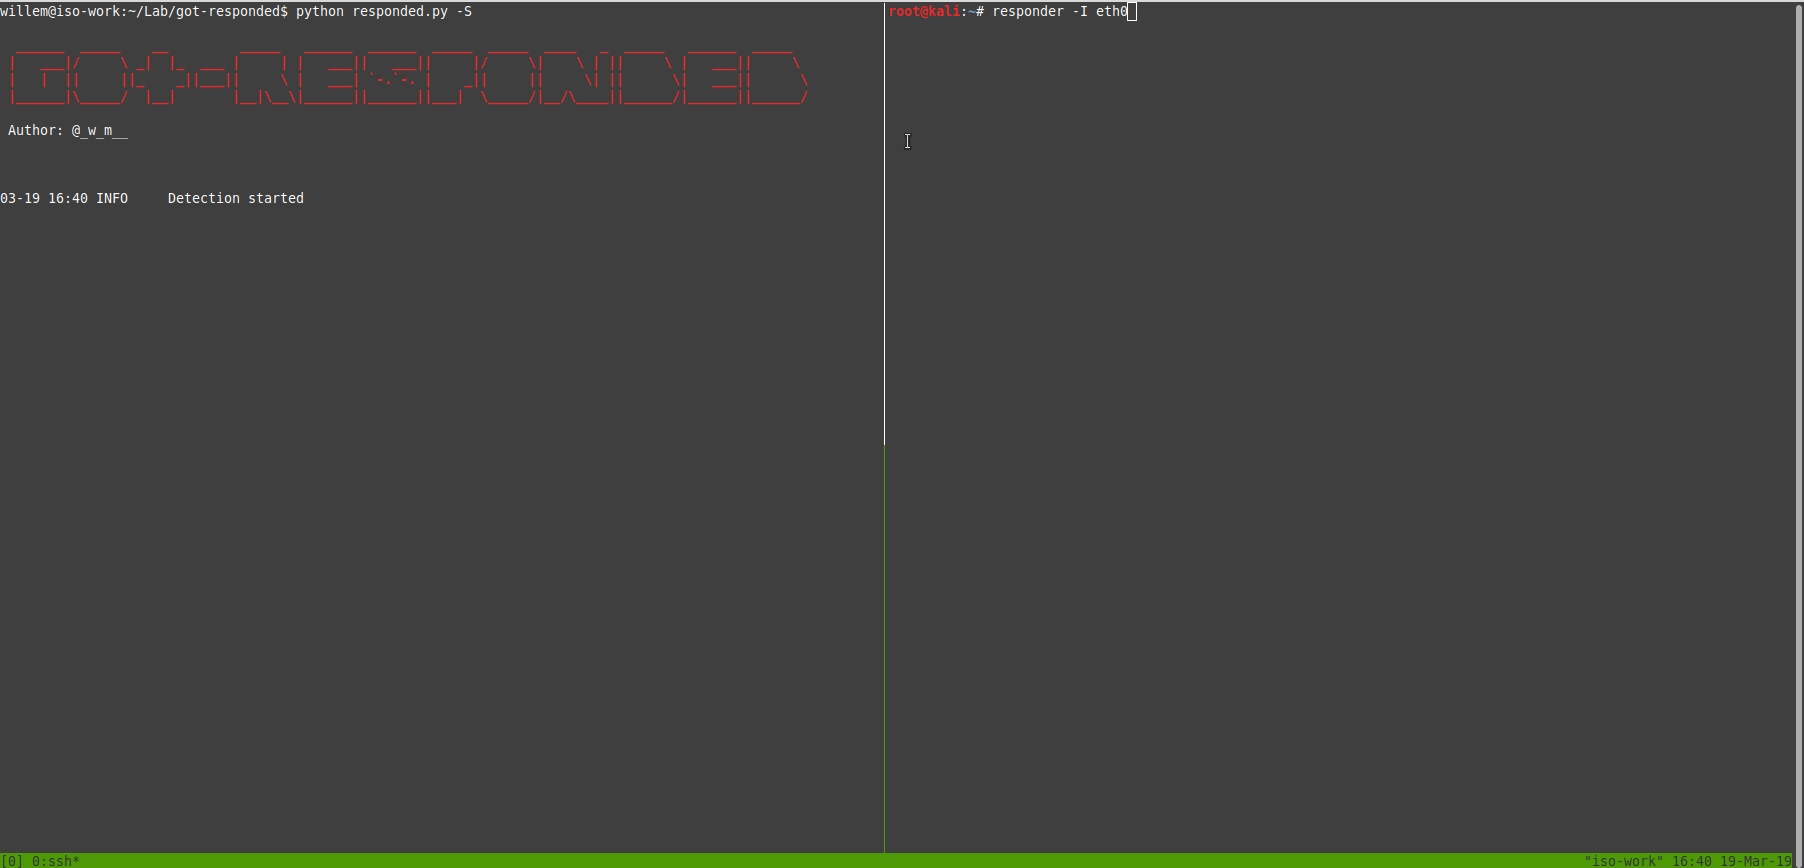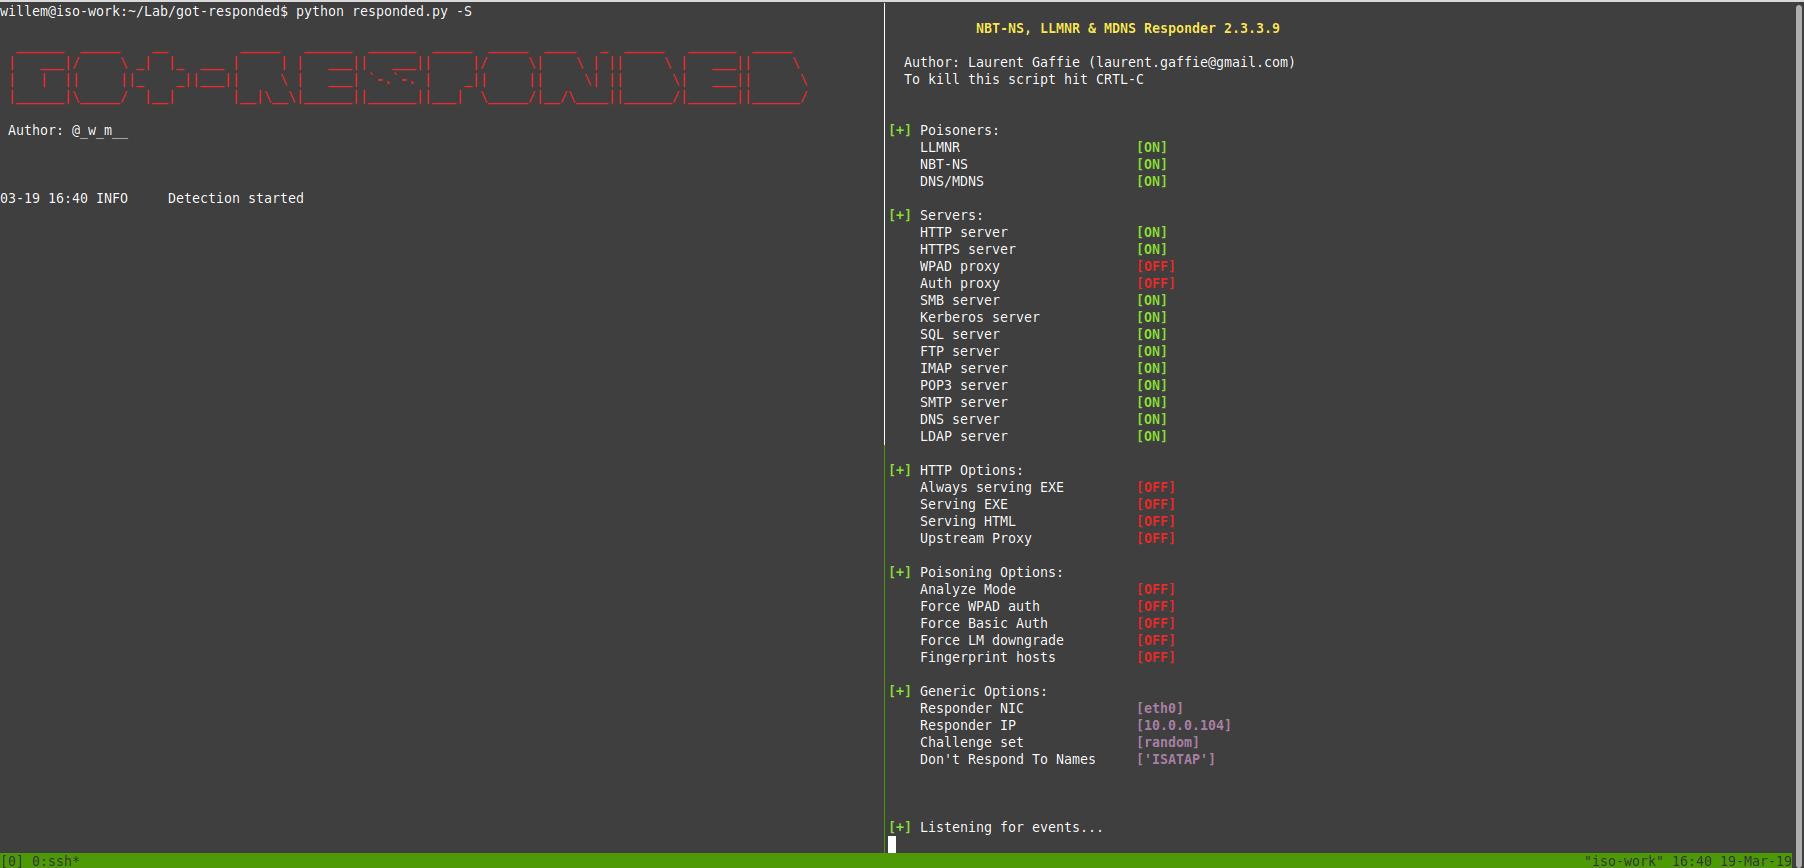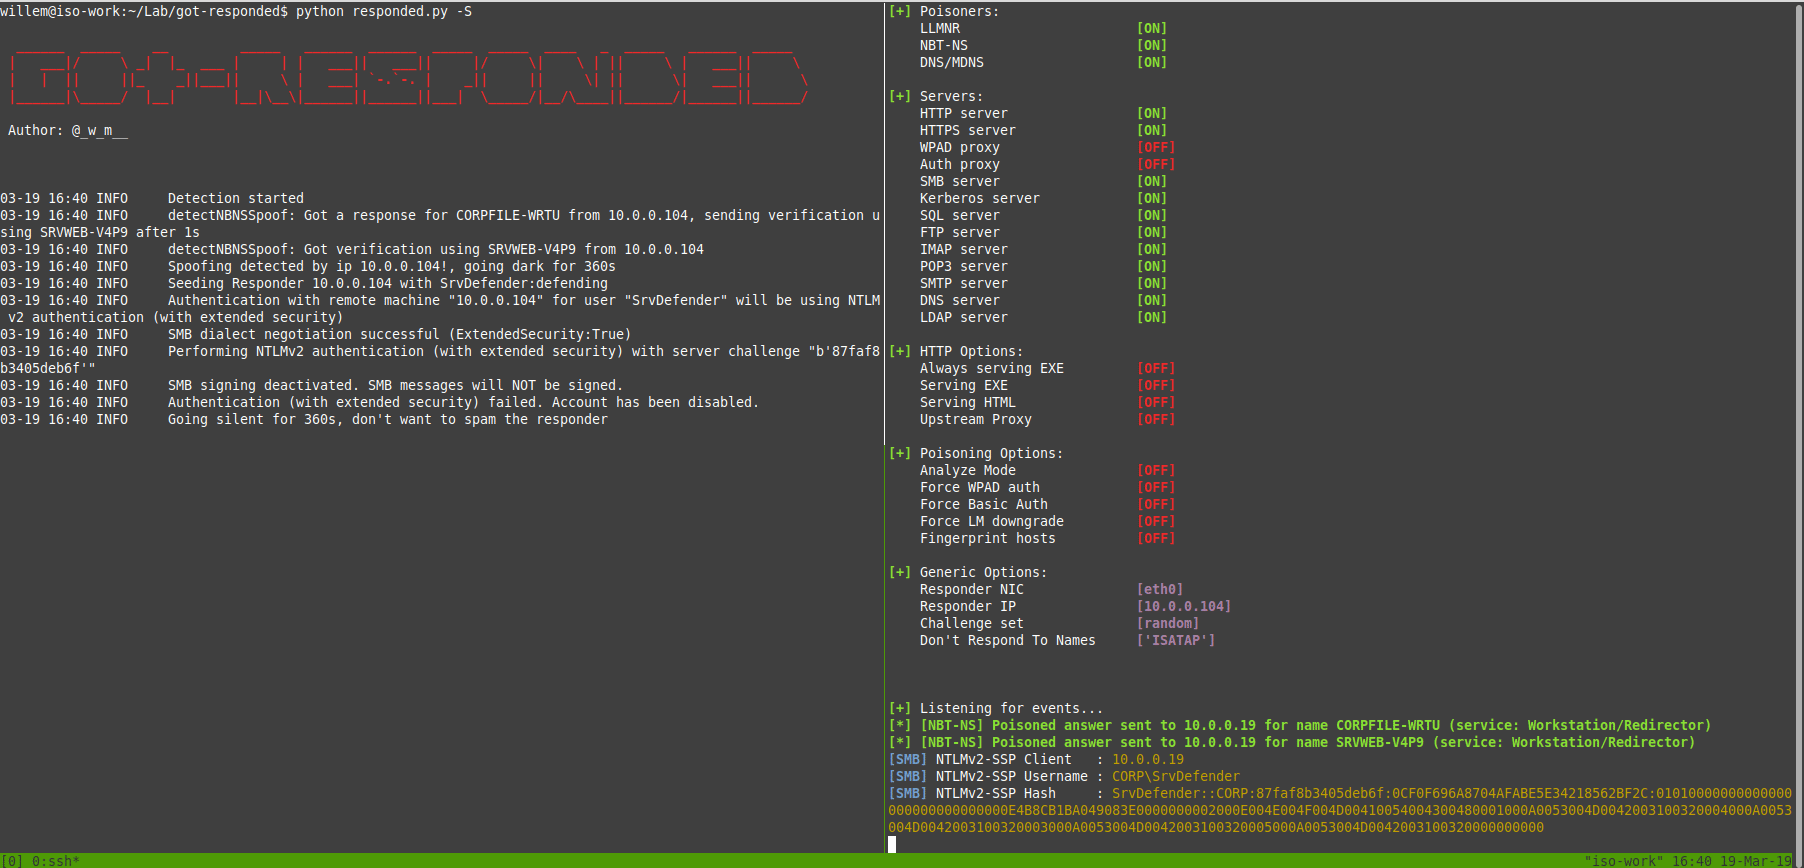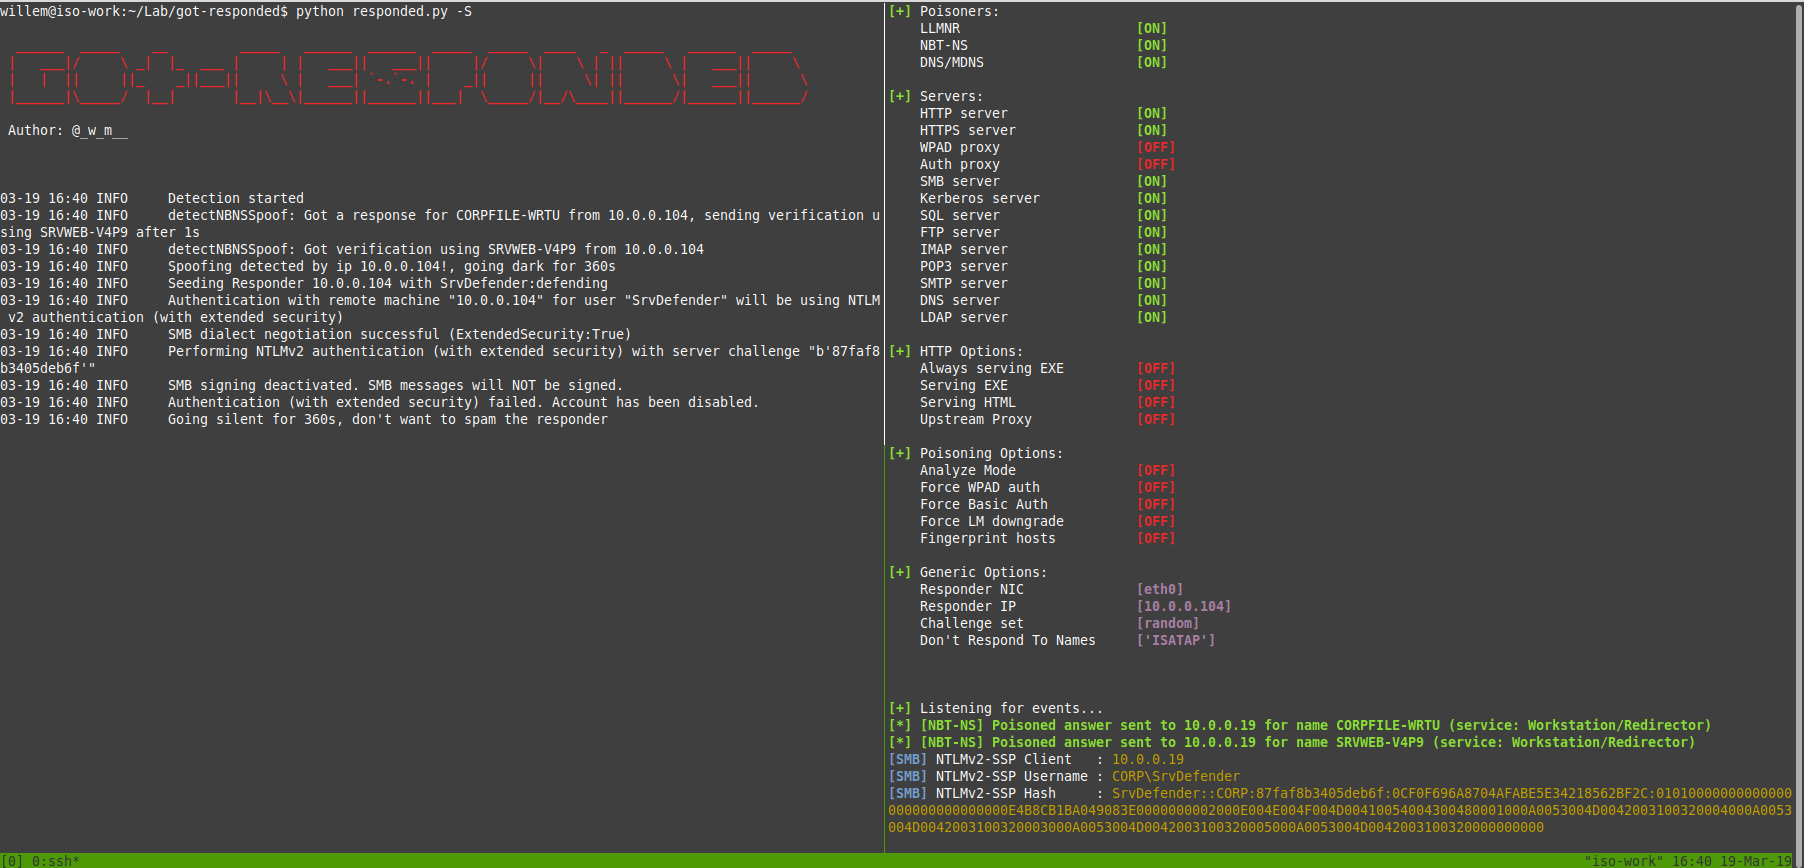 joda32/got-responded
Un semplice strumento per rilevare lo spoofing NBT-NS e LLMNR (e giocherellare un po' con essi)
 reddrip7/log4shell_cve-2021-44228_related_attacks_iocs
Repository curato di Indicatori di Compromissione (IOC), indirizzi IP di origine degli attacchi e regole di rilevamento Snort/Suricata per gli…
 fox-it/cisco-ios-xe-implant-detection
Cisco IOS XE scansione & rilevamento di implant (CVE-2023-20198, CVE-2023-20273)
 corelight/raspi-corelight
Corelight@Home script
 nccgroup/mimikatz-detector-condrv
Il Console Monitor Driver è un driver di filtro in modalità kernel KMDF che intercetta determinate operazioni Fast I/O (input e output) inviate da o…
 corelight/suricata_exporter
Un exporter Prometheus per Suricata
 josevnz/suricatalog
Analizza, filtra e visualizza i log Suricata eve.json con strumenti CLI per alert, flussi, DNS e payload. Include un tutorial per imparare Suricata e…
 theflink/hunt-weird-imageloads
Piccolo strumento per giocare con gli IOC causati da eventi Imageload








