
 #1
Strumenti per sfruttare le vulnerabilità al fine di ottenere accesso non autorizzato a sistemi o dati.
Raccomandato da Kitploit
 kudaes/dumpy
Riutilizza gli handle aperti per eseguire il dump dinamico di LSASS.
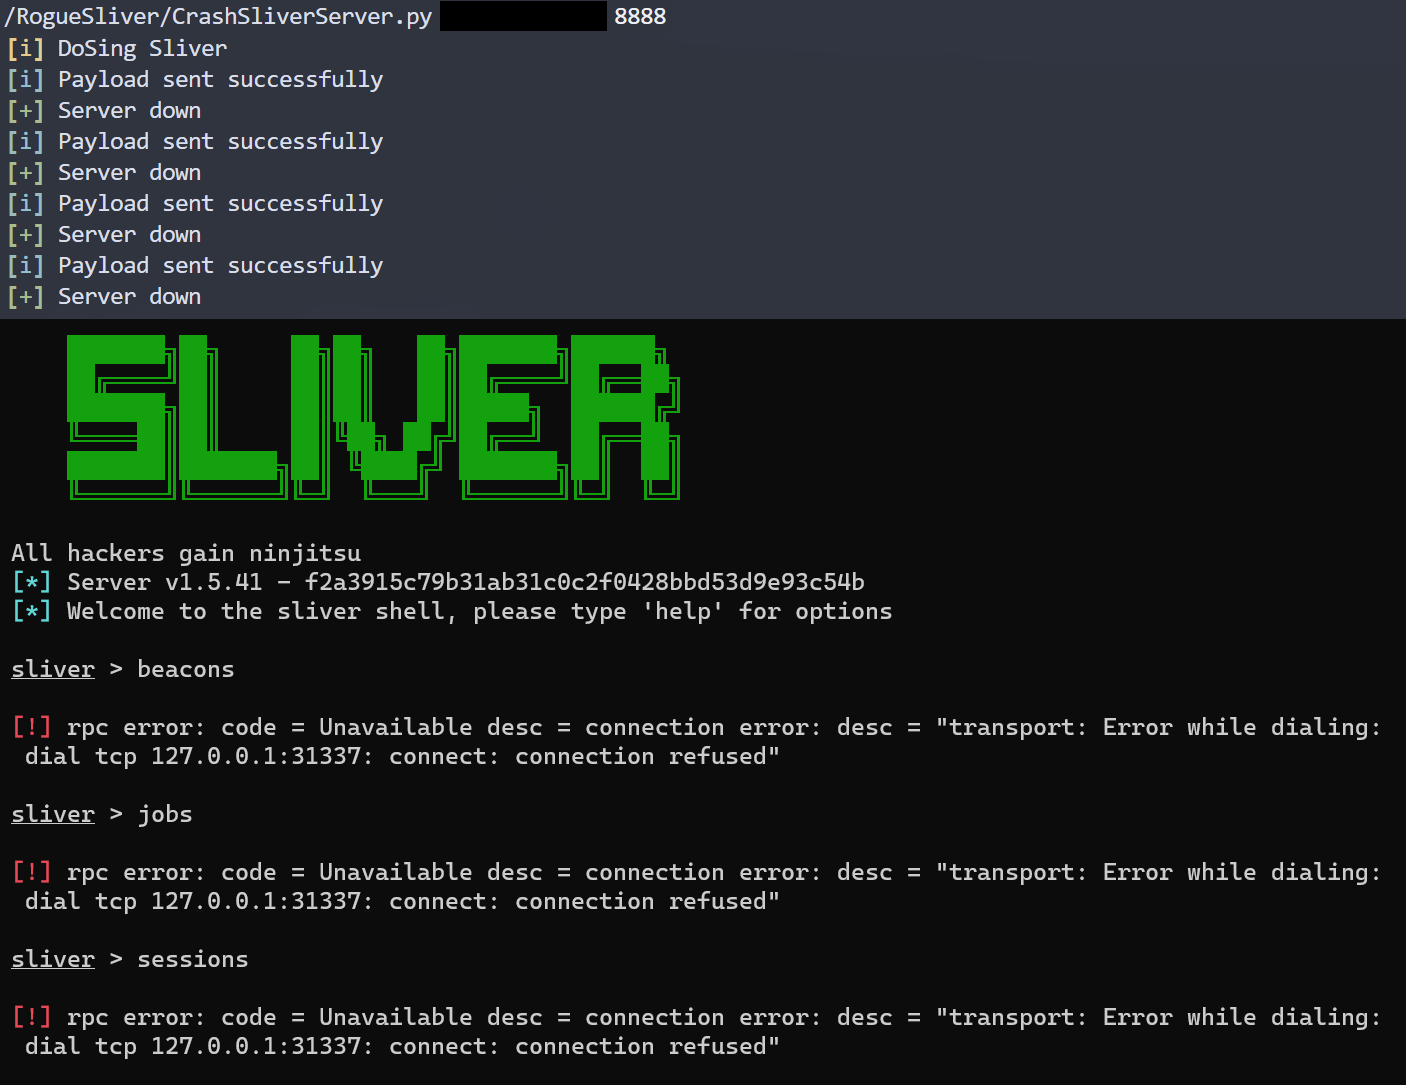 ace-responder/roguesliver
Una suite di strumenti per interrompere campagne che utilizzano il framework Sliver C2.
 aron-tn/mega-bot
[Nuovo] : Mega Bot ☣ Scanner & Auto Exploit
 d4vinci/clickjacking-tester
Uno script Python progettato per verificare se il sito web è vulnerabile al clickjacking e creare un PoC.
 cobbr/elite
Elite è il componente lato client del progetto Covenant. Covenant è un framework di comando e controllo .NET che mira a evidenziare la superficie…
 1n3/httpoxyscan
HTTPoxy Exploit Scanner di 1N3 @CrowdShield
 horizon3ai/cve-2022-47966
Exploit proof-of-concept per CVE-2022-47966, una vulnerabilità di esecuzione remota di codice pre-autenticazione in diversi prodotti ManageEngine…
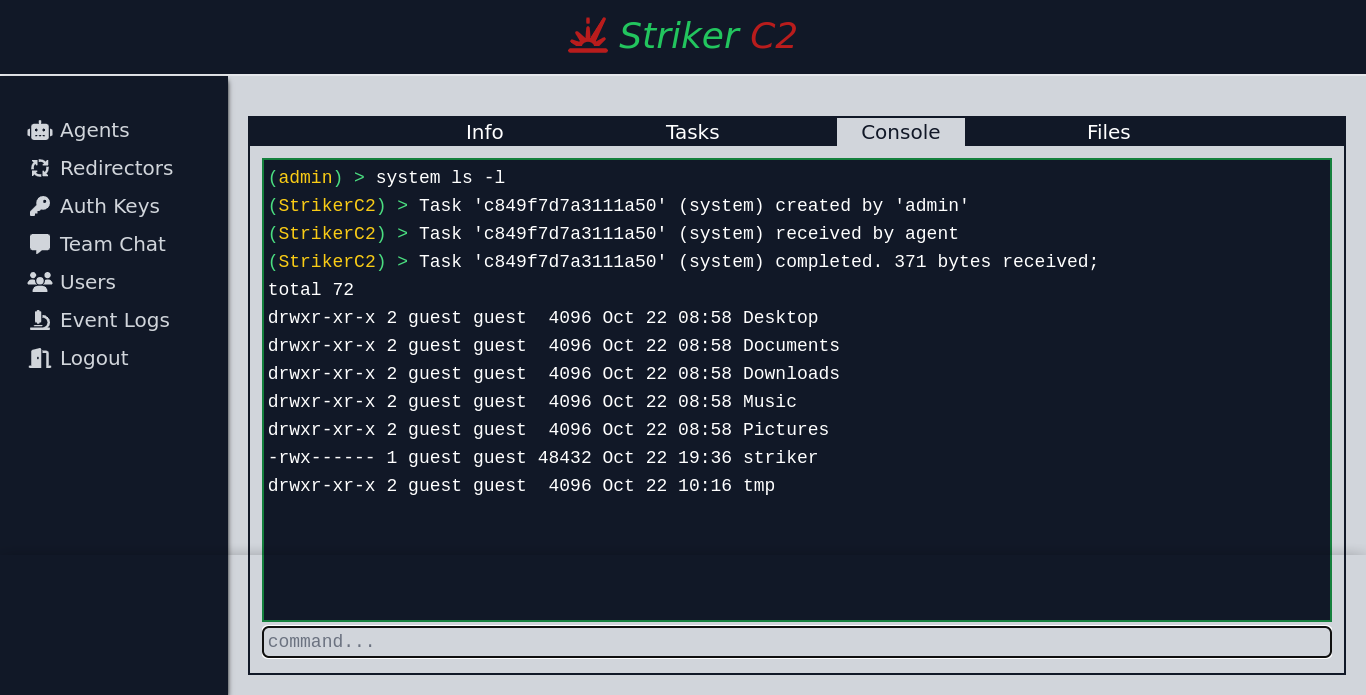 4g3nt47/striker
Framework C2 multi-operatore con agenti nativi in C e Python, canali HTTP(S), tasking asincrono e un'interfaccia web reattiva per operazioni di red…
 ynwarcs/cve-2025-21298
Prova di concetto e dettagli per CVE-2025-21298
 rasta-mouse/ost-c2-spec
Specifica C&C open source
 pablomk7/enlbufferpwn
Informazioni e PoC sulla vulnerabilità ENLBufferPwn
 cyberforce/pesidious
Mutazione del malware tramite Apprendimento per Rinforzo e Reti Generative Avversarie
 cbwang505/cve-2019-0708-exp-windows
CVE-2019-0708-EXP - versione Windows singolo file exe, dopo l'esecuzione ottiene direttamente una shell con privilegi System nella console corrente.
 cryst4linqq/turkorat
Grabber completamente non rilevato (ruba portafogli, password, cookie, modifica il client Discord, ecc.)
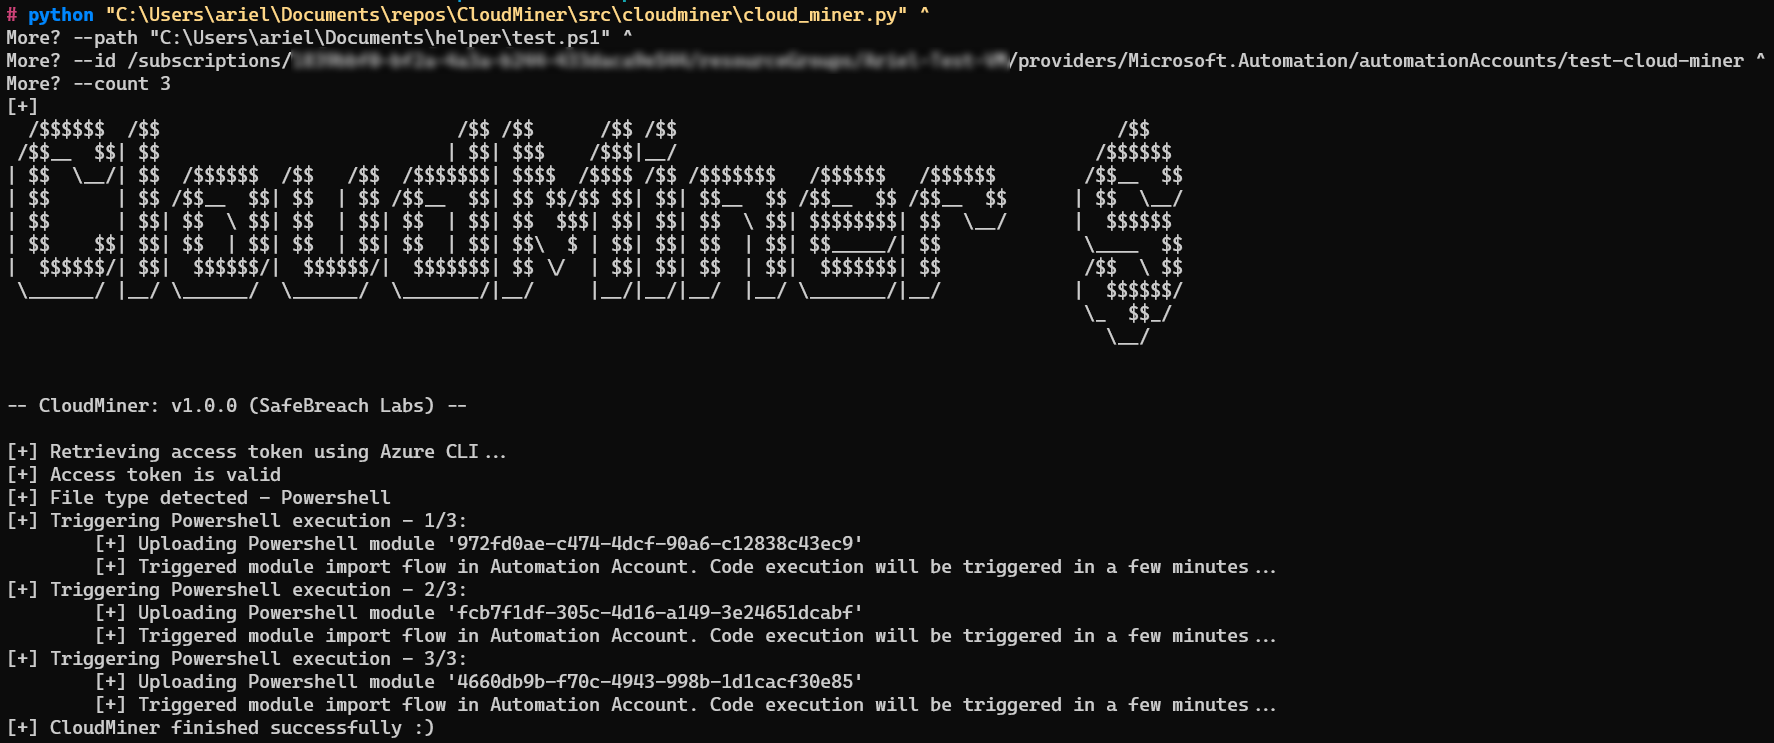 safebreach-labs/cloudminer
Esegui codice utilizzando il servizio Azure Automation senza costi
 rvn0xsy/cve-2021-3156-plus
CVE-2021-3156 esecuzione di comandi non interattiva
 pyn3rd/cve-2018-3245
CVE-2018-3245-PoC
 0xc01df00d/collabfiltrator
Esfiltra l'output di esecuzione remota di codice cieca e di SQL injection su DNS tramite Burp Collaborator.








