
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CloudMiner — Esegui codice utilizzando il servizio Azure Automation senza costi | Kitploit

Strumenti/GitHubGitHub/safebreach-labs/cloudminer
ExploitSicurezza CloudApprendimento e Formazione
GitHubsafebreach-labs/cloudminer

CloudMiner

Esegui codice utilizzando il servizio Azure Automation senza costi

Vedi Repository
14021443 anni faRevisionato da Kitploit
Condividi

CloudMiner

Esegui codice all'interno del servizio Azure Automation senza essere addebitato

Descrizione

CloudMiner è uno strumento progettato per ottenere potenza di calcolo gratuita all'interno del servizio Azure Automation. Lo strumento utilizza il flusso di caricamento dei moduli/pacchetti per eseguire codice che è totalmente gratuito da usare. Questo strumento è destinato esclusivamente a scopi educativi e di ricerca e deve essere utilizzato in modo responsabile e con la dovuta autorizzazione.

  • Questo flusso è stato segnalato a Microsoft il 23/3, che ha deciso di non modificare il comportamento del servizio in quanto considerato "come progettato". Al 9/3/23, questo strumento può ancora essere utilizzato senza essere addebitati.

  • Ogni esecuzione è limitata a 3 ore

Requisiti

  1. Python 3.8+ con le librerie menzionate nel file requirements.txt
  2. Azure CLI configurato - https://learn.microsoft.com/en-us/cli/azure/install-azure-cli
    • L'account deve aver effettuato l'accesso prima di utilizzare questo strumento

Installazione

pip install .

Utilizzo

usage: cloud_miner.py [-h] --path PATH --id ID -c COUNT [-t TOKEN] [-r REQUIREMENTS] [-v]

CloudMiner - Free computing power in Azure Automation Service

optional arguments:
  -h, --help            show this help message and exit
  --path PATH           the script path (Powershell or Python)
  --id ID               id of the Automation Account - /subscriptions/{subscriptionId}/resourceGroups/{resourceGroupName}/providers/Microsoft.Automation/a
                        utomationAccounts/{automationAccountName}
  -c COUNT, --count COUNT
                        number of executions
  -t TOKEN, --token TOKEN
                        Azure access token (optional). If not provided, token will be retrieved using the Azure CLI
  -r REQUIREMENTS, --requirements REQUIREMENTS
                        Path to requirements file to be installed and use by the script (relevant to Python scripts only)
  -v, --verbose         Enable verbose mode

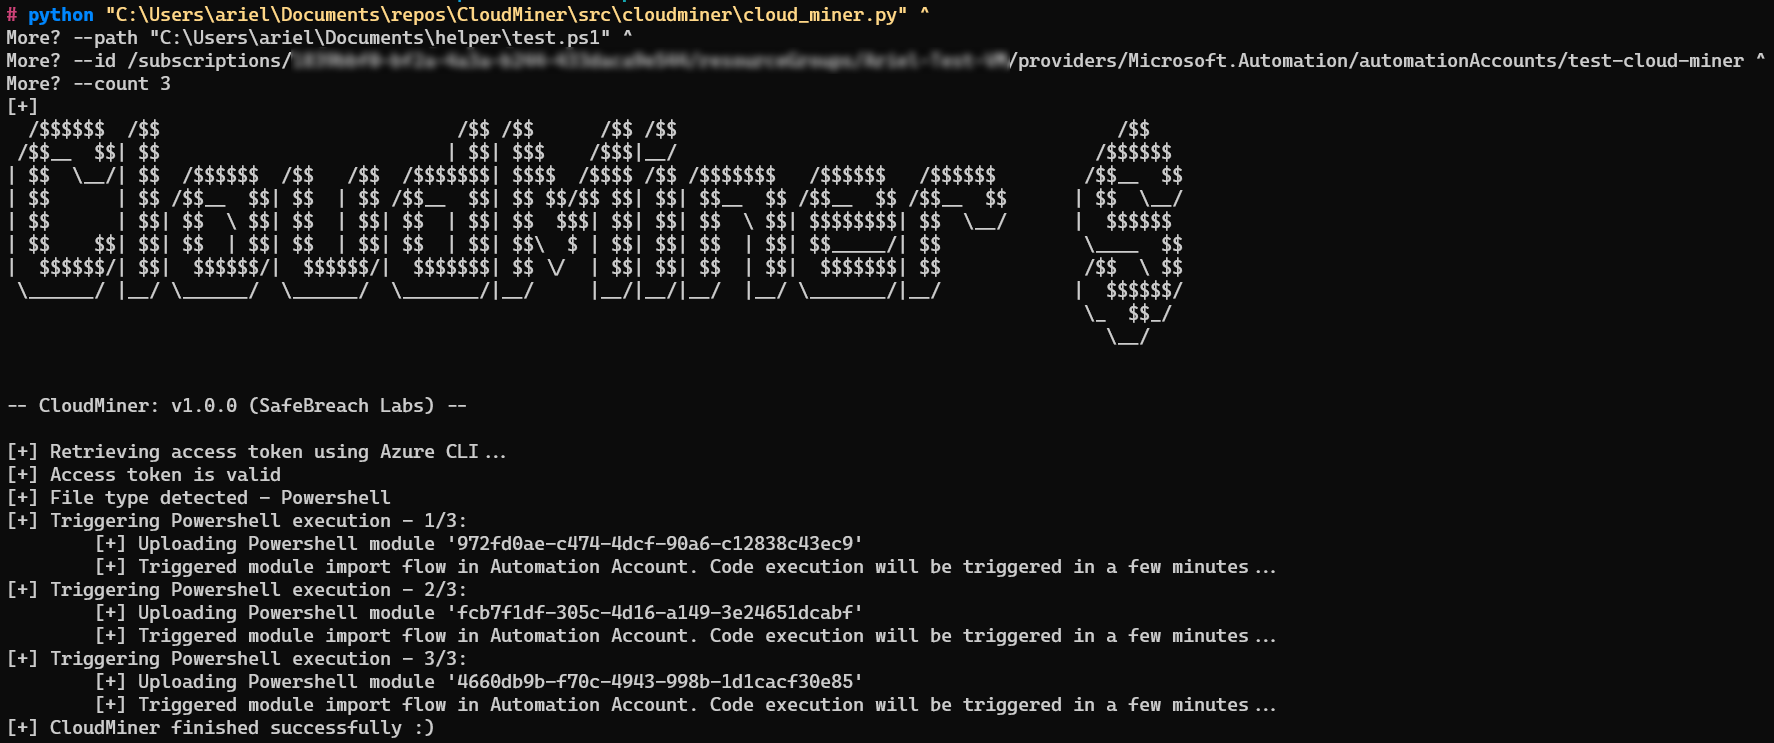
Esempio di utilizzo

Python

Alt text

Powershell

Alt text

Licenza

CloudMiner è rilasciato sotto la licenza BSD 3-Clause. Sentiti libero di modificare e distribuire questo strumento in modo responsabile, rispettando i termini della licenza.


Autore - Ariel Gamrian

  • LinkedIn - Ariel Gamrian
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    276

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




