
 #1
Strumenti per sfruttare le vulnerabilità al fine di ottenere accesso non autorizzato a sistemi o dati.
Raccomandato da Kitploit
 rajeshmajumdar/ploitkit
Il toolbox dell'hacker
 redsiege/persistassist
Framework di persistenza completamente modulare
 bannsec/autopwn
Automatizza compiti ripetitivi per il fuzzing
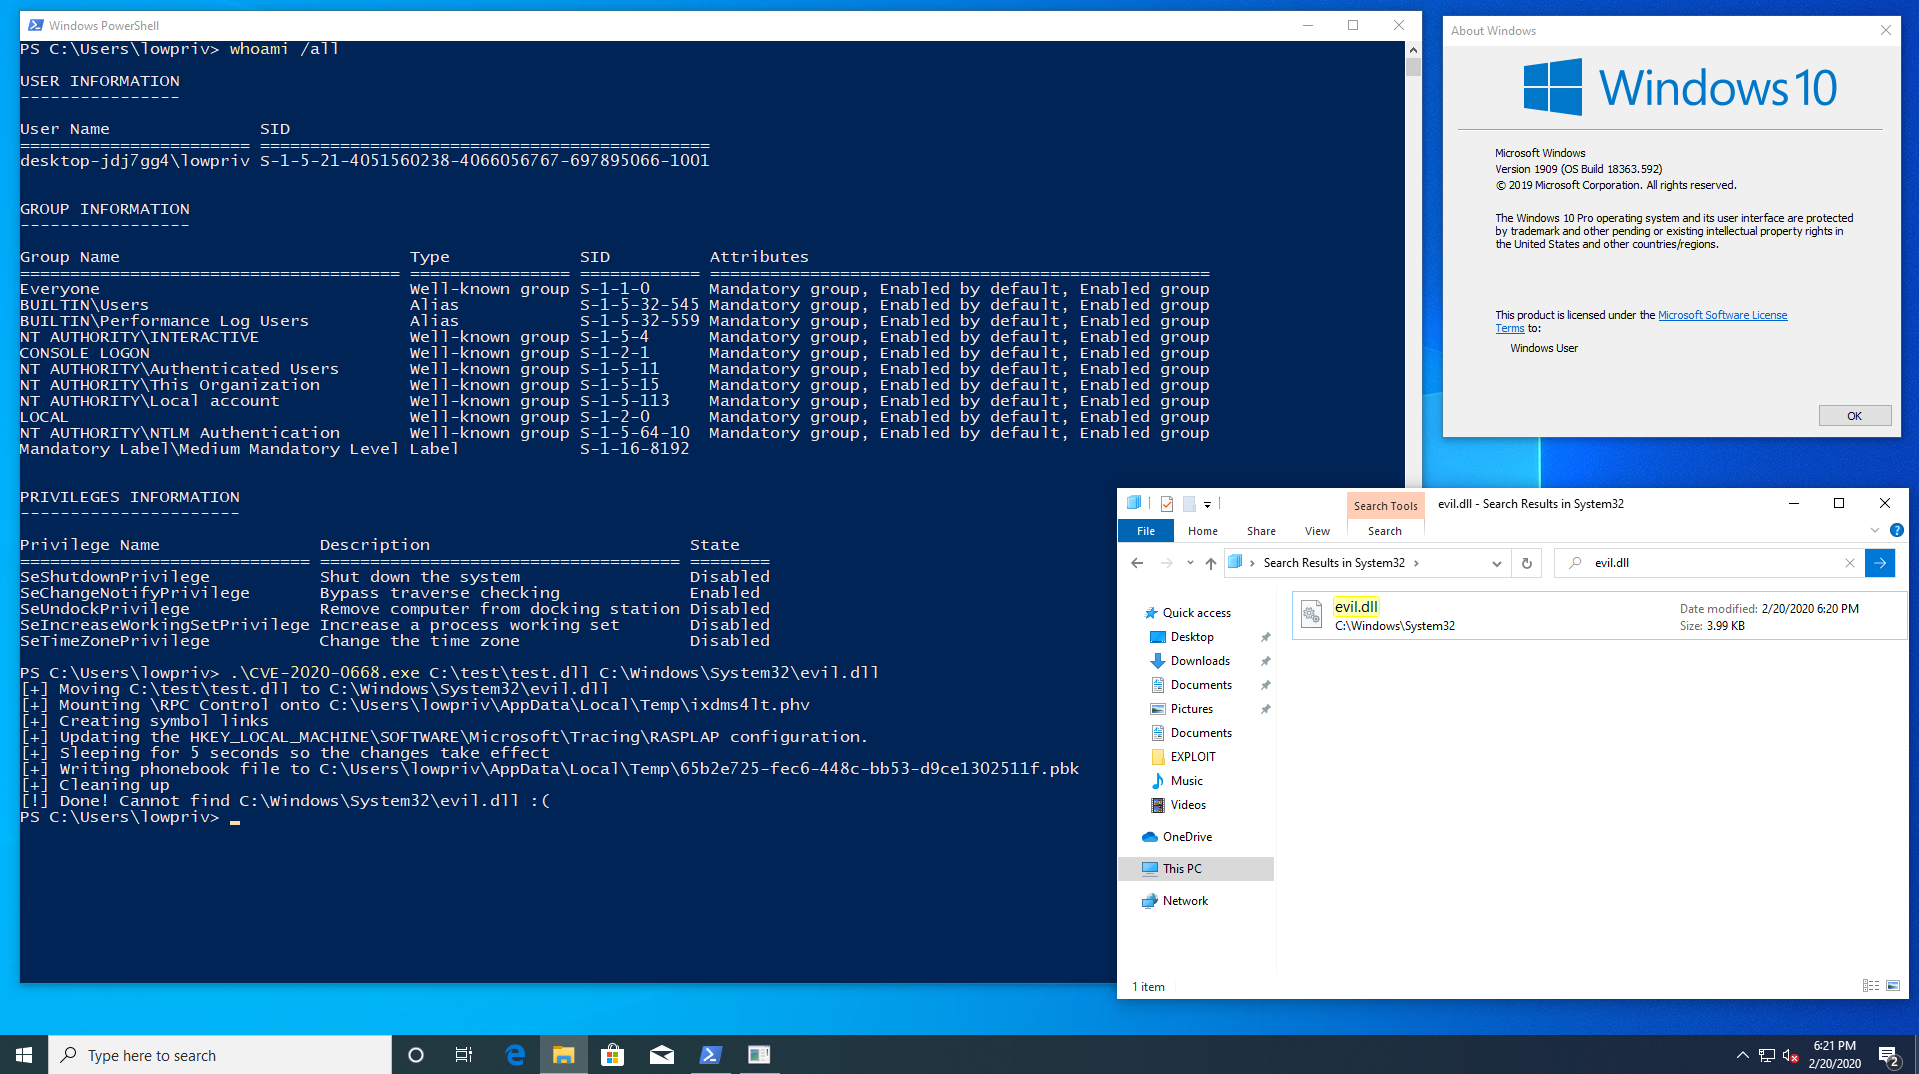 redcursorsecurityconsulting/cve-2020-0668
Utilizza CVE-2020-0668 per eseguire un'operazione arbitraria di spostamento di file con privilegi.
 wh04m1001/cve-2023-36874
Exploit proof-of-concept per CVE-2023-36874, una vulnerabilità di elevazione dei privilegi di Windows. Dimostra lo sfruttamento su client e server…
 r00t-3xp10it/redpill
Assiste i reverse shell TCP nelle attività post-esplorazione.
 mordavid/donpwner
Tool avanzato per attacchi a Domain Controller e analisi delle credenziali che sfrutta il database DonPAPI
 syss-research/outis
outis è un tool di amministrazione remota (RAT) personalizzato o qualcosa del genere. È stato costruito per supportare vari metodi di trasporto (come…
 winsecurity/offensive-rust
Kit di sicurezza offensiva focalizzato su Rust con esempi di codice riutilizzabili per operazioni red team, sviluppo di payload ed exploitation.
 apt69/comahawk
Escalation dei privilegi: armare CVE-2019-1405 e CVE-2019-1322
 flangvik/sharpproxylogon
POC in C# per CVE-2021-26855 aka ProxyLogon, supporta il classico web shell semi-interattivo così come shellcode injection
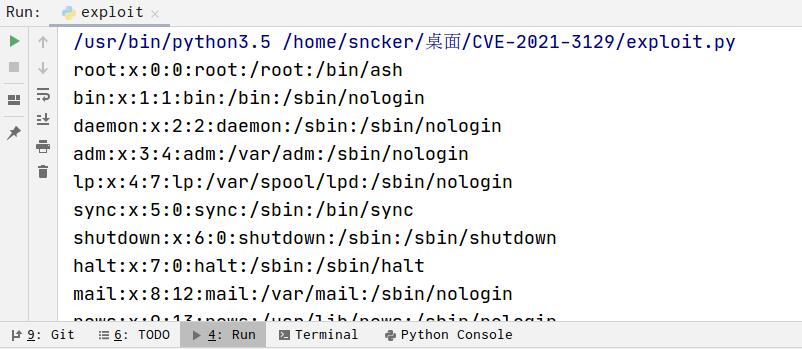 sncker/cve-2021-3129
Laravel debug rce
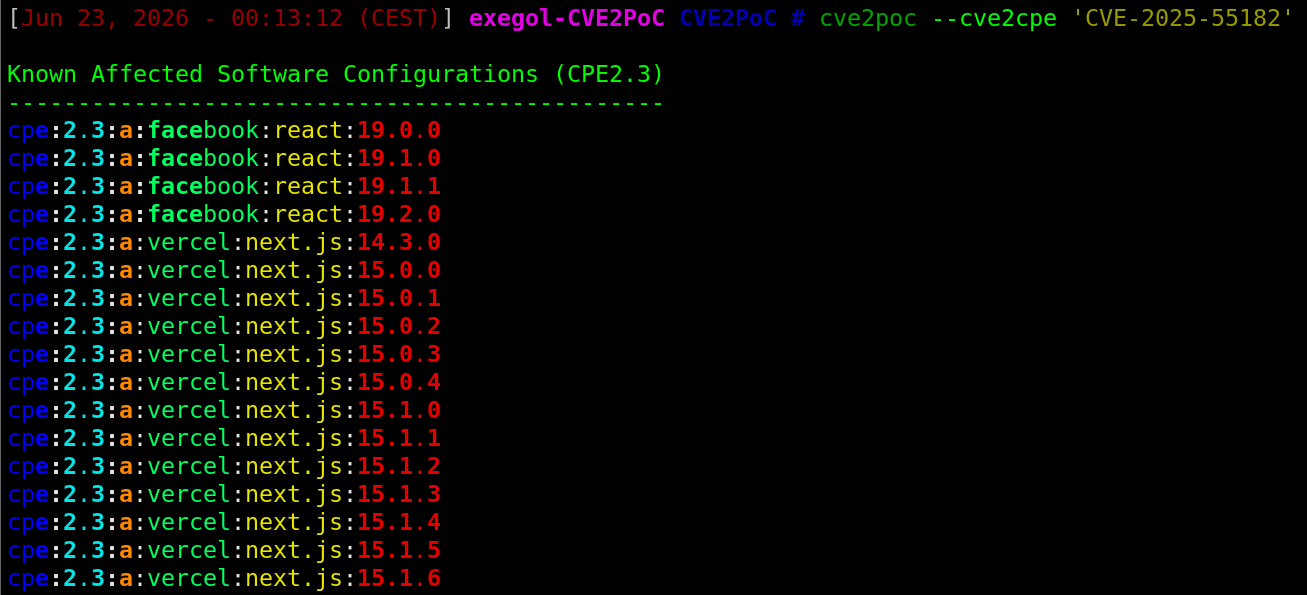 0liverflow/cve2poc
CVE2PoC è uno strumento che aiuta penetration tester, bug hunter e ricercatori di sicurezza a trovare rapidamente exploit pubblici o PoC correlati a…
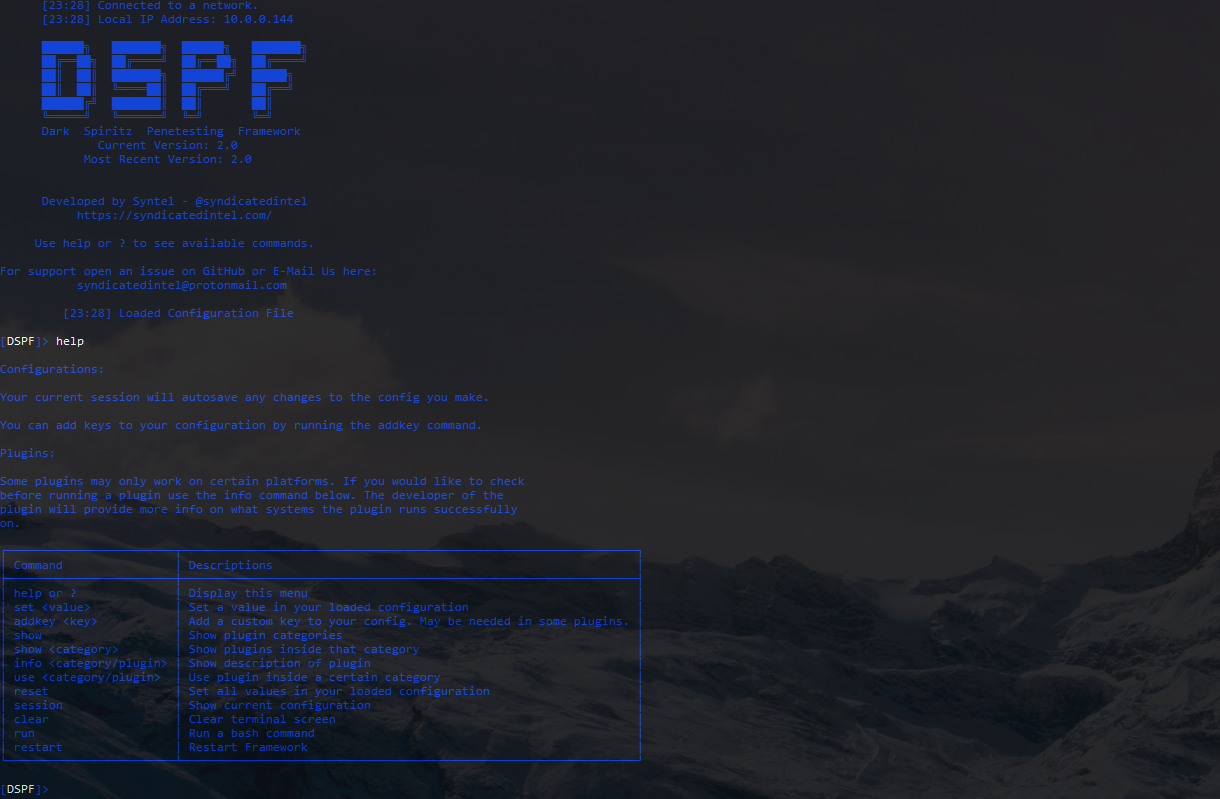 m4cs/darkspiritz
🌔 Repository ufficiale per DarkSpiritz Penetration Framework | Scritto in Python 🐍
 f1zm0/acheron
chiamate di sistema indirette per elusione di AV/EDR in assembly Go
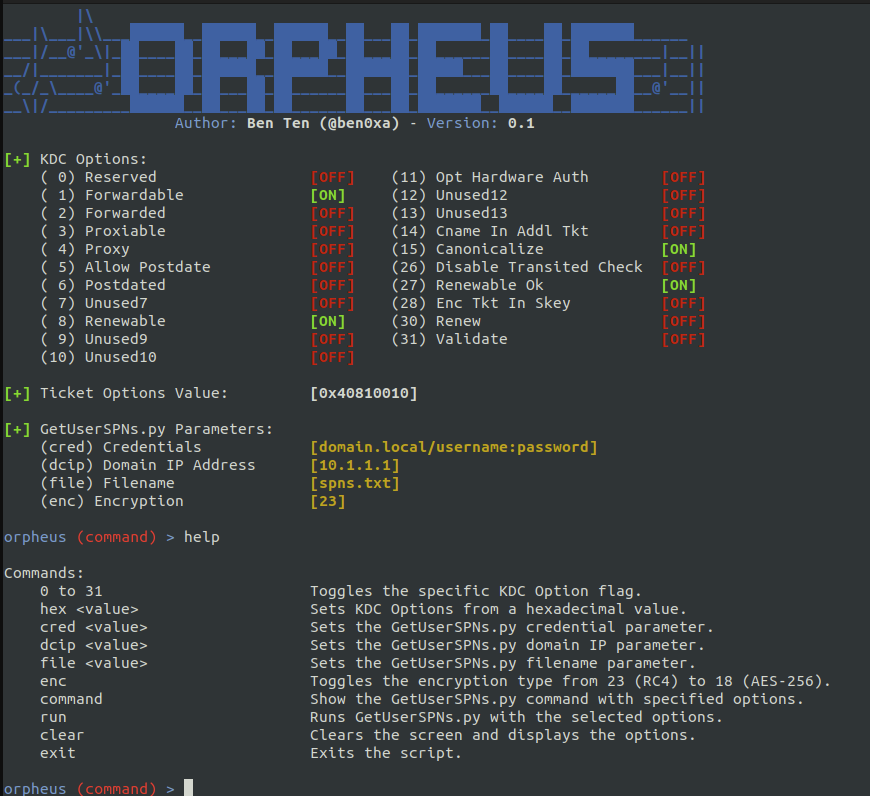 trustedsec/orpheus
Bypassare i rilevamenti Kerberoast con opzioni KDC e tipi di crittografia modificati
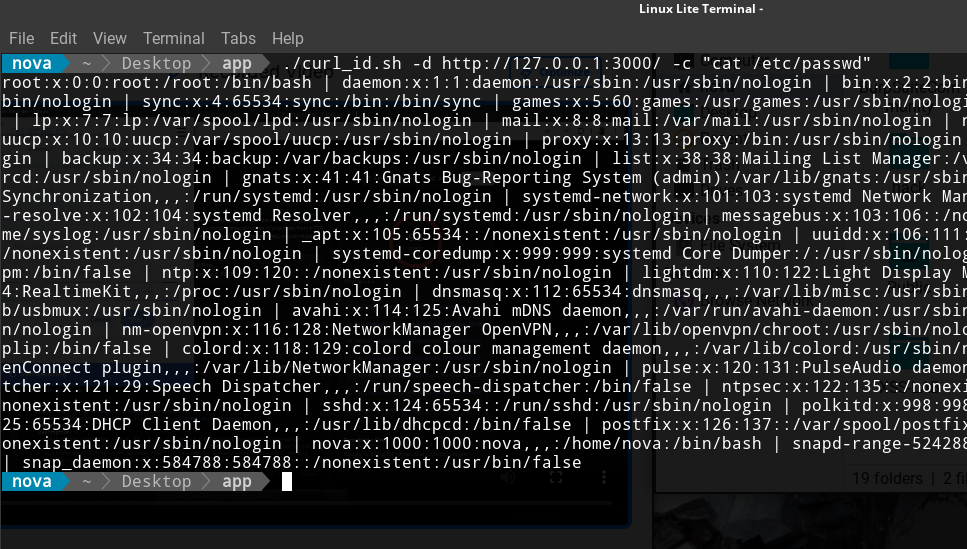 zack0x01/cve-2025-55182-advanced-scanner-
Scanner da riga di comando per rilevare e sfruttare CVE-2025-55182 (React Server Components RCE) nelle applicazioni Next.js. Supporta l'esecuzione di…
 itm4n/pentest-windows
Raccolta di ricerche sul funzionamento interno di Windows e tecniche di sfruttamento che coprono privilege escalation, abuso di token e trucchi di…








