
 0liverflow/cve2poc
CVE2PoC è uno strumento che aiuta penetration tester, bug hunter e ricercatori di sicurezza a trovare rapidamente exploit pubblici o PoC correlati a un ID CVE



CVE2PoC è uno strumento che aiuta penetration tester, bug hunter e ricercatori di sicurezza a trovare rapidamente exploit pubblici, Proof-of-Concept (PoC) e advisory correlati a un ID CVE.
CVE2PoC può essere installato usando pipx o uv.
pipx install git+https://github.com/0liverFlow/cve2poc
uv tool install git+https://github.com/0liverFlow/CVE2PoC
uvx git+https://github.com/0liverFlow/CVE2PoC
L'utilizzo di CVE2PoC è semplice. Puoi usarlo specificando semplicemente un ID CVE.
Consulta il menu di aiuto e la sezione dimostrativa qui sotto per comprendere meglio le funzionalità dello strumento.
usage: cve2poc.py [-h] [-x] [-d] [-f FILE] [-o OUTPUT] [-l LANGUAGE] [--limit LIMIT] [-t] [--labs CVE ID]
                  [--bugbounty-reports CVE ID] [--mitigations CVE ID] [--cve2cpe CVE ID] [--cpe2cve CPE] [-s FILE]
                  [--api-keys] [--no-banner]
                  [cve]

A simple yet powerful tool to quickly find PoCs related to a CVE ID

positional arguments:
  cve                               CVE ID

options:
  -h, --help                        show this help message and exit
  -x , --examine                    Examine an exploit's README file
  -d, --description                 Display a CVE ID description
  -f FILE, --file FILE              Specify a file containing a list of CVE IDs
  -o OUTPUT, --output OUTPUT        Output directory to store the reports
  -l LANGUAGE, --language LANGUAGE  Filter PoCs by programming language
  --limit LIMIT                     Number of PoCs to display
  -t , --threads                    Number of concurrent threads
  --labs CVE ID                     Search pre-built docker environments and Hands-on labs related to a CVE ID
  --bugbounty-reports CVE ID        Search Bug Bounty reports related to a CVE ID
  --mitigations CVE ID              Remediation steps to fix a vulnerability
  --cve2cpe CVE ID                  Retrieve CPEs related to a CVE ID
  --cpe2cve CPE                     Retrieve CVEs related to a CPE
  -s FILE, --save FILE              Output file to save CPE2CVE results
  --api-keys                        Configure your GitHub and NVD API keys (Not required)
  --no-banner                       Remove banner
Esegui questo comando per cercare exploit pubblici correlati a un ID CVE:
cve2poc <CVE ID>
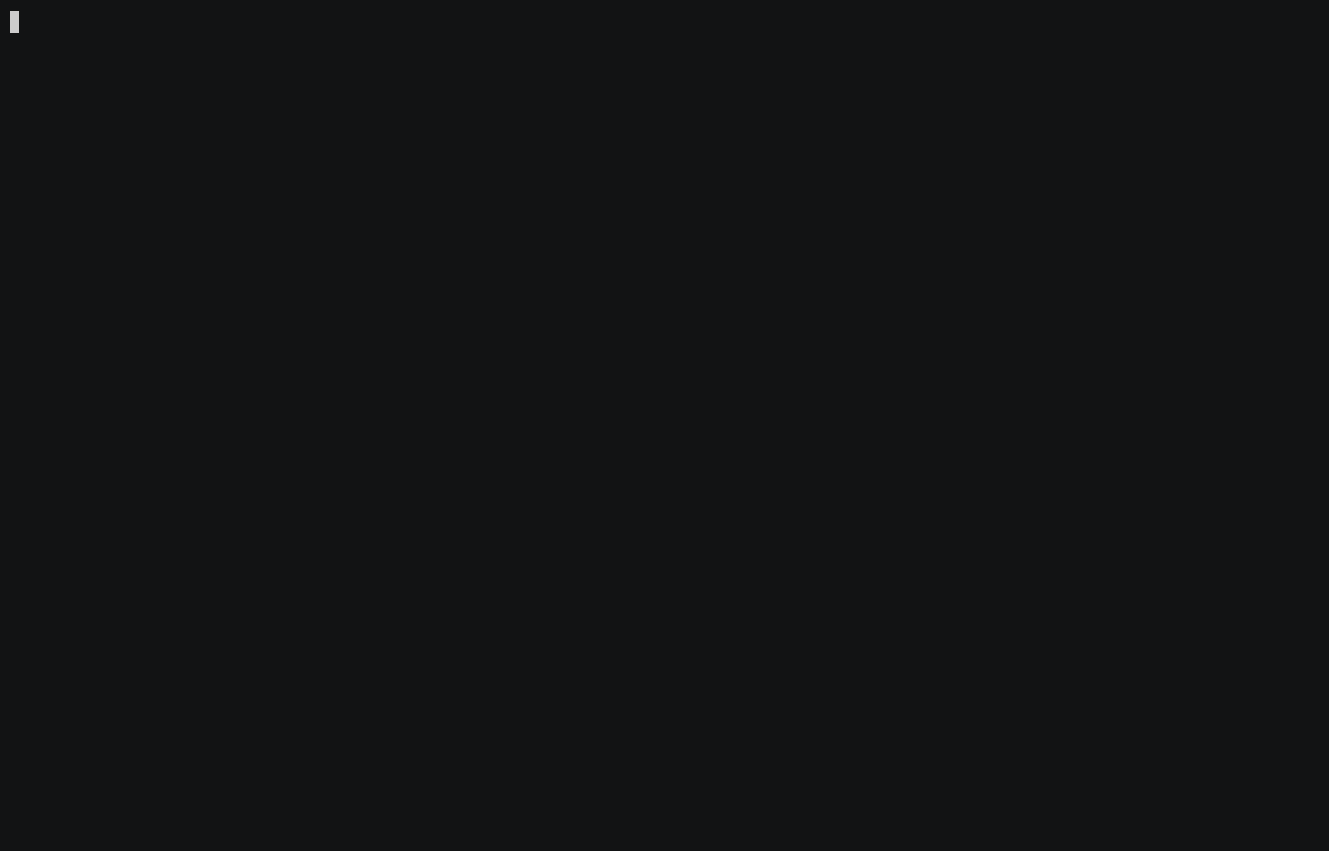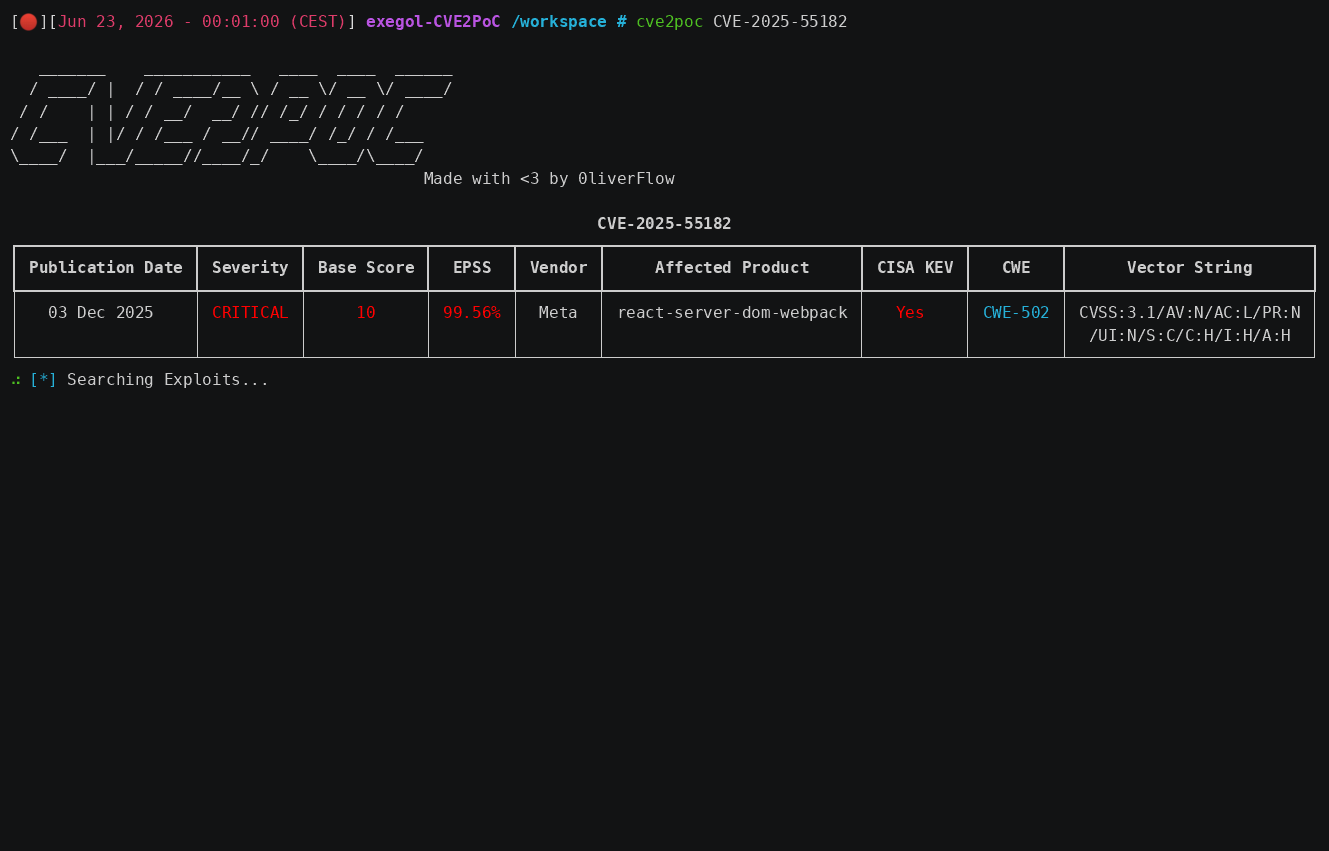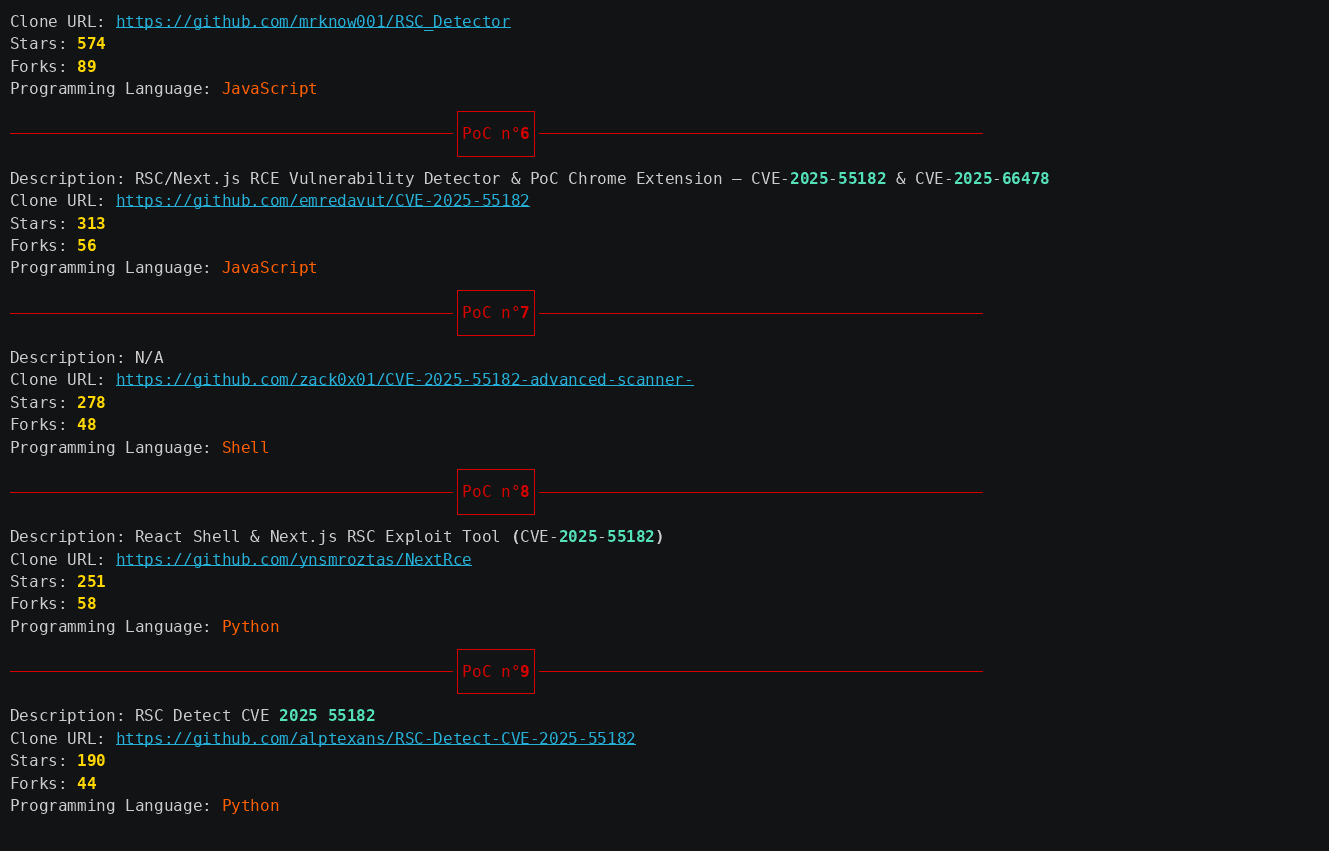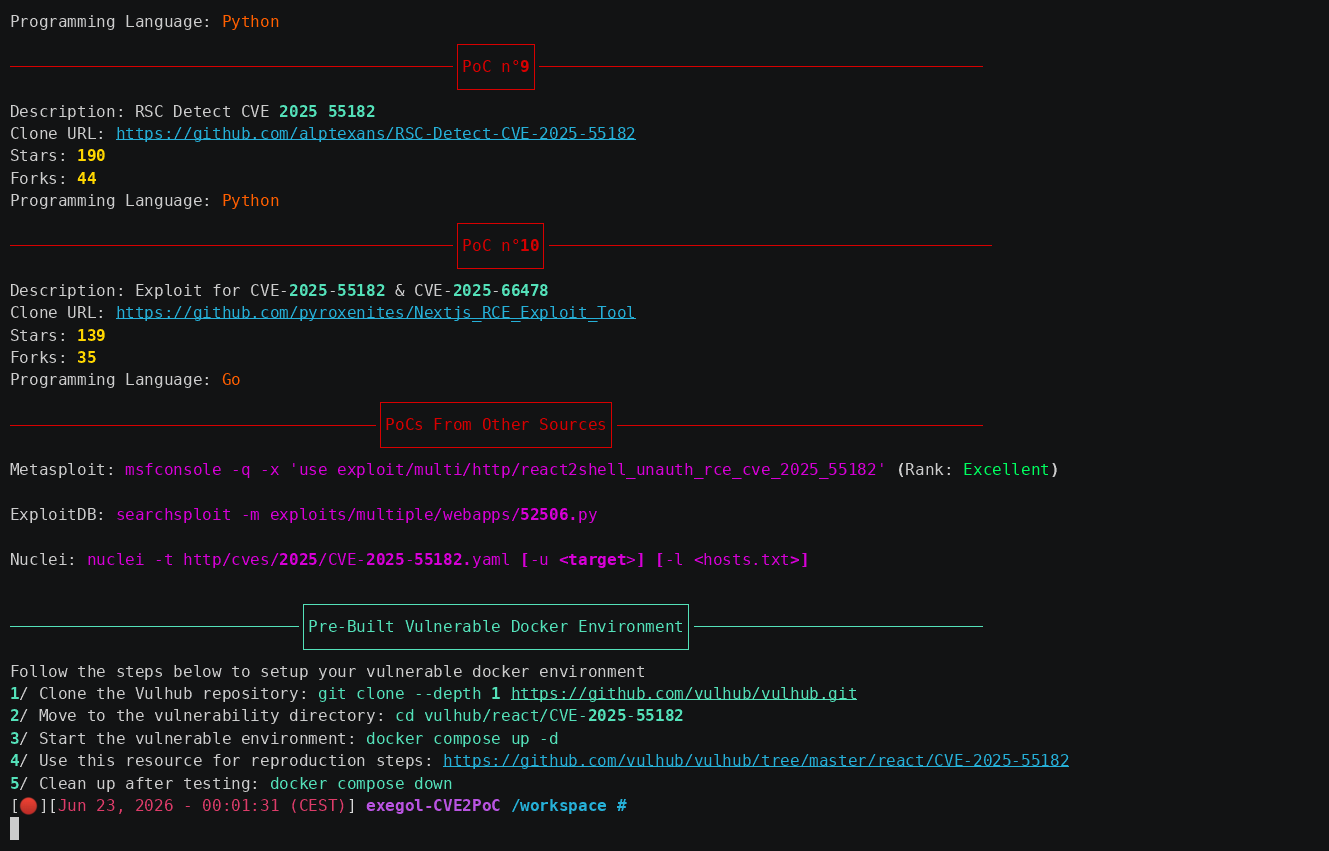
Per impostazione predefinita, lo strumento restituirà i 10 exploit principali, ordinati per stelle e fork.
Inoltre, cercherà moduli Metasploit, template Nuclei ed exploit di Exploit-DB correlati all'ID CVE specificato.
Per cercare più CVE, specificare un file contenente un elenco di ID CVE (una CVE per riga) utilizzando il flag -f:
cve2poc -f <file>
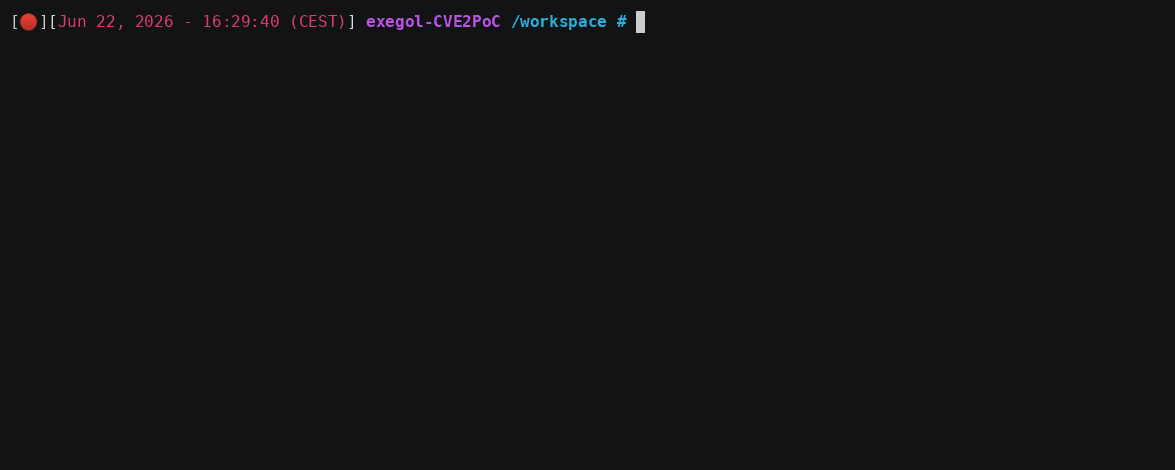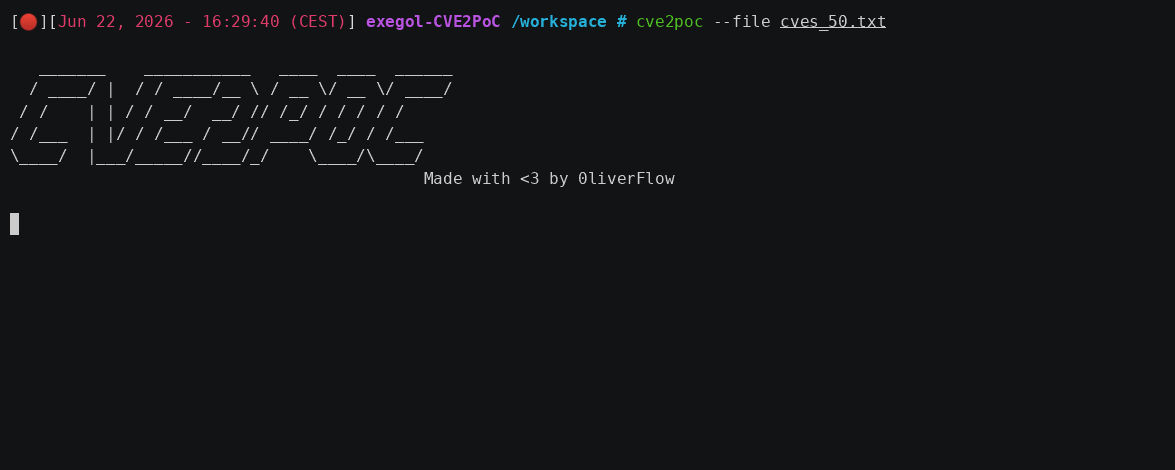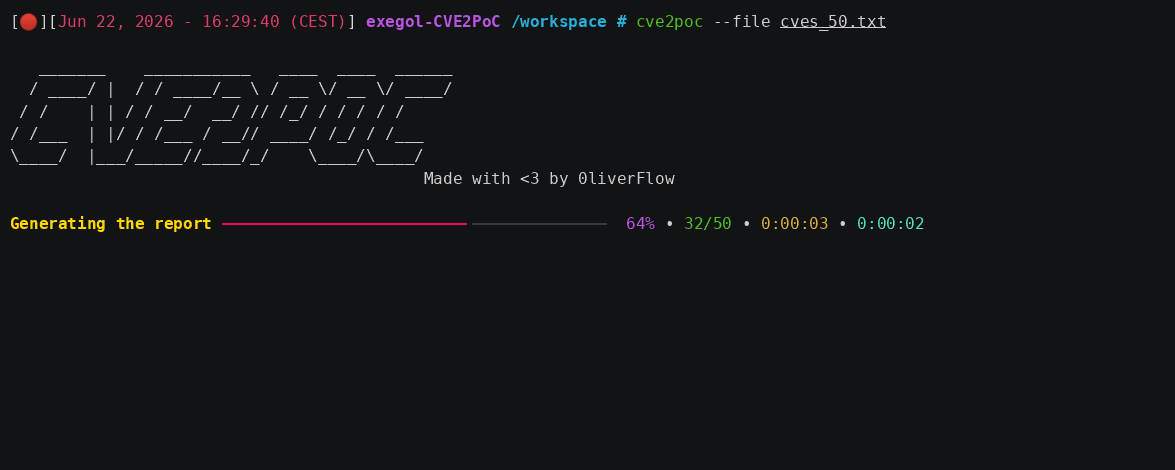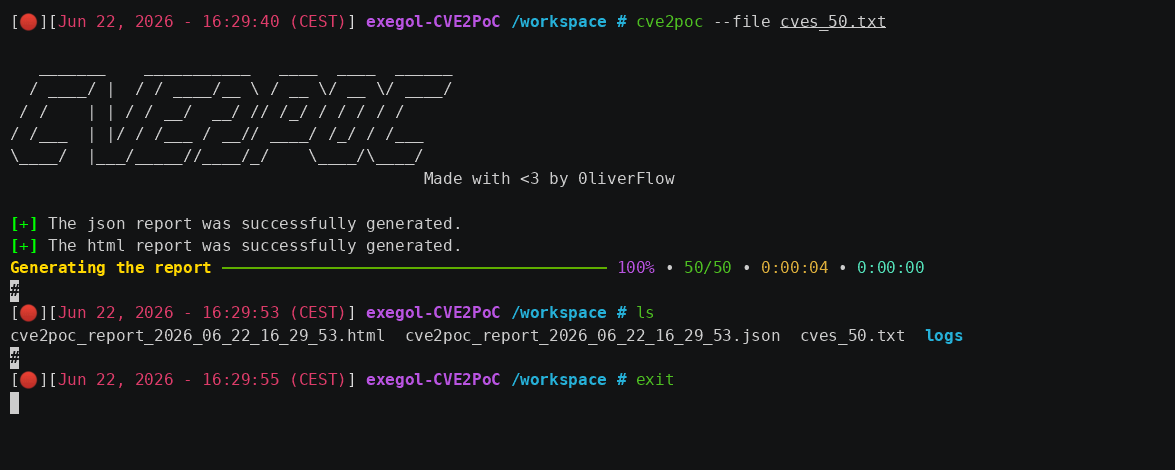
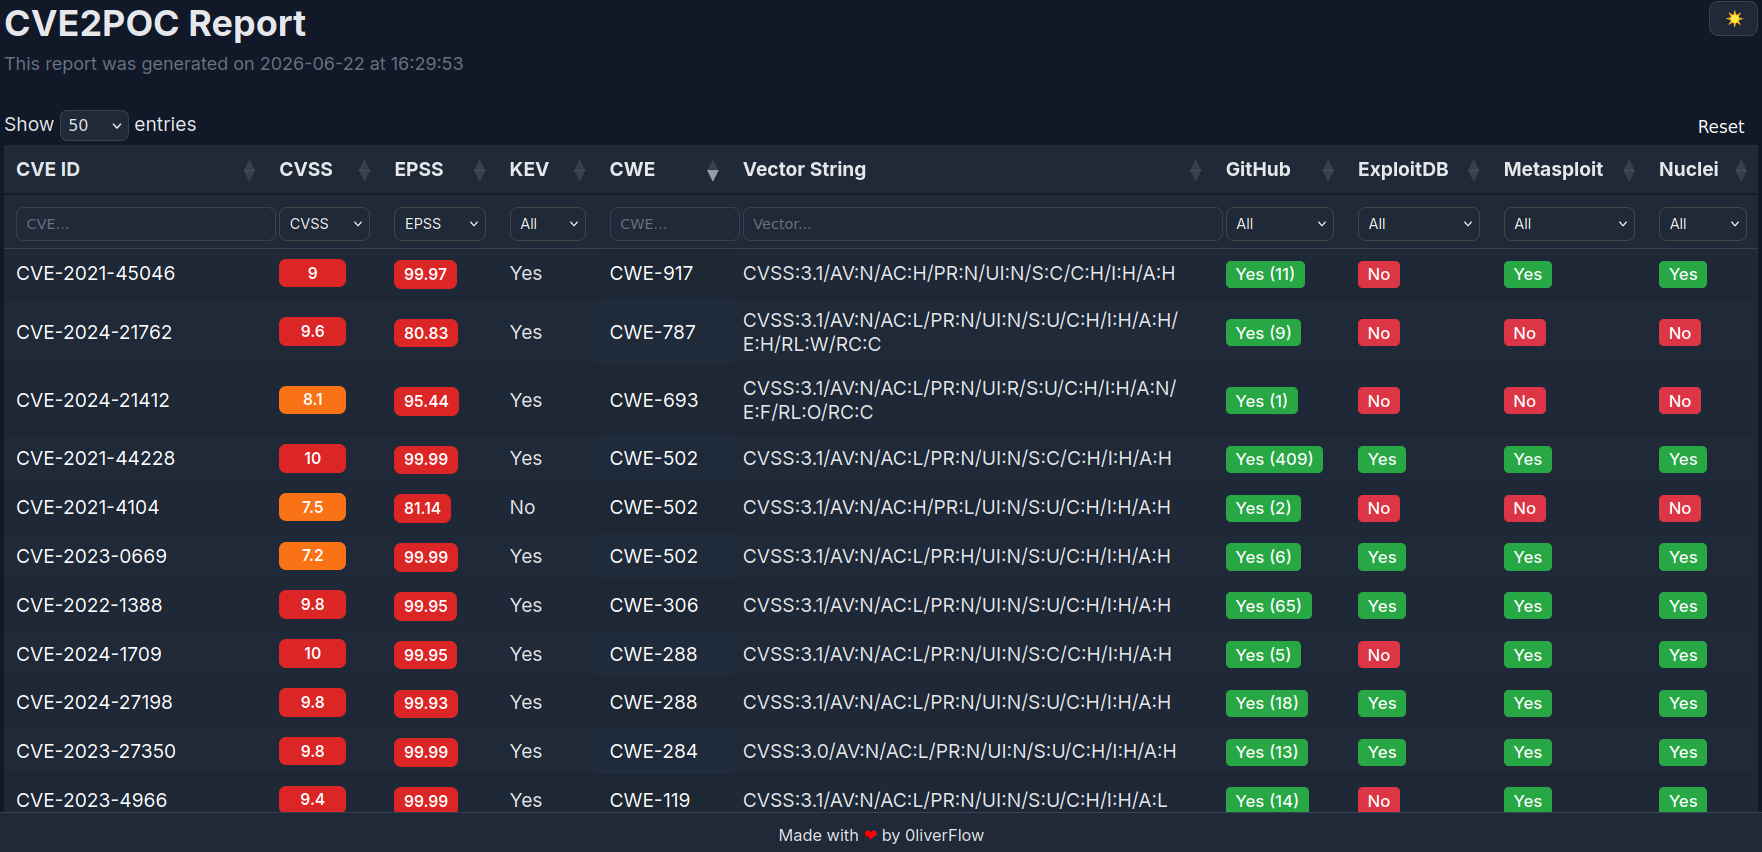
Per impostazione predefinita, CVE2PoC genera automaticamente report dettagliati in formato JSON e HTML nella directory corrente.
Per utilizzare una directory di output diversa, usa il flag-o.
Per testare questa funzionalità, usa i file di esempio forniti.
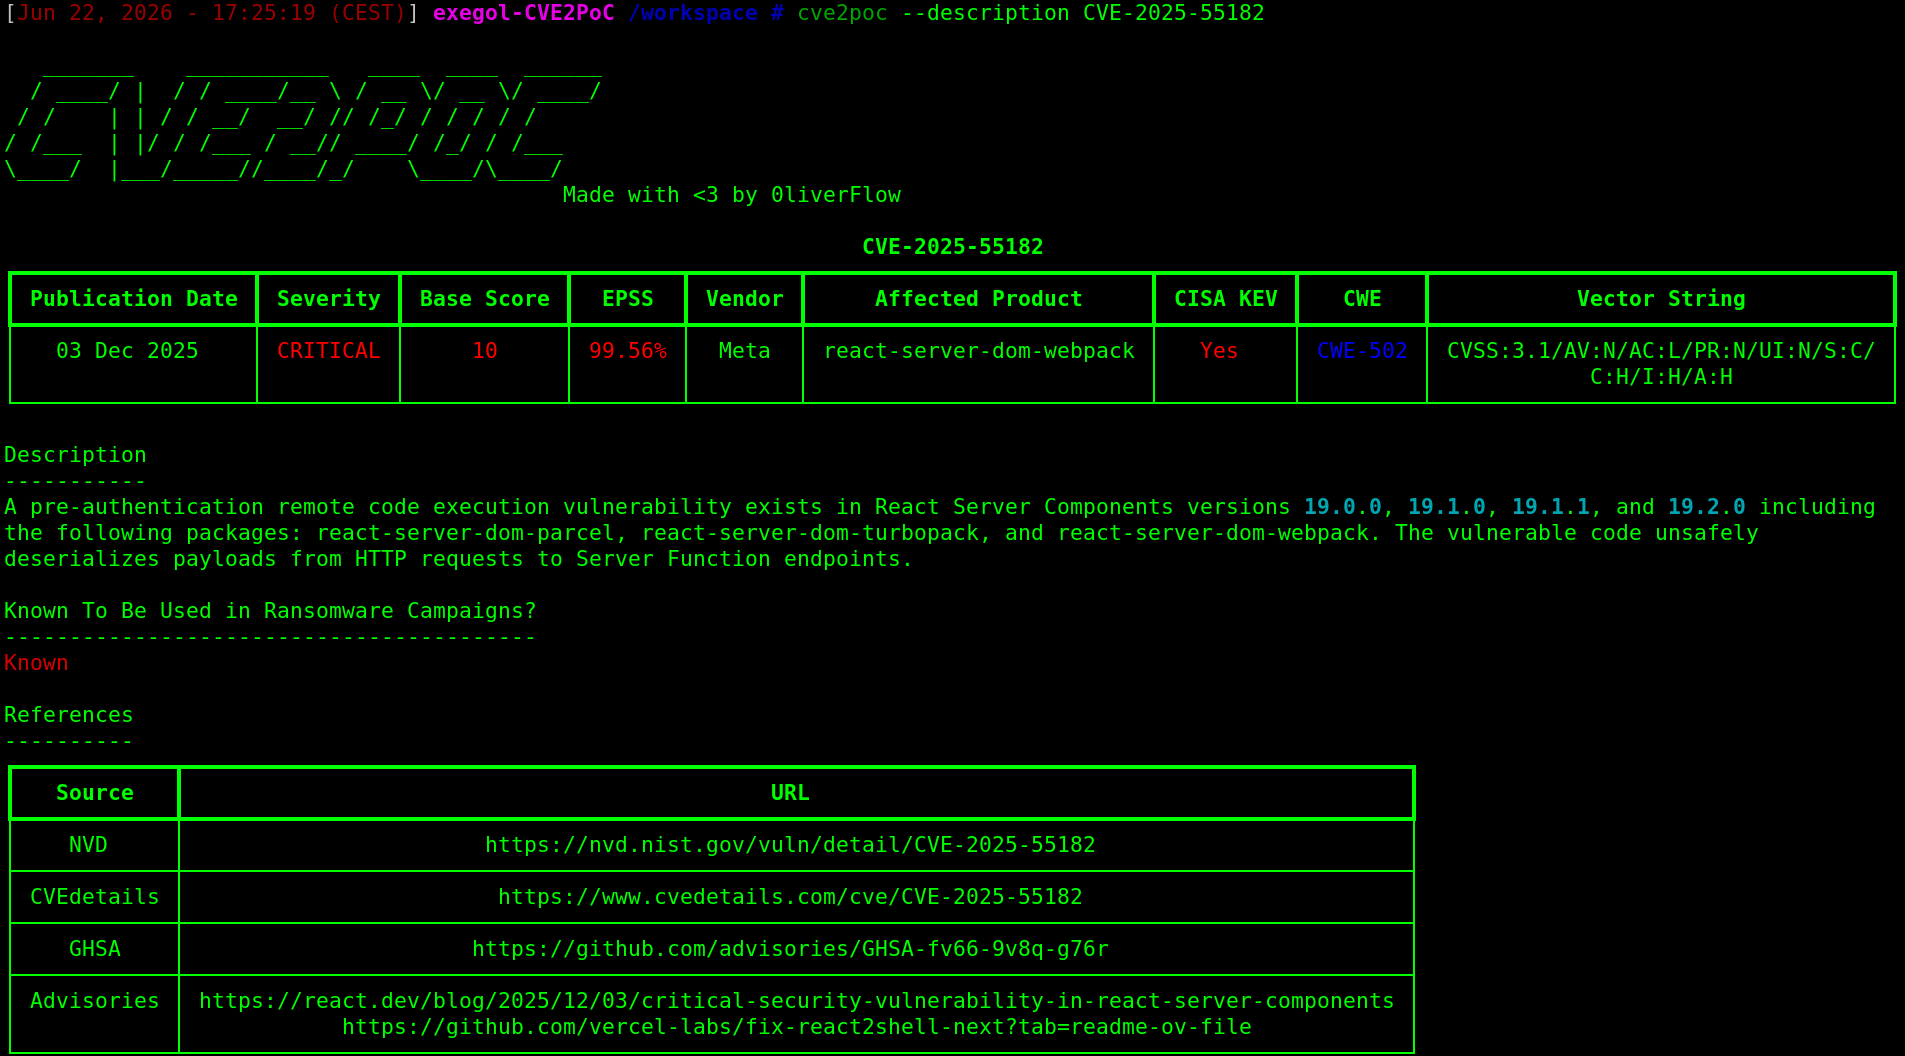
Il comando seguente restituisce la descrizione di un ID CVE, insieme a riferimenti aggiuntivi per comprendere meglio la vulnerabilità:
cve2poc --description <CVE ID>
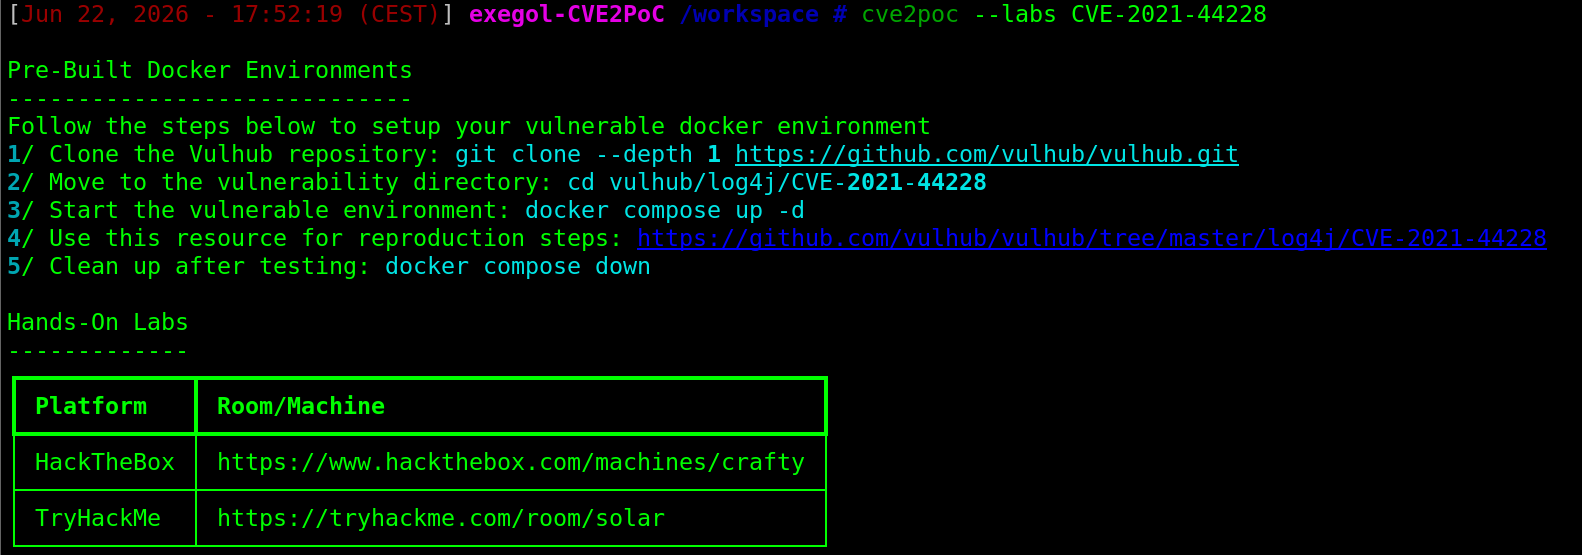
CVE2PoC può essere utilizzato per trovare ambienti Docker pronti all'uso e laboratori pratici per comprendere e testare in modo sicuro gli exploit prima di utilizzarli in ambienti reali, riducendo il rischio di interruzioni della produzione.
cve2poc --labs <CVE ID>
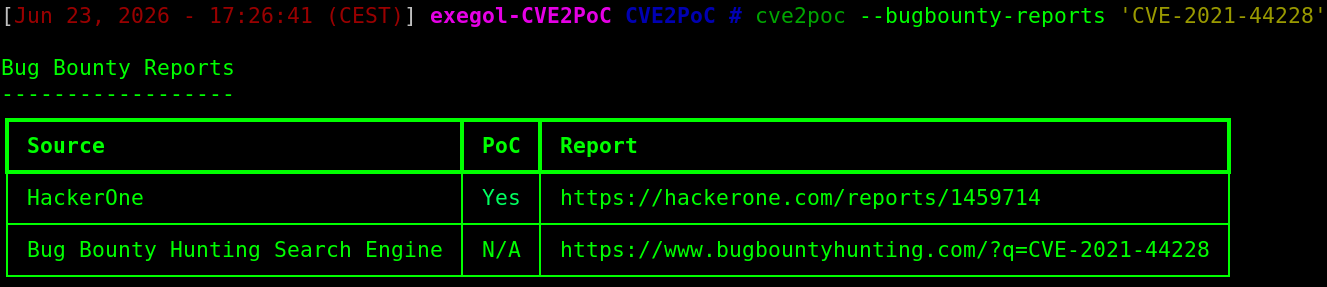
I report di Bug Bounty possono essere utili per comprendere meglio come una CVE è stata sfruttata in scenari reali. Possono anche contenere PoC che possono aiutarti a riprodurre la vulnerabilità.
cve2poc --bugbounty-reports <CVE ID>
Per identificare rapidamente i passaggi di remediation per una vulnerabilità, usa questo comando:
cve2poc --mitigations <CVE ID>
CVE2PoC dispone di una funzionalità che ti aiuta a cercare PoC scritti in un linguaggio di programmazione specifico. Per usarla, esegui questo comando:
cve2poc <CVE ID> --language <Programming Language>
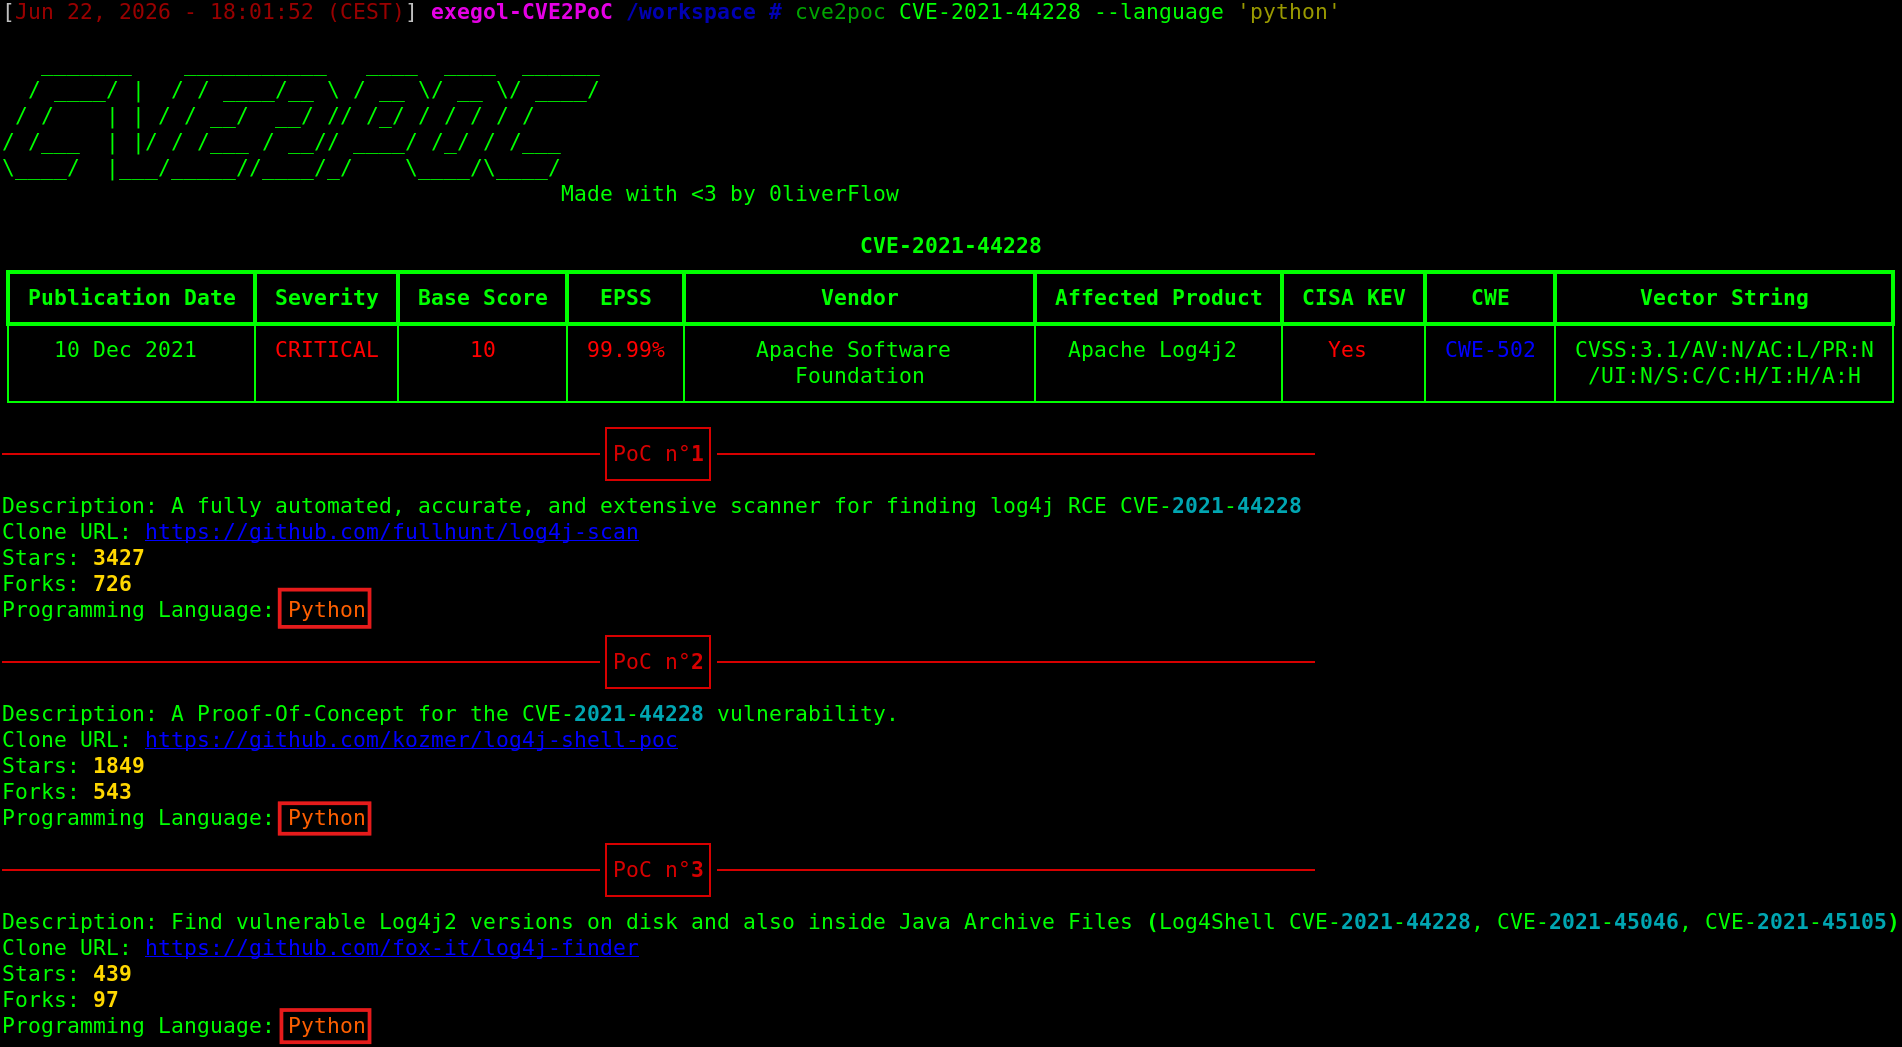
Per impostazione predefinita, CVE2PoC restituisce i primi 10 exploit trovati su GitHub. Tuttavia, è possibile visualizzare più o meno exploit utilizzando il flag --limit:
cve2poc <CVE ID> --limit <N>







