Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Registry-Recon — Cobalt Strike Aggressor Script che esegue ricognizione su Sistema/AV/EDR | Kitploit

Strumenti/GitHubGitHub/optiv/registry-recon
Frameworks per Penetration TestingRicognizioneRaccolta InformazioniRed Teaming
GitHuboptiv/registry-recon

Registry-Recon

Cobalt Strike Aggressor Script che esegue ricognizione su Sistema/AV/EDR

Vedi Repository
33934384 anni faRevisionato da Kitploit
Condividi

Registry-Recon

Script Aggressor di Cobalt Strike che esegue il riconoscimento di Sistema/AV/EDR.

Autore: Jess Hires

Descrizione

Come praticante di red-team, utilizziamo spesso strumenti che cercano di ottenere dettagli su un sistema compromesso, preferibilmente nel modo più silenzioso possibile. Alcuni dei nostri strumenti abituali per questo scopo hanno iniziato a essere rilevati dai prodotti EDR, a causa dell'uso di comandi CLI di Windows. Questo script aggressor mira a risolvere il problema sondando il sistema esclusivamente tramite query native al registro, senza comandi CLI.

Configurazione

Carica semplicemente reg.cna in Cobalt Strike usando il Gestore Script. Quindi fai clic con il pulsante destro sul beacon su cui vuoi eseguire il riconoscimento del registro, e scegli Registry poi Recon, oppure digita regenum nella console del beacon.

Installazione e Utilizzo

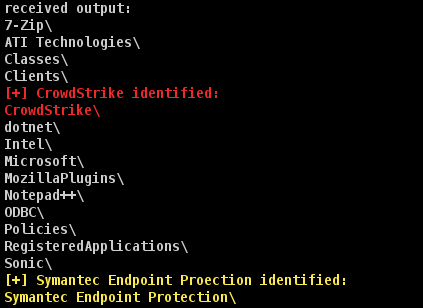
Esempio di Output 1

Esempio di Output 2

Come funziona?

Principalmente, utilizzando le funzioni breg_query e breg_queryv di Cobalt Strike. Poi, tutto l'output del beacon viene intercettato con beacon_output, cercando valori specifici. Quando viene trovata una corrispondenza positiva, l'output viene evidenziato nella console del beacon. Poiché non esiste beacon_output_reg o qualcosa di simile, come beacon_output_ls e beacon_output_ps, tutto l'output deve essere catturato per essere analizzato.

Cosa succede se il mio prodotto AV/EDR non viene rilevato? / Come posso aiutare?

È normale. Non abbiamo potuto testare tutte le soluzioni AV/EDR, e sapevamo che molte sarebbero mancate. Puoi aiutarci aprendo un issue su GitHub includendo le seguenti informazioni:


  • Se si tratta di una voce di Sistema/AV/EDR
  • Il nome del prodotto
  • Le voci di registro rilevanti che possono essere utilizzate per identificare positivamente il prodotto
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    279

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →