
 #1
Strumenti per sfruttare le vulnerabilità al fine di ottenere accesso non autorizzato a sistemi o dati.
Raccomandato da Kitploit

 openrce/pydbg
Un'interfaccia debugger win32 in puro Python.
 shutdownrepo/targetedkerberoast
Script Python per Kerberoasting con abuso ACL mirato: imposta SPN temporanei su utenti che non li hanno, estrae hash Kerberos, quindi rimuove lo SPN.…
 andresriancho/nimbostratus
Strumenti per il fingerprinting e lo sfruttamento delle infrastrutture cloud Amazon
 mandatoryprogrammer/judasdns
Attacchi di avvelenamento DNS del nameserver resi facili
 psyb0t/piraterf
PIrateRF transforms your Raspberry Pi Zero W into a portable RF signal generator that spawns its own WiFi hotspot. Control everything from FM…
 k8gege/cve-2019-0708
Strumento di rilevamento di massa della vulnerabilità di esecuzione di codice nel Desktop remoto 3389 CVE-2019-0708 (Rdpscan Bluekeep Check)
 chvancooten/nimplant
Un leggero impianto C2 di prima fase scritto in Nim (e Rust).
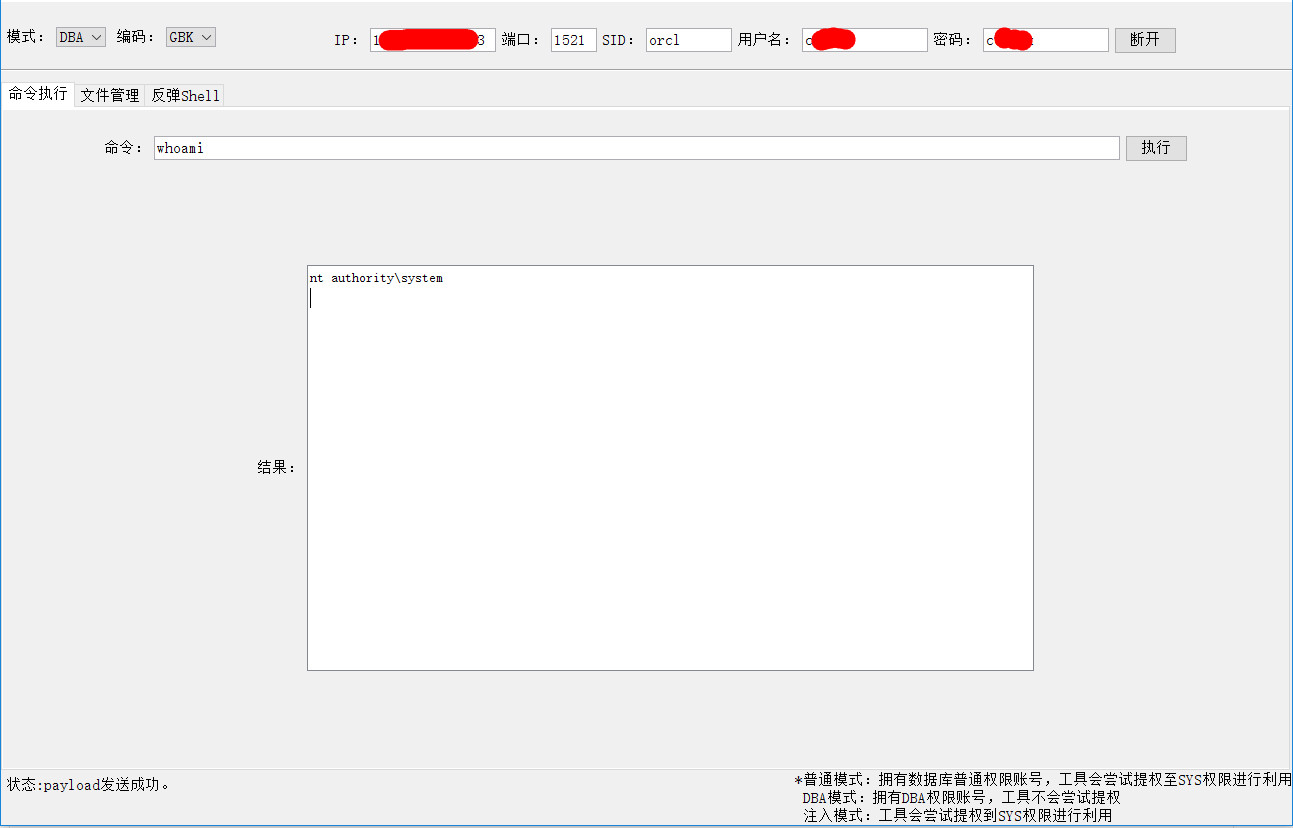 jas502n/oracleshell
Esecuzione di comandi del database Oracle
 blacknbunny/cve-2018-10933
Exploit per CVE-2018-10933 (bypass dell'autenticazione LibSSH) che consente accesso shell non autenticato a server SSH vulnerabili con rilevamento…
 markakd/cve-2022-2588
exploit per CVE-2022-2588
 vdohney/keepass-password-dumper
PoC originale per CVE-2023-32784
 arno0x/embedinhtml
Incorpora e nascondi qualsiasi file in un file HTML
 zgzhang/cve-2024-6387-poc
una race condition nel gestore dei segnali del server OpenSSH (sshd)
 vah13/extracttvpasswords
strumento per estrarre password dalla memoria di TeamViewer utilizzando Frida
 valdikss/super-uefiinsecureboot-disk
Super UEFIinSecureBoot Disk: Avvia qualsiasi sistema operativo o file .efi senza disabilitare UEFI Secure Boot
 konatabrk/shellen
:cherry_blossom: Ambiente interattivo di shellcoding per creare facilmente shellcode
 samdenty/injectify
Effettua attacchi MiTM avanzati su siti web con facilità 💉
 vxcrypt0r/voidgate
Una tecnica che può essere utilizzata per bypassare gli scanner di memoria AV/EDR. Può essere utilizzata per nascondere shellcode noti e rilevati…








